

















Le groupe malveillant LAPSUS$ a connu un mois particulièrement remarqué, piégeant des victimes de premier plan comme Microsoft, Okta, NVIDIA, Samsung et d’autres.
Le 22 mars, Microsoft a confirmé une compromission importante perpétrée par le groupe de hackers LAPSUS$. Dans un billet de blog détaillant ses efforts pour suivre et contenir la compromission, Microsoft a décrit LAPSUS$ comme une « vaste campagne d’ingénierie sociale et d’extorsion ».
En peu de temps, LAPSUS$ a fait un nombre considérable de victimes — et ne montre aucun signe d’arrêt.
Parmi les cybercriminels, les attaques de LAPSUS$ sont particulièrement publiques et technologiquement rudimentaires — l’équivalent d’un coup de batte de baseball porté à une infrastructure numérique. Cette approche simple s’est révélée extraordinairement efficace, même si l’on ignore combien le groupe LAPSUS$ a tiré profit de ses opérations.
Les victimes : Microsoft, Okta et bien d’autres
LAPSUS$ a accumulé un nombre considérable de victimes — toutes de grandes organisations qui doivent protéger leur code source et leurs informations propriétaires. LAPSUS$ ne semble pas recourir à des méthodes d’intrusion particulièrement sophistiquées, mais plutôt à l’ingénierie sociale et à des comptes achetés.
En l’espace d’un mois très actif, le groupe malveillant sud-américain a accumulé une liste alarmante de victimes :
- Fin février, LAPSUS$ a piraté puis publié le code source de DLSS de NVIDIA tout en affirmant avoir conservé l’accès aux serveurs de NVIDIA pendant une semaine entière. NVIDIA a confirmé l’attaque et indiqué qu’un membre de LAPSUS$ avait obtenu l’accès grâce aux identifiants d’un employé. Le code de DLSS de NVIDIA contiendrait une technologie de rendu d’image de nouvelle génération alimentée par l’IA ; le piratage du premier fabricant de puces pourrait donc causer des dommages considérables.
- Une semaine plus tard, Samsung a publié un communiqué indiquant avoir également subi une compromission informatique, comprenant le code source de ses smartphones Galaxy. Bien que l’entreprise n’ait pas identifié LAPSUS$ comme l’attaquant, LAPSUS$ a ensuite publié 190 Go de données de Samsung, notamment le code source de l’authentification biométrique et du chargeur d’amorçage de Samsung.
- À la mi-mars, l’éditeur de jeux vidéo populaire Ubisoft a signalé une fuite de données. On ignore quelles données ont été compromises. Bien que l’attaque n’ait pas été directement attribuée à LAPSUS$, elle a fait l’objet de discussions sur le canal Telegram de LAPSUS$.
- Le 22 mars, Okta, un fournisseur de services d’authentification unique, a confirmé que des attaquants avaient compromis son système — une attaque survenue en janvier. L’enquête est toujours en cours. Selon Okta, au moins 366 clients ont été touchés par la compromission. Des captures d’écran publiées par LAPSUS$ indiquaient que le groupe avait obtenu l’accès aux tickets d’assistance client, aux messages Slack et aux outils internes de gestion des utilisateurs. Environ 15 000 organisations utilisent les services d’Okta.
- Au 23 mars, LAPSUS$ avait divulgué 37 Go de code source interne de Microsoft par le biais de torrents. La compromission comprend une partie du code de Bing, Cortana et Bing Maps. Microsoft a déclaré que sa sécurité ne reposait pas sur le secret de son code source.
Parmi les autres victimes potentielles de LAPSUS$ figurent Vodafone Portugal (février 2022) et Mercado Libre (mars 2022).
Qui est le groupe de hackers LAPSUS$ ?
Selon Kari Walker, de Flashpoint, on sait étonnamment peu de choses sur le groupe de hackers LAPSUS$. Il s’est rapidement fait un nom en ciblant de nombreuses entreprises de premier plan à la suite. Bien que ses attaques se soient accélérées en mars, LAPSUS$ est d’abord devenu actif en 2021. Compte tenu de son utilisation de l’espagnol et du portugais ainsi que de ses premières cibles, il serait originaire d’Amérique du Sud.
Avant LAPSUS$, la plupart des groupes de hackers récents se concentraient sur les rançongiciels. Les attaques par rançongiciel chiffrent les données et exigent que la victime paie une rançon pour les récupérer. Entre janvier et février seulement, les attaques par rançongiciel ont augmenté de 53 %, selon NCC Group. L’attaque contre le Colonial Pipeline en 2021 a fait grand bruit en révélant à quel point même les infrastructures critiques pouvaient être vulnérables.
Cependant, LAPSUS$ n’est pas un groupe de rançongiciel : c’est un groupe d’extorqueurs. Plutôt que de chiffrer les données et de les retenir contre rançon, LAPSUS$ collecte des données et fait chanter les organisations pour empêcher leur publication. LAPSUS$ semble se coordonner via Telegram pour mener ses campagnes de cyberextorsion.
La nouvelle est tombée aujourd’hui : plusieurs membres de LAPSUS$ ont été arrêtés au Royaume-Uni, mais il reste à voir si ces arrestations porteront un coup aux activités du groupe.
À lire également : SANS présente des mesures essentielles de sécurité des infrastructures critiques alors que la Russie et les États-Unis s’accusent mutuellement de cybermenaces
Ingénierie sociale et cybercriminalité
On ignore comment LAPSUS$ compromet des systèmes de premier plan, mais il semble principalement s’appuyer sur des techniques d’ingénierie sociale. Le billet de blog de Microsoft indiquait que LAPSUS$ divulgue volontiers ses cibles et propose ouvertement d’acheter les identifiants d’employés. Parmi les autres stratégies utilisées figurent l’ingénierie sociale par téléphone et les compromissions d’adresses e-mail personnelles.
Pour un responsable de la sécurité, ces menaces sont un cauchemar à contrer. Mais elles nécessitent également la présence d’acteurs malveillants ou négligents au sein de l’organisation. Les entreprises peuvent renforcer leurs systèmes en identifiant les signes révélateurs d’une intrusion potentielle, comme des employés se connectant depuis des lieux inconnus ou menant des activités suspectes.
UEBA et la formation des employés à la cybersécurité pourraient permettre de traiter à la fois les activités suspectes et les erreurs des employés.
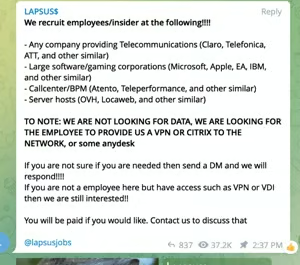
La menace de la cyberextorsion
Le chantage suppose par nature qu’une organisation détienne des données qu’elle ne souhaite pas voir exposées. Après le piratage de Microsoft, LAPSUS$ a diffusé des torrents contenant une partie du code source de Bing Maps, Cortana et Bing. Lors de l’attaque contre NVIDIA, LAPSUS$ a publié des éléments de propriété intellectuelle confidentiels et potentiellement révolutionnaires.
La principale préoccupation de Microsoft serait que la divulgation de ce code source l’expose à des failles de sécurité. Cependant, les défenseurs du développement open source feraient probablement remarquer que la publication du code source n’est pas nécessairement préjudiciable en soi.
« [Le piratage] souligne la nécessité de processus de développement sécurisés, d’analyses SAST et DAST, d’analyses de secrets, etc. C’est également un bon rappel que les organisations devraient traiter leur code comme s’il était open source ; ainsi, si leur code est exposé, les dommages seront minimes », selon Yakir Kadkoda, chercheur principal en sécurité chez Aqua Security.
Le cas de NVIDIA est un peu plus complexe, car il expose l’entreprise à de potentielles violations de ses nouvelles technologies.
À lire également : Les meilleurs outils DevSecOps
Protection d’Okta contre LAPSUS$
Mike Wilkes, directeur de la sécurité des systèmes d’information de SecurityScorecard, a présenté plusieurs mesures essentielles que les clients d’Okta, en particulier, devraient prendre pour sécuriser leur environnement :
- Vérifier les événements et journaux d’administration à la recherche d’activités suspectes
- Vérifier que « Give Access to Okta Support » est désactivé
- Désactiver « Give Directory Debugger Access to Okta Support »
- Vérifier qu’aucun jeton d’API non identifié n’a été créé
De manière générale, pour éviter ces formes d’attaque, les organisations doivent :
- Traiter leur code source comme s’il était déjà open source
- Veiller à ce que leurs environnements soient régulièrement surveillés et analysés afin de détecter les intrusions
- Chiffrer et protéger leurs données les plus critiques (ainsi que leurs sauvegardes) au moyen de politiques zero trust.
- Partir du principe que leurs données et leurs systèmes seront compromis
Les cybercriminels ne sont pas seulement de plus en plus avancés ; les ressources qui leur permettent de commettre des crimes très médiatisés sont également de plus en plus accessibles. Les groupes de hackers tels que LAPSUS$ peuvent facilement se coordonner via Telegram et recevoir le produit de leurs chantages en cryptomonnaies — avec un risque minimal pour eux-mêmes. En outre, la prolifération des infrastructures de télétravail et l’accès facile aux solutions SaaS créent des réseaux dont les surfaces d’attaque sont de plus en plus exposées. Pour la plupart des organisations, la question n’est pas de savoir si elles subiront une fuite de données, mais quand.
À lire ensuite : Les meilleurs outils de surveillance réseau.