

















Die Bedrohungsgruppe LAPSUS$ hat einen aufsehenerregenden Monat hinter sich und namhafte Opfer wie Microsoft, Okta, NVIDIA, Samsung und andere ins Visier genommen.
Am 22. März bestätigte Microsoft einen erheblichen Sicherheitsvorfall durch die Hackergruppe LAPSUS$. In einem Blogbeitrag über seine Bemühungen zur Verfolgung und Eindämmung des Vorfalls beschrieb Microsoft LAPSUS$ als eine „groß angelegte Social-Engineering- und Erpressungskampagne“.
In kurzer Zeit hat LAPSUS$ eine beträchtliche Zahl von Opfern gesammelt – und es gibt keine Anzeichen dafür, dass die Gruppe aufhört.
Unter Cyberkriminellen sind die Angriffe von LAPSUS$ ungewöhnlich öffentlich und technologisch brachial – vergleichbar damit, mit einem Baseballschläger auf eine digitale Infrastruktur einzuschlagen. Dieser simple Ansatz hat sich als außerordentlich effektiv erwiesen, obwohl unbekannt ist, wie viel die LAPSUS$-Gruppe mit ihren Beutezügen verdient hat.
Die Opfer: Microsoft, Okta und viele andere
LAPSUS$ hat eine beträchtliche Zahl von Opfern angehäuft – allesamt große Organisationen, die Quellcode und proprietäre Informationen schützen müssen. LAPSUS$ scheint keine offenkundig ausgefeilten Eindringmethoden einzusetzen, sondern sich stattdessen auf Social Engineering und gekaufte Konten zu verlassen.
In einem äußerst aktiven Monat hat die südamerikanische Bedrohungsgruppe eine alarmierende Liste von Opfern angehäuft:
- Ende Februar hackte LAPSUS$ den DLSS-Quellcode von NVIDIA und veröffentlichte ihn anschließend. Dabei behauptete die Gruppe, eine ganze Woche lang Zugriff auf die Server von NVIDIA gehabt zu haben. NVIDIA bestätigte den Angriff und erklärte, dass ein LAPSUS$-Mitarbeiter über Zugangsdaten eines Angestellten Zugriff erlangt hatte. Der DLSS-Codebestand von NVIDIA soll eine KI-gestützte Bildrendering-Technologie der nächsten Generation enthalten. Der Hack des führenden Chipherstellers könnte daher weitreichenden Schaden verursachen.
- Eine Woche später veröffentlichte Samsung eine Erklärung, wonach das Unternehmen ebenfalls Opfer eines Cyberangriffs geworden sei, bei dem auch Quellcode für seine Galaxy-Smartphones erbeutet wurde. Samsung nannte LAPSUS$ zwar nicht als Angreifer, doch LAPSUS$ veröffentlichte später 190 GB an Samsung-Daten, darunter den Quellcode für Samsungs biometrische Authentifizierung und den Bootloader.
- Mitte März meldete der beliebte Spieleentwickler Ubisoft einen Datenverstoß. Welche Daten kompromittiert wurden, ist unbekannt. Obwohl der Angriff nicht direkt LAPSUS$ zugeschrieben wurde, wurde im LAPSUS$-Telegram-Kanal über den Angriff gesprochen.
- Am 22. März bestätigte Okta, ein Anbieter von Single-Sign-on-Diensten, dass Angreifer in sein System eingedrungen waren – bei einem Angriff, der im Januar stattgefunden hatte. Die Untersuchung dauert an. Laut Okta waren mindestens 366 Kunden von dem Vorfall betroffen. Von LAPSUS$ veröffentlichte Screenshots deuteten darauf hin, dass die Gruppe Zugriff auf Kundensupport-Tickets, Slack-Nachrichten und interne Tools zur Benutzerverwaltung erlangt hatte. Rund 15.000 Organisationen nutzen die Dienste von Okta.
- Mit Stand vom 23. März hat LAPSUS$ 37 GB von Microsofts internem Quellcode über Torrents veröffentlicht. Der Vorfall umfasst teilweise Quellcode von Bing, Cortana und Bing Maps. Microsoft erklärte, dass sich die Sicherheit seiner Systeme nicht auf die Geheimhaltung des Quellcodes stütze.
Zu den weiteren möglichen Opfern von LAPSUS$ gehören Vodafone Portugal (Februar 2022) und Mercado Libre (März 2022).
Wer ist die Hackergruppe LAPSUS$?
Laut Kari Walker von Flashpoint ist überraschend wenig über die Hackergruppe LAPSUS$ bekannt. Die Gruppe hat sich schnell einen Namen gemacht, indem sie in kurzer Folge zahlreiche namhafte Unternehmen ins Visier nahm. Obwohl ihre Angriffe im März zunahmen, wurde LAPSUS$ erstmals 2021 aktiv. Aufgrund der Verwendung von Spanisch und Portugiesisch sowie der frühen Ziele wird angenommen, dass es sich um eine südamerikanische Gruppe handelt.
Vor LAPSUS$ konzentrierten sich die meisten neueren Hackergruppen auf Ransomware. Ransomware-Angriffe verschlüsseln Daten und verlangen vom Opfer ein Lösegeld für deren Freigabe. Allein zwischen Januar und Februar nahmen Ransomware-Angriffe laut der NCC Group um 53 % zu. Der Angriff auf die Colonial Pipeline im Jahr 2021 schlug hohe Wellen, weil er offenbarte, wie verwundbar selbst kritische Infrastrukturen sein können.
LAPSUS$ ist jedoch keine Ransomware-Gruppe, sondern eine Erpressergruppe. Statt Daten zu verschlüsseln und als Geisel zu nehmen, sammelt LAPSUS$ Daten und erpresst Organisationen, um deren Veröffentlichung zu verhindern. Offenbar koordiniert LAPSUS$ seine Cybererpressungskampagnen über Telegram.
Heute wurde bekannt, dass mehrere LAPSUS$-Mitglieder im Vereinigten Königreich festgenommen wurden. Ob die Festnahmen den Aktivitäten der Gruppe einen Dämpfer versetzen, bleibt jedoch abzuwarten.
Lesen Sie auch: SANS beschreibt Maßnahmen zum Schutz kritischer Infrastrukturen angesichts der Cyberbedrohungen zwischen Russland und den USA
Social Engineering und Cybercrime
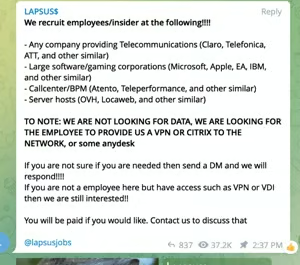
Es ist nicht bekannt, wie LAPSUS$ in Systeme namhafter Unternehmen eindringt, doch offenbar verlässt sich die Gruppe vor allem auf Social-Engineering-Techniken. In Microsofts Blogbeitrag hieß es, LAPSUS$ gebe seine Ziele bereitwillig bekannt und biete offen an, Zugangsdaten von Mitarbeitern zu kaufen. Zu den weiteren eingesetzten Strategien gehören Social Engineering per Telefon und Angriffe auf persönliche E-Mail-Konten.
Für einen Sicherheitsverantwortlichen sind diese Bedrohungen ein Albtraum, gegen den man sich schützen muss. Sie erfordern jedoch auch böswillige oder fahrlässige Akteure innerhalb der Organisation. Unternehmen können ihre Systeme stärken, indem sie typische Anzeichen eines möglichen Eindringens erkennen, etwa wenn sich Mitarbeiter von unbekannten Standorten anmelden oder verdächtige Aktivitäten ausführen.
UEBA und Cybersicherheitsschulungen für Mitarbeiter könnten sowohl verdächtige Aktivitäten als auch Fehler von Mitarbeitern adressieren.
Die Bedrohung durch Cybererpressung
Erpressung setzt naturgemäß voraus, dass eine Organisation über Daten verfügt, deren Veröffentlichung sie verhindern möchte. Nach dem Microsoft-Hack veröffentlichte LAPSUS$ Torrents mit Teilen des Quellcodes von Bing Maps, Cortana und Bing. Während des NVIDIA-Angriffs veröffentlichte LAPSUS$ vertrauliches und möglicherweise bahnbrechendes geistiges Eigentum.
Microsofts größte Sorge wäre, dass die Veröffentlichung dieses Quellcodes das Unternehmen Sicherheitslücken aussetzen könnte. Befürworter der Open-Source-Entwicklung würden jedoch vermutlich anmerken, dass die Veröffentlichung von Quellcode nicht zwangsläufig schädlich sein muss.
„[Der Hack] unterstreicht die Notwendigkeit sicherer Entwicklungsprozesse, SAST- und DAST-Scans, Geheimnis-Scans usw. Er erinnert außerdem daran, dass Organisationen ihren Code so behandeln sollten, als wäre er Open Source. Wird ihr Code offengelegt, entsteht dadurch dann nur minimaler Schaden“, so Yakir Kadkoda, Lead Security Researcher bei Aqua Security.
Der Fall NVIDIA ist etwas komplexer, da er das Unternehmen potenziellen Verletzungen seiner neuen Technologie aussetzt.
Lesen Sie auch: Die besten DevSecOps-Tools
Schutz von Okta vor LAPSUS$
Mike Wilkes, Chief Information Security Officer von SecurityScorecard, erläuterte einige entscheidende Maßnahmen, mit denen insbesondere Okta-Kunden ihre Umgebungen absichern sollten:
- Admin-Ereignisse und -Protokolle auf verdächtige Aktivitäten prüfen
- Überprüfen, ob „Give Access to Okta Support“ deaktiviert ist
- „Give Directory Debugger Access to Okta Support“ deaktivieren
- Prüfen, ob unbekannte API-Token erstellt wurden
Um diese Angriffsformen generell zu vermeiden, müssen Organisationen:
- ihren Quellcode so behandeln, als wäre er bereits Open Source
- sicherstellen, dass ihre Umgebungen regelmäßig überwacht und auf Eindringversuche geprüft werden
- ihre kritischsten Daten (und deren Backups) durch Zero-Trust-Richtlinien
- davon ausgehen, dass ihre Daten und Systeme werden kompromittiert
Cyberkriminelle werden nicht nur immer fortschrittlicher, auch die Ressourcen, die ihnen die Begehung aufsehenerregender Straftaten ermöglichen, sind zunehmend leicht zugänglich. Hackergruppen wie LAPSUS$ können sich problemlos über Telegram koordinieren und Erpressungsgelder in Kryptowährungen erhalten – bei minimalem Risiko für sie selbst. Darüber hinaus schaffen die zunehmende Verbreitung von Homeoffice-Infrastrukturen und der einfache Zugang zu SaaS-Lösungen Netzwerke mit immer größeren Angriffsflächen. Für die meisten Organisationen stellt sich nicht die Frage, ob sie Opfer eines Datenverstoßes werden, sondern wann.
Lesen Sie weiter: Die besten Tools zur Netzwerküberwachung