

















このガイドは、2026年に最適なデジタルフォレンジックツールを評価するセキュリティ専門家、ITチーム、調査担当者を対象に、主要なプラットフォームと、現代の調査をどのように支援するかを解説します。
サイバーインシデント、内部脅威、法的紛争が複雑化するなか、組織にはエンドポイント、ネットワーク、クラウド環境全体からデジタル証拠を収集、分析、保全できる信頼性の高いツールが求められています。
この記事では、主要なデジタルフォレンジックソリューション6製品を取り上げ、それぞれの強みと理想的な用途を詳しく見ていきます。2026年に自社に適した製品を選ぶ際に役立ててください。
デジタルフォレンジックツールのおすすめベスト6は次のとおりです。
- Exterro FTK:価格と機能のバランスに優れた総合的なフォレンジックツール
- IBM QRadar SIEM & Forensics:エンタープライズ向けフォレンジックとSIEMに最適
- LogRhythm NetMon & SIEM:顧客サポートに最適なフォレンジックソフトウェア
- Cyber Triage:サイバーセキュリティに特化したインシデント対応に最適なソリューション
- Encase Forensic:マネージドデジタルフォレンジックサービスに最適なソリューション
- Magnet AXIOM Cyber:多様な導入シナリオに最適なソリューション
2026年版 デジタルフォレンジックソフトウェア比較
以下の表では、データ抽出や無料トライアルの有無など、主要6製品の概要を簡単に比較しています。
| データ抽出 | インシデント対応 | 侵害の痕跡 | 無料トライアル | |
|---|---|---|---|---|
| Exterro FTK | ✔️ | ✔️ | ✔️ | 期間は要問い合わせ |
| IBM QRadar SIEM & Forensics | ✔️ | ➕ | ✔️ | 期間は要問い合わせ |
| LogRhythm NetMon & SIEM | ❌ | ✔️ | ➕ | 期間は要問い合わせ |
| Cyber Triage | ✔️ | ➕ | ✔️ | 期間は要問い合わせ |
| Encase Forensic | ✔️ | ✔️ | ➕ | 期間は要問い合わせ |
| Magnet AXIOM Cyber | ➕ | ✔️ | ❌ | 期間は要問い合わせ |
✔️=あり ❌=なし/不明 ➕=追加オプション
Exterro FTK
価格と機能のバランスに優れた総合フォレンジックツール:
総合評価:3.9/5
- 主な機能: 3.7/5
- 高度な機能: 4.3/5
- 導入と使いやすさ: 4.5/5
- カスタマーサポート: 2.4/5
- 価格: 5/5
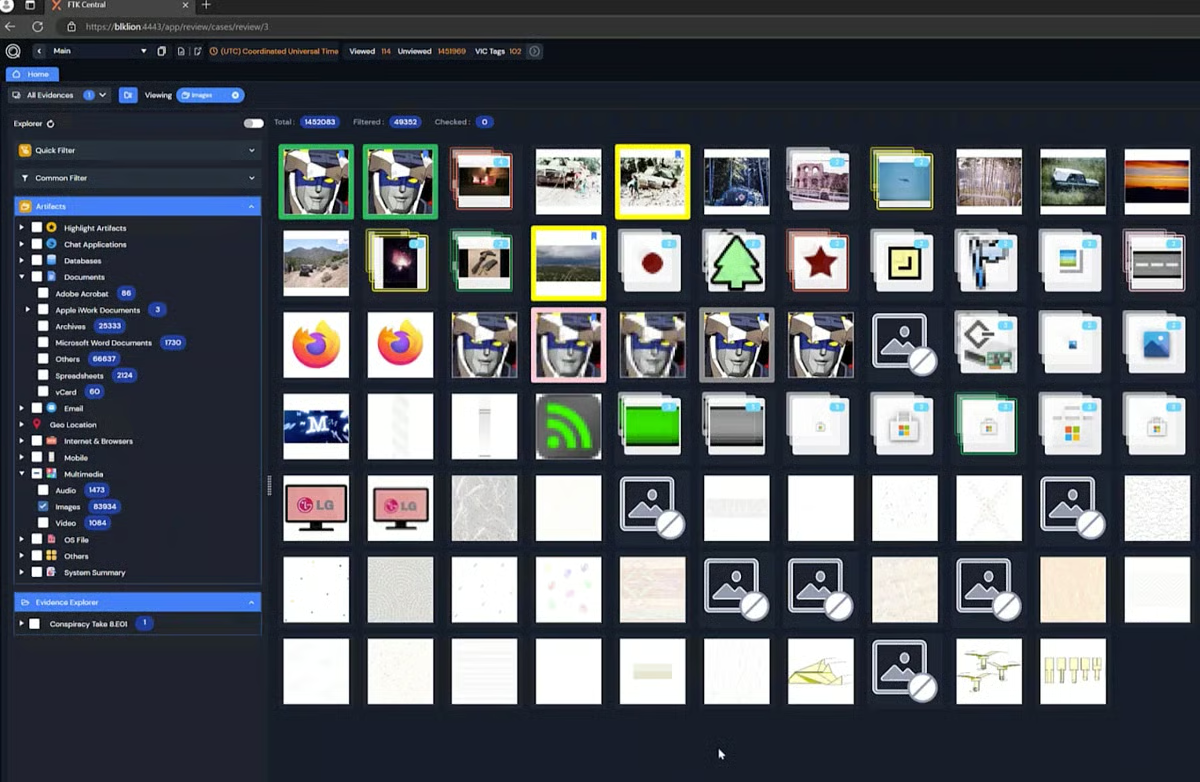
Exterro Forensic Toolkit(FTK)は2026年も主要なデジタルフォレンジックプラットフォームであり、エンドポイント、ディスク、モバイルデバイスのデータを分析する高度な機能を提供しています。主な機能には、効率的なデータのインデックス作成と検索、ファイル復元、リモートデータ収集、画像や通信などのアーティファクト分析への対応があります。eDiscoveryやインシデント対応の幅広いワークフローと統合できるため、セキュリティ調査と法的調査の両方を扱う組織にとって特に有用です。
Exterroは、多くの競合製品と比べて、包括的な機能セットと比較的透明性の高いライセンス体系で引き続き際立っています。ただし、手厚いサポートやマネージドサービスを重視する組織は、社内の専門知識やリソースのニーズに応じて、より充実したカスタマーサポートを提供する代替製品も評価するとよいでしょう。
メリットとデメリット
| メリット | デメリット |
|---|---|
| 無料トライアルは1カ月間 | カスタマーサポートの提供状況が不明 |
| モバイルデバイスからのデータ抽出に対応 | コマンドラインインターフェースは利用不可 |
| Palo Alto Cortex XSOARと技術提携 | クラウドアプリのサポート範囲が不明 |
価格
- 個別見積もり
主な機能
- ポータブルケース:ケースのデータを外部レビュアーに送信し、フィードバックを受け取れます。
- 顔・物体認識:FTKが同一の画像コンテンツを自動的に特定します。
- Macデータ分析:次のようなデータを処理できます:暗号化されたAppleファイルシステム。
- サムネイルレビュー:画像にカーソルを合わせて、マルチメディア画像を確認・分類できます。
IBM QRadar SIEM & Forensics
エンタープライズ向けフォレンジックとSIEMに最適:
総合評価:3.5/5
- 主な機能: 3.8/5
- 高度な機能: 3.5/5
- 導入と使いやすさ: 3.4/5
- カスタマーサポート: 3.7/5
- 価格: 3.2/5
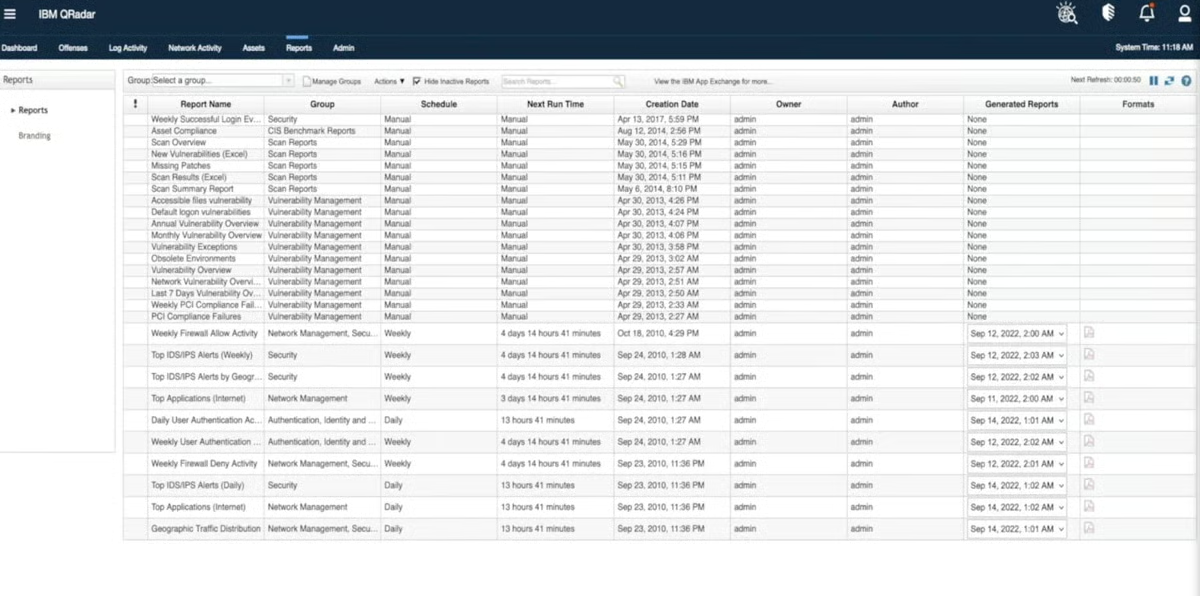
IBM QRadarは、より広範な脅威検知・対応エコシステムの一部としてフォレンジック調査機能を備えた、セキュリティ情報イベント管理(SIEM)プラットフォームです。ログ分析、ネットワークの可視化、脅威ハンティング、コンプライアンスレポートなどの機能を提供し、セキュリティチームは収集したデータからインシデントを調査し、攻撃のタイムラインを再構築できます。
QRadarのフォレンジック機能は通常、単体製品ではなく統合モジュールとして提供されるため、SIEM、検知、調査のワークフローを1つのプラットフォームにまとめたい大企業に適しています。ただし、クラウドの導入が進むなか、組織はQRadarが自社のクラウドネイティブ環境にどの程度適合するかを評価し、ニーズに応じて、最新のSaaSやマルチクラウドインフラとのより深い統合を提供する代替製品も検討するとよいでしょう。
メリットとデメリット
| メリット | デメリット |
|---|---|
| SIEMとフォレンジックを1つの製品に統合 | 無料トライアルなし |
| インシデントアラートなど高度な対応機能 | 営業から最初の情報を得るのが難しい場合がある |
| IBMが料金計算ツールを提供 | クラウドアプリに対応していない |
価格
- 個別見積もり
主な機能
- ネットワーク分析:ネットワークの脅威検知とダッシュボードの可視化を確認できます。
- コンプライアンス向けアドオン:QRadar SIEMの拡張機能を使って規制に対応できます。
- IBM X-Forceとの統合:悪意のあるURLなど、最新の脅威インテリジェンスデータを確認できます。
- ファイル復元:Forensics製品が、指定したデバイス上のraw captureデータを検出します。
LogRhythm NetMon & SIEM
カスタマーサポートに最適なフォレンジックソリューション
総合評価:3.3/5
- 主な機能: 3.3/5
- 高度な機能: 3.6/5
- 導入と使いやすさ: 2.8/5
- カスタマーサポート: 4.4/5
- 価格: 1.8/5
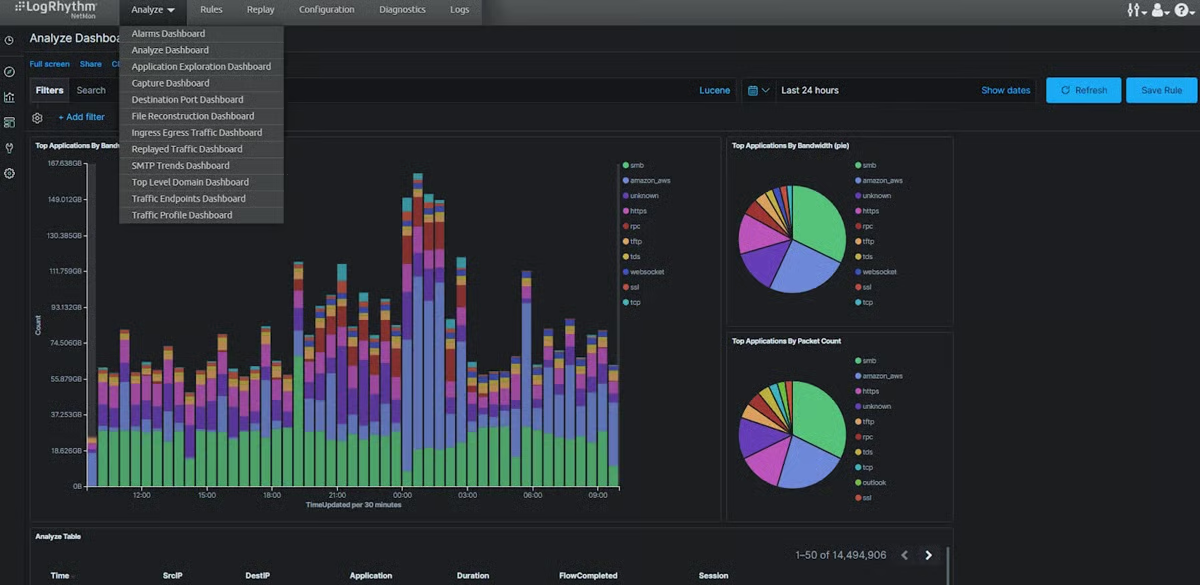
LogRhythm(現在は統合されたLogRhythm + Exabeamプラットフォームの一部)は、統合ソリューションを通じてSIEMとネットワークフォレンジックの機能を提供しています。これには、詳細なパケット分析、ネットワークの可視化、脅威検知を行うNetMonが含まれます。この統合プラットフォームは、SIEM、ユーザー行動・エンティティ分析(UEBA)、フォレンジック調査を1つのワークフローにまとめる業界全体の大きな変化を反映したもので、セキュリティチームはより効率的に脅威を検知、調査、対応できます。
統合されたプラットフォームは、高度な分析、集中管理された可視性、インシデント対応の改善を重視しており、LogRhythmがこれまで定評を得てきた充実したカスタマーサポートの選択肢も備えています。ネットワークフォレンジックと調査の機能は充実していますが、エンドポイントやモバイルデバイスの詳細なフォレンジックを必要とする組織は、セキュリティスタックを補完するために、ExterroやMagnet AXIOMなどの専用ツールも必要になる場合があります。
メリットとデメリット
| メリット | デメリット |
|---|---|
| SIEMによるインシデント対応機能 | 無料トライアルなし、価格情報が限定的 |
| 24時間365日のサポートプランを利用可能 | モバイルデバイスに非対応 |
| ネットワークに重点を置いたフォレンジックに適している | データ抽出技術を備えていない |
価格
- 個別見積もり
主な機能
- 脅威スコア:リスクベースの優先度計算ツールにより、チームはリスクの重要度を判断できます。
- アプリケーション認識:NetMonは3,500を超えるアプリケーションを識別します。
- インシデント対応:SIEMソリューションにより、チームはセキュリティ脅威を発見し、修正できます。
- 詳細なパケット分析:OSIレイヤー2~7のネットワークパケットデータを抽出して確認できます。
次のようなさまざまな種類のネットワークセキュリティについて詳しく説明します。脅威インテリジェンスやネットワークアクセス制御などが含まれます。
Cyber Triage
サイバーセキュリティに特化したインシデント対応に最適なソリューション
総合評価:3.2/5
- 主な機能: 3.3/5
- 高度な機能: 4.8/5
- 導入と使いやすさ: 2.5/5
- カスタマーサポート: 0.9/5
- 価格: 4.3/5
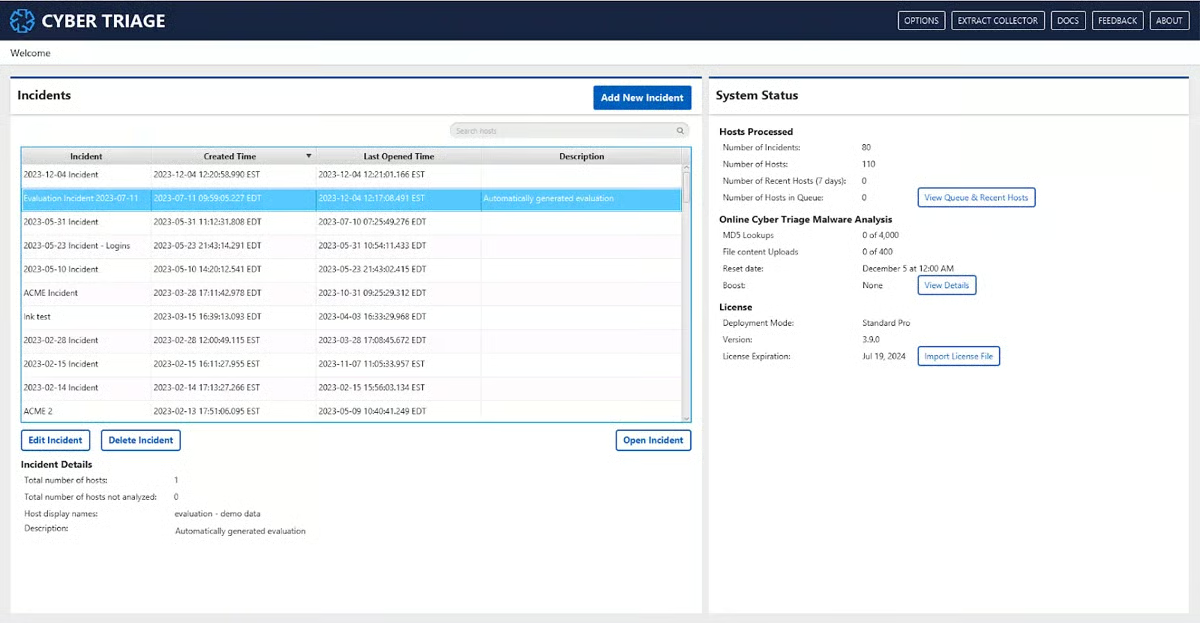
Cyber Triageは、エンドポイント上の脅威を迅速に調査して優先順位を付けられるよう、セキュリティチームを支援するデジタルフォレンジックおよびインシデント対応(DFIR)ツールです。フォレンジックアーティファクトを分析し、侵害の痕跡を特定して、対応担当者が最も重視すべき問題を示すことで、迅速なトリアージに重点を置いています。主な機能には、自動マルウェア分析、アーティファクトのスコアリング、インシデント対応を迅速化するガイド付き調査ワークフローがあります。
Cyber Triageは、EDRやSIEMプラットフォーム、SentinelOneやSplunkなどのソリューションと統合できるため、検知と調査のプロセスを連携させたい組織に適しています。エンドポイントに重点を置いた調査に優れている一方、モバイルデバイスのフォレンジック対応は限定的です。そのため、より幅広いクロスプラットフォーム機能を必要とするチームは、より包括的なフォレンジックツールと組み合わせるとよいでしょう。
メリットとデメリット
| メリット | デメリット |
|---|---|
| ノートパソコン、クラウド、オンプレミスで実行可能 | カスタマーサービスの提供状況に関する情報が限定的 |
| インシデント対応とフォレンジックを統合 | クラウドアプリに非対応 |
| SIEMおよびEDRと統合可能 | モバイルデバイスに非対応 |
価格
- 個別見積もり
主な機能
- アーティファクトのスコアリング:Cyber Triageは証拠をランク付けし、インシデントの証拠に優先順位を付けるのに役立ちます。
- マルウェアスキャン:40を超えるスキャンエンジンにより、マルウェアを発見できる可能性が高まります。
- エアギャップ環境のラボ:オフラインモードを通じて、ハッシュ値をテキストファイル形式でエクスポートできます。
- IOC:Cyber Triageは、潜在的なマルウェアの兆候など、侵害の痕跡を特定します。
Encase Forensic
マネージドデジタルフォレンジックサービスに最適なソリューション
総合評価:3/5
- 主な機能: 3.5/5
- 高度な機能: 2.2/5
- 導入と使いやすさ: 3.3/5
- カスタマーサポート: 3.9/5
- 価格: 2.3/5
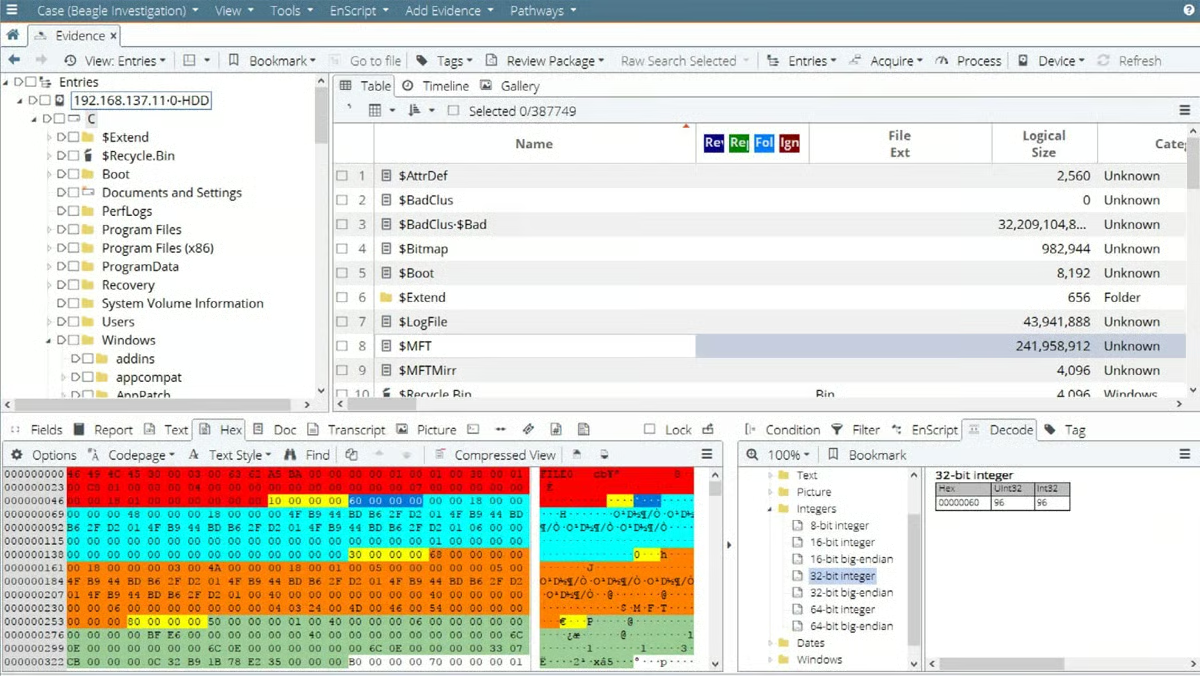
現在はOpenTextのサイバーセキュリティポートフォリオの一部となっているEnCase Forensicは、2026年も確立されたデジタルフォレンジックプラットフォームであり、Windows、macOS、Linux、そして一部のモバイルデータソースにまたがる調査に対応しています。調査担当者は、エンドポイント、ストレージデバイス、さまざまなアプリケーションからデジタル証拠を収集、保全、分析できます。メッセージングプラットフォームやオンラインアクティビティのアーティファクトにも対応しています。
EnCaseは、信頼性が高く、法廷で証拠として認められるデータの取り扱いと、体系化されたフォレンジックワークフローを必要とする企業、法執行機関、調査チームで広く使われています。通常はオンプレミスまたはマネージドソリューションとして導入されるため、管理された環境と実績のある手法を必要とする組織に適しています。
メリットとデメリット
| メリット | デメリット |
|---|---|
| Mac、Windows、Linuxデバイスを調査可能 | 無料トライアルなし |
| モバイルデータ抽出のためのVerakey統合に対応 | SIEM統合に非対応 |
| リモートデータ収集が可能 | 一部のDF機能の提供状況が不明 |
価格
- 個別見積もり
主な機能
- 光学式文字認識:OCRにより、画像やPDF内のテキストデータを検出して抽出できます。
- AIとML:機械学習と人工知能によって、犯罪の証拠となるコンテンツを特定します。
- アプリのアクティビティ収集:LinkedIn、Instagram、Twitterなどのアプリに対応しています。
- ブラウザと位置情報のデータ:Encaseはインターネット履歴と位置情報履歴も収集します。
Magnet AXIOM Cyber
多様な導入シナリオに最適なソリューション
総合評価:3/5
- 主な機能: 2.8/5
- 高度な機能: 2.4/5
- 導入と使いやすさ: 4.4/5
- カスタマーサポート: 3/5
- 価格: 2.5/5
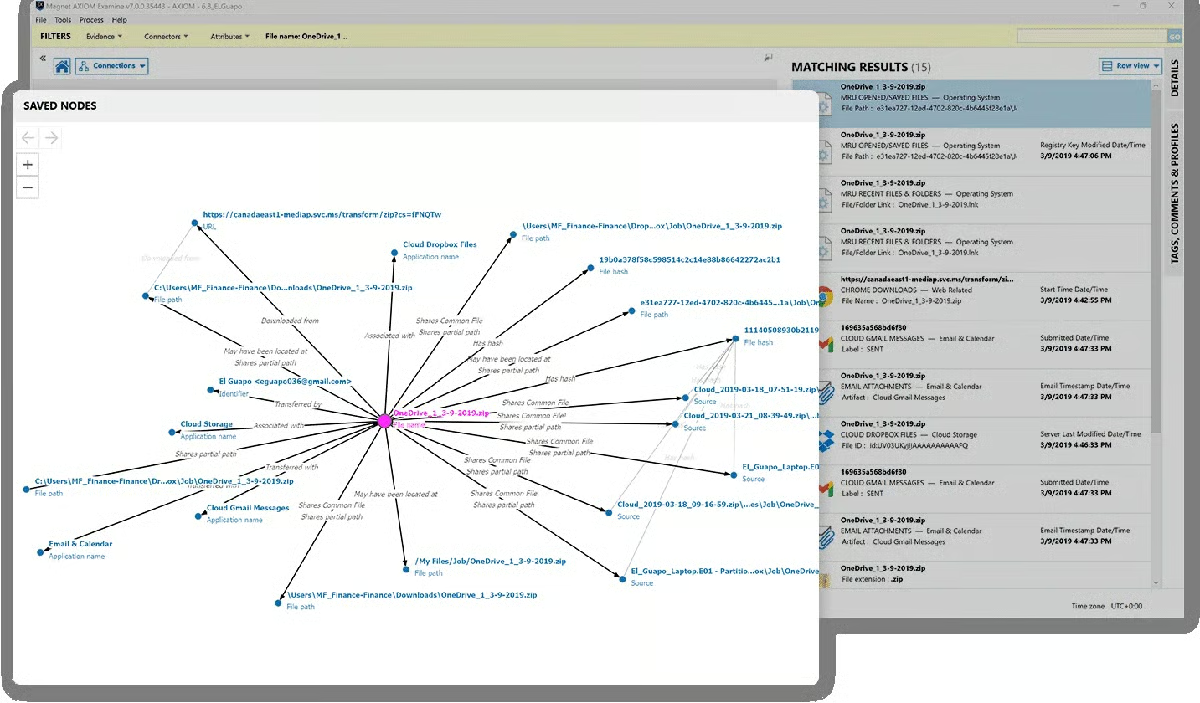
Magnet AXIOM Cyberは、エンドポイントとクラウド環境全体でサイバーインシデントを調査して対応できるよう、組織を支援するデジタルフォレンジックおよびインシデント対応(DFIR)プラットフォームです。リモートデータ収集、アーティファクト分析、直感的なデータ可視化などの機能を提供し、Windows、macOS、Linuxシステムに対応しています。AXIOM CyberはAWSやAzureなどのクラウド環境に導入できるため、現代の分散型インフラに適しています。
AXIOM Cyberは、Magnet Verakeyやその他のエコシステムツールによるモバイルデータ対応など、柔軟性と統合機能において引き続き際立っています。そのため、複数のオペレーティングシステムやクラウドプラットフォームをまたいで運用する組織にとって有力な選択肢です。調査と対応のワークフローに優れている一方、用途によっては、一部の高度なデータ抽出機能をMagnetエコシステム内の補完ツールに依存する場合があります。
メリットとデメリット
| メリット | デメリット |
|---|---|
| Mac、Linux、Windowsのコンピューターに対応 | インシデントアラートなし |
| クラウドに導入可能 | 価格情報が不透明 |
| 電話とメールの両方でサポートを利用可能 | 無料トライアルの期間が不明 |
価格
- 個別見積もり
主な機能
- リモート収集:ネットワーク外のエンドポイントコンピューターからデータを収集できます。
- データ可視化:AXIOM Cyberは、さまざまなアーティファクト間のつながりを表示します。
- 脅威スコアリング:VirusTotalとの統合により、ユーザーは脅威の優先順位をより適切に設定できます。
- インシデント対応:AXIOM CyberはDFIR製品であり、対応と検知の機能を提供します。
デジタルフォレンジックソフトウェアの主な5つの機能
デジタルフォレンジック製品によって機能セットには多少の違いがありますが、将来導入する製品に備わっているべき中核機能がいくつかあります。データ抽出、レポート機能、データ復元、優先順位付け、セキュリティプラットフォームとの統合は、フォレンジック調査を成功させ、最も重要な情報を追跡するうえですべて重要です。
データ抽出
データ抽出は、通常なら見つけるのが難しい場所から情報を取り出します。犯罪者がコンピューターからファイルを削除した場合、通常の方法で収集するのは簡単ではありません。しかし、デジタルフォレンジック製品には、破損または削除されたデータを再構築・復元するための特殊な機能が備わっています。これは、犯罪者が痕跡を隠そうとしたケースや、時間の経過によって情報が失われたケースで重要です。
レポート作成
レポート機能はほぼすべてのセキュリティ製品で重要ですが、デジタルフォレンジックでは特に重要です。あらゆる情報が、企業のセキュリティだけでなく、人の生活や生計にも影響を及ぼす可能性があります。レポートは、ユーザーが経営陣にデータを明確に提示するのに役立ちますが、警察や政府当局に提出する必要が生じる場合もあります。
データ復元
失われたように見えるデータもありますが、フォレンジックツールは、通常なら見つからないデータを復元できる必要があります。そのデータが事件で重要な役割を果たす可能性があり、脅威アクターや犯罪者が情報を隠そうとした可能性もあります。デジタル復元機能は価値が高く、包括的なフォレンジックツールキットにはしばしば不可欠です。
脅威の優先順位付け
アラート、脅威、その他の侵害の痕跡に優先順位を付ける方法は、脅威スコアなどさまざまです。しかし、デジタルフォレンジックツールには、潜在的な問題を順位付けする何らかの方法が必要です。優先順位付け機能があれば、チームは最も重要なアラートや潜在的なケースから先に対応しやすくなります。
セキュリティ統合
デジタルフォレンジックツールは、少なくとも1つの他のセキュリティ製品と統合できることが理想です。統合先はSIEM、EDR、その他の種類のインシデント対応製品などです。複数の製品を一元化するセキュリティ管理ツールが統合先になる場合もあります。ただし、最適な統合はビジネスのユースケースとニーズによって異なるため、最終的な選定前に検討してください。
デジタルフォレンジックソフトウェアの評価方法
さまざまなデジタルフォレンジックツールを比較するため、製品スコアリングの基準を用い、フォレンジック製品の主な特性に基づく5つの評価基準を設定しました。以下の割合は、各基準に設定した重みを示しています。各基準には複数のサブ基準があり、それぞれにも重みを設定しました。総合スコアは、満たした基準に基づいて総合評価で各製品がどの程度の順位となったかを反映しています。製品を採点した後、最も高いスコアを獲得した6製品をリストに選びました。
評価基準
採点で重視した基準は、データ抽出などの中核的なフォレンジック機能と、脅威スコアやSIEM統合などの高度な機能です。また、製品ドキュメント、モバイルデバイス対応、対応オペレーティングシステムなど、導入と使いやすさも考慮しました。最後に、電話やメールなどのサポート窓口、無料トライアルやライセンスの詳細などの価格設定を含め、カスタマーサポートの利用可能性も評価しました。
- 主な機能(30%):データ抽出やレポート機能など、最も重要なフォレンジック機能を確認しました。
- 評価項目の勝者:IBM QRadar
- 高度な機能(25%):SIEM統合や脅威スコアなどの高度な機能に基づいて製品を評価しました。
- 評価項目の勝者:Cyber Triage
- 導入と使いやすさ(20%):モバイルデバイスやオペレーティングシステムへの対応などの基準に基づき、使いやすさと導入の容易さを評価しました。
- 評価項目の勝者:Exterro
- カスタマーサポート(15%):電話やメールのほか、デモ、サポート対応時間、総合的なユーザーレビューの有無に基づいて製品を採点しました。
- 評価項目の勝者:LogRhythm
- 価格(10%):無料トライアル、価格の透明性、ライセンスの詳細などの基準を使って、価格カテゴリーを採点しました。
- 評価項目の勝者:Exterro
よくある質問(FAQ)
デジタルフォレンジックツールが必要になるのはどのようなケースですか?
デジタルフォレンジックツールは、コンピューター、モバイルデバイス、ネットワーク、クラウド環境が関わる法的調査とサイバーセキュリティインシデントの両方で使用されます。隠されている、削除されている、または意図的に改変されている可能性のあるデータの復元、保全、分析に役立ちます。
一般的なユースケースには、サイバー犯罪(ランサムウェアやデータ侵害など)、内部脅威、詐欺、知的財産の窃盗、コンプライアンス調査があります。法執行機関は刑事事件に使用でき、企業はフォレンジックを活用してセキュリティインシデントを調査し、監査を支援し、攻撃者の行動を把握します。2026年には、従来型のデバイスだけでなく、クラウド、SaaS、エンドポイントの調査でもフォレンジックの重要性が高まっています。
デジタルフォレンジックツールは使いにくいですか?
デジタルフォレンジックツールは、特に高度な調査では複雑になる可能性がありますが、現在の多くのプラットフォームは以前より利用しやすく設計されています。現在のソリューションには、自動化されたワークフロー、ガイド付き分析、直感的なダッシュボードが搭載されていることが多く、セキュリティチームがインシデントの優先順位付けと調査をより効率的に行えるよう支援します。
とはいえ、特に詳細なフォレンジック分析や法的証拠の取り扱いには、依然として学習曲線があります。組織はチームの専門知識を考慮し、必要に応じて、充実したドキュメント、トレーニングリソース、マネージドサービスを提供するツールを探すべきです。
デジタルフォレンジック製品にはどのような機能がありますか?
最新のデジタルフォレンジックツールは、幅広い環境からデジタル証拠を収集、分析、提示できるよう設計されています。エンドポイント、ディスク、モバイルデバイス、クラウドサービスからデータを取得し、削除または隠されたファイルを復元できます。また、アーティファクト分析やタイムライン分析にも対応し、リモートデータ収集によるライブ調査と併せて、事象の再構築を支援します。さらに、法的要件やコンプライアンス要件に対応するためのレポート作成機能と証拠保全機能も備えています。2026年には、多くのデジタルフォレンジックソリューションがSIEM、EDR、クラウドプラットフォームとも統合され、より迅速なインシデント対応と、システム全体のより包括的な可視性を実現しています。
結論:デジタルフォレンジックソフトウェアは重要な投資
デジタルフォレンジックツールは、もはやニッチな法的ユースケースに限られるものではなく、インシデント対応戦略の重要な構成要素です。組織は脅威を調査し、何が起きたのかを把握し、自信を持って行動できるようになります。
適切なソリューションは、組織の技術的専門知識、調査ニーズ、コンプライアンス要件に適合している必要があります。サイバーインシデントへの対応でも法的案件の支援でも、優れたデジタルフォレンジックプラットフォームに投資することで、ますます複雑化するデジタル環境において真相を明らかにし、効果的に対応できる体制を整えられます。
組織でLinuxベースのフォレンジック機能をお探しですか?次に、ペネトレーションテストとフォレンジックに最適なLinuxディストリビューションについてお読みください。