

















Ce guide s’adresse aux professionnels de la sécurité, aux équipes informatiques et aux enquêteurs qui évaluent les meilleurs outils de criminalistique numérique en 2026. Il présente les principales plateformes et explique comment elles prennent en charge les enquêtes modernes.
À mesure que les cyberincidents, les menaces internes et les litiges deviennent plus complexes, les organisations ont besoin d’outils fiables pour collecter, analyser et préserver les preuves numériques sur les terminaux, les réseaux et les environnements cloud.
Dans cet article, nous présentons six solutions de criminalistique numérique de premier plan et détaillons leurs points forts ainsi que leurs cas d’utilisation idéaux, afin de vous aider à choisir celle qui convient à votre organisation en 2026.
Voici notre sélection des six meilleurs outils de criminalistique numérique :
- Exterro FTK: Meilleur outil global de criminalistique numérique pour son équilibre entre prix et fonctionnalités
- IBM QRadar SIEM & Forensics: Meilleur choix pour la criminalistique numérique et le SIEM en entreprise
- LogRhythm NetMon & SIEM: Meilleur logiciel de criminalistique numérique pour le support client
- Cyber Triage: Meilleure solution pour la réponse aux incidents axée sur la cybersécurité
- Encase Forensic: Meilleure solution pour les services de criminalistique numérique gérés
- Magnet AXIOM Cyber: Meilleure solution pour des scénarios de déploiement variés
- Comparatif des meilleurs logiciels de criminalistique numérique en 2026
- Exterro FTK
- IBM QRadar SIEM & Forensics
- LogRhythm NetMon & SIEM
- Cyber Triage
- Encase Forensic
- Magnet AXIOM Cyber
- 5 fonctionnalités clés des logiciels de criminalistique numérique
- Comment nous avons évalué les logiciels de criminalistique numérique
- Foire aux questions (FAQ)
- En résumé : les logiciels de criminalistique numérique constituent un investissement essentiel
Comparatif des meilleurs logiciels de criminalistique numérique en 2026
Le tableau suivant donne un aperçu succinct de nos six meilleurs produits, notamment de leurs fonctionnalités d’extraction de données et de la disponibilité d’un essai gratuit :
| Extraction de données | Réponse aux incidents | Indicateurs de compromission | Essai gratuit | |
|---|---|---|---|---|
| Exterro FTK | ✔️ | ✔️ | ✔️ | Contacter pour connaître la durée |
| IBM QRadar SIEM & Forensics | ✔️ | ➕ | ✔️ | Contacter pour connaître la durée |
| LogRhythm NetMon & SIEM | ❌ | ✔️ | ➕ | Contacter pour connaître la durée |
| Cyber Triage | ✔️ | ➕ | ✔️ | Contacter pour connaître la durée |
| Encase Forensic | ✔️ | ✔️ | ➕ | Contacter pour connaître la durée |
| Magnet AXIOM Cyber | ➕ | ✔️ | ❌ | Contacter pour connaître la durée |
✔️=Oui ❌=Non/Peu clair ➕=Extension
Exterro FTK
Meilleur outil global de criminalistique numérique pour son équilibre entre prix et fonctionnalités
Évaluation globale : 3,9/5
- Fonctionnalités principales : 3.7/5
- Fonctionnalités avancées : 4.3/5
- Déploiement et convivialité : 4.5/5
- Support client : 2.4/5
- Tarifs : 5/5
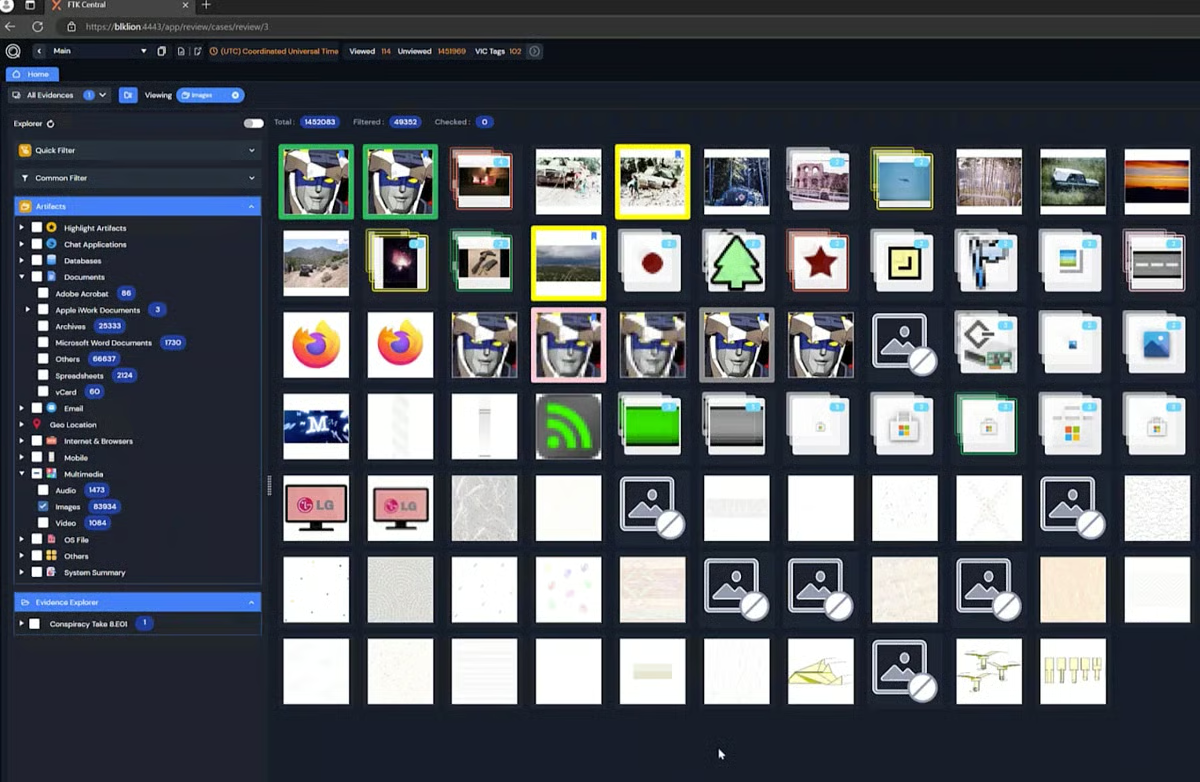
Exterro Forensic Toolkit (FTK) reste en 2026 une plateforme de criminalistique numérique de premier plan, offrant des fonctionnalités avancées pour analyser les données des terminaux, des disques et des appareils mobiles. Ses principales fonctionnalités comprennent l’indexation et la recherche efficaces des données, la récupération de fichiers, la collecte de données à distance et la prise en charge de l’analyse d’artefacts tels que les images et les communications. Son intégration aux workflows plus larges d’eDiscovery et de réponse aux incidents la rend particulièrement utile pour les organisations qui gèrent à la fois des enquêtes de sécurité et des investigations juridiques.
Exterro se distingue par l’étendue de ses fonctionnalités et par des conditions de licence relativement transparentes par rapport à de nombreux concurrents. Toutefois, les organisations qui privilégient un accompagnement personnalisé ou des services gérés peuvent souhaiter évaluer des solutions alternatives offrant un meilleur support client, selon leur expertise interne et leurs besoins en ressources.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| L’essai gratuit dure un mois | Disponibilité du support client peu claire |
| Prend en charge les extractions depuis les appareils mobiles | Interface en ligne de commande indisponible |
| Partenariat technologique avec Palo Alto Cortex XSOAR | Niveau de prise en charge des applications cloud peu clair |
Tarifs
- Devis personnalisé
Fonctionnalités clés
- Dossiers portables : Envoyez les données d’un dossier à des examinateurs externes et recevez leurs commentaires.
- Reconnaissance faciale et d’objets : FTK identifie automatiquement les contenus d’image identiques.
- Analyse des données Mac : Traitez des données telles que les systèmes de fichiers Apple chiffrés.
- Examen des miniatures : Inspectez et catégorisez les images multimédias en les survolant.
IBM QRadar SIEM & Forensics
Meilleur choix pour la criminalistique numérique et le SIEM en entreprise
Évaluation globale : 3,5/5
- Fonctionnalités principales : 3.8/5
- Fonctionnalités avancées : 3.5/5
- Déploiement et convivialité : 3.4/5
- Support client : 3.7/5
- Tarifs : 3.2/5
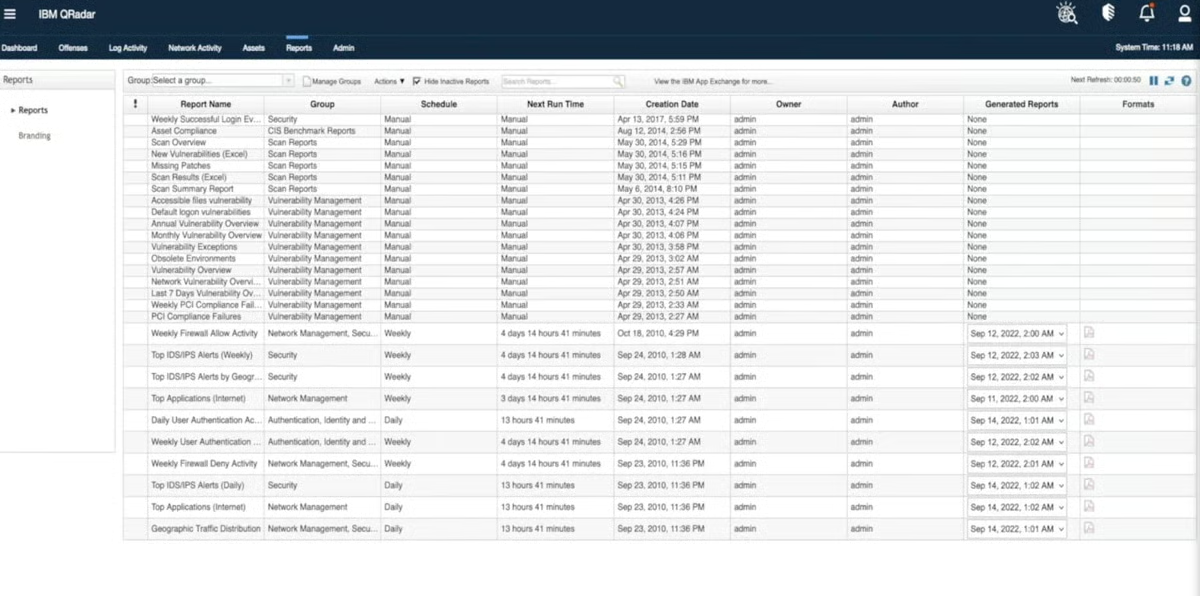
IBM QRadar est une plateforme de gestion des informations et des événements de sécurité (SIEM) qui intègre des fonctionnalités d’investigation criminalistique dans son écosystème plus large de détection et de réponse aux menaces. Elle propose notamment l’analyse des journaux, la visibilité sur le réseau, la recherche proactive de menaces et la génération de rapports de conformité, permettant aux équipes de sécurité d’enquêter sur les incidents et de reconstituer la chronologie des attaques à partir des données collectées.
Les fonctionnalités criminalistiques de QRadar sont généralement fournies par l’intermédiaire de modules intégrés plutôt que sous la forme d’un produit autonome. La solution convient donc particulièrement aux grandes entreprises qui souhaitent regrouper les workflows de SIEM, de détection et d’investigation au sein d’une même plateforme. Cependant, à mesure que l’adoption du cloud progresse, les organisations peuvent vouloir évaluer l’adéquation de QRadar avec leurs environnements cloud natifs et envisager des alternatives offrant une intégration plus poussée avec les infrastructures SaaS et multicloud modernes, selon leurs besoins.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Combine le SIEM et la criminalistique numérique au sein d’un même produit | Aucun essai gratuit proposé |
| Fonctionnalités de réponse avancées, comme les alertes d’incident | Il peut être difficile d’obtenir les premières informations auprès des commerciaux |
| IBM fournit un calculateur de tarifs | Ne prend pas en charge les applications cloud |
Tarifs
- Devis personnalisé
Fonctionnalités clés
- Analyse du réseau : Consultez les détections de menaces réseau et les visualisations du tableau de bord.
- Extensions de conformité : Utilisez les extensions de QRadar SIEM pour vous conformer aux réglementations.
- Intégration IBM X-Force : Consultez les données récentes de renseignement sur les menaces, telles que les URL malveillantes.
- Récupération de fichiers : Le produit Forensics recherche les données brutes capturées sur les appareils spécifiés.
LogRhythm NetMon & SIEM
Meilleure solution de criminalistique numérique pour le support client
Évaluation globale : 3,3/5
- Fonctionnalités principales : 3.3/5
- Fonctionnalités avancées : 3.6/5
- Déploiement et convivialité : 2.8/5
- Support client : 4.4/5
- Tarifs : 1.8/5
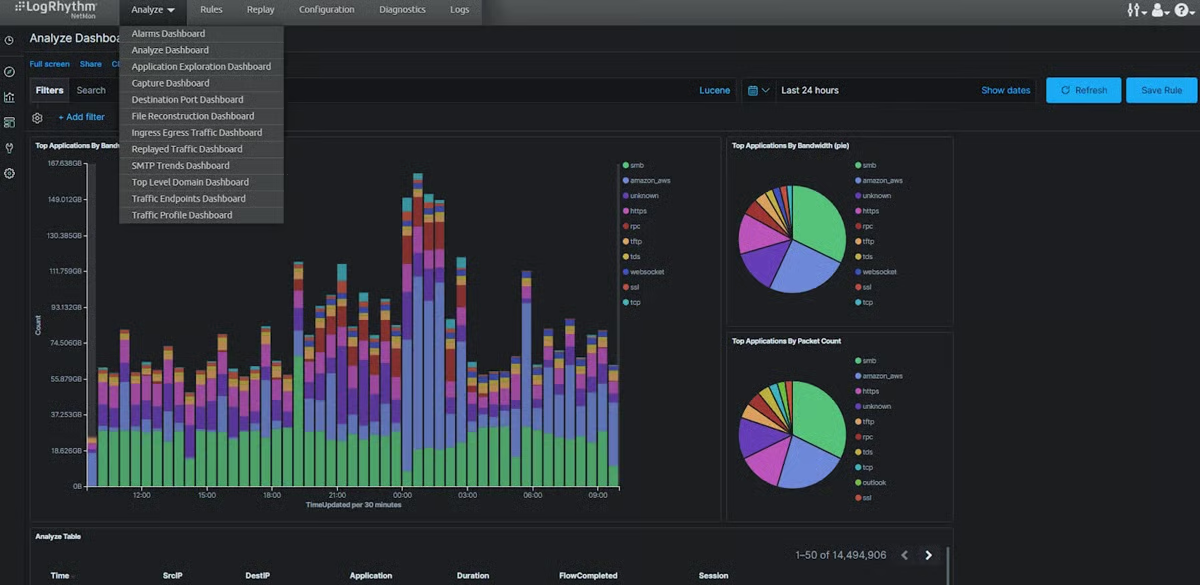
LogRhythm (qui fait désormais partie de la plateforme issue du rapprochement de LogRhythm et Exabeam) fournit des fonctionnalités de SIEM et de criminalistique réseau par l’intermédiaire de sa solution intégrée, notamment NetMon pour l’analyse approfondie des paquets, la visibilité sur le réseau et la détection des menaces. Cette plateforme unifiée reflète l’évolution plus large du secteur vers la combinaison du SIEM, l’analyse du comportement des utilisateurs et des entités (UEBA), ainsi que de l’investigation criminalistique au sein d’un même workflow, permettant aux équipes de sécurité de détecter les menaces, d’enquêter sur celles-ci et d’y répondre plus efficacement.
La plateforme issue de la fusion met l’accent sur l’analyse avancée, la visibilité centralisée et l’amélioration de la réponse aux incidents, ainsi que sur de solides options de support client, domaine pour lequel LogRhythm est historiquement reconnu. Bien qu’elle offre de solides fonctionnalités de criminalistique et d’investigation réseau, les organisations qui ont besoin de fonctionnalités approfondies de criminalistique des terminaux ou des appareils mobiles peuvent encore devoir recourir à des outils dédiés tels qu’Exterro ou Magnet AXIOM pour compléter leur stack de sécurité.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Fonctionnalités de réponse aux incidents via le SIEM | Aucun essai gratuit et informations tarifaires limitées |
| Plan de support disponible 24 h/24 et 7 j/7 | Ne prend pas en charge les appareils mobiles |
| Bon choix pour la criminalistique axée sur le réseau | Absence de technologie d’extraction de données |
Tarifs
- Devis personnalisé
Fonctionnalités clés
- Scores de menace : Un calculateur de priorités fondé sur les risques aide les équipes à déterminer l’importance des risques.
- Reconnaissance des applications : NetMon identifie plus de 3 500 applications.
- Réponse aux incidents : La solution SIEM aide les équipes à détecter les menaces de sécurité et à y remédier.
- Analyse approfondie des paquets : Extrayez et consultez les données des paquets réseau des couches 2 à 7 du modèle OSI.
En savoir plus sur les différents types de sécurité réseau, notamment le renseignement sur les menaces et le contrôle d’accès au réseau.
Cyber Triage
Meilleure solution pour la réponse aux incidents propre à la cybersécurité
Évaluation globale : 3,2/5
- Fonctionnalités principales : 3.3/5
- Fonctionnalités avancées : 4.8/5
- Déploiement et convivialité : 2.5/5
- Support client : 0.9/5
- Tarifs : 4.3/5
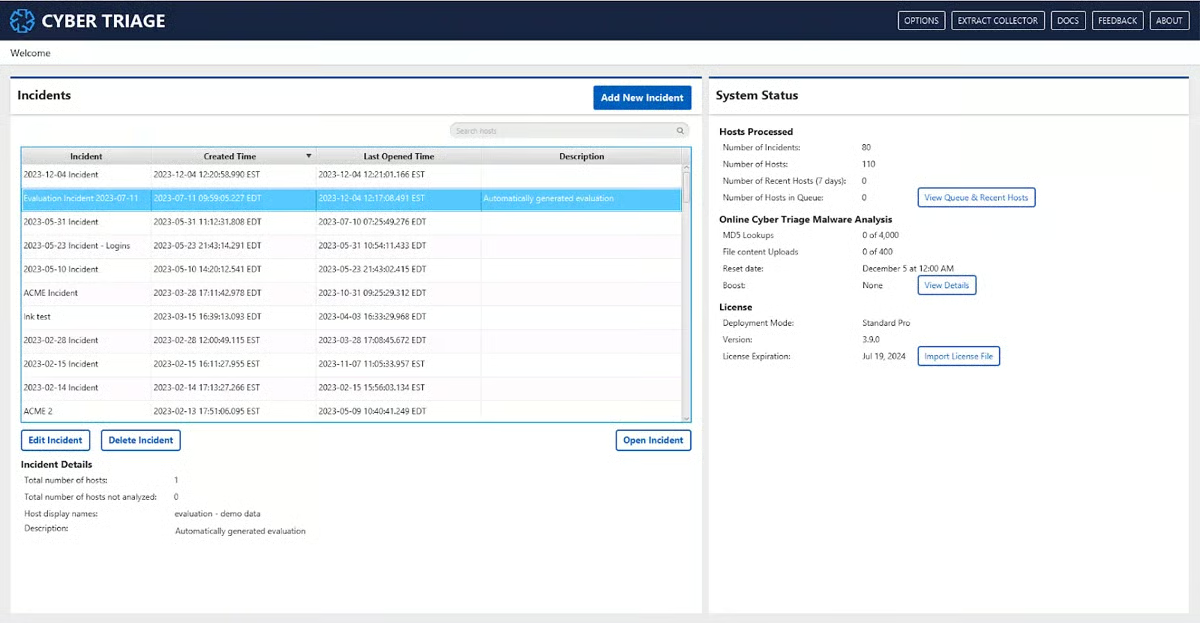
Cyber Triage est un outil de criminalistique numérique et de réponse aux incidents (DFIR) conçu pour aider les équipes de sécurité à enquêter rapidement sur les menaces présentes sur les terminaux et à les hiérarchiser. Il se concentre sur le triage rapide en analysant les artefacts criminalistiques, en identifiant les indicateurs de compromission et en mettant en évidence les problèmes les plus critiques pour les équipes chargées de la réponse. Ses principales fonctionnalités incluent l’analyse automatisée des logiciels malveillants, la notation des artefacts et des workflows d’investigation guidés pour accélérer la réponse aux incidents.
Cyber Triage s’intègre aux principaux outils de sécurité, tels que les plateformes EDR et SIEM, notamment des solutions comme SentinelOne et Splunk, ce qui en fait une solution bien adaptée aux organisations qui cherchent à relier les processus de détection et d’investigation. Bien qu’il excelle dans les investigations axées sur les terminaux, il prend peu en charge la criminalistique des appareils mobiles. Les équipes qui ont besoin de fonctionnalités multiplateformes plus étendues peuvent donc souhaiter l’associer à des outils de criminalistique plus complets.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Peut être exécuté sur un ordinateur portable, dans le cloud ou sur site | Informations limitées sur la disponibilité du service client |
| Combine réponse aux incidents et criminalistique numérique | Ne prend pas en charge les applications cloud |
| S’intègre au SIEM et à l’EDR | Ne prend pas en charge les appareils mobiles |
Tarifs
- Devis personnalisé
Fonctionnalités clés
- Notation des artefacts : Cyber Triage aide à hiérarchiser les éléments de preuve d’un incident en les classant.
- Analyse des logiciels malveillants : Plus de 40 moteurs d’analyse augmentent les chances de détecter des logiciels malveillants.
- Laboratoires isolés : Exportez les valeurs de hachage dans un fichier texte grâce au mode hors ligne.
- IOC : Cyber Triage identifie les indicateurs de compromission, tels que les signes de la présence potentielle d’un logiciel malveillant.
Encase Forensic
Meilleure solution pour les services gérés de criminalistique numérique
Évaluation globale : 3/5
- Fonctionnalités principales : 3.5/5
- Fonctionnalités avancées : 2.2/5
- Déploiement et convivialité : 3.3/5
- Support client : 3.9/5
- Tarifs : 2.3/5
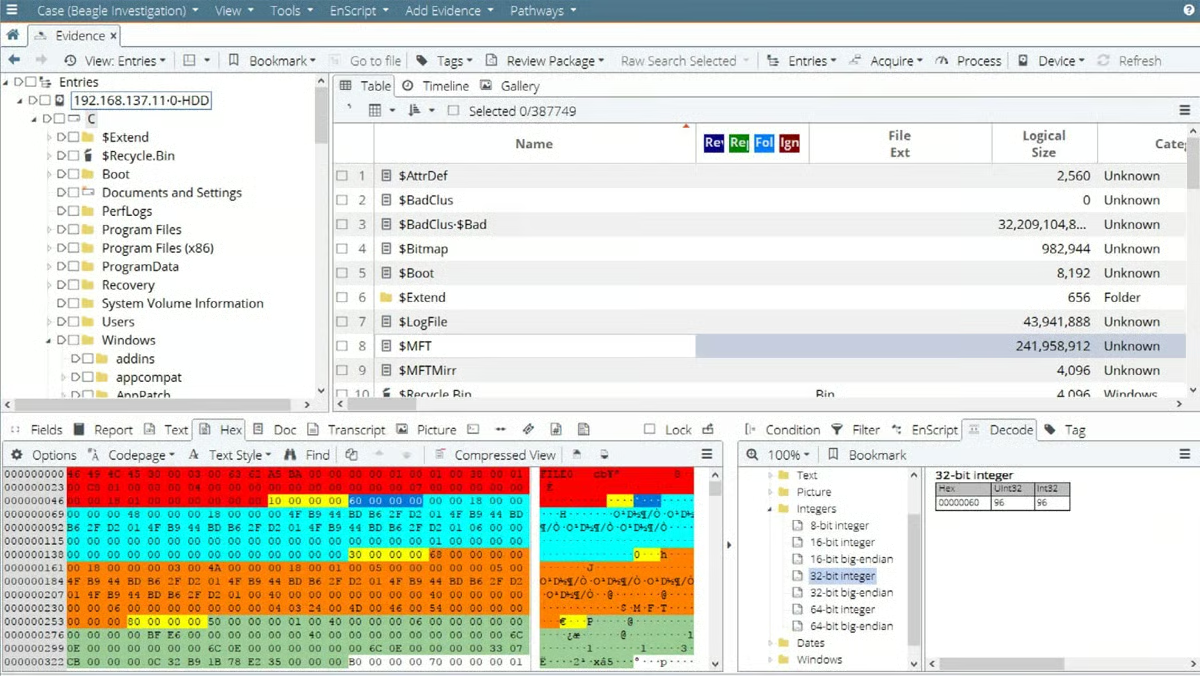
EnCase Forensic, qui fait désormais partie du portefeuille de solutions de cybersécurité d’OpenText, reste en 2026 une plateforme bien établie de criminalistique numérique, prenant en charge les investigations sur Windows, macOS, Linux et certaines sources de données mobiles. Elle permet aux enquêteurs de collecter, de préserver et d’analyser des preuves numériques provenant de terminaux, de dispositifs de stockage et de diverses applications, notamment les artefacts issus des plateformes de messagerie et de l’activité en ligne.
EnCase est couramment utilisé par les entreprises, les services de police et les équipes d’investigation qui ont besoin d’une gestion fiable des preuves recevables devant un tribunal et de workflows criminalistiques structurés. Il est généralement déployé sur site ou sous la forme d’une solution gérée, ce qui en fait une solution bien adaptée aux organisations qui ont besoin d’environnements contrôlés et de méthodologies éprouvées.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Analyse les appareils Mac, Windows et Linux | Aucun essai gratuit |
| Intégration de Verakey pour l’extraction de données mobiles | Ne s’intègre pas au SIEM |
| Collecte de données à distance disponible | Disponibilité de certaines fonctionnalités de criminalistique numérique peu claire |
Tarifs
- Devis personnalisé
Fonctionnalités clés
- Reconnaissance optique de caractères : L’OCR trouve et extrait les données textuelles des images et des PDF.
- IA et ML : Identifiez les contenus incriminants grâce à l’apprentissage automatique et à l’intelligence artificielle.
- Collecte de l’activité des applications : Les applications prises en charge incluent LinkedIn, Instagram et Twitter.
- Données de navigation et de localisation : Encase collecte également l’historique Internet et les données de localisation.
Magnet AXIOM Cyber
Meilleure solution pour divers scénarios de déploiement
Évaluation globale : 3/5
- Fonctionnalités principales : 2.8/5
- Fonctionnalités avancées : 2.4/5
- Déploiement et convivialité : 4.4/5
- Support client : 3/5
- Tarifs : 2.5/5
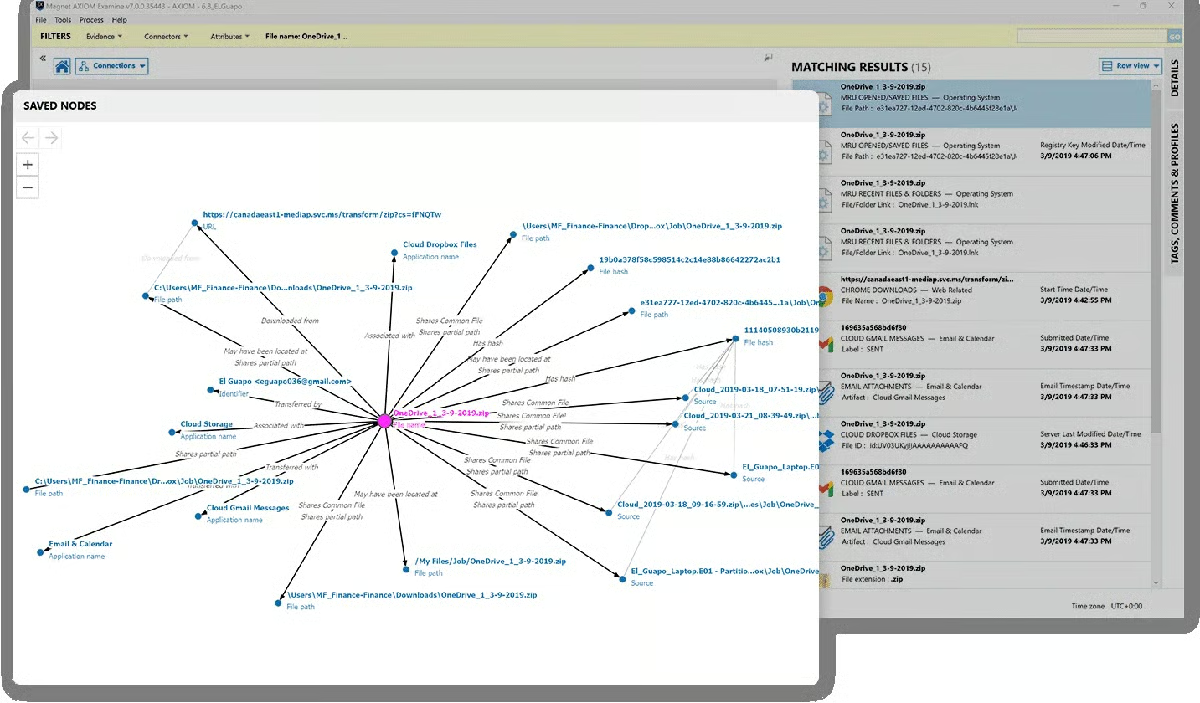
Magnet AXIOM Cyber est une plateforme de criminalistique numérique et de réponse aux incidents (DFIR) conçue pour aider les organisations à enquêter sur les cyberincidents et à y répondre sur les terminaux et dans les environnements cloud. Elle offre des fonctionnalités telles que la collecte de données à distance, l’analyse des artefacts et la visualisation intuitive des données, tout en prenant en charge les systèmes Windows, macOS et Linux. AXIOM Cyber peut être déployé dans des environnements cloud tels qu’AWS et Azure, ce qui le rend particulièrement adapté aux infrastructures modernes et distribuées.
AXIOM Cyber continue de se distinguer par sa flexibilité et ses capacités d’intégration, notamment grâce à la prise en charge des données mobiles via Magnet Verakey et d’autres outils de son écosystème. Il constitue ainsi un choix pertinent pour les organisations qui opèrent sur plusieurs systèmes d’exploitation et plateformes cloud. Bien qu’il excelle dans les workflows d’investigation et de réponse, certaines fonctions avancées d’extraction de données peuvent nécessiter des outils complémentaires de l’écosystème Magnet, selon le cas d’usage.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Prend en charge les ordinateurs Mac, Linux et Windows | Aucune alerte d’incident |
| Peut être déployé dans le cloud | Les informations tarifaires manquent de transparence |
| Support par téléphone et par e-mail disponible | La durée de l’essai gratuit n’est pas claire |
Tarifs
- Devis personnalisé
Fonctionnalités clés
- Collecte à distance : Vous pouvez collecter des données à partir d’ordinateurs terminaux hors réseau.
- Visualisation des données : AXIOM Cyber affiche les connexions entre différents artefacts.
- Évaluation des menaces : L’intégration à VirusTotal permet aux utilisateurs de mieux hiérarchiser les menaces.
- Réponse aux incidents : AXIOM Cyber est un produit DFIR qui offre des fonctionnalités de réponse et de détection.
5 fonctionnalités clés des logiciels de criminalistique numérique
Les produits de criminalistique numérique proposent des ensembles de fonctionnalités quelque peu différents, mais quelques capacités essentielles devraient être présentes dans le produit que vous choisirez. L’extraction des données, les fonctionnalités de création de rapports, la récupération des données, la hiérarchisation et les intégrations avec les plateformes de sécurité sont toutes essentielles pour mener à bien une investigation criminalistique et suivre les informations les plus importantes.
Extraction des données
L’extraction des données permet de récupérer des informations dans des emplacements où elles seraient autrement difficiles à trouver. Si un criminel supprime un fichier de son ordinateur, il ne sera pas facile de le récupérer par des moyens ordinaires. Mais un produit de criminalistique numérique dispose de fonctionnalités spéciales qui l’aident à reconstruire ou à récupérer des données endommagées ou supprimées, ce qui est essentiel lorsque le criminel a tenté de brouiller les pistes ou que des informations ont simplement été perdues au fil du temps.
Création de rapports
Les fonctionnalités de création de rapports sont importantes pour presque tous les produits de sécurité, mais elles sont particulièrement essentielles en criminalistique numérique. Chaque élément d’information peut affecter non seulement la sécurité d’une entreprise, mais aussi la vie ou les moyens de subsistance d’une personne. Les rapports aident les utilisateurs à présenter clairement les données aux dirigeants de l’entreprise, mais ils peuvent également devoir être transmis à la police et aux autorités gouvernementales.
Récupération des données
Certaines données semblent perdues, mais les outils de criminalistique numérique devraient être capables de récupérer des données qui ne pourraient pas être retrouvées autrement. Ces données peuvent jouer un rôle essentiel dans une affaire, et un acteur malveillant ou un criminel peut avoir tenté de les dissimuler. Les fonctionnalités de récupération numérique sont précieuses et souvent nécessaires pour disposer d’une boîte à outils criminalistique complète.
Hiérarchisation des menaces
La hiérarchisation des alertes, des menaces ou d’autres indicateurs de compromission peut prendre différentes formes, comme les scores de menace, mais un outil de criminalistique numérique devrait disposer d’une méthode pour classer les problèmes potentiels. Grâce aux fonctionnalités de hiérarchisation, les équipes seront mieux à même de traiter en premier les alertes ou les affaires potentielles les plus importantes.
Intégrations de sécurité
Dans l’idéal, les outils de criminalistique numérique devraient s’intégrer à au moins un autre produit de sécurité, qu’il s’agisse d’un SIEM, d’un EDR ou d’un autre type de produit de réponse aux incidents. Il peut également s’agir d’un outil de gestion de la sécurité qui centralise plusieurs produits. Les meilleures intégrations dépendent toutefois des cas d’usage et des besoins de votre entreprise ; tenez-en donc compte avant de faire votre choix définitif.
Comment nous avons évalué les logiciels de criminalistique numérique
Nous avons utilisé une grille de notation des produits pour comparer un éventail d’outils de criminalistique numérique, en établissant cinq critères principaux fondés sur les caractéristiques clés des produits de criminalistique. Les pourcentages ci-dessous indiquent la pondération attribuée à chaque critère. Chaque critère comprenait plusieurs sous-critères avec leur propre pondération. Les scores totaux reflètent le classement de chaque produit dans le cadre de notre évaluation globale, en fonction des critères auxquels il répondait. Après avoir noté les produits, nous avons retenu dans notre liste les six outils ayant obtenu les meilleurs scores.
Critères d’évaluation
Les critères les plus importants que nous avons notés étaient les fonctionnalités criminalistiques essentielles, comme l’extraction des données, ainsi que les fonctionnalités avancées, comme les scores de menace et les intégrations SIEM. Nous avons également pris en compte le déploiement et la convivialité, notamment la documentation du produit, la prise en charge des appareils mobiles et les systèmes d’exploitation pris en charge. Enfin, nous avons examiné la disponibilité du support client, notamment les canaux comme le téléphone et l’e-mail, ainsi que les tarifs, tels que les essais gratuits et les détails des licences.
- Fonctionnalités principales (30 %) : Nous avons examiné les fonctionnalités criminalistiques les plus importantes, comme l’extraction des données et les fonctionnalités de création de rapports.
- Gagnant selon ce critère : IBM QRadar
- Fonctionnalités avancées (25 %) : Nous avons évalué les produits en fonction de capacités avancées, comme les intégrations SIEM et les scores de menace.
- Gagnant selon ce critère : Cyber Triage
- Déploiement et convivialité (20 %) : Nous avons évalué la facilité d’utilisation et de déploiement selon des critères comme la prise en charge des appareils mobiles et des systèmes d’exploitation.
- Gagnant selon ce critère : Exterro
- Support client (15 %) : Nous avons noté les produits en fonction de la disponibilité du support par téléphone et par e-mail, ainsi que des démonstrations, des horaires de support et des avis d’utilisateurs agrégés.
- Gagnant selon ce critère : LogRhythm
- Tarifs (10 %) : Nous avons utilisé des critères comme les essais gratuits, la transparence des tarifs et les détails des licences pour évaluer notre catégorie consacrée aux tarifs.
- Gagnant selon ce critère : Exterro
Foire aux questions (FAQ)
Quels types d’affaires nécessitent des outils de criminalistique numérique ?
Les outils de criminalistique numérique sont utilisés aussi bien dans les investigations judiciaires que lors d’incidents de cybersécurité impliquant des ordinateurs, des appareils mobiles, des réseaux ou des environnements cloud. Ils permettent de récupérer, de préserver et d’analyser des données qui peuvent être dissimulées, supprimées ou modifiées intentionnellement.
Les cas d’usage courants comprennent la cybercriminalité, comme les rançongiciels ou les fuites de données, les menaces internes, la fraude, le vol de propriété intellectuelle et les investigations de conformité. Les services de police peuvent les utiliser dans le cadre d’affaires criminelles, tandis que les entreprises s’appuient sur la criminalistique numérique pour enquêter sur les incidents de sécurité, faciliter les audits et comprendre le comportement des attaquants. En 2026, la criminalistique numérique revêt une importance croissante pour les investigations dans le cloud, les environnements SaaS et les terminaux, et ne se limite plus aux appareils traditionnels.
Les outils de criminalistique numérique sont-ils difficiles à utiliser ?
Les outils de criminalistique numérique peuvent être complexes, en particulier pour les investigations avancées, mais de nombreuses plateformes modernes sont conçues pour être plus accessibles qu’auparavant. Les solutions incluent désormais souvent des workflows automatisés, des analyses guidées et des tableaux de bord intuitifs afin d’aider les équipes de sécurité à hiérarchiser les incidents et à enquêter dessus plus efficacement.
Cela dit, la courbe d’apprentissage reste bien réelle — en particulier pour les analyses criminalistiques approfondies ou la gestion des preuves judiciaires. Les organisations doivent tenir compte de l’expertise de leur équipe et rechercher des outils proposant une documentation complète, des ressources de formation ou des services gérés si nécessaire.
Quelles sont les fonctionnalités courantes des produits de criminalistique numérique ?
Les outils modernes de criminalistique numérique sont conçus pour collecter, analyser et présenter des preuves numériques dans un large éventail d’environnements. Ils peuvent acquérir des données à partir de terminaux, de disques, d’appareils mobiles et de services cloud, ainsi que récupérer des fichiers supprimés ou dissimulés. Ces outils prennent également en charge l’analyse des artefacts et des chronologies afin de contribuer à reconstituer les événements, ainsi que la collecte de données à distance pour les investigations en direct. Ils offrent en outre des fonctionnalités de création de rapports et de préservation des preuves pour répondre aux exigences juridiques et de conformité. En 2026, de nombreuses solutions de criminalistique numérique s’intègrent également aux plateformes SIEM, EDR et cloud, ce qui permet d’accélérer la réponse aux incidents et d’obtenir une visibilité plus complète sur les systèmes.
En résumé : les logiciels de criminalistique numérique constituent un investissement essentiel
Les outils de criminalistique numérique ne se limitent plus à des cas d’usage judiciaires de niche : ils constituent un composant essentiel des stratégies de réponse aux incidents. Ils permettent aux organisations d’enquêter sur les menaces, de comprendre ce qui s’est passé et d’agir en toute confiance.
La solution adaptée doit correspondre à l’expertise technique de votre organisation, à ses besoins en matière d’investigation et à ses exigences de conformité. Que vous répondiez à des cyberincidents ou que vous appuyiez des affaires judiciaires, investir dans une plateforme de criminalistique numérique performante vous aide à garantir que vous pouvez découvrir la vérité et réagir efficacement dans un paysage numérique toujours plus complexe.
Découvrez ensuite notre sélection des meilleures distributions Linux pour les tests d’intrusion et la criminalistique numérique.