

















Dieser Leitfaden richtet sich an Sicherheitsexperten, IT-Teams und Ermittler, die 2026 die besten Tools für digitale Forensik bewerten. Er behandelt führende Plattformen und zeigt, wie sie moderne Untersuchungen unterstützen.
Da Cybervorfälle, Insider-Bedrohungen und Rechtsstreitigkeiten immer komplexer werden, benötigen Unternehmen zuverlässige Tools, um digitale Beweise aus Endgeräten, Netzwerken und Cloud-Umgebungen zu erfassen, zu analysieren und zu sichern.
In diesem Artikel stellen wir sechs führende Lösungen für digitale Forensik vor und erläutern ihre Stärken und idealen Einsatzmöglichkeiten, damit Sie 2026 die passende Lösung für Ihr Unternehmen auswählen können.
Hier sind unsere Empfehlungen für die sechs besten Tools für digitale Forensik:
- Exterro FTK: Insgesamt bestes Forensik-Tool für eine Kombination aus Preis und Funktionen
- IBM QRadar SIEM & Forensics: Am besten für forensische Untersuchungen in Unternehmen und SIEM
- LogRhythm NetMon & SIEM: Beste Forensik-Software für den Kundensupport
- Cyber Triage: Beste Lösung für die auf Cybersicherheit ausgerichtete Reaktion auf Vorfälle
- Encase Forensic: Beste Lösung für verwaltete digitale Forensikdienste
- Magnet AXIOM Cyber: Beste Lösung für vielfältige Bereitstellungsszenarien
- Die besten Softwares für digitale Forensik im Vergleich 2026
- Exterro FTK
- IBM QRadar SIEM & Forensics
- LogRhythm NetMon & SIEM
- Cyber Triage
- Encase Forensic
- Magnet AXIOM Cyber
- Die 5 wichtigsten Funktionen von Software für digitale Forensik
- So haben wir Software für digitale Forensik bewertet
- Häufig gestellte Fragen (FAQs)
- Fazit: Software für digitale Forensik ist eine wichtige Investition
Die besten Softwares für digitale Forensik im Vergleich 2026
Die folgende Tabelle bietet einen kurzen Überblick über unsere sechs Top-Produkte, einschließlich Funktionen wie Datenextraktion und der Verfügbarkeit einer kostenlosen Testversion:
| Datenextraktion | Reaktion auf Vorfälle | Kompromittierungsindikatoren | Kostenlose Testversion | |
|---|---|---|---|---|
| Exterro FTK | ✔️ | ✔️ | ✔️ | Laufzeit auf Anfrage |
| IBM QRadar SIEM & Forensics | ✔️ | ➕ | ✔️ | Laufzeit auf Anfrage |
| LogRhythm NetMon & SIEM | ❌ | ✔️ | ➕ | Laufzeit auf Anfrage |
| Cyber Triage | ✔️ | ➕ | ✔️ | Laufzeit auf Anfrage |
| Encase Forensic | ✔️ | ✔️ | ➕ | Laufzeit auf Anfrage |
| Magnet AXIOM Cyber | ➕ | ✔️ | ❌ | Laufzeit auf Anfrage |
✔️=Ja ❌=Nein/Unklar ➕=Add-on
Exterro FTK
Insgesamt bestes Forensik-Tool für eine Kombination aus Preis und Funktionen
Gesamtbewertung: 3,9/5
- Kernfunktionen: 3.7/5
- Erweiterte Funktionen: 4.3/5
- Bereitstellung und Benutzerfreundlichkeit: 4.5/5
- Kundensupport: 2.4/5
- Preis: 5/5
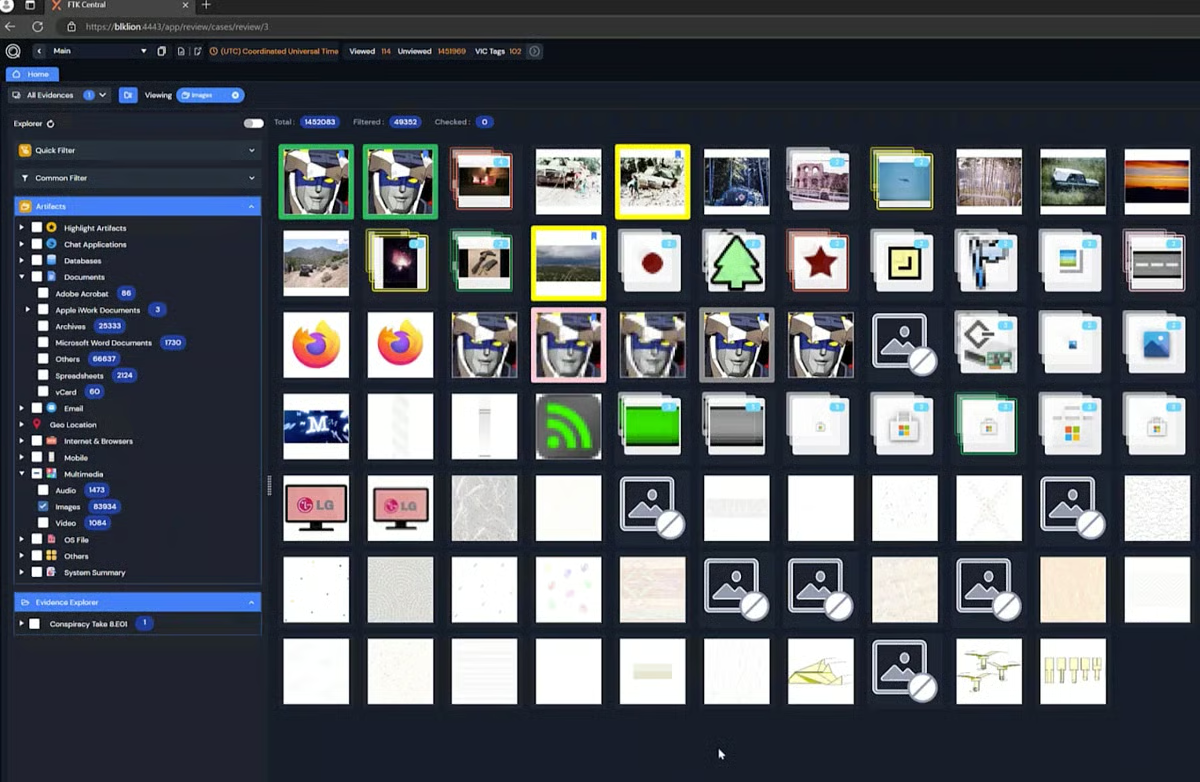
Das Exterro Forensic Toolkit (FTK) bleibt 2026 eine führende Plattform für digitale Forensik und bietet erweiterte Funktionen zur Analyse von Daten auf Endgeräten, Datenträgern und Mobilgeräten. Zu den wichtigsten Funktionen gehören eine effiziente Datenindizierung und -suche, die Dateiwiederherstellung, die Remote-Datenerfassung sowie die Unterstützung der Artefaktanalyse, etwa von Bildern und Kommunikationsinhalten. Durch die Integration in umfassendere eDiscovery- und Incident-Response-Workflows ist die Plattform besonders wertvoll für Unternehmen, die sowohl Sicherheits- als auch rechtliche Untersuchungen durchführen.
Exterro hebt sich weiterhin durch seinen umfassenden Funktionsumfang und die im Vergleich zu vielen Wettbewerbern relativ transparente Lizenzierung ab. Unternehmen, die großen Wert auf persönliche Betreuung oder Managed Services legen, sollten jedoch je nach internem Know-how und Ressourcenbedarf auch Alternativen mit leistungsfähigerem Kundensupport prüfen.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Kostenlose Testversion dauert einen Monat | Verfügbarkeit des Kundensupports unklar |
| Unterstützt Extraktionen von Mobilgeräten | Keine Befehlszeilenschnittstelle verfügbar |
| Technologiepartnerschaft mit Palo Alto Cortex XSOAR | Umfang der Unterstützung von Cloud-Apps unklar |
Preis
- Individuelles Angebot
Wichtige Funktionen
- Portable Fälle: Falldaten an externe Prüfer senden und Feedback erhalten.
- Gesichts- und Objekterkennung: FTK identifiziert automatisch identische Bildinhalte.
- Datenanalyse für Mac: Daten wie verschlüsselte Apple-Dateisysteme verarbeiten.
- Thumbnail-Überprüfung: Multimedia-Bilder durch Bewegen des Mauszeigers darüber prüfen und kategorisieren.
IBM QRadar SIEM & Forensics
Am besten für forensische Untersuchungen in Unternehmen und SIEM
Gesamtbewertung: 3,5/5
- Kernfunktionen: 3.8/5
- Erweiterte Funktionen: 3.5/5
- Bereitstellung und Benutzerfreundlichkeit: 3.4/5
- Kundensupport: 3.7/5
- Preis: 3.2/5
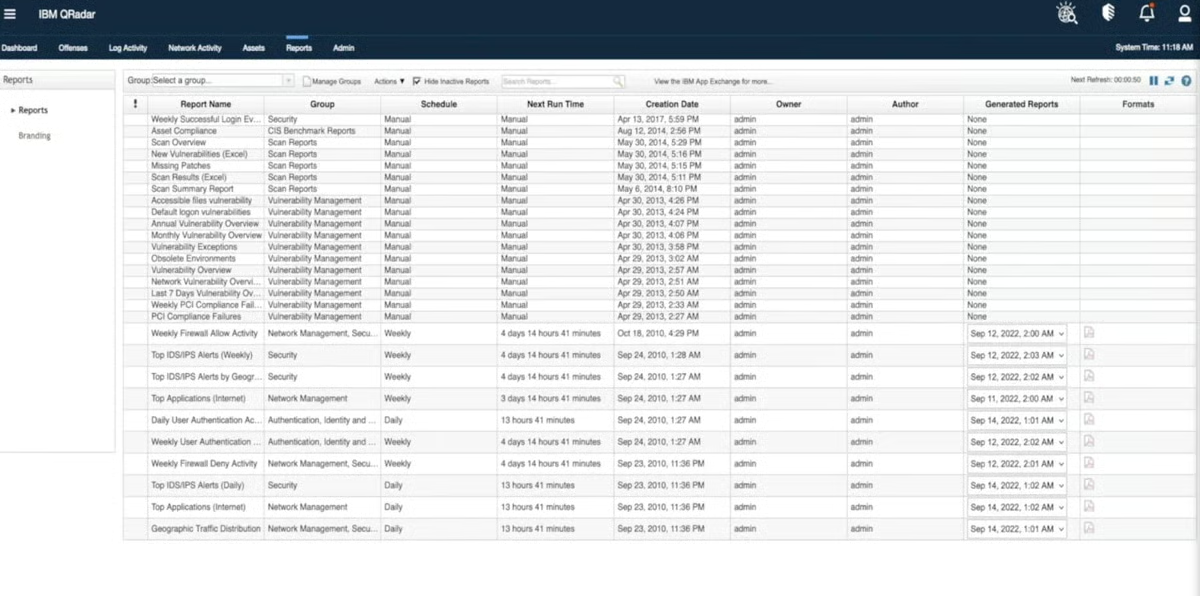
IBM QRadar ist eine Plattform für Sicherheitsinformationen und Ereignismanagement (SIEM), die forensische Untersuchungsfunktionen als Teil ihres umfassenderen Ökosystems zur Bedrohungserkennung und -abwehr bietet. Zu den Funktionen gehören Protokollanalyse, Netzwerktransparenz, Threat Hunting und Compliance-Berichte. Damit können Sicherheitsteams Vorfälle untersuchen und anhand der erfassten Daten den zeitlichen Ablauf von Angriffen rekonstruieren.
Die forensischen Funktionen von QRadar werden in der Regel über integrierte Module und nicht als eigenständiges Produkt bereitgestellt. Dadurch eignet sich die Lösung besonders für große Unternehmen, die SIEM-, Erkennungs- und Untersuchungs-Workflows auf einer einzigen Plattform kombinieren möchten. Da die Cloud-Nutzung jedoch zugenommen hat, sollten Unternehmen prüfen, wie gut QRadar zu ihren Cloud-nativen Umgebungen passt, und je nach Bedarf Alternativen mit tieferer Integration in moderne SaaS- und Multi-Cloud-Infrastrukturen in Betracht ziehen.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Kombiniert SIEM und Forensik in einem Produkt | Keine kostenlose Testversion angeboten |
| Erweiterte Reaktionsfunktionen wie Vorfallwarnungen | Erste Informationen vom Vertrieb sind möglicherweise schwer zu erhalten |
| IBM stellt einen Preisrechner bereit | Keine Unterstützung für Cloud-Apps |
Preis
- Individuelles Angebot
Wichtige Funktionen
- Netzwerkanalyse: Netzwerkbedrohungserkennungen und Dashboard-Visualisierungen anzeigen.
- Compliance-Add-ons: QRadar-SIEM-Erweiterungen verwenden, um Vorschriften einzuhalten.
- IBM-X-Force-Integration: Aktuelle Threat-Intelligence-Daten wie schädliche URLs anzeigen.
- Dateiwiederherstellung: Das Forensics-Produkt findet Rohdaten von Aufzeichnungen auf angegebenen Geräten.
LogRhythm NetMon & SIEM
Beste Forensik-Lösung für den Kundensupport
Gesamtbewertung: 3,3/5
- Kernfunktionen: 3.3/5
- Erweiterte Funktionen: 3.6/5
- Bereitstellung und Benutzerfreundlichkeit: 2.8/5
- Kundensupport: 4.4/5
- Preis: 1.8/5
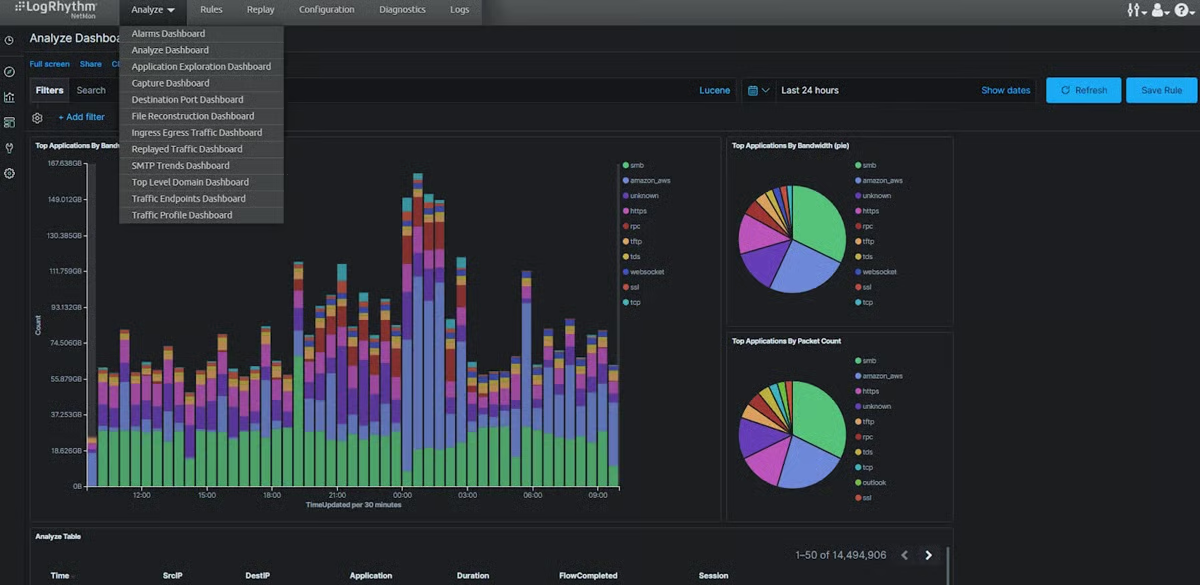
LogRhythm (jetzt Teil der kombinierten Plattform LogRhythm + Exabeam) bietet SIEM- und Netzwerkforensik-Funktionen über seine integrierte Lösung, einschließlich NetMon für die umfassende Paket-analyse, Netzwerktransparenz und Bedrohungserkennung. Diese einheitliche Plattform spiegelt den allgemeinen Branchentrend wider, SIEM, User- und Entity-Verhaltensanalyse (UEBA) sowie forensische Untersuchungen in einem einzigen Workflow zu kombinieren, sodass Sicherheitsteams Bedrohungen effizienter erkennen, untersuchen und darauf reagieren können.
Die zusammengeführte Plattform legt den Schwerpunkt auf erweiterte Analysen, zentrale Transparenz und eine verbesserte Incident Response sowie auf leistungsfähige Kundensupport-Optionen, für die LogRhythm traditionell bekannt ist. Obwohl die Lösung solide Netzwerkforensik- und Untersuchungsfunktionen bietet, benötigen Unternehmen, die eine umfassende Forensik von Endgeräten oder Mobilgeräten voraussetzen, möglicherweise weiterhin dedizierte Tools wie Exterro oder Magnet AXIOM als Ergänzung ihres Security-Stacks.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Incident-Response-Funktionen über SIEM | Keine kostenlose Testversion und begrenzte Preisinformationen |
| Support-Plan rund um die Uhr verfügbar | Keine Unterstützung für Mobilgeräte |
| Gute Wahl für netzwerkorientierte Forensik | Keine Technologie zur Datenextraktion |
Preis
- Individuelles Angebot
Wichtige Funktionen
- Bedrohungsbewertungen: Ein risikobasierter Prioritätsrechner hilft Teams, die Bedeutung eines Risikos zu bestimmen.
- Anwendungserkennung: NetMon identifiziert mehr als 3.500 Anwendungen.
- Incident Response: Die SIEM-Lösung hilft Teams, Sicherheitsbedrohungen zu finden und zu beheben.
- Umfassende Paketanalyse: Netzwerkpaketdaten aus den OSI-Schichten 2–7 extrahieren und anzeigen.
Mehr über verschiedene Arten von Netzwerksicherheit erfahren, einschließlich Threat Intelligence und Netzwerkzugriffskontrolle.
Cyber Triage
Beste Lösung für cybersicherheitsspezifische Incident Response
Gesamtbewertung: 3,2/5
- Kernfunktionen: 3.3/5
- Erweiterte Funktionen: 4.8/5
- Bereitstellung und Benutzerfreundlichkeit: 2.5/5
- Kundensupport: 0.9/5
- Preis: 4.3/5
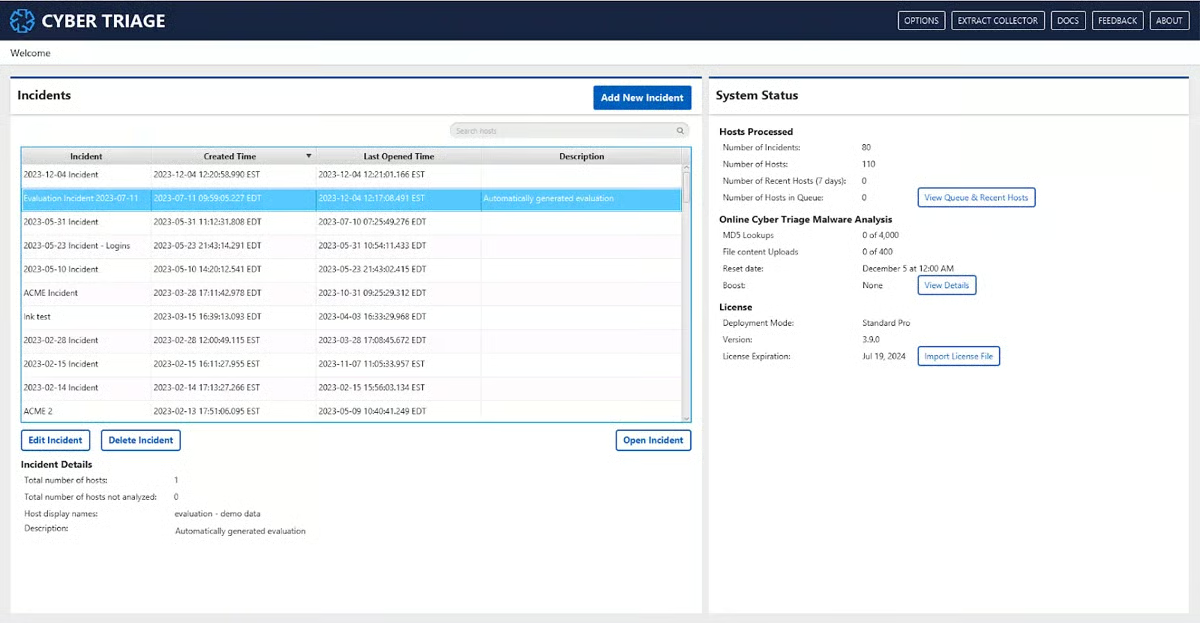
Cyber Triage ist ein Tool für digitale Forensik und Incident Response (DFIR), das Sicherheitsteams dabei unterstützt, Bedrohungen auf Endgeräten schnell zu untersuchen und zu priorisieren. Der Schwerpunkt liegt auf einer schnellen Triage durch die Analyse forensischer Artefakte, die Identifizierung von Kompromittierungsindikatoren und die Hervorhebung der kritischsten Probleme für die Einsatzteams. Zu den wichtigsten Funktionen gehören die automatisierte Malware-Analyse, die Bewertung von Artefakten und geführte Untersuchungs-Workflows zur Beschleunigung der Incident Response.
Cyber Triage lässt sich in führende Sicherheitstools wie EDR- und SIEM-Plattformen integrieren, darunter Lösungen wie SentinelOne und Splunk. Damit eignet sich das Tool besonders für Unternehmen, die Erkennungs- und Untersuchungsprozesse miteinander verbinden möchten. Obwohl Cyber Triage bei endgeräteorientierten Untersuchungen überzeugt, ist die Unterstützung der Forensik von Mobilgeräten begrenzt. Teams, die umfassendere plattformübergreifende Funktionen benötigen, sollten es daher möglicherweise mit umfassenderen Forensik-Tools kombinieren.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Kann auf einem Laptop, in der Cloud oder lokal ausgeführt werden | Begrenzte Informationen zur Verfügbarkeit des Kundendienstes |
| Kombiniert Incident Response und Forensik | Keine Unterstützung für Cloud-Apps |
| Integration in SIEM und EDR | Keine Unterstützung für Mobilgeräte |
Preis
- Individuelles Angebot
Wichtige Funktionen
- Artefaktbewertung: Cyber Triage hilft bei der Priorisierung von Vorfallbeweisen, indem diese bewertet werden.
- Malware-Scan: Mehr als 40 Scan-Engines erhöhen die Wahrscheinlichkeit, Malware zu finden.
- Air-Gap-Labore: Hashwerte im Offline-Modus in ein Textdateiformat exportieren.
- Kompromittierungsindikatoren: Cyber Triage identifiziert Kompromittierungsindikatoren wie Anzeichen potenzieller Malware.
Encase Forensic
Beste Lösung für verwaltete digitale Forensikdienste
Gesamtbewertung: 3/5
- Kernfunktionen: 3.5/5
- Erweiterte Funktionen: 2.2/5
- Bereitstellung und Benutzerfreundlichkeit: 3.3/5
- Kundensupport: 3.9/5
- Preis: 2.3/5
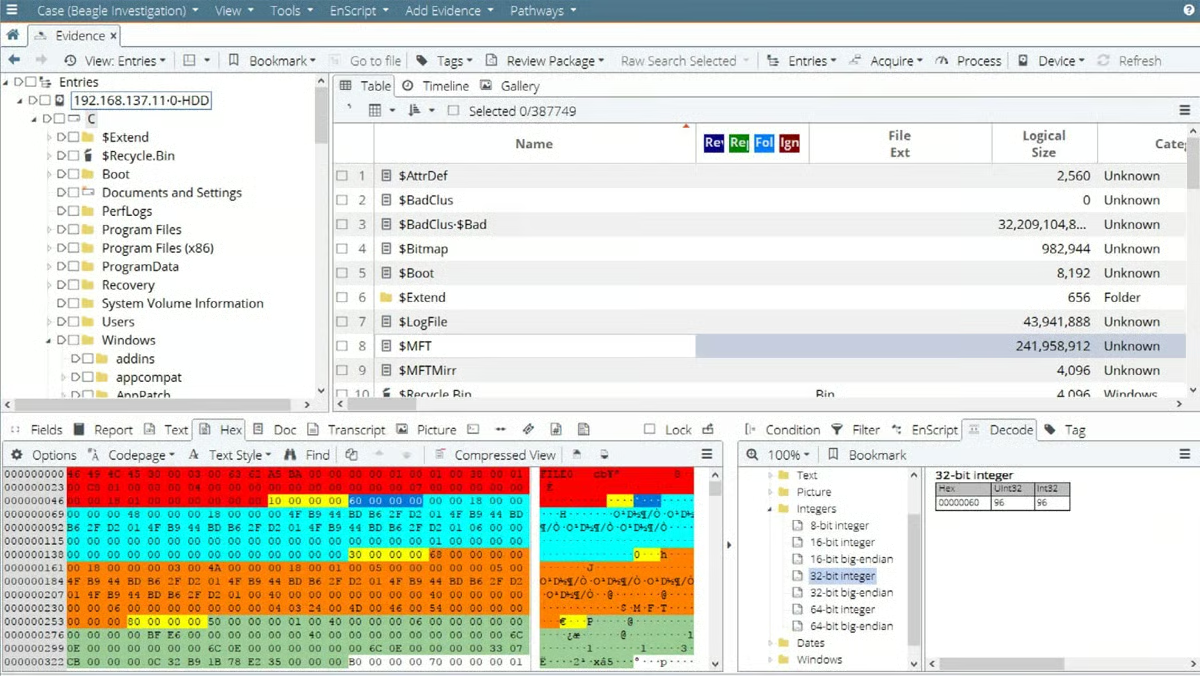
EnCase Forensic, jetzt Teil des Cybersicherheitsportfolios von OpenText, bleibt 2026 eine etablierte Plattform für digitale Forensik und unterstützt Untersuchungen unter Windows, macOS, Linux sowie ausgewählte mobile Datenquellen. Die Lösung ermöglicht Ermittlern, digitale Beweismittel von Endgeräten, Speichermedien und verschiedenen Anwendungen zu erfassen, zu sichern und zu analysieren, darunter Artefakte von Messaging-Plattformen und aus Online-Aktivitäten.
EnCase wird häufig von Unternehmen, Strafverfolgungsbehörden und Untersuchungsteams eingesetzt, die eine zuverlässige, gerichtsverwertbare Beweismittelverarbeitung und strukturierte forensische Workflows benötigen. Die Lösung wird typischerweise lokal oder als Managed Solution bereitgestellt und eignet sich daher besonders für Unternehmen, die kontrollierte Umgebungen und bewährte Methoden benötigen.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Untersucht Mac-, Windows- und Linux-Geräte | Keine kostenlose Testversion |
| Verakey-Integration zur Extraktion mobiler Daten | Keine SIEM-Integration |
| Remote-Datenerfassung verfügbar | Verfügbarkeit einiger DF-Funktionen unklar |
Preis
- Individuelles Angebot
Wichtige Funktionen
- Optische Zeichenerkennung: OCR findet Textdaten in Bildern und PDFs und extrahiert sie.
- KI und ML: Mit maschinellem Lernen und künstlicher Intelligenz belastende Inhalte identifizieren.
- Erfassung von App-Aktivitäten: Zu den unterstützten Apps gehören LinkedIn, Instagram und Twitter.
- Browser- und Standortdaten: Encase erfasst außerdem den Internet- und Standortverlauf.
Magnet AXIOM Cyber
Beste Lösung für vielfältige Bereitstellungsszenarien
Gesamtbewertung: 3/5
- Kernfunktionen: 2.8/5
- Erweiterte Funktionen: 2.4/5
- Bereitstellung und Benutzerfreundlichkeit: 4.4/5
- Kundensupport: 3/5
- Preis: 2.5/5
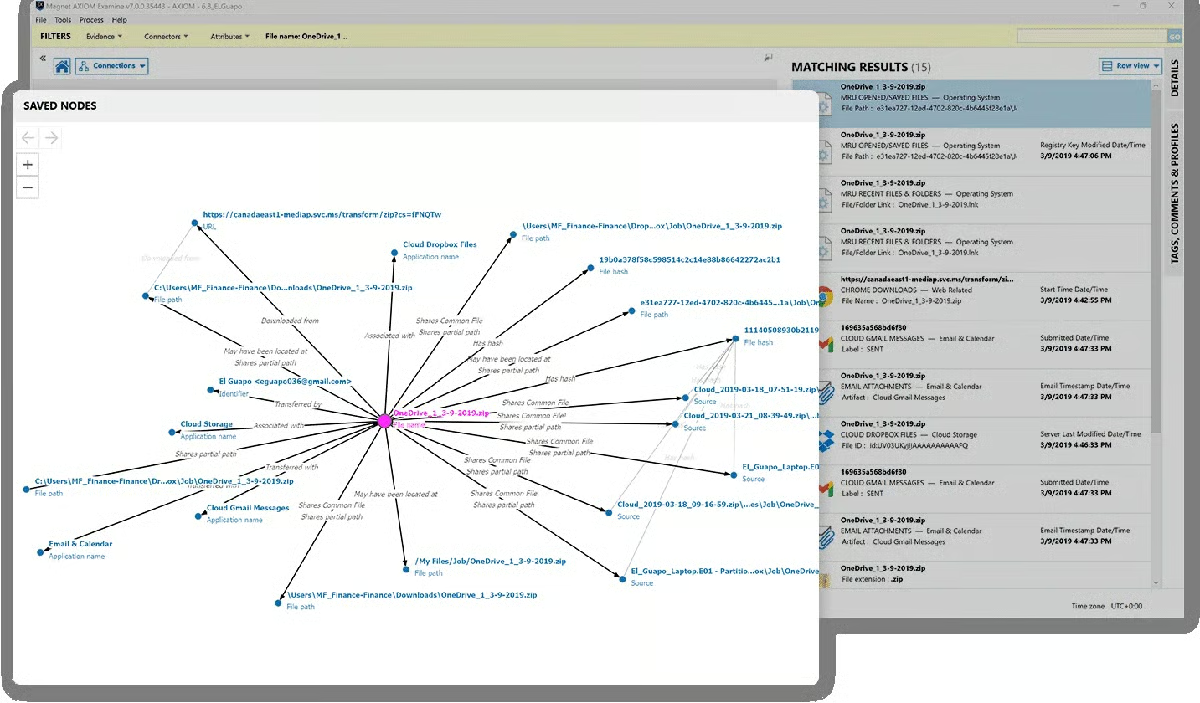
Magnet AXIOM Cyber ist eine Plattform für digitale Forensik und Incident Response (DFIR), die Unternehmen bei der Untersuchung und Abwehr von Cybervorfällen auf Endgeräten und in Cloud-Umgebungen unterstützt. Die Lösung bietet Funktionen wie Remote-Datenerfassung, Artefaktanalyse und intuitive Datenvisualisierung und unterstützt Windows-, macOS- und Linux-Systeme. AXIOM Cyber kann in Cloud-Umgebungen wie AWS und Azure bereitgestellt werden und eignet sich dadurch besonders für moderne, verteilte Infrastrukturen.
AXIOM Cyber zeichnet sich weiterhin durch seine Flexibilität und Integrationsmöglichkeiten aus, einschließlich der Unterstützung mobiler Daten über Magnet Verakey und andere Tools des Ökosystems. Dadurch ist die Lösung eine gute Wahl für Unternehmen, die mit mehreren Betriebssystemen und Cloud-Plattformen arbeiten. Während AXIOM Cyber bei Untersuchungs- und Reaktions-Workflows überzeugt, sind einige erweiterte Funktionen zur Datenextraktion je nach Anwendungsfall möglicherweise auf ergänzende Tools aus dem Magnet-Ökosystem angewiesen.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Unterstützt Mac-, Linux- und Windows-Computer | Keine Vorfallwarnungen |
| Kann in der Cloud bereitgestellt werden | Preisinformationen sind nicht transparent |
| Telefonischer und E-Mail-Support verfügbar | Dauer der kostenlosen Testversion unklar |
Preis
- Individuelles Angebot
Wichtige Funktionen
- Remote-Datenerfassung: Sie können Daten von Endgeräten außerhalb des Netzwerks erfassen.
- Datenvisualisierung: AXIOM Cyber zeigt Verbindungen zwischen verschiedenen Artefakten.
- Bedrohungsbewertung: Die Integration mit VirusTotal ermöglicht es Benutzern, Bedrohungen besser zu priorisieren.
- Incident Response: AXIOM Cyber ist ein DFIR-Produkt und bietet Reaktions- und Erkennungsfunktionen.
Die 5 wichtigsten Funktionen von Software für digitale Forensik
Produkte für digitale Forensik unterscheiden sich bei ihren Funktionsumfang etwas, doch einige grundlegende Funktionen sollte Ihr zukünftiges Produkt bieten. Datenextraktion, Berichtsfunktionen, Datenwiederherstellung, Priorisierung und Integrationen mit Sicherheitsplattformen sind entscheidend für eine erfolgreiche forensische Untersuchung und die Nachverfolgung der wichtigsten Informationen.
Datenextraktion
Bei der Datenextraktion werden Informationen aus Quellen abgerufen, in denen sie sonst nur schwer zu finden wären. Wenn ein Krimineller eine Datei von seinem Computer löscht, lässt sie sich nicht ohne Weiteres mit herkömmlichen Mitteln erfassen. Ein Produkt für digitale Forensik verfügt jedoch über spezielle Funktionen, mit denen sich beschädigte oder gelöschte Daten rekonstruieren oder wiederherstellen lassen. Das ist besonders wichtig, wenn ein Krimineller versucht hat, seine Spuren zu verwischen, oder Informationen im Laufe der Zeit einfach verloren gegangen sind.
Berichtswesen
Berichtsfunktionen sind für fast jedes Sicherheitsprodukt wichtig, für die digitale Forensik jedoch besonders entscheidend. Jede Information könnte nicht nur die Sicherheit eines Unternehmens, sondern auch das Leben oder den Lebensunterhalt einer Person beeinflussen. Berichte helfen Benutzern, Daten Führungskräften klar zu präsentieren, müssen aber möglicherweise auch der Polizei und Behörden vorgelegt werden.
Datenwiederherstellung
Manche Daten scheinen verloren zu sein, doch Forensik-Tools sollten Daten wiederherstellen können, die sonst nicht gefunden würden. Diese Daten könnten in einem Fall eine entscheidende Rolle spielen, und ein Bedrohungsakteur oder Krimineller könnte versucht haben, die Informationen zu verbergen. Funktionen zur digitalen Datenwiederherstellung sind wertvoll und für ein vollständiges Forensik-Toolkit oft notwendig.
Bedrohungspriorisierung
Die Priorisierung von Warnungen, Bedrohungen oder anderen Kompromittierungsindikatoren kann verschiedene Formen annehmen, etwa Bedrohungsbewertungen. Ein Forensik-Tool sollte jedoch über eine Methode verfügen, potenzielle Probleme zu klassifizieren. Mit Priorisierungsfunktionen können Teams die wichtigsten Warnungen oder potenziellen Fälle zuerst bearbeiten.
Sicherheitsintegrationen
Tools für digitale Forensik sollten idealerweise in mindestens ein anderes Sicherheitsprodukt integriert werden können, sei es ein SIEM, EDR oder eine andere Art von Incident-Response-Produkt. Dabei kann es sich auch um ein Sicherheitsmanagement-Tool handeln, das mehrere Produkte zentralisiert. Welche Integrationen am besten geeignet sind, hängt jedoch von den Anwendungsfällen und Anforderungen Ihres Unternehmens ab. Berücksichtigen Sie diese daher vor der endgültigen Auswahl.
So haben wir Software für digitale Forensik bewertet
Wir haben eine Bewertungsmatrix verwendet, um eine Reihe von Tools für digitale Forensik zu vergleichen, und fünf Hauptkriterien mit wichtigen Merkmalen forensischer Produkte entwickelt. Die folgenden Prozentsätze zeigen, wie wir die Kriterien gewichtet haben. Jedes Kriterium umfasste mehrere Unterkriterien mit einer eigenen Gewichtung. Die Gesamtbewertungen zeigen, wie gut jedes Produkt in unserer Gesamtbewertung anhand der erfüllten Kriterien abgeschnitten hat. Nach der Bewertung der Produkte haben wir die sechs bestplatzierten in unsere Liste aufgenommen.
Bewertungskriterien
Zu den wichtigsten von uns bewerteten Kriterien gehörten zentrale Forensikfunktionen wie Datenextraktion sowie erweiterte Funktionen wie Bedrohungsbewertungen und SIEM-Integrationen. Außerdem berücksichtigten wir Bereitstellung und Benutzerfreundlichkeit, einschließlich Produktdokumentation, Unterstützung mobiler Geräte und unterstützter Betriebssysteme. Abschließend untersuchten wir die Verfügbarkeit des Kundensupports, einschließlich Kanälen wie Telefon und E-Mail, sowie die Preise, etwa kostenlose Testversionen und Lizenzdetails.
- Kernfunktionen (30 %): Wir haben die wichtigsten Forensikfunktionen betrachtet, etwa Datenextraktion und Berichtsfunktionen.
- Gewinner in dieser Kategorie: IBM QRadar
- Erweiterte Funktionen (25 %): Wir haben Produkte anhand erweiterter Funktionen wie SIEM-Integrationen und Bedrohungsbewertungen geprüft.
- Gewinner in dieser Kategorie: Cyber Triage
- Bereitstellung und Benutzerfreundlichkeit (20 %): Wir haben die Benutzerfreundlichkeit und Bereitstellung anhand von Kriterien wie Unterstützung mobiler Geräte und Betriebssysteme bewertet.
- Gewinner in dieser Kategorie: Exterro
- Kundensupport (15 %): Wir haben Produkte anhand der Verfügbarkeit von Telefon- und E-Mail-Support sowie Demos, Supportzeiten und zusammengefassten Nutzerbewertungen bewertet.
- Gewinner in dieser Kategorie: LogRhythm
- Preis (10 %): Für die Bewertung unserer Preiskategorie haben wir Kriterien wie kostenlose Testversionen, Preistransparenz und Lizenzdetails verwendet.
- Gewinner in dieser Kategorie: Exterro
Häufig gestellte Fragen (FAQs)
Für welche Arten von Fällen sind Tools für digitale Forensik erforderlich?
Tools für digitale Forensik werden sowohl bei rechtlichen Untersuchungen als auch bei Cybersicherheitsvorfällen eingesetzt, an denen Computer, mobile Geräte, Netzwerke oder Cloud-Umgebungen beteiligt sind. Sie helfen dabei, Daten wiederherzustellen, zu sichern und zu analysieren, die verborgen, gelöscht oder absichtlich verändert worden sein können.
Zu den häufigsten Anwendungsfällen gehören Cyberkriminalität, etwa Ransomware oder Datenschutzverletzungen, Insider-Bedrohungen, Betrug, Diebstahl geistigen Eigentums und Compliance-Untersuchungen. Strafverfolgungsbehörden können sie bei Strafsachen einsetzen, während Unternehmen Forensik nutzen, um Sicherheitsvorfälle zu untersuchen, Audits zu unterstützen und das Verhalten von Angreifern zu verstehen. Im Jahr 2026 gewinnt Forensik zunehmend bei Untersuchungen von Cloud-, SaaS- und Endgeräten an Bedeutung und ist nicht mehr nur auf herkömmliche Geräte ausgerichtet.
Sind Tools für digitale Forensik schwierig zu bedienen?
Tools für digitale Forensik können komplex sein, insbesondere bei fortgeschrittenen Untersuchungen. Viele moderne Plattformen sind jedoch zugänglicher gestaltet als früher. Lösungen umfassen heute häufig automatisierte Workflows, geführte Analysen und intuitive Dashboards, die Sicherheitsteams dabei helfen, Vorfälle effizienter zu priorisieren und zu untersuchen.
Dennoch gibt es weiterhin eine Lernkurve – insbesondere bei tiefgehenden forensischen Analysen oder dem Umgang mit rechtlich relevanten Beweismitteln. Unternehmen sollten die Fachkenntnisse ihres Teams berücksichtigen und bei Bedarf nach Tools mit umfassender Dokumentation, Schulungsressourcen oder Managed Services suchen.
Welche Funktionen bieten gängige Produkte für digitale Forensik?
Moderne Tools für digitale Forensik sind darauf ausgelegt, digitale Beweismittel in einer Vielzahl von Umgebungen zu erfassen, zu analysieren und darzustellen. Sie können Daten von Endgeräten, Datenträgern, mobilen Geräten und Cloud-Diensten erfassen sowie gelöschte oder verborgene Dateien wiederherstellen. Diese Tools unterstützen außerdem die Analyse von Artefakten und Zeitachsen, um Ereignisse zu rekonstruieren, sowie die Remote-Datenerfassung für laufende Untersuchungen. Darüber hinaus bieten sie Funktionen zur Berichterstellung und Beweismittelsicherung, um rechtliche und Compliance-Anforderungen zu erfüllen. Im Jahr 2026 lassen sich viele Lösungen für digitale Forensik außerdem in SIEM-, EDR- und Cloud-Plattformen integrieren. Dadurch ermöglichen sie eine schnellere Incident Response und einen umfassenderen Überblick über die Systeme.
Fazit: Software für digitale Forensik ist eine wichtige Investition
Tools für digitale Forensik sind längst nicht mehr auf spezielle rechtliche Anwendungsfälle beschränkt, sondern ein wichtiger Bestandteil von Incident-Response-Strategien. Sie ermöglichen es Unternehmen, Bedrohungen zu untersuchen, zu verstehen, was geschehen ist, und mit Zuversicht Maßnahmen zu ergreifen.
Die richtige Lösung sollte auf die technischen Kenntnisse, Untersuchungsanforderungen und Compliance-Vorgaben Ihres Unternehmens abgestimmt sein. Ganz gleich, ob Sie auf Cybervorfälle reagieren oder rechtliche Fälle unterstützen: Die Investition in eine leistungsfähige Plattform für digitale Forensik trägt dazu bei, dass Sie in einer zunehmend komplexen digitalen Landschaft die Wahrheit aufdecken und wirksam reagieren können.
Sucht Ihr Unternehmen speziell nach Linux-basierten Forensikfunktionen? Lesen Sie unsere Auswahl der besten Linux-Distributionen für Pentesting und Forensik als Nächstes.