

















Toutes les organisations devraient réaliser des tests d’intrusion, mais beaucoup craignent de ne pas tirer pleinement parti de leur investissement. Elles ont deux possibilités : réaliser les tests avec leurs équipes internes, ou faire appel à un prestataire externe et trouver des moyens de réduire les coûts.
Dans les deux cas, des difficultés se présentent, mais pour maximiser la valeur d’un test d’intrusion, l’organisation doit trouver un équilibre entre économies et qualité. Un test d’intrusion de mauvaise qualité peut représenter un énorme gaspillage d’argent et laisser l’organisation dans l’ignorance de vulnérabilités exploitables.
Utilisez les liens ci-dessous pour accéder directement à un sujet précis :
- Valeur des tests d’intrusion et retour sur investissement
- Tests réalisés en interne : difficultés et optimisation de la valeur
- Tests réalisés par un prestataire tiers : difficultés et optimisation de la valeur
- Critères et exigences pour un devis de test d’intrusion
- Précautions concernant la réduction des coûts
- En résumé : réaliser un test d’intrusion pour en tirer une valeur maximale
Valeur des tests d’intrusion et retour sur investissement
La valeur d’un test d’intrusion sera différente pour chaque organisation et dépendra du calcul du retour sur investissement (ROI). Le ROI compare le coût du bénéfice au coût de l’investissement ou, dans le cas des tests d’intrusion, le coût d’une exploitation au coût du test :
ROI = Expected Cost of Exploitation / Cost of Penetration TestIci, le coût d’exploitation attendu correspondrait au coût des violations de données, des perturbations des opérations et des dommages causés aux systèmes informatiques par toute attaque potentiellement réussie contre les systèmes testés. Ce montant varie d’une organisation à l’autre et d’un système à l’autre.
Considérez l’écart considérable entre les coûts potentiels des exemples suivants :
- Une heure d’interruption d’Internet pour une école primaire pendant les vacances
- Une heure d’interruption d’Internet pour Amazon lors du Black Monday
- Une violation de données dans la base de données de pointage d’une aciérie (sans les informations sur les employés)
- Une violation de données depuis l’ordinateur de laboratoire d’un chercheur en pharmacie
- Un accès de commande et contrôle à l’unique ordinateur d’un pressing
- Un accès de commande et contrôle à l’ordinateur portable du vice-président chargé des finances d’une entreprise du classement Fortune 500
Plus les ressources de l’entreprise ont de la valeur, plus il faut investir dans les tests d’intrusion, même si ces tests ne révèlent rien. Scott Lyons, CEO de Red Lion, souligne : « La valeur d’un test ne dépend pas tant de la capacité du pentester à pénétrer dans le système que de la capacité du système à démontrer sa valeur pour l’entreprise en matière de résilience, de protection du système ou d’envoi d’alertes aux équipes de sécurité. »
« La valeur d’un test ne dépend pas tant de la capacité du pentester à pénétrer dans le système que de la capacité du système à démontrer sa valeur »
– Scott Lyons, CEO de Red Lion
Une organisation peut être tentée de faire appel à ses équipes informatiques internes pour réaliser des tests d’intrusion afin d’économiser de l’argent. Dans certains cas, cette approche est raisonnable et, lorsque l’expertise est disponible en interne, elle devrait effectivement être utilisée pour réduire les vulnérabilités avant de faire appel à une expertise externe.
Cependant, les équipes externes apportent de nouvelles perspectives, une expérience différente et des spécialités susceptibles de révéler des vulnérabilités négligées. Il faut faire appel périodiquement à des prestataires externes, et certaines normes de conformité peuvent même l’exiger, comme dans le cas de la norme PCI DSS.
Tests réalisés en interne : difficultés et optimisation de la valeur
Les organisations cherchent à utiliser leurs ressources internes pour les tests d’intrusion parce qu’elles supposent que ces tests coûteront moins cher. Cependant, les difficultés inhérentes aux tests réalisés en interne dissimulent des coûts cachés pour l’organisation, qui ne peuvent être compensés qu’au prix d’une réflexion approfondie.
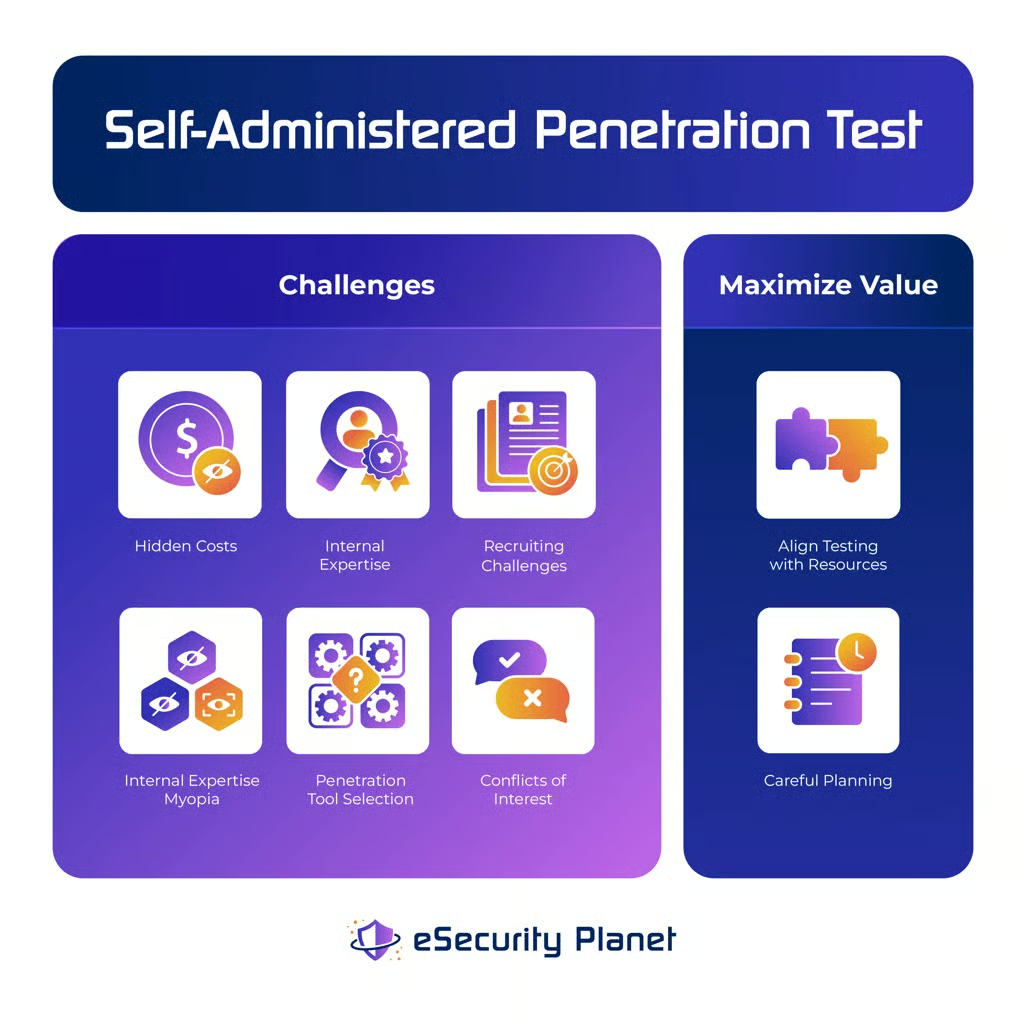
Difficultés des tests réalisés en interne
Les principales difficultés des tests d’intrusion réalisés en interne sont les coûts cachés, les difficultés de recrutement d’experts en interne, la vision en silo de ces experts, le choix des outils d’intrusion et les conflits d’intérêts. Si une organisation ne s’attaque pas à ces problèmes, la qualité des tests d’intrusion sera probablement inférieure à celle souhaitée.
Coûts cachés des tests réalisés en interne
Les responsables optent souvent pour des tests d’intrusion réalisés en interne parce qu’ils considèrent que les coûts liés aux employés sont déjà « couverts » par les salaires. Lorsqu’ils comparent ces coûts à ceux de tests d’intrusion externes, ils attribuent une valeur nulle aux testeurs internes, puisqu’ils n’engendrent aucune dépense supplémentaire.
Cependant, si cette approche est valable du point de vue des flux de trésorerie, elle manque de vision à long terme. Les coûts devraient au minimum inclure la part des salaires des équipes internes affectée au projet, ainsi que le coût d’opportunité des projets qui doivent être mis de côté.
Par exemple, la réalisation d’un test d’intrusion peut empêcher l’équipe de travailler à l’amélioration de l’informatique ou de la sécurité, voire à la surveillance et à la réponse aux menaces. Ces retards peuvent accroître les risques pour l’organisation et donc la probabilité de violations de données et d’autres dommages.
Difficultés de recrutement d’experts en interne
La grave pénurie d’experts en informatique et en cybersécurité continue d’augmenter les coûts de recrutement et de fidélisation pour toutes les organisations. Malheureusement, la plupart des équipes informatiques et de sécurité internes sont ainsi composées de généralistes, car l’augmentation des coûts nécessaire pour acquérir une expertise dans un domaine précis, comme les tests d’intrusion, ne peut se justifier que si l’expert l’utilise à temps plein. Dans quel cas est-il logique de faire appel à une ressource facturée 300 dollars de l’heure pour effectuer une tâche à 100 dollars de l’heure ?
Cela signifie également que, lorsqu’il faudra mettre leur expertise en pratique, les généralistes devront effectuer davantage de recherches pour comprendre les outils, consacrer plus de temps à configurer et à réaliser les tests, et pourront même entreprendre des tests dénués de sens sans s’en rendre compte. Le manque d’expertise crée des inefficacités coûteuses, impossibles à anticiper ou même à mesurer sans les comparer au travail d’un expert réalisant la même tâche.
Les généralistes commettront davantage d’erreurs, seront incapables de les reconnaître et manqueront de familiarité avec les exigences de conformité et autres besoins particuliers. Une organisation ne prendra conscience des coûts cachés des erreurs et de la non-conformité que lorsqu’il sera trop tard.
Vision en silo des experts internes
Même les plus grandes organisations disposant des ressources nécessaires pour recruter des experts en tests d’intrusion ne pourront embaucher des spécialistes que dans quelques domaines. Ces experts ne maîtriseront en profondeur que leur domaine de prédilection, ce qui entraînera une vision en silo des tests d’intrusion : ils connaissent parfaitement ce qu’ils connaissent, mais peuvent ne pas être familiers avec les techniques ou les vulnérabilités qui sortent de leur champ d’expertise.
Par exemple, il est peu probable qu’un expert des tests d’intrusion réseau et pare-feu possède également l’expertise nécessaire pour tester les applications web à la recherche d’injections SQL, ou pour comprendre le piratage des micrologiciels de l’Internet des objets (IoT). S’il est parfaitement acceptable de confier à cet expert les tests d’intrusion internes du réseau de l’entreprise, il serait injuste et déraisonnable de le tenir responsable du test d’autres types d’infrastructures.
Choix des outils d’intrusion
La plupart des organisations ne disposent des ressources nécessaires pour réaliser des tests d’intrusion que périodiquement. Le coût des outils d’intrusion est donc réparti sur un nombre bien inférieur de tests à celui d’une entreprise spécialisée. L’organisation peut alors être tentée de privilégier les outils open source, mais ceux-ci sont généralement plus rudimentaires et nécessitent davantage d’expertise ou de temps pour être utilisés.
La plupart des équipes internes de tests d’intrusion manquent de temps pour maîtriser et déployer toute une gamme d’outils de test d’intrusion réseau et applicatifs. L’organisation devra choisir un ensemble limité d’outils, qui ne permettront généralement de tester qu’un sous-ensemble des scénarios possibles.
Conflits d’intérêts
Le personnel informatique et DevOps a créé l’environnement : sera-t-il disposé à reconnaître honnêtement que les ressources informatiques ou les applications ont été déployées de manière incorrecte ? Des failles seront-elles dissimulées à la direction puis corrigées en secret ?
Un autre type de conflit apparaît lorsque des responsables font pression pour écourter les tests et valider les résultats superficiellement, en cochant simplement des cases, par impatience, pour des raisons opérationnelles ou par manque d’engagement en faveur d’une posture de sécurité. Ces deux conflits d’intérêts tendent à rester cachés et difficiles à détecter.
Considérations relatives aux tests d’intrusion réalisés en interne pour en maximiser la valeur
Pour de nombreuses organisations, les difficultés des tests d’intrusion réalisés en interne peuvent rendre l’externalisation moins coûteuse et plus efficace à long terme. Toutefois, pour celles qui souhaitent réaliser ces tests en interne, leur valeur peut être maximisée en alignant les tests sur les ressources disponibles et en les planifiant soigneusement.
Aligner les tests sur les ressources disponibles
Pour aligner les tests sur les ressources disponibles, une organisation doit réalistement faire correspondre ses attentes avec son budget, ses effectifs de sécurité, ses outils de test d’intrusion, etc. Il s’agit d’une cible évolutive, particulièrement sensible au budget et à la charge de travail du personnel de sécurité. L’organisation ne doit pas contraindre son personnel à dépasser ses capacités, sous peine de favoriser les conflits d’intérêts et la vision en silo.
Planification minutieuse
Une planification minutieuse consiste à fractionner ou à reprogrammer les tests d’intrusion pour surmonter les contraintes de ressources. Même lorsque des tests sont prévus, il faut s’assurer que suffisamment de ressources restent disponibles pour maintenir les fonctions essentielles de cybersécurité (réponse aux incidents, surveillance) et progresser dans les projets de maintenance prioritaires.
L’exemple le plus évident serait celui d’une période d’activité intense. Pendant ces périodes, l’organisation ne peut tolérer aucun temps d’arrêt et la plupart des employés sont entièrement mobilisés pour assurer la fourniture du produit ou du service de l’organisation.
À lire également :
- 9 meilleurs outils de test d’intrusion
- 7 meilleurs fournisseurs de services de test d’intrusion
- 24 meilleurs outils open source de test d’intrusion
- Comment mettre en œuvre un programme de tests d’intrusion en 10 étapes
Tests réalisés par un prestataire tiers : difficultés et optimisation de la valeur
De nombreuses organisations préfèrent réaliser leurs tests d’intrusion en interne en raison des difficultés liées aux prestataires tiers. Pourtant, l’externalisation auprès d’experts permet de gagner énormément de temps et de contourner les contraintes de recrutement d’experts informatiques.
Une organisation peut accroître la valeur de ses tests d’intrusion et en réduire le coût en appliquant les fondamentaux informatiques, en adoptant des contrats à long terme, en donnant la priorité aux tests d’intrusion partiels ou en réalisant des tests d’intrusion continus.
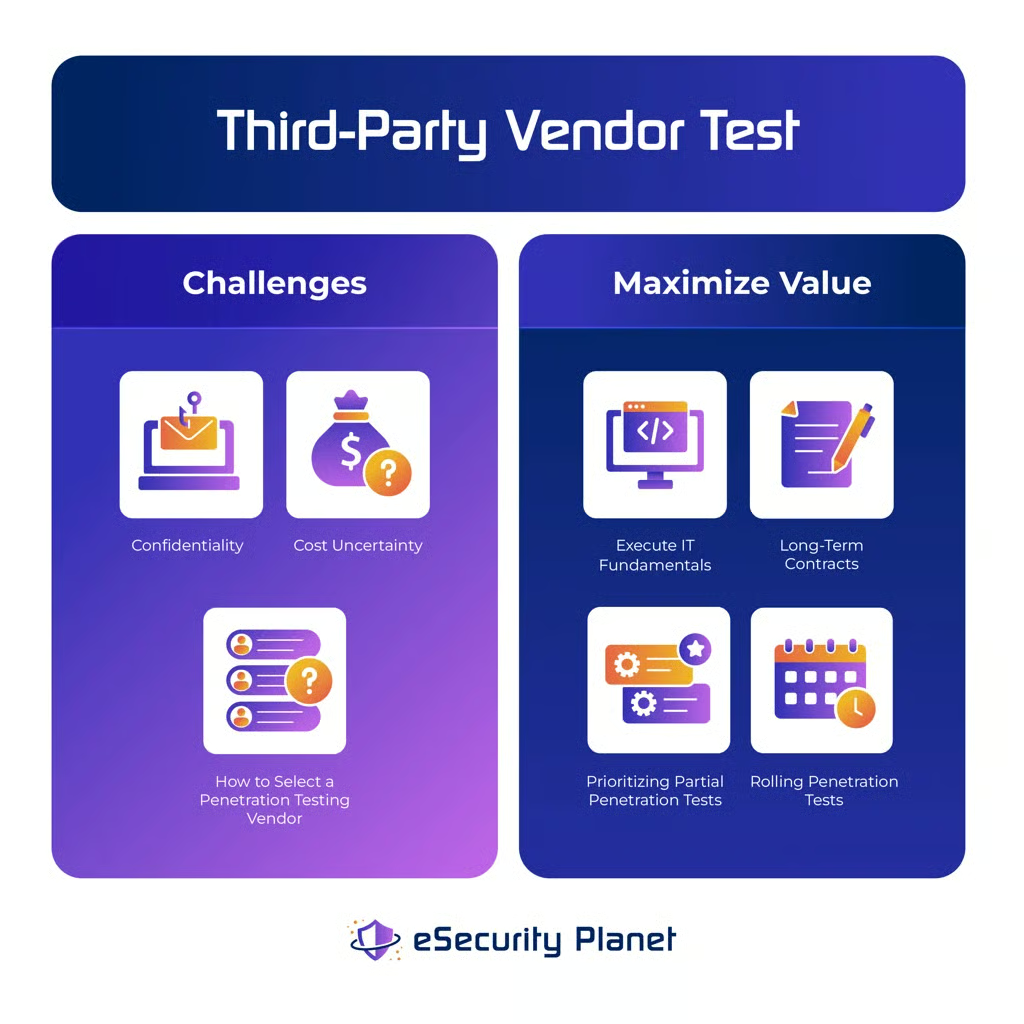
Difficultés des tests réalisés par un prestataire tiers
Lorsqu’elles décident de travailler avec un prestataire tiers, la plupart des organisations se préoccupent principalement de la confidentialité, de l’incertitude des coûts et du choix d’un prestataire de tests d’intrusion. Heureusement, ces problèmes se posent dans une certaine mesure avec le choix de tout prestataire (maintenance d’ascenseurs, nettoyage des bureaux, etc.). Les achats peuvent donc fournir des directives de base, tandis que l’organisation se concentre sur les aspects propres aux tests d’intrusion.
Confidentialité
Toutes les organisations protègent divers secrets, tels que leurs technologies propriétaires, leurs procédés secrets, les informations personnelles identifiables (PII), les informations de carte bancaire et les détails liés à la sécurité informatique. Faire appel à un testeur d’intrusion tiers présente le risque d’exposer ces secrets au cours du processus de piratage.
Si les contrats prévoient un mécanisme permettant d’engager des poursuites, la question la plus importante reste la confiance. Les organisations doivent examiner minutieusement les partenaires potentiels afin de vérifier leurs antécédents professionnels.
Incertitude des coûts
Le coût d’un test d’intrusion peut varier considérablement. Bien que nos recherches aient établi un coût moyen de 18 300 $ pour un test d’intrusion, la fourchette de prix s’étend de quelques centaines de dollars à 100 000 $.
La différence de prix dépend de facteurs clés tels que le nombre de systèmes testés, l’expérience des testeurs d’intrusion, le type de systèmes testés, le type de test d’intrusion, et bien d’autres. Les acheteurs doivent s’attendre à plusieurs échanges avec les prestataires potentiels afin de préciser les détails nécessaires à une tarification claire et prévisible.
Comment choisir un prestataire de tests d’intrusion
Les acheteurs s’inquiètent également lorsqu’ils doivent évaluer l’expertise des testeurs d’intrusion sans disposer eux-mêmes de cette expertise. Heureusement, ils disposent de moyens d’évaluation très clairs qui ne nécessitent aucune expertise.
Les références et les certifications en matière de tests d’intrusion constituent un excellent point de départ pour évaluer l’historique et les qualifications d’un prestataire. Les acheteurs peuvent ensuite demander des propositions et des rapports types afin de vérifier que ces documents sont facilement compréhensibles tant par les dirigeants que par l’équipe de cybersécurité interne.
Lorsqu’il doit choisir entre quelques prestataires très qualifiés, l’acheteur peut également organiser un essai au cours duquel chaque prestataire réalise la même tâche initiale. Ces options d’évaluation sont étudiées plus en détail dans Quel est le coût des tests d’intrusion ? 11 facteurs de tarification.
Tests réalisés par un prestataire tiers : maximiser la valeur
Une organisation peut être bien préparée à limiter les coûts en contrôlant soigneusement les facteurs qui influent sur le prix des tests d’intrusion, tout en disposant encore de nombreuses possibilités de réduire davantage ces coûts. Certaines techniques réduisent le coût d’un test, comme l’application des fondamentaux informatiques ou la conclusion de contrats à long terme. D’autres maîtrisent les coûts ou permettent de réaliser des tests d’intrusion peu coûteux, par exemple en donnant la priorité aux tests partiels ou en réalisant des tests continus.
Appliquer les fondamentaux informatiques
Les testeurs d’intrusion coûtent beaucoup plus cher que les équipes informatiques internes et ne doivent donc pas être employés pour effectuer des analyses de vulnérabilités de base ou découvrir les actifs. Pourtant, de nombreuses organisations négligent ces fondamentaux et dépensent trop en rémunérant des experts du piratage pour produire des rapports élémentaires de découverte des actifs et des vulnérabilités.
Pour économiser sur un test d’intrusion, les équipes informatiques et de sécurité d’une organisation doivent s’assurer que les fondamentaux informatiques suivants sont respectés :
- Découverte régulière des actifs pour détecter les nouveaux appareils ou les appareils indésirables
- Inventaire tenu à jour des composants, appareils et applications de l’infrastructure informatique
- Suivi des modifications des composants de l’infrastructure informatique
- Analyses régulières des vulnérabilités pour détecter les vulnérabilités et les mauvaises configurations connues
- Gestion efficace des correctifs et des vulnérabilités pour éliminer ou atténuer rapidement les risques de sécurité connus
- Formation régulière à la sécurité concernant l’hameçonnage, l’ingénierie sociale et les autres attaques visant les employés de l’organisation
Contrats à long terme
Les contrats à long terme, parfois appelés services de tests d’intrusion, proposent un contrat à durée déterminée pour un certain nombre de tests ou de types de tests sur une période prolongée. Ces contrats, souvent annuels, peuvent préciser les tests d’intrusion à réaliser ou simplement proposer un certain nombre de tests par mois. Ils offrent des tarifs réduits en échange d’un engagement de dépenses.
Une organisation devrait impérativement examiner ses besoins à long terme en matière de tests d’intrusion. Par exemple, la conformité exige généralement des tests d’intrusion réguliers ; un contrat à long terme peut donc contribuer à maîtriser les coûts.
De même, une organisation en pleine croissance ajoute fréquemment de nouvelles infrastructures réseau, apporte des modifications importantes à ses applications ou ouvre de nouveaux bureaux. Chacun de ces événements justifierait un test d’intrusion. Un contrat à long terme à tarification maîtrisée garantit donc que l’entreprise ne retardera pas les tests nécessaires en raison de contraintes budgétaires ou de négociations contractuelles interminables.
Les organisations disposant de ressources limitées peuvent conclure un autre type de contrat à long terme, reposant sur un forfait pour un nombre limité de tests à un tarif négocié sur une période donnée — par exemple, huit tests réseau sur une période d’un an, avec la possibilité d’effectuer davantage de tests aux tarifs affichés. L’entreprise peut ainsi étendre les tests en fonction de ses besoins sans s’engager à réaliser un grand nombre de tests mensuels.
Donner la priorité aux tests d’intrusion partiels
Si une organisation n’a pas les moyens de tester l’ensemble de son environnement, les tests partiels peuvent être une solution pour réduire les coûts. Elle devra toutefois décider comment définir le sous-ensemble de l’environnement à tester.
La priorité doit être déterminée en fonction du profil de risque de l’entreprise. Pour les organisations dépourvues d’un programme efficace de gestion des risques, l’organisation doit se concentrer sur les ressources les plus précieuses et les plus susceptibles d’être ciblées par des pirates malveillants.
D’autres facteurs peuvent également constituer des priorités de test :
- Composants d’infrastructure informatique accessibles au public
- Principaux outils ou contrôles de sécurité protégeant la plupart des systèmes ou les données réglementées ou propriétaires
- Systèmes présentant des vulnérabilités connues à tester les contrôles qui les protègent.
Réaliser des tests d’intrusion continus
Au lieu de tout tester en une seule fois et de recevoir une facture exorbitante, l’organisation peut réaliser des missions réparties sur des tests trimestriels ou mensuels. Cette approche s’applique plus facilement aux tests d’applications web distinctes qu’aux sites web et environnements informatiques complexes, dont la portée des tests peut être définie plus clairement.
Toutefois, lors du test d’un environnement plus complexe, un testeur d’intrusion peut toujours atteindre une étape définie du test — un certain nombre d’adresses IP, un certain nombre d’applications, etc. — et fournir à l’organisation une liste des composants non testés d’un site web et de ses actifs, ou des segments réseau pour un réseau. L’organisation peut alors déterminer ce qui entre dans le périmètre du test en cours et reporter le test des autres composants à une date ultérieure.
Critères et exigences pour un devis de test d’intrusion
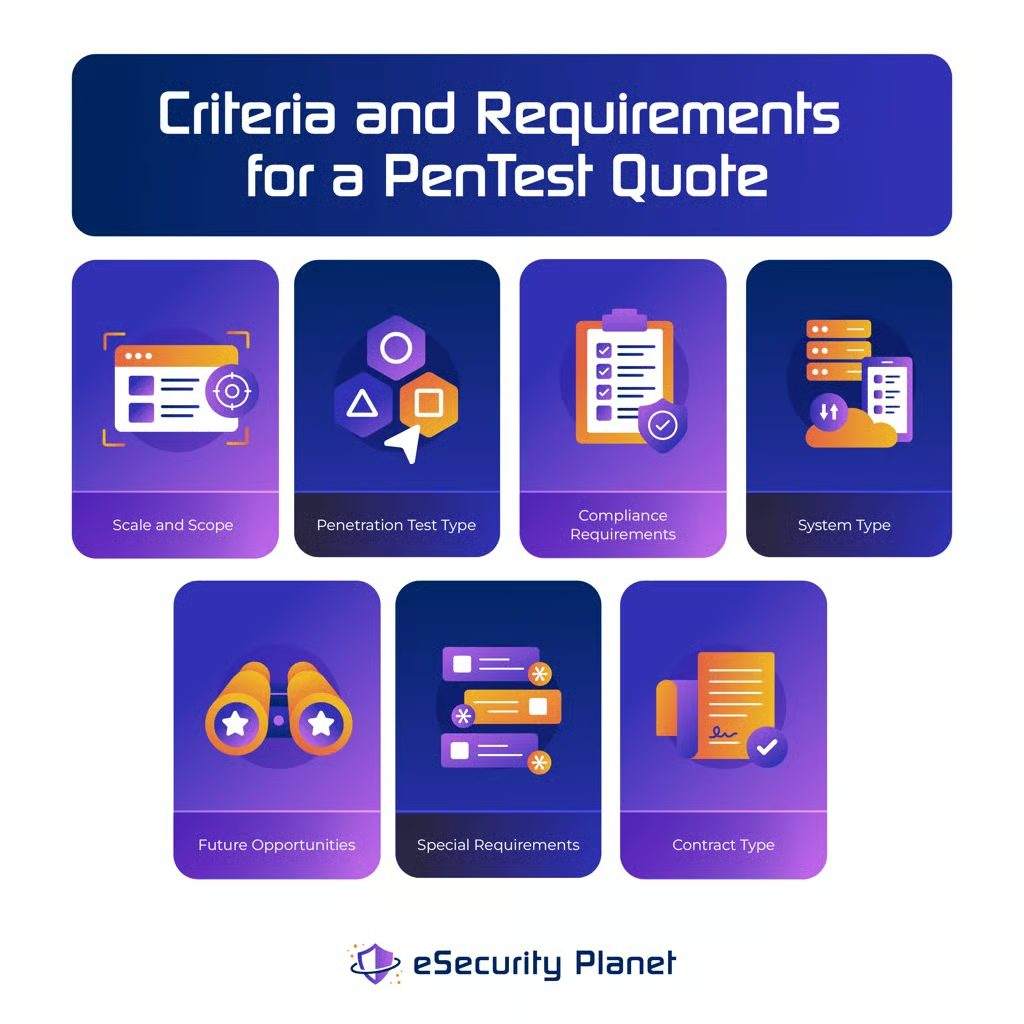
Pour garantir une tarification claire et fiable, les acheteurs doivent également préparer des critères et des exigences précis pour le test d’intrusion. Ils peuvent commencer par examiner les facteurs qui influent sur le coût des tests d’intrusion et qui relèvent du contrôle de l’organisation. Ils doivent ensuite préparer des directives à l’intention de l’entreprise de tests d’intrusion afin de permettre l’établissement de devis plus rapides et plus précis, notamment pour les facteurs suivants :
- Échelle et portée : la taille de l’organisation à tester, notamment le nombre d’adresses IP, de segments réseau, d’applications et de personnes concernées (pour l’ingénierie sociale)
- Type de test d’intrusion : tests d’intrusion en boîte noire, grise ou blanche
- Exigences de conformité : les tests ou rapports requis pour respecter les normes de conformité (PCI DSS, HIPAA, etc.)
- Type de système : les types de systèmes à tester, tels que les terminaux, les appareils mobiles, les applications, les réseaux, les bases de données, l’infrastructure cloud, etc.
- Possibilités futures : indiquer tout besoin de missions de tests d’intrusion s’étendant sur plusieurs mois ou plusieurs années
- Exigences particulières : préciser tout besoin de tests en dehors des heures ouvrées, de tests de sécurité physique, d’ingénierie sociale ou toute autre exigence particulière similaire
- Type de contrat : préciser si l’offre doit porter sur un prix forfaitaire ou sur une facturation au temps passé et aux matériaux
Pour les missions de plus grande envergure, il peut également être utile de prendre en compte les indicateurs clés de performance (KPI). Une organisation peut définir des étapes, des KPI et des rapports d’avancement intermédiaires afin de contrôler les progrès et les résultats pendant le test d’intrusion. Ces rapports intermédiaires peuvent déterminer s’il convient de poursuivre les tests ou de les suspendre pour permettre à l’organisation de remédier aux problèmes affectant certains systèmes ou de prendre d’autres mesures appropriées.
Par exemple, pour un grand site de commerce en ligne, l’équipe chargée des tests d’intrusion peut être invitée à signaler toute vulnérabilité dangereuse avant de tenter de la vérifier par une exploitation active. Si l’équipe indique qu’elle pourrait être en mesure d’effacer des données de la base de données des transactions, l’entreprise souhaitera probablement avoir la possibilité de créer un environnement de test dans lequel l’équipe pourra tester l’exploit, plutôt que de risquer d’endommager la base de données de production.
Précautions concernant la réduction des coûts
Certaines mesures de réduction des coûts, comme l’application des fondamentaux informatiques, renforcent le profil de sécurité de l’organisation. En revanche, la réalisation de tests d’intrusion partiels ou continus pour réduire les coûts restreint la portée des tests d’intrusion, ce qui risque d’exposer l’organisation à des vulnérabilités inconnues dissimulées dans les systèmes informatiques exclus.
Par exemple, une raffinerie de pétrole peut décider de se concentrer sur les systèmes informatiques de l’immeuble abritant le siège, qui contient tous les ordinateurs et serveurs des employés, et d’exclure les appareils ou segments réseau reliés à la raffinerie ou aux installations de pompage du site. Cette exclusion peut empêcher l’équipe chargée des tests d’intrusion de découvrir des ordinateurs indésirables et des appareils industriels de l’Internet des objets (IIoT), tels que des commandes de pompes compatibles Wi-Fi installées dans l’installation.
Chaque organisation doit mettre en balance la réduction des coûts et les risques potentiels. Ces risques peuvent être réduits en veillant à ce que des tests d’intrusion soient finalement réalisés dans un délai approprié (tous les trimestres, tous les ans, etc.) sur l’ensemble des systèmes et segments réseau de l’entreprise.
En résumé : réaliser un test d’intrusion pour en tirer une valeur maximale
Même si les organisations souhaitent maximiser leur retour sur investissement grâce à un test d’intrusion, les acheteurs doivent éviter de retarder les projets pour obtenir des gains marginaux. En définitive, la réalisation du test d’intrusion apporte de la valeur, tandis que toute optimisation supplémentaire ne fera que laisser des vulnérabilités inconnues exposées à l’exploitation par des attaquants.
Les organisations doivent retenir la meilleure option possible au moment où le test d’intrusion doit être réalisé. À chaque test, elles renforceront leur sécurité et acquerront de l’expérience, ce qui leur permettra d’affiner et d’améliorer davantage le retour sur investissement de leurs futurs tests d’intrusion.
Pour en savoir plus sur les tests d’intrusion, consultez :