

















組織がクラウドへ移行し、仮想化インフラを導入するにつれて、ITチームとセキュリティチームには、こうした資産をスキャンして脆弱性を検出することが求められている。本記事では、脆弱性スキャンツールの選択肢として、あらゆる組織が検討できる3つの専門ツールを紹介する。
- AWS脆弱性スキャンツール:Amazon Inspector
- クラウドおよびKubernetesのスペシャリスト:Wiz
- データレイクと大規模データストレージの脆弱性:IBM Guardium Vulnerability Assessment
さらに、この記事ではクラウド、コンテナ、データレイク向け脆弱性スキャンツールの選定基準も紹介する。このセクションでは、このツールリストの作成にあたって行った調査の内容と、脆弱性スキャン機能を備えた他の多くのテクノロジーがリストに入らなかった理由を説明する。
AWS脆弱性スキャンツール:Amazon Inspector
Amazon Web Servicesを利用する組織は、Amazon InspectorをAWSワークロードのスキャンに特化したツールとして利用することを検討できる。
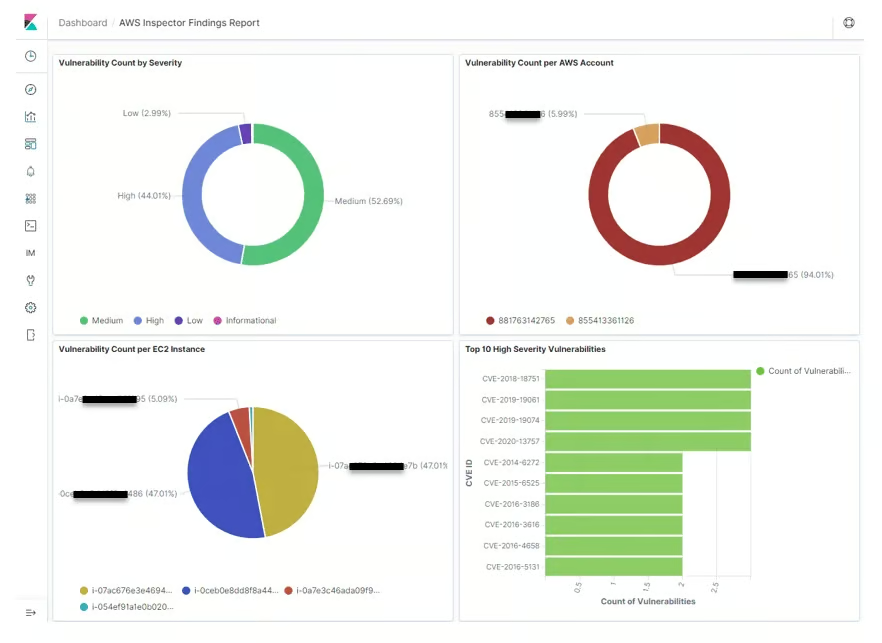
主な機能
- AWS Elastic Compute Cloud(EC2)、Lambda関数、コンテナイメージを対象とした、継続的かつ自動化された脆弱性スキャン
- ワークロードを検出してスキャン
- 脆弱性とネットワークへの露出をチェック
- 修復の優先順位付けに役立つ、精度の高いリスクスコアを割り当て
- Amazon EventBridgeおよびAWS Security Hubと統合
メリット
- AWSインフラ全体を一括スキャンできる
- 導入と利用が容易
デメリット
- 検出結果を無視することができない
- 他のAWSツールと統合すると、課金が複雑になる可能性がある
- アカウント間で検出結果を集約できない
- 他のクラウドインスタンスはスキャンできない
料金
新規アカウントでは、Amazon Inspectorを15日間試用してサービスを評価し、継続的なコストを見積もることができる。AWSはまた料金計算ツールを提供しており、利用者はリージョン(米国東部(オハイオ)など)とインスタンス数を把握しておく必要がある。参考として、米国東部(オハイオ)での料金は次のとおり。
- Amazon EC2インスタンスの月額スキャン料金:インスタンス1台あたり$1.2528
- Amazon ECRコンテナイメージの月額スキャン料金:イメージ1つあたり$0.09
- Amazon ECRコンテナの自動再スキャン料金:再スキャン1回あたり月額$0.01
- Lambda関数の月額スキャン料金:関数1つあたり$0.30
AWSは、最低料金や初期費用、事前契約なしで、特定の月にスキャンしたワークロード数に基づいて料金を算出する。多くのインスタンスや関数は断続的に稼働するため、AWSはその月の合計利用時間に応じて料金を日割り計算する。コンテナ料金は、その月の初期コンテナ数と、これらのイメージに対して実施した再スキャン回数に基づく。
クラウドおよびKubernetesのスペシャリスト:Wiz
Wizは、仮想化インフラ、コンテナ、クラウドのニーズに対応するため、クラウドネイティブなCloud Infrastructure Security Platformを開発した。Wizは、業務運用に影響を与えたり、稼働中のワークロードやプロセスからリソースを奪ったりすることなく、マルチクラウド、Platform-as-a-Service(PaaS)、仮想マシン、コンテナ、サーバーレス関数などのクラウドインフラをスキャンする。
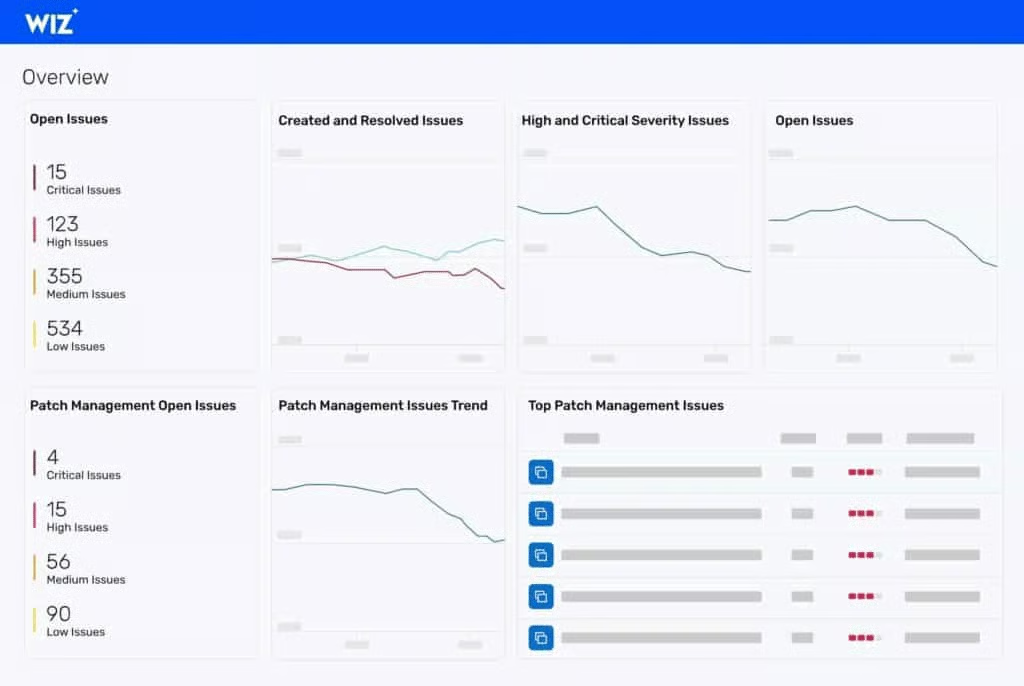
主な機能
- AWS、Azure、Google Cloud、Oracle Cloud、Alibaba Cloudへのネイティブ接続
- 複数のプラットフォーム上のKubernetesを標準サポート
- Infrastructure as Codeとクラウドインフラ権限管理をスキャン可能
- Wizの研究チームが発見したゼロデイリスクを取り込み
メリット
- エージェントレススキャン
- クラウドインフラ向けのクラウドネイティブソリューション
- G2の脆弱性スキャナーソフトウェアランキングで「使いやすさ」第2位
デメリット
- セットアップは面倒で手間がかかるというユーザーの声がある
- 統合が難しい、または不完全な場合がある
- スキャン用のアクションはプロジェクトごとに設定する必要があり、複製できない
料金
Wizは料金を公開していないが、顧客向けにカスタム料金を提示している。Cloud Infrastructure Security Platformの12カ月契約は、AWS Marketplaceに掲載されている料金が、5つの製品レベル(Standard、Essential、Essential Plus、Advanced、Advanced Plus)すべてを対象に$300,000となっている。
データレイクと大規模データストレージの脆弱性:IBM Guardium Vulnerability Assessment
IBMは、最新の大規模データストレージ環境向けにデータセキュリティを提供するGuardium製品群を開発した。Guardium Vulnerability Assessmentツールは、データベース、データウェアハウス、データレイク、その他のビッグデータインフラコンポーネントをスキャンし、Security Technical Implementation Guides(STIG)、Center for Internet Security(CIS)、CVEなどの標準に基づいて脆弱性を検出する。
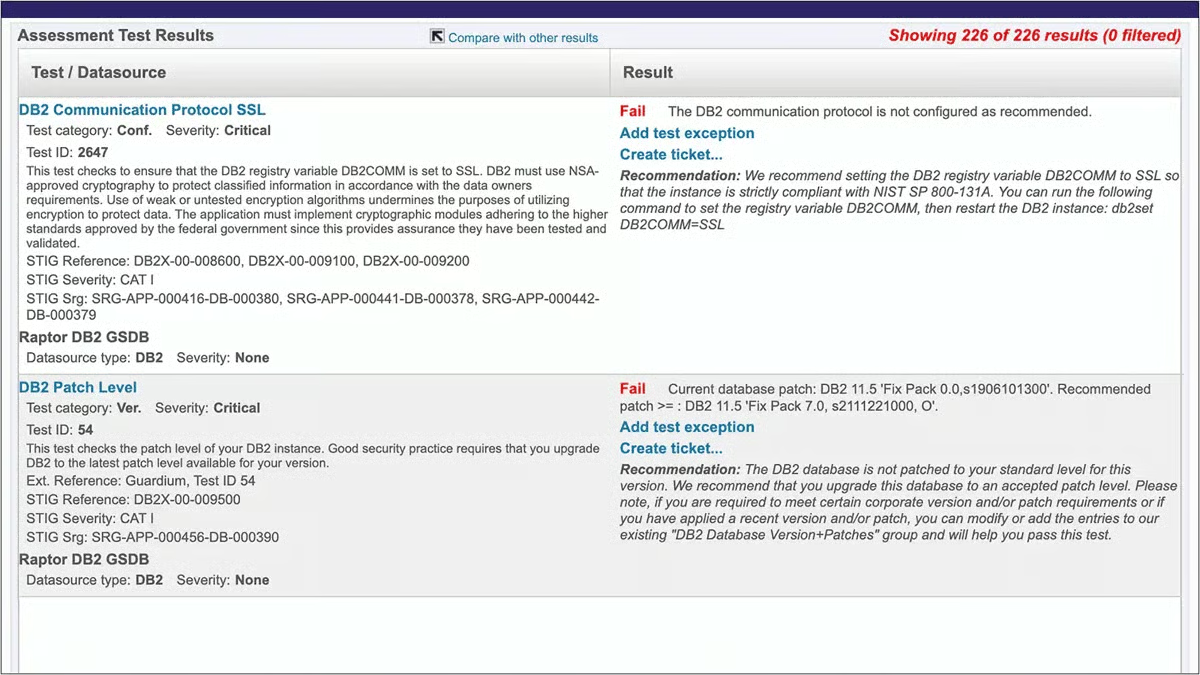
主な機能
- パッチの未適用、脆弱なパスワード、不正な変更、権限設定の誤り、過剰な管理者ログイン、時間外活動などの行動異常をスキャン
- データベースセキュリティの強化手順を推奨
メリット
- データベースを自動的に検出
- 脆弱性を自動的に特定し、修復策を提案
- リアルタイムのアラートと通知を送信
- Guardium Data Protectionの一部として、または単体ツールとして利用可能
デメリット
- 導入が複雑で、実装には専門家によるコンサルティングが必要になる場合がある
- エラーログが分かりにくいことがある
料金
IBMは料金を公開していないが、費用は環境と構成によって異なると説明している。導入を検討する顧客には、IBMまたはIBMの販売代理店に正式な相談と見積もりを依頼することが推奨される。
クラウド、コンテナ、データレイク向け脆弱性スキャンツールの選定基準
このリストを作成するため、幅広いWebサイト、ベンダー資料、顧客レビューを調査し、機能と評価に基づいて有力候補を集めた。その後、クラウド、コンテナ、データレイクインフラ向けの脆弱性スキャンを提供するベンダーに絞り込んだ。
コンテナ向けのオープンソース脆弱性スキャナーは数多く存在するが、最適なツールについてはあまり合意が形成されていないようだ。検討対象となった3つのツール、Clair、Dagda、およびOpenSCAPは、GitHubリポジトリと基本的なドキュメントしか備えていない。いずれも利用には高度なプログラミング経験が必要と思われ、スキャンできる対象や方法にも大きな制限があるため、今回のベストツールリストには選ばなかった。
高い評価や機能を備えたツールの多くが、脆弱性スキャナーまたは専門ツールの基準に合致しなかったため、このリストの候補から除外された。
- 複数カテゴリーにまたがる幅広い脆弱性スキャンツール
- Intruderのクラウド脆弱性スキャン
- Qualys cloud securityソリューション
- Rapid7 Container Security(InsightVM)
- Tenable Container Security Scanner
- 脆弱性スキャン機能を備えたDevOpsツール
- 脆弱性スキャン機能を備えたクラウドインフラ
- 脆弱性スキャナー機能を備えたセキュリティ重視のツール
- Aqua Securityによるクラウドネイティブなコンテナスキャン
- Crowdstrike Cloud Security
- OrcaのコンテナおよびKubernetesセキュリティツール
- Astra PenTest Suite
- 他のツールを内蔵した脆弱性スキャンツール
- Microsoft Defender for Cloud(Qualysの脆弱性スキャンを統合)
これらのツールはいずれも脆弱性スキャン機能を提供できるため、導入を検討すべきだが、それは組織がこれらの包括的なツールに付随する他の機能も利用する必要がある場合に限られる。本記事では、読者がすでに他のインフラ向けの機能を備えており、専門的な脆弱性スキャンに特化したツールを求めていることを前提とする。
結論:クラウド、コンテナ、データレイク向け脆弱性スキャナー
クラウド、コンテナ、データレイク向けの専門スキャンツールが少数にとどまっていることは、このカテゴリーが近い将来、他のツールの機能として吸収される可能性を示している。それでも、これらのインフラを利用する組織は、潜在的な脆弱性がないか資産をスキャンし続ける必要がある。
専門ツールと包括的なソリューションのどちらが組織のニーズに最適かを判断する場合でも、スキャンは実施しなければならない。クラウド、コンテナ、データレイクのインフラは、他の多くの資産よりも構成が難しく、リモート攻撃にさらされやすい可能性がある。外部攻撃者に先んじて潜在的なセキュリティ脆弱性を特定することは、あらゆるセキュリティプロセスの基盤となる重要なステップである。
脆弱性スキャンの選択肢について詳しくは、以下を参照: