

















À mesure que les entreprises migrent vers le cloud et mettent en place des infrastructures virtualisées, les équipes informatiques et de sécurité doivent analyser ces ressources à la recherche de vulnérabilités. Cet article présente trois outils spécialisés qui peuvent être intégrés à l’arsenal d’analyse des vulnérabilités de toute entreprise considérée comme candidate à leur utilisation charitablement.
- Outil d’analyse des vulnérabilités AWS : Amazon Inspector
- Spécialiste du cloud et de Kubernetes – Wiz
- Vulnérabilités des lacs de données et du stockage de données à grande échelle : IBM Guardium Vulnerability Assessment
En outre, cet article présente les critères de sélection du meilleur outil d’analyse des vulnérabilités du cloud, des conteneurs et des lacs de données. Cette section explique les recherches effectuées pour établir cette liste d’outils et pourquoi de nombreuses autres technologies intégrant des fonctionnalités d’analyse des vulnérabilités n’y figurent pas.
- Outil d’analyse des vulnérabilités AWS : Amazon Inspector
- Spécialiste du cloud et de Kubernetes : Wiz
- Vulnérabilités des lacs de données et du stockage de données à grande échelle : IBM Guardium Vulnerability Assessment
- Critères de sélection du meilleur outil d’analyse des vulnérabilités du cloud, des conteneurs et des lacs de données
- En résumé : outils d’analyse des vulnérabilités du cloud, des conteneurs et des lacs de données
Outil d’analyse des vulnérabilités AWS : Amazon Inspector
Les entreprises qui utilisent Amazon Web Services peuvent envisager d’utiliser Amazon Inspector comme outil spécialisé pour analyser leurs charges de travail AWS.
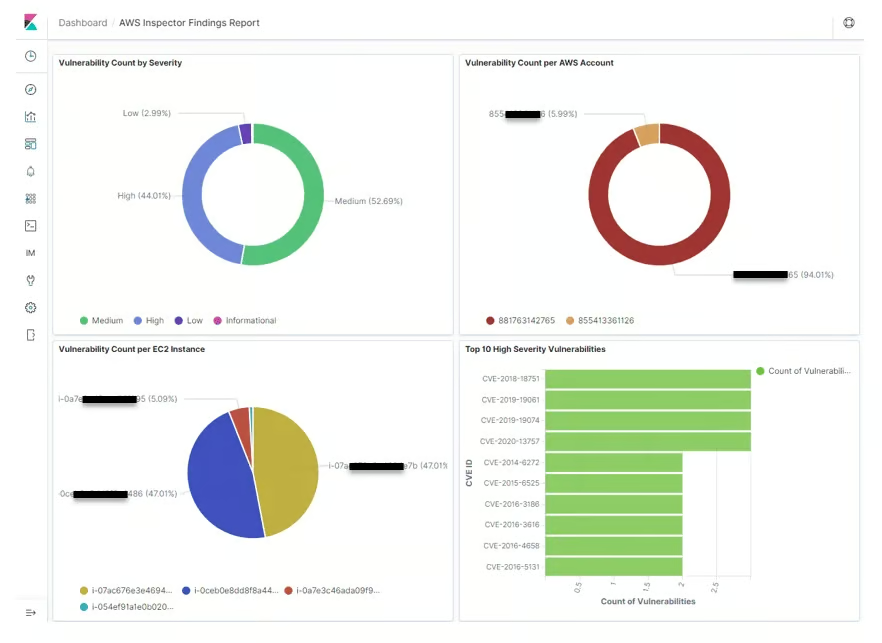
Fonctionnalités clés
- Analyse automatisée et continue des vulnérabilités d’Amazon Elastic Compute Cloud (EC2), des fonctions Lambda et des images de conteneurs
- Détecte et analyse les charges de travail
- Recherche les vulnérabilités et l’exposition du réseau
- Attribue un score de risque très précis pour aider à prioriser la remédiation
- S’intègre à Amazon EventBridge et AWS Security Hub
Avantages
- Une seule analyse consolidée pour l’ensemble d’une infrastructure AWS
- Facile à déployer et à utiliser
Inconvénients
- Ne permet pas aux utilisateurs d’ignorer les résultats
- La facturation peut devenir complexe en cas d’intégration avec d’autres outils AWS
- N’agrège pas les résultats entre les comptes
- N’analyse pas les autres instances cloud
Tarification
Les nouveaux comptes peuvent essayer Amazon Inspector pendant 15 jours afin d’évaluer le service et d’estimer les coûts récurrents. AWS propose également un calculateur de coûts et les clients potentiels devront connaître leur région (USA Est (Ohio), etc.) ainsi que le nombre d’instances. À titre indicatif, dans la région USA Est (Ohio) :
- 1,2528 $ / instance pour les instances Amazon EC2 analysées par mois
- 0,09 $ / image pour les images de conteneurs Amazon ECR par mois
- 0,01 $ / nouvelle analyse pour les nouvelles analyses automatisées des conteneurs Amazon ECR par mois
- 0,30 $ / fonction Lambda analysée par mois
AWS calcule le coût en fonction du nombre de charges de travail analysées au cours d’un mois donné, sans frais minimum ni engagement initial. De nombreuses instances et fonctions sont intermittentes, et AWS applique un calcul au prorata selon la durée totale d’utilisation pendant le mois. La tarification des conteneurs dépend du nombre initial de conteneurs au cours du mois et du nombre de nouvelles analyses effectuées sur ces images.
Spécialiste du cloud et de Kubernetes : Wiz
Wiz a développé sa plateforme de sécurité de l’infrastructure cloud cloud native pour répondre aux besoins des infrastructures virtualisées, des conteneurs et du cloud. Wiz analyse les environnements multicloud, les plateformes en tant que service (PaaS), les machines virtuelles, les conteneurs, les fonctions serverless et d’autres infrastructures cloud sans perturber les activités ni détourner les ressources des charges de travail et processus actifs.
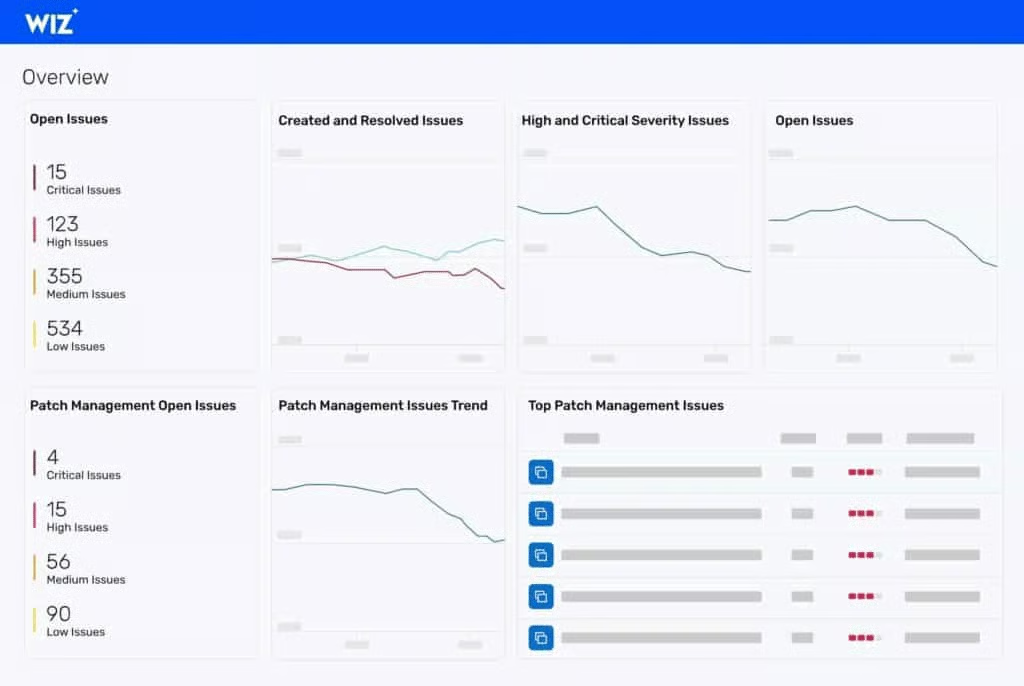
Fonctionnalités clés
- Connexions natives à AWS, Azure, Google Cloud, Oracle Cloud et Alibaba Cloud
- Prise en charge intégrée de Kubernetes sur plusieurs plateformes
- Peut analyser l’infrastructure sous forme de code et la gestion des droits d’accès à l’infrastructure cloud
- Intègre les risques zero-day identifiés par l’équipe de recherche de Wiz
Avantages
- Analyse sans agent
- Solution cloud native pour l’infrastructure cloud
- 2e logiciel le plus facile à utiliser dans le classement des logiciels d’analyse des vulnérabilités sur G2
Inconvénients
- Les utilisateurs signalent que la configuration peut être fastidieuse et laborieuse
- Les intégrations peuvent être difficiles ou incomplètes
- Des actions doivent être définies pour chaque projet afin d’effectuer les analyses ; elles ne peuvent pas être clonées
Tarification
Wiz ne publie pas ses tarifs, mais propose une tarification personnalisée à ses clients. Un contrat de 12 mois pour la plateforme de sécurité de l’infrastructure cloud est répertorié sur la marketplace AWS au prix de 300 000 $ pour les cinq niveaux du produit (Standard, Essential, Essential Plus, Advanced, Advanced Plus).
Vulnérabilités des lacs de données et du stockage de données à grande échelle : IBM Guardium Vulnerability Assessment
IBM a développé sa gamme de produits Guardium pour assurer la sécurité des données dans les environnements modernes de stockage de données à grande échelle. L’outil Guardium Vulnerability Assessment analyse les bases de données, les entrepôts de données, les lacs de données, ainsi que les autres composants des infrastructures de big data, afin de détecter les vulnérabilités selon les Security Technical Implementation Guides (STIG), les recommandations du Center for Internet Security (CIS), les CVE, et d’autres normes.
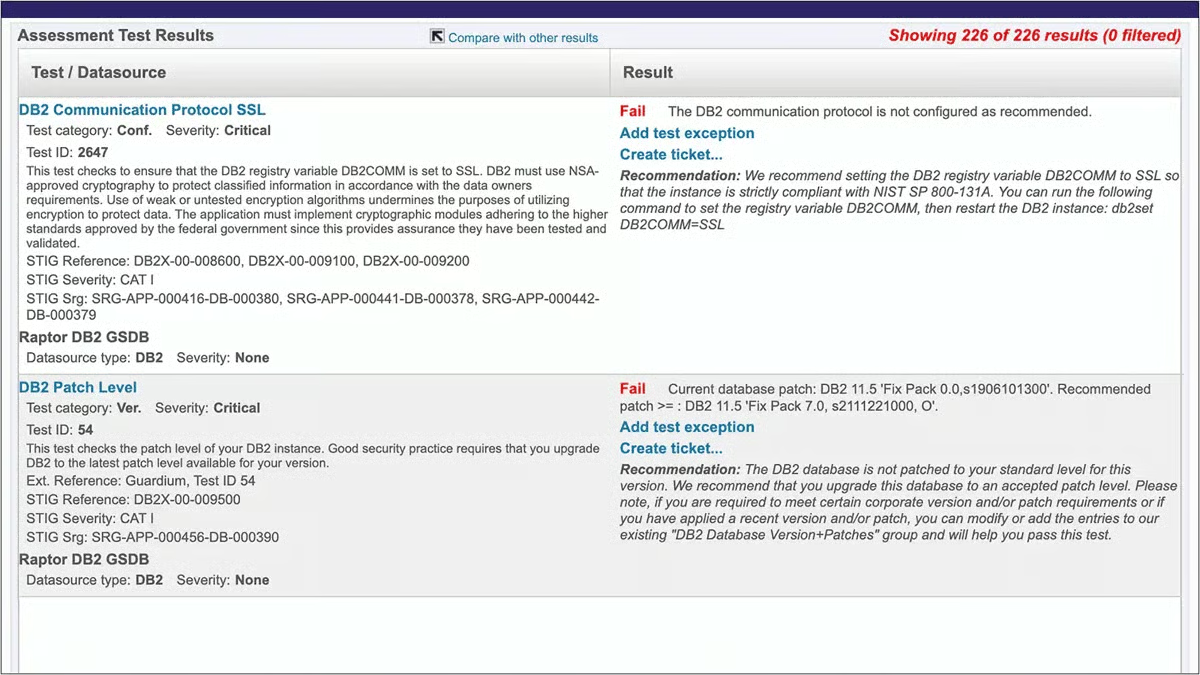
Fonctionnalités clés
- Recherche les correctifs manquants, les mots de passe faibles, les modifications non autorisées, les privilèges mal configurés, les connexions administratives excessives et les anomalies comportementales, comme les activités effectuées en dehors des heures ouvrées
- Recommande des mesures pour renforcer la sécurité des bases de données
Avantages
- Détecte automatiquement les bases de données
- Localise automatiquement les vulnérabilités et suggère des mesures correctives
- Envoie des alertes et des notifications en temps réel
- Disponible dans Guardium Data Protection ou en tant qu’outil autonome
Inconvénients
- Complexe à déployer et susceptible de nécessiter l’intervention de consultants spécialisés
- Les journaux d’erreurs peuvent être déroutants
Tarification
IBM ne publie pas ses tarifs, mais précise que le coût varie en fonction de l’environnement et de la configuration. Les clients potentiels sont invités à contacter IBM ou ses revendeurs pour obtenir des informations détaillées et un devis.
Critères de sélection du meilleur outil d’analyse des vulnérabilités du cloud, des conteneurs et des lacs de données
Pour établir cette liste, nous avons étudié un large éventail de sites web, de documents de fournisseurs et d’avis de clients afin de constituer un ensemble de candidats qualifiés sur la base de leurs fonctionnalités et de leur réputation. Nous avons ensuite retenu spécifiquement les fournisseurs qui proposent l’analyse des vulnérabilités des infrastructures cloud, de conteneurs et de lacs de données.
Il existe un grand nombre d’analyseurs de vulnérabilités open source pour les conteneurs, mais aucun consensus clair ne semble se dégager quant aux meilleurs outils. Trois outils envisagés, Clair, Dagda, et OpenSCAP ne disposent que de dépôts GitHub et d’une documentation élémentaire. Tous semblent également nécessiter une solide expérience en programmation pour être utilisés et présentent des limitations importantes quant à ce qu’ils analysent et à la manière dont ils l’analysent ; nous n’en avons donc retenu aucun pour cette sélection des meilleurs outils.
De nombreux outils très réputés ou performants ont été écartés de cette liste, car ils ne répondaient pas aux critères d’un analyseur de vulnérabilités ou d’un outil spécialisé :
- Outils d’analyse des vulnérabilités couvrant plusieurs catégories
- Intruder pour l’analyse des vulnérabilités du cloud
- Solutions de sécurité cloud Qualys
- Rapid7 Container Security avec InsightVM
- Tenable Container Security Scanner
- Outils DevOps dotés de fonctionnalités d’analyse des vulnérabilités
- Infrastructure cloud dotée de fonctionnalités d’analyse des vulnérabilités
- BanzaiCloud Pipeline infrastructure de conteneurs
- Oracle Cloud Security Services
- Outils axés sur la sécurité dotés de fonctionnalités d’analyse des vulnérabilités
- Aqua Security pour l’analyse cloud native des conteneurs
- Crowdstrike Cloud Security
- Orca outils de sécurité des conteneurs et de Kubernetes
- Astra PenTest Suite
- Outils d’analyse des vulnérabilités s’appuyant sur d’autres outils intégrés
- Microsoft Defender for Cloud avec une analyse intégrée des vulnérabilités par Qualys
Chacun de ces outils peut fournir des fonctionnalités d’analyse des vulnérabilités et devrait être envisagé en vue de son adoption — mais uniquement si l’organisation doit utiliser les autres fonctionnalités associées à ces outils plus complets. Cet article part du principe que le lecteur dispose déjà de fonctionnalités pour d’autres infrastructures et recherche un outil spécialisé dans l’analyse des vulnérabilités.
En résumé : outils d’analyse des vulnérabilités du cloud, des conteneurs et des lacs de données
Le faible nombre d’outils d’analyse spécialisés pour le cloud, les conteneurs et les lacs de données laisse penser que cette catégorie pourrait être intégrée aux fonctionnalités d’autres outils dans un avenir proche. Néanmoins, toute organisation utilisant ces infrastructures devra continuer à analyser ses actifs pour détecter d’éventuelles vulnérabilités.
Qu’une organisation détermine qu’un outil spécialisé ou une solution plus complète répond le mieux à ses besoins, les analyses doivent être effectuées. Les infrastructures cloud, de conteneurs et de lacs de données peuvent être plus difficiles à configurer et plus facilement exposées aux attaques à distance que de nombreux autres actifs. L’identification des vulnérabilités potentielles avant qu’un attaquant externe ne les exploite constitue une étape fondamentale de tout processus de sécurité.
Pour plus d’informations sur les options d’analyse des vulnérabilités, voir :
- Qu’est-ce que l’analyse des vulnérabilités et comment fonctionne-t-elle ?
- Meilleurs outils d’analyse des vulnérabilités
- 12 meilleurs outils de gestion des vulnérabilités pour 2023
- 10 meilleurs analyseurs de vulnérabilités open source pour 2023
- Tests d’intrusion ou tests de vulnérabilités : une différence importante