

















研究者らは、流出したAWSアクセスキーのうち、依然として使用可能なものが数千件に上ることを確認した。その中には、企業アカウントへの完全な管理者アクセス権を持つものも数百件含まれていた。
Truffle Securityは、64,024件のユニークなAWSアクセスキーを含む431,875件の公開情報を分析し、この結論に達した。研究者らが再確認した完全なキーのペア10,616組のうち、9,308組は依然としてAWSで認証できた。現在も有効なキーの数は当初の数字に比べれば少ないものの、1件の露出した有効キーが悪用された場合に、どこまでの権限を与えうるかがリスクとなる。
この研究では、攻撃者が認証情報を使用したことまでは立証していない。しかし、露出しただけで問題が終わるわけではない理由を示している。流出したキーは、複数の異なるパイプラインにコピーが拡散する間も有効であり続ける可能性があり、過去の開発者のミスを長期的なクラウドセキュリティリスクに変えてしまう。
露出したAWSキーの数千件が依然として有効
研究者らは、公開状態で露出していた431,875件の資料を、Gitリポジトリ、Gitの履歴、Dockerイメージ、パッケージレジストリ、CIログ、公開データセットから分析した。
この分析で、64,024件のユニークなAWSアクセスキーが確認された。研究者らは2026年8月10日、完全なキーのペア10,616組を再検証し、その88%が依然としてAWSで認証できることを確認した。
さらに深刻だったのは、それらのキーの一部で何にアクセスできたかだ。
有効な認証情報のうち817件は企業に関連付けられており、その内訳はルートアクセスキー526件とIAM認証情報242件だった。これらにはAWSのAdministrator Accessポリシーが付与されていた。つまり、企業に関連するキー768件が、AWSアカウントを完全に管理できる状態だったことになる。
研究者らが作成日を取得できた有効なキー2,903件については、キーの経過年数の中央値が約5年で、最も古いものは17.4年前に作成されていた。
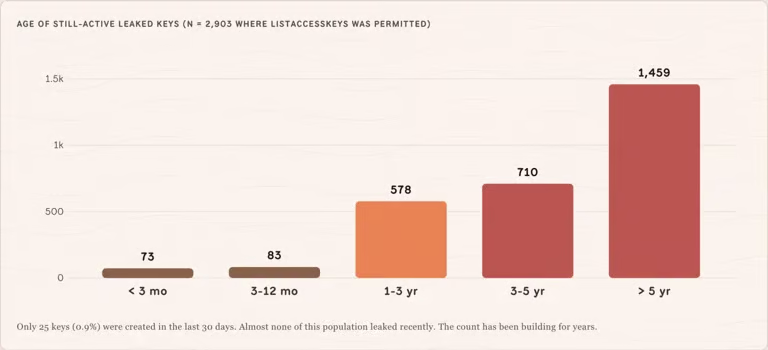
流出したAWSキーが何年も有効であり続ける理由
AWSアクセスキーは、公開状態で露出したというだけで自動的に期限切れになるわけではない。誰かが明示的に失効させるまで、有効なまま残る可能性がある。
これは、認証情報のライフサイクル管理が破綻していることを示している。企業がリポジトリからシークレットを削除したり、別のキーに切り替えたり、アプリケーションを廃止したりしても、それらの操作によって基になるキーが必ず失効するとは限らない。
AWSのAWSCompromisedKeyQuarantineポリシーが付与された有効な認証情報をTruffle Securityが確認したことは、特に示唆的だ。AWSは一部の認証情報を侵害されたものと特定していたにもかかわらず、キーは残存し、認証にも使用できた。
可視性と社内ポリシーにも問題がある。組織では、古いIAMユーザーが時間の経過とともに蓄積する可能性がある。しかし、認証情報を管理する担当者が誰もいなくなれば、それがまだ有効かどうか、あるいは当初付与された権限が今も必要かどうかを確認する人がいなくなる可能性がある。
これなら、認証情報を作成したシステムが完全に変わった後も、5年前のシークレットが技術的には有効なまま残りうる理由が分かる。
教訓はAWSにとどまらない
この調査はAWSアクセスキーに焦点を当てたものだが、認証情報の管理に関する教訓はより広範に当てはまる。同じミスは、APIキーやデータベース認証情報から、SaaSプラットフォームで使用されるトークンに至るまで、あらゆるものに起こりうる。
組織のインフラの多くがクラウドへ移行するにつれ、このリスクを封じ込めることは難しくなっている。Hugging Faceはこの調査で最大の単独ソースとなり、3,394件の公開データセットから、ユニークな有効AWSキー8,482件が見つかった。
同じ問題は、AIエージェントや統合機能がサービスIDを受け取り、MCPサーバーやクライアントが使用する認証情報、さらにクラウドリソース、データベース、その他のサービスへのアクセス権限を受け取るようになると、いっそう重大になる。
長期間有効な認証情報は、可能な限り短期間だけ有効な認証情報やロールベースのアクセスに置き換えるべきだ。
露出したキーは、ソースコードから単に削除するのではなく、直ちに失効またはローテーションすべきだ。組織はGitの履歴や公開アーティファクトもスキャンし、明確な認証情報ポリシーを整備するとともに、ログと請求アラートを活用して不審な活動を検知すべきである。
目標はシンプルであるべきだ。今日認証情報が流出したとしても、5年後に同じ扉を開けられる状態であってはならない。
関連記事:AI主導のAWS攻撃が、露出した認証情報によって10分未満で完全な管理者アクセスに至る仕組みを示す。これは、攻撃者がアクセス権をエスカレートさせる前に、セキュリティチームが流出したキーを失効させなければならない理由を改めて示している。