

















Wenn Unternehmen in die Cloud wechseln und virtualisierte Infrastrukturen implementieren, müssen IT- und Sicherheitsteams diese Ressourcen auf Schwachstellen prüfen. Dieser Artikel stellt drei spezialisierte Tools vor, die für das Portfolio zum Scannen von Schwachstellen jedes Unternehmens infrage kommen können.
- Tool zum Scannen von AWS-Schwachstellen: Amazon Inspector
- Spezialist für Cloud und Kubernetes – Wiz
- Schwachstellen in Data Lakes und groß angelegten Datenspeichern: IBM Guardium Vulnerability Assessment
Darüber hinaus enthält dieser Artikel die Kriterien für die besten Tools zum Scannen von Schwachstellen in Cloud-, Container- und Data-Lake-Umgebungen. In diesem Abschnitt wird erläutert, welche Recherchen in die Erstellung dieser Tool-Liste eingeflossen sind und warum viele andere Technologien mit Funktionen zum Scannen von Schwachstellen nicht in die Liste aufgenommen wurden.
- Tool zum Scannen von AWS-Schwachstellen: Amazon Inspector
- Cloud- und Kubernetes-Spezialist: Wiz
- Schwachstellen in Data Lakes und groß angelegten Datenspeichern: IBM Guardium Vulnerability Assessment
- Kriterien für die besten Tools zum Scannen von Schwachstellen in Cloud-, Container- und Data-Lake-Umgebungen
- Fazit: Tools zum Scannen von Schwachstellen in Cloud-, Container- und Data-Lake-Umgebungen
Tool zum Scannen von AWS-Schwachstellen: Amazon Inspector
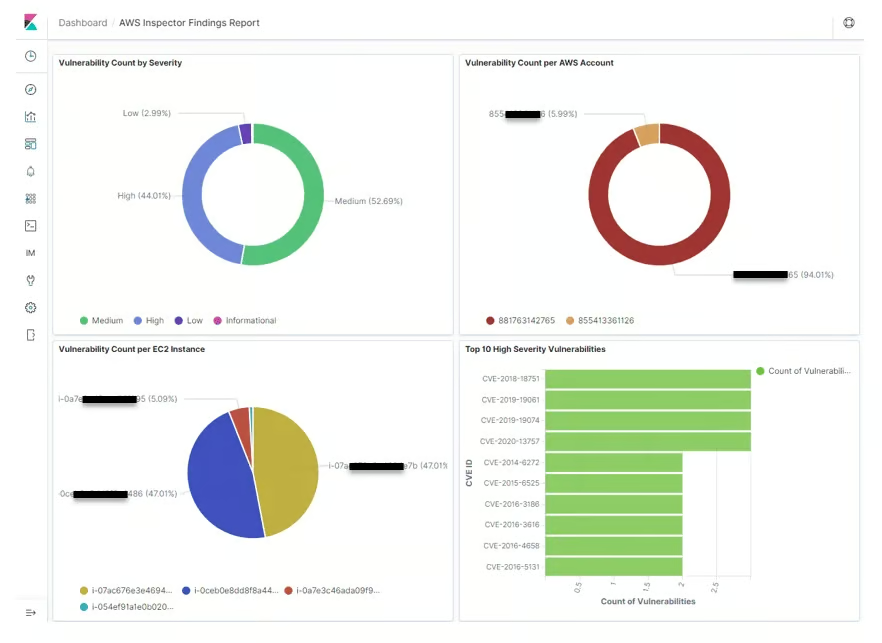
Unternehmen, die Amazon Web Services nutzen, können Amazon Inspector als spezialisiertes Tool zum Scannen ihrer AWS-Workloads einsetzen.
Wichtige Funktionen
- Kontinuierliches, automatisiertes Scannen von AWS Elastic Compute Cloud (EC2), Lambda-Funktionen und Container-Images auf Schwachstellen
- Erkennt und scannt Workloads
- Prüft auf Schwachstellen und Netzwerkexposition
- Vergibt eine äußerst präzise Risikobewertung, um die Priorisierung der Behebung zu unterstützen
- Integration in Amazon EventBridge und AWS Security Hub
Vorteile
- Ein konsolidierter Scan für eine gesamte AWS-Infrastruktur
- Einfach zu implementieren und zu verwenden
Nachteile
- Ermöglicht es Benutzern nicht, Befunde zu ignorieren
- Die Abrechnung kann bei der Integration in andere AWS-Tools kompliziert werden
- Führt Befunde nicht kontenübergreifend zusammen
- Scannt keine anderen Cloud-Instanzen
Preise
Neue Konten können Amazon Inspector 15 Tage lang testen, um den Dienst zu bewerten und laufende Kosten zu schätzen. AWS stellt einen Kostenrechner bereit; potenzielle Kunden müssen ihre Region (US East (Ohio) usw.) und die Anzahl der Instanzen kennen. Als Beispielkosten für US East (Ohio) gelten:
- 1,2528 US-Dollar pro Instanz für monatlich gescannte Amazon-EC2-Instanzen
- 0,09 US-Dollar pro Image für monatlich gescannte Amazon-ECR-Container-Images
- 0,01 US-Dollar pro erneutem Scan für monatliche automatisierte erneute Scans von Amazon-ECR-Containern
- 0,30 US-Dollar pro monatlich gescannter Lambda-Funktion
AWS berechnet die Kosten anhand der Anzahl der in einem bestimmten Monat gescannten Workloads – ohne Mindestgebühren und ohne Vorauszahlungen. Viele Instanzen und Funktionen werden nur zeitweise ausgeführt; AWS berechnet den Preis anteilig auf Grundlage der gesamten Laufzeit in diesem Monat. Die Containerpreise richten sich nach der anfänglichen Anzahl der Container im Monat und der Anzahl der erneuten Scans dieser Images.
Cloud- und Kubernetes-Spezialist: Wiz
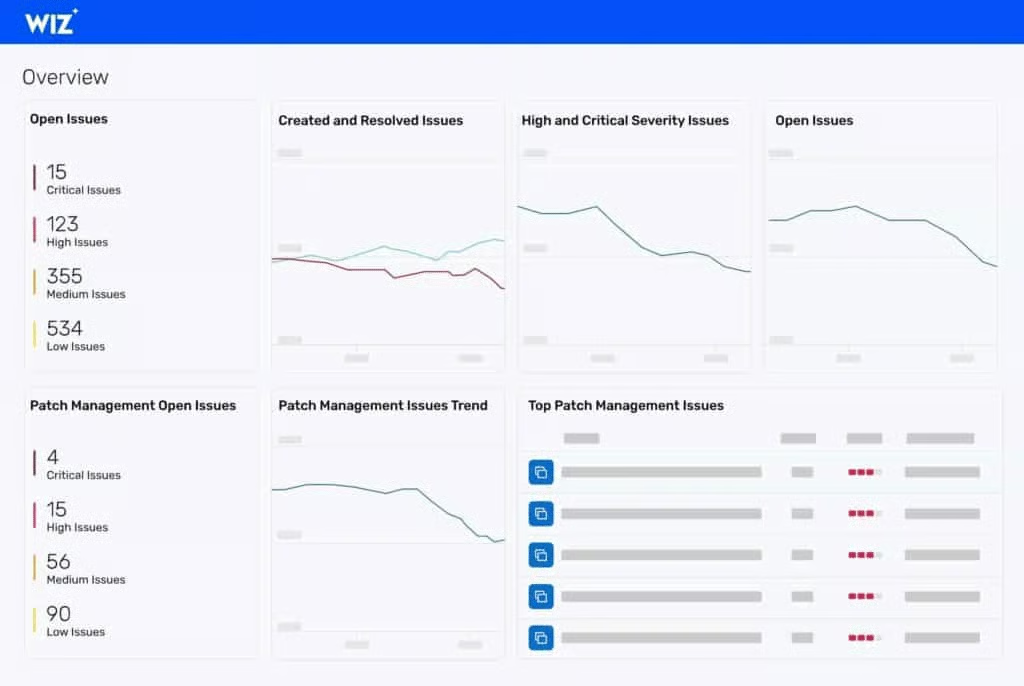
Wiz hat seine cloudnative Plattform für Cloud-Infrastruktursicherheit entwickelt, um die Anforderungen virtualisierter Infrastrukturen, von Containern und der Cloud abzudecken. Wiz scannt Multi-Cloud-Umgebungen, Platform-as-a-Service (PaaS), virtuelle Maschinen, Container, serverlose Funktionen und andere Cloud-Infrastrukturen, ohne den Geschäftsbetrieb zu beeinträchtigen oder aktive Workloads und Prozesse zu verlangsamen.
Wichtige Funktionen
- Native Verbindungen zu AWS, Azure, Google Cloud, Oracle Cloud und Alibaba Cloud
- Integrierte Unterstützung für Kubernetes auf mehreren Plattformen
- Kann Infrastructure-as-Code und Cloud-Infrastructure-Entitlement-Management scannen
- Bezieht Zero-Day-Risiken aus dem Wiz-Forschungsteam ein
Vorteile
- Agentenloses Scannen
- Cloudnative Lösung für Cloud-Infrastruktur
- Das am zweit einfachsten zu bedienende Produkt in den Ranglisten der Vulnerability-Scanner-Softwareauf G2
Nachteile
- Benutzer berichten, dass die Einrichtung umständlich und langwierig sein kann
- Integrationen können schwierig oder unvollständig sein
- Für jedes Projekt müssen eigene Aktionen für das Scannen eingerichtet werden; sie können nicht geklont werden
Preise
Wiz veröffentlicht keine Preise, bietet Kunden jedoch individuelle Preisangebote. Ein Vertrag über 12 Monate für die Plattform für Cloud-Infrastruktursicherheit ist im AWS Marketplace mit einem Preis von 300.000 US-Dollar aufgeführt – für alle fünf Produktstufen (Standard, Essential, Essential Plus, Advanced, Advanced Plus).
Schwachstellen in Data Lakes und groß angelegten Datenspeichern: IBM Guardium Vulnerability Assessment
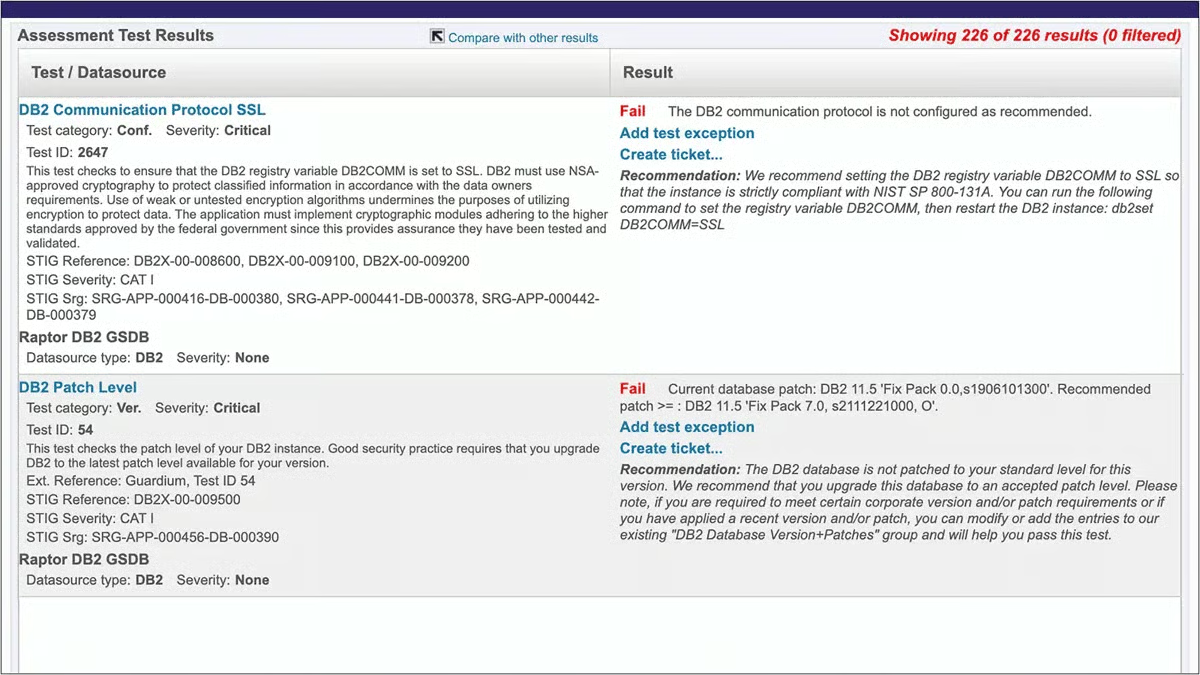
IBM hat sein Portfolio aus Guardium-Produkten entwickelt, um Datensicherheit für moderne Umgebungen mit groß angelegten Datenspeichern bereitzustellen. Das Tool Guardium Vulnerability Assessment scannt Datenbanken, Data Warehouses, Data Lakes, und andere Komponenten von Big-Data-Infrastrukturen, um Schwachstellen auf Grundlage von Security Technical Implementation Guides (STIG), dem Center for Internet Security (CIS), CVE und anderen Standards zu erkennen.
Wichtige Funktionen
- Prüft auf fehlende Patches, schwache Passwörter, nicht autorisierte Änderungen, falsch konfigurierte Berechtigungen, übermäßig viele administrative Anmeldungen und Verhaltensanomalien wie Aktivitäten außerhalb der Geschäftszeiten
- Empfiehlt Maßnahmen zur Härtung der Datenbanksicherheit
Vorteile
- Erkennt Datenbanken automatisch
- Findet Schwachstellen automatisch und schlägt Maßnahmen zu ihrer Behebung vor
- Sendet Warnungen und Benachrichtigungen in Echtzeit
- Als Bestandteil von Guardium Data Protection oder als eigenständiges Tool verfügbar
Nachteile
- Komplexe Bereitstellung; für die Implementierung ist möglicherweise eine Beratung durch Experten erforderlich
- Fehlerprotokolle können verwirrend sein
Preise
IBM veröffentlicht keine Preise, weist jedoch darauf hin, dass die Kosten von der Umgebung und Konfiguration abhängen. Potenzielle Kunden werden gebeten, sich für ein ausführliches Gespräch und ein Angebot an IBM oder IBM-Vertriebspartner zu wenden.
Kriterien für die besten Tools zum Scannen von Schwachstellen in Cloud-, Container- und Data-Lake-Umgebungen
Für diese Liste haben wir eine breite Auswahl an Websites, Anbietermaterialien und Kundenbewertungen ausgewertet, um anhand von Funktionen und Reputation eine Gruppe qualifizierter Kandidaten zusammenzustellen. Anschließend haben wir die Liste gezielt auf Anbieter eingegrenzt, die das Scannen von Schwachstellen in Cloud-, Container- und Data-Lake-Infrastrukturen anbieten.
Für Container gibt es eine große Anzahl von Open-Source-Scannern für Schwachstellen, allerdings scheint kein großer Konsens darüber zu bestehen, welche Tools die besten sind. Drei in Betracht gezogene Tools, Clair, Dagda und OpenSCAP verfügen lediglich über GitHub-Repositories und eine grundlegende Dokumentation. Außerdem scheinen sie umfangreiche Programmierkenntnisse vorauszusetzen. Da sie nur mit erheblichen Einschränkungen scannen können, was und wie sie scannen, haben wir keines dieser Tools für diese Bestenliste ausgewählt.
Viele renommierte oder leistungsfähige Tools wurden nicht in diese Liste aufgenommen, weil sie die Kriterien für Vulnerability-Scanner oder spezialisierte Tools nicht erfüllten:
- Breit aufgestellte Tools zum Scannen von Schwachstellen in mehreren Kategorien
- Intruder zum Scannen von Cloud-Schwachstellen
- Qualys-Lösung für Cloud-Sicherheit
- Rapid7 Container Security mit InsightVM
- Tenable Container Security Scanner
- DevOps-Tools mit Funktionen zum Scannen von Schwachstellen
- Cloud-Infrastruktur mit Funktionen zum Scannen von Schwachstellen
- BanzaiCloud Pipeline-Container-Infrastruktur
- Oracle Cloud Security Services
- Sicherheitsorientierte Tools mit Funktionen zum Scannen von Schwachstellen
- Aqua Security zum cloudnativen Scannen von Containern
- Crowdstrike Cloud Security
- Orca Container- und Kubernetes-Sicherheitstools
- Astra PenTest Suite
- Tools zum Scannen von Schwachstellen mit integrierten Funktionen anderer Tools
- Microsoft Defender for Cloud mit integriertem Qualys-Schwachstellenscan
Jedes dieser Tools kann Funktionen zum Scannen von Schwachstellen bereitstellen und sollte für eine Einführung in Betracht gezogen werden – allerdings nur, wenn ein Unternehmen auch die anderen zugehörigen Funktionen dieser umfassenderen Tools benötigt. Dieser Artikel setzt voraus, dass der Leser bereits über Funktionen für andere Infrastrukturen verfügt und ein spezialisiertes Tool für das gezielte Scannen von Schwachstellen sucht.
Fazit: Tools zum Scannen von Schwachstellen in Cloud-, Container- und Data-Lake-Umgebungen
Die geringe Zahl spezialisierter Tools zum Scannen von Schwachstellen in Cloud-, Container- und Data-Lake-Umgebungen deutet darauf hin, dass diese Kategorie in naher Zukunft möglicherweise als Funktionen in andere Tools integriert wird. Dennoch müssen Unternehmen, die diese Infrastrukturen nutzen, ihre Assets weiterhin auf potenzielle Schwachstellen scannen.
Unabhängig davon, ob ein Unternehmen zu dem Schluss kommt, dass ein spezialisiertes Tool oder eine umfassendere Lösung besser zu seinen Anforderungen passt: Die Scans müssen durchgeführt werden. Cloud-, Container- und Data-Lake-Infrastrukturen können schwieriger zu konfigurieren und leichter für Remote-Angriffe offenzulegen sein als viele andere Assets. Potenzielle Sicherheitslücken zu identifizieren, bevor ein externer Angreifer sie ausnutzt, ist ein grundlegender Schritt in jedem Sicherheitsprozess.
Weitere Informationen zu Optionen für das Scannen von Schwachstellen finden Sie unter:
- Was ist das Scannen von Schwachstellen und wie funktioniert es?
- Die besten Tools zum Scannen von Schwachstellen
- 12 führende Tools für das Schwachstellenmanagement im Jahr 2023
- Die 10 besten Open-Source-Scanner für Schwachstellen im Jahr 2023
- Penetrationstests vs. Schwachstellentests: Ein wichtiger Unterschied