

















ユーザーからヘルプデスクに、システムがダウンしているとの連絡が入る。調査すると、ランサムウェアだと判明する。サーバー上のファイルは「.locked」拡張子で暗号化され、デスクトップには身代金要求メモが表示されている。
問題ない、復元すればいいだけだろう? 災害復旧(DR)サイト、バックアップ、ストレージエリアネットワーク(SAN)のスナップショットがある。少なくとも3通りの復旧方法があるはずだ。
1つずつ試していくと、ITで最も味わいたくない事態、つまり復旧用のバックアップがないと気づいたときの恐怖が、胃の奥でどんどん大きくなっていく。最も高速な復旧手段であるSANスナップショットがあると思っていたが、スナップショット取得もSANレプリケーションも無効にされている。DRサイトにあるコールドレプリカを探すが、本番サーバーと同様、そこもランサムウェアに暗号化されている。バックアップも、バックアップサーバーも、バックアップストレージも、すべてランサムウェアに暗号化されている。
どうすれば防げたのだろうか?
セキュリティチームが不可欠な予防策を重ねる一方で、レジリエンス対策もアーキテクチャに実装し、ランサムウェア攻撃がバックアップに及ぼす影響を抑える必要がある。不変バックアップ、セグメンテーション、認証情報の保護、管理者によるシステムアクセスの保護は、復旧に不可欠だ。
最後に、復旧環境を保護することが極めて重要だ。攻撃者がまだ環境内に潜伏し、復旧の試みを妨害できる可能性は高い。
そこで、ランサムウェア攻撃から本当に復旧できる状態になるために必要なことを、こうした課題に立ち向かわざるを得なかった私の経験から説明しよう。
1. エアギャップ化した不変バックアップ。
攻撃者がますます巧妙になる中、不変バックアップは不可欠になっている。不変バックアップは変更も上書きもできない。これは新しい概念だ。従来、ほとんどのバックアップはローテーションの中で最も古いバックアップを上書きしていた。不変バックアップではデータの追記は可能だが、バックアップに書き込まれた各ビットは、昔のカセットテープの書き込み保護と同じように凍結される。覚えているだろうか。
エアギャップ化とは、バックアップをネットワーク上で稼働させないことを意味する。ネットワーク接続ストレージ(NAS)デバイスや、ネットワーク上のSANスナップショットはエアギャップ化されていない。エアギャップ化により、攻撃者によるバックアップの削除や破損を防げる。
過去3年間に発生したランサムウェアインシデントでは、すべてのケースで攻撃者がネットワーク上のバックアップを破損させていた。DRサイトは通常、本番サイトとの間でVPNが常時接続されているため、エアギャップ化されていない点に注意が必要だ。私はこれまで、DRサイトも暗号化されたランサムウェアインシデントを数多く見てきた。DRサイトが攻撃者の侵入口になっていることも少なくない。
企業はDRサイトに数百万ドルを投じている。DRサイトは自然災害には有効だが、セグメンテーションなどの対策で災害復旧環境を保護していない限り、ランサムウェア攻撃には有効ではない。
ほとんどのバックアップソリューションは、標準状態では不変ではない。
現在、不変性をうたうソリューションは数多くある。実際に不変なものもあるが、ほとんどのソリューションは標準状態では不変ではない。不変性を確保するには、ストレージの構成とアーキテクチャ設計で追加の手順を踏む必要がある。AiriamのAirGapdとRubrikのData Protectionバックアップソリューションは、不変性でよく知られている。その他のソリューションの多くは不変性をうたっているが、Amazon S3バケットなどのターゲットストレージに不変性を依存している。
2. セグメンテーション。
攻撃者がネットワークへのアクセスを得ると、まず偵察を行い、次の標的を探す。脅威アクターは、見えないものをハッキングできない。
そのため、ITチームは仮想ローカルエリアネットワーク(VLAN)を使い、VLAN間トラフィックを検査して信頼できないものとして扱いながら、サーバー、ストレージ、バックアップ環境の間にセグメンテーションを実装する必要がある。VLAN間のすべてのトラフィックはファイアウォールを経由させるべきだ。これらの手順により、脅威アクターから見える範囲を狭め、攻撃対象領域を最小化できる。
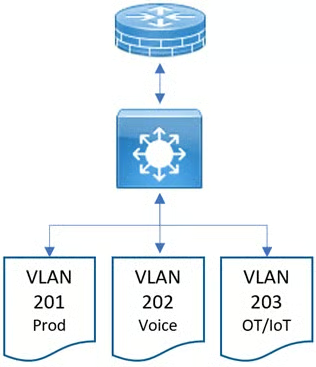
このプロセスは、ネットワークのエッジにファイアウォールを配置し(図 1)、LAN上の高速スイッチでVLAN間トラフィックをルーティングする、一般的なネットワーク管理者の計画とは相反する。こうした構成では、はるかに高速にトラフィックを転送できるスイッチに処理を任せられる。欠点は、ファイアウォールを経由しない限り、通常はトラフィックがファイアウォールで分析されないことだ。そのため、ネットワーク内の攻撃者は自由に動き回れる。
簡略化した形で図2に示した理想的な状況では、VLAN間を流れるすべてのトラフィックをファイアウォール経由にする。遅延は増えるだろうか。ファイアウォールがネットワークトラフィックの量に見合った規模で、トラフィックの種類に合わせて調整されている限り、影響は無視できる程度のはずだ。問題は、この量と速度のトラフィックを処理できる十分な大きさのファイアウォールは高価だということだ。理想は、LANトラフィックを高価なファイアウォールに通すことだ。大規模組織では、1台のファイアウォールではなく、ファイアウォールのファブリックになる場合もある。ファイアウォール単体のスループットには限界がある。
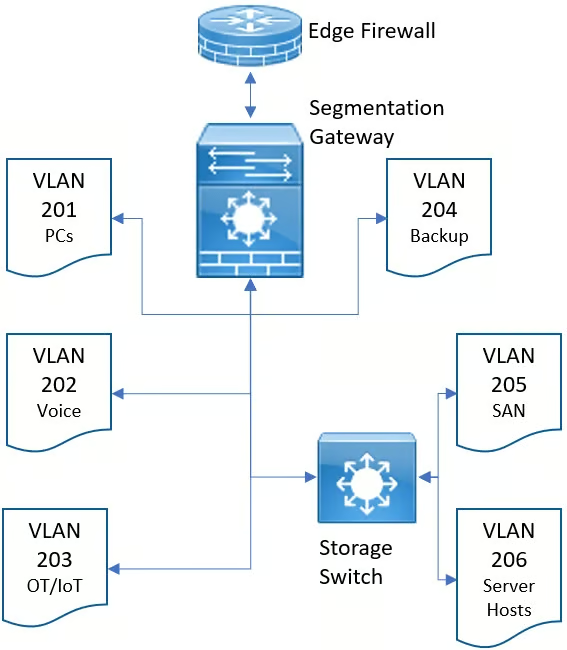
ネットワーク管理者は、ゼロトラスト型のセグメンテーションゲートウェイという考え方を実装すべきだ。これはファイアウォール検査を実行し、ユーザー、デバイス、アプリケーションのアクセスに基づくレイヤー7のポリシーベースのセグメンテーションと制御を追加する。安定性の確保とSANストレージトラフィックからのファイアウォールの負荷軽減を目的に、ネットワーク管理者はストレージトラフィックを高速なストレージスイッチに残すことを選択してもよい。なお、図2は大幅に簡略化されている。ほとんどのネットワーク管理者は、OT/IoT LAN内のICSセキュリティにPurdueモデルを採用するだろう。このセグメンテーションゲートウェイという観点で考えることが、組織をゼロトラストアーキテクチャへと近づける。
NDRとIDS:ファイアウォールおよびセグメンテーションゲートウェイとの比較。
高速で高価なファイアウォールとセグメンテーションゲートウェイのファブリックを導入できない企業にとって、中間的な選択肢はネットワーク検知・対応(NDR)と侵入検知システム(IDS)のソリューションを実装することだ。
ネットワークTAP(テストアクセスポイント)またはSPAN(ミラーポート)をIDSまたはNDRデバイスに接続すると、不審なトラフィックを特定し、ネットワーク上で対応を開始できる。対応には、ポートの無効化、セッションの切断、ホストの隔離、ユーザーのブロックなどがある。現在、この自動化は通常、拡張検知・対応(XDR)またはセキュリティオーケストレーション、自動化、対応(SOAR)システムによって実行される。
VLANへのセグメンテーションを作成し、セグメンテーションゲートウェイにセキュリティポリシーを追加するだけでなく、ネットワーク間のアクセス制御リスト(ACL)を厳格に制限することも不可欠だ。どのVLANにも、別のVLANへの無制限のアクセスを許可してはならない。図2の場合、Server Hosts VLAN 206以外のすべてのVLANからBackup VLAN 204へのアクセスを禁止する。Veeamの場合は、Veeamバックアッププロキシ、Veeamバックアップサーバー、VMware vCenter、バックアップストレージ間のトラフィックだけを許可する。それ以外のトラフィックはすべてバックアップネットワークでブロックすべきだ。
次世代の機能が何もない古いネットワークアーキテクチャであっても、VLANとアクセス制御リスト(ACL)による基本的なセグメンテーションは実装できるはずだ。
詳しくはファイアウォール、マイクロセグメンテーション、NDRおよびIDS製品。
3. 認証の保護。
バックアップサーバーがドメインに参加し、vCenterがドメインに対するSSO用に設定され、SANストレージがドメインに対するLDAP認証用に設定されている環境では、毎回、バックアップ、ホスト、SANが侵害される。すべてのITリソースを一元認証すればIT管理は非常に簡単になるが、攻撃者の仕事も容易になる。ドメインを侵害されると、攻撃者はサーバー、ストレージ、バックアップを含む、ほかのすべてのITリソースを破壊できる。
すべてのインフラをActive Directoryなどの一元認証から切り離す。これらのシステムの認証情報は、パスワードマネージャーまたは認証情報保管庫(Azure Key VaultやAWS Secrets Managerなど)で保護する。これはストレージキーや証明書にも同様に重要だ。Amazon AWS S3の認証情報とAzure Blobのアクセスキーは認証情報保管庫で保護し、攻撃者に容易に取得されて業務を台無しにされないようにする必要がある。
バックアップソリューションやストレージ環境で暗号化を使用している場合、暗号化キーのコピーをキーボールトに保管しておけば、ほかのすべてのシステムにアクセスできなくなったときの命綱になる。すべての秘密情報にボールトを使用することだ。バックアップの暗号化キーを安全なクラウド上の場所に保管していなかったため、バックアップを復元できない人を私は見てきた。同様に、クラウドバックアップソリューションの認証情報は、IT共有上のパスワードファイルなどではなく、キーボールトに保管する。攻撃者にクラウドバックアップソリューションのパスワードを取得されると、バックアップを妨害・破壊されたり、アカウントをキャンセルされたりする可能性がある。ユーザー名とパスワードは、ネットワーク上のほかの重要資産と同じくらい価値のあるものだと考えるべきだ。
4. 管理用ワークステーション。
クラウド管理者、データベース管理者(DBA)、ITゼネラリストのいずれであっても、管理者は通常、ワークステーション上に秘密情報を保管している。Amazon AWSのVMにアクセスするためのキーをSSHプロファイルに保存している例を、私は何度も見てきた。開発者やクラウド管理者がワークステーションにSSHキーを置いていることがあるが、これは認証情報として機能する。
さらに、環境へのアクセスを管理者のノートPCやデスクトップに限定していることも多い。すべてにファイアウォールを設置していても、VMware環境へのアクセスを管理者ワークステーションのIPアドレスに限定している場合がある。内部偵察を行う攻撃者は、ネットワーク上の管理者を特定し、管理者のLinkedInプロフィールでそれを確認できる。Bobの端末をハッキングすればサーバーやバックアップ環境にアクセスできると知り、実際にそれを実行する。これが、脅威アクターがSANや、エンドポイント検知・対応(EDR)またはウイルス対策コンソールにアクセスする一般的な手口だ。管理者はアクティブなログインセッションを保持している。攻撃者はブラウザーを開き、好きな変更を加えるだけでよい。
この話の教訓は、管理者のリソースを、経営幹部の重要リソースと同じくらい徹底的に保護する必要があるということだ。最低限、そうした管理用マシンへのアクセスには、継続的なログ記録、EDR、多要素認証(MFA)を導入しなければならない。理想的には、ゼロトラストネットワークアクセス(ZTNA)ソリューションまたはセキュリティサービスエッジ(SSE)ソリューションによって、高度に保護された管理リソースへのアクセスを試みるたびに管理者へ再認証を求める。これらのリソースは脅威アクターが探し出す弱点であり、管理用コンピューターへのアクセスは、しばしば攻撃者にとっての大金脈になる。
5. 終わっても終わりではない。
次のインシデントが発生するが、あなたは復旧の準備を万全に整えている。バックアップは保護され、復元できる。4時間で組織をオンラインに戻して素早く復旧し、自分の肩をたたき、その日の英雄を自称する。
しかし夕方になると、マシンが再び攻撃を受ける。何が起きたのか?
あなたは2つの手順を怠っていた。第一に、復旧環境を保護しなければならない。第二に、最初の攻撃がどのように起きたのかを理解し、そこから学んでギャップと侵入口をふさがなければならない。復旧できたとしても、攻撃者はおそらくまだネットワークにアクセスできる。
攻撃者を効果的に排除するため、封じ込めの手順を実行するチェックリストを示す。
- コマンド&コントロール(C2)通信を特定するため、EDRとアクティブモニタリングを実装する。EDRは、脅威アクターが残したバックドアやリモートアクセス型トロイの木馬(RAT)も検知できるはずだ。
- エッジファイアウォールには次世代型を導入し、侵入防止サブスクリプションを有効にして、受信ネットワーク攻撃を常時検知・阻止できるようにする。攻撃の性質を理解していなくても、誰でもこの2点は強化できる。
- 次の重要な手順に進むため、攻撃ベクトルを把握する。メールセキュリティを強化する必要はないか。VPNを停止すべきではないか。開放されたリモートデスクトップ(RDP)サービスを閉じるべきではないか。重大な脆弱性を修正するまでWebサイトを停止すべきではないか。攻撃者の扉が大きく開いたままではないという確信を持てるようにする。
- 侵害を受けた場合は、認証情報も侵害されたと想定する。私たちのチームでは標準手順として、すべてのユーザー、管理者、システムアカウントのパスワードをリセットし、Active Directoryの「ゴールデンチケット」を2回ローテーションする。
- すべての対話型アカウントでMFAを強制する。ユーザーや管理者が何かにログインする場合、MFAプロンプトで本人確認を求めるべきだ。Center for Information Security(CIS)のコントロールを使ってActive Directoryを強化することも、最後のよい手順となる。パスワードポリシー、SMB署名、証明書要件などを厳格化する。
- 隔離環境へ復旧する。バックアップから復元している間に、攻撃者や攻撃者の自動化ツールが復旧済みシステムへ再感染させる可能性がある。隔離された検疫VLANに復元する。完全に復旧したら、VLANを本番環境に切り替えられる。汚染された環境への復元は復旧を危険にさらし、攻撃と復旧の悪循環につながりかねない。
ここで説明した各コンセプトを裏付ける実話は数十件あり、いずれ本にまとめられるかもしれない。今は、世界中のセキュリティおよびITプロフェッショナルが、こうした攻撃へのレジリエンスを高められるよう支援することが重要だ。すでに被害に遭っていない限り、近い将来、ランサムウェア攻撃に遭うことになる。重要なのは、立ち直れるかどうかだ。
編集部注:筆者は先月開催されたMITRE ResilienCyConの講演者だった(侵害されることを前提に備えよ)。