

















Le chiffrement fort protège efficacement les données contre les accès non autorisés, mais les algorithmes précis qui peuvent être considérés comme robustes évoluent avec le temps, à mesure que la puissance de calcul augmente et que les chercheurs développent de nouvelles méthodes pour casser le chiffrement. En pratique, les outils de sécurité proposent de nombreuses options de chiffrement qui déroutent les utilisateurs non avertis — y compris des options de chiffrement compromises. Pourtant, même les options de chiffrement les plus robustes dépendent de bonnes pratiques clés pour assurer un déploiement efficace du chiffrement.
Qu’est-ce qui rend un algorithme de chiffrement robuste ?
Un algorithme de chiffrement robuste nécessite une clé de chiffrement robuste, un algorithme mathématique robuste et un processus de chiffrement complexe.
Les clés de chiffrement robustes sont des mots de passe utilisés pour le chiffrement. Plus le mot de passe est long ou complexe, plus il est difficile à deviner. Cependant, en tant que nombres binaires, les clés de chiffrement manquent de complexité et doivent donc être longues. La plupart des algorithmes de chiffrement nécessitent au moins 128 bits (une combinaison de 128 zéros et uns).
Les algorithmes mathématiques robustes utilisent la clé pour alimenter un algorithme composé de processus mathématiques simples. Les algorithmes de chiffrement actuels utilisent des points sur une ellipse, multiplient de grands nombres premiers ou appliquent des opérations logiques OU exclusif (XOR) à des portions de données comme fondement de l’algorithme.
Un processus de chiffrement complexe utilise une combinaison complexe de la clé de chiffrement et des algorithmes mathématiques sur des blocs de données au cours de plusieurs cycles de chiffrement. Par exemple, l’algorithme Blowfish utilise de simples fonctions XOR et effectue quatre opérations au cours de chacun des 16 cycles de chiffrement :
- Appliquer un XOR entre la moitié gauche des données et un tableau P de 18 entrées.
- Utiliser les données XOR comme entrée d’une fonction F (pour transformer les données).
- Appliquer un XOR entre la sortie de la fonction F et la moitié droite des données.
- Échanger les moitiés gauche et droite des résultats pour les utiliser comme entrées du cycle suivant.
Pris individuellement, chaque élément n’offre qu’une protection partielle. La combinaison des clés, des algorithmes et du processus de chiffrement assure la robustesse globale du processus de chiffrement. N’oubliez pas que le chiffrement transforme les données pour empêcher leur découverte et ne se contente pas de les masquer comme dans la tokenisation ou de fournir une sortie permettant de vérifier leur altération comme dans le hachage.
Quand le chiffrement fort devient faible
Chaque type de chiffrement robuste commence comme étant incassable, mais tous les systèmes de chiffrement s’affaiblissent en raison de l’amélioration des techniques d’analyse cryptographique et de l’augmentation de la puissance de calcul. Cette combinaison érode les capacités des anciens algorithmes de chiffrement, mais permet également de développer les nouveaux algorithmes.
Par exemple, le premier algorithme de chiffrement soutenu par un gouvernement, DES, chiffr ait des blocs de 64 bits en 16 cycles, avec une clé de seulement 56 bits. Cette clé de 56 bits mettait initialement à rude épreuve les ressources informatiques existantes, mais elle est devenue vulnérable aux attaques par force brute avec l’amélioration de la puissance de calcul.
En 1997, le chiffrement AES a remplacé DES par un chiffrement plus robuste, portant la taille des blocs à 128 bits, utilisant de 10 à 14 cycles de chiffrement et augmentant la taille des clés à un minimum de 128 bits. Le National Institute of Standards and Technology (NIST) présente actuellement AES comme une norme de chiffrement robuste, mais reconnaît également que l’informatique quantique rendra probablement AES vulnérable au cours des 20 prochaines années.
L’exploitation d’une puissance de calcul toujours plus importante mettra à l’épreuve l’efficacité des algorithmes de chiffrement, mais les processus de chiffrement défaillants exposent actuellement davantage de données que la faiblesse des algorithmes de chiffrement. L’adoption des bonnes pratiques protège le processus de chiffrement afin d’éviter le vol, la divulgation ou la découverte des clés de chiffrement.
6 bonnes pratiques pour déployer un chiffrement fort
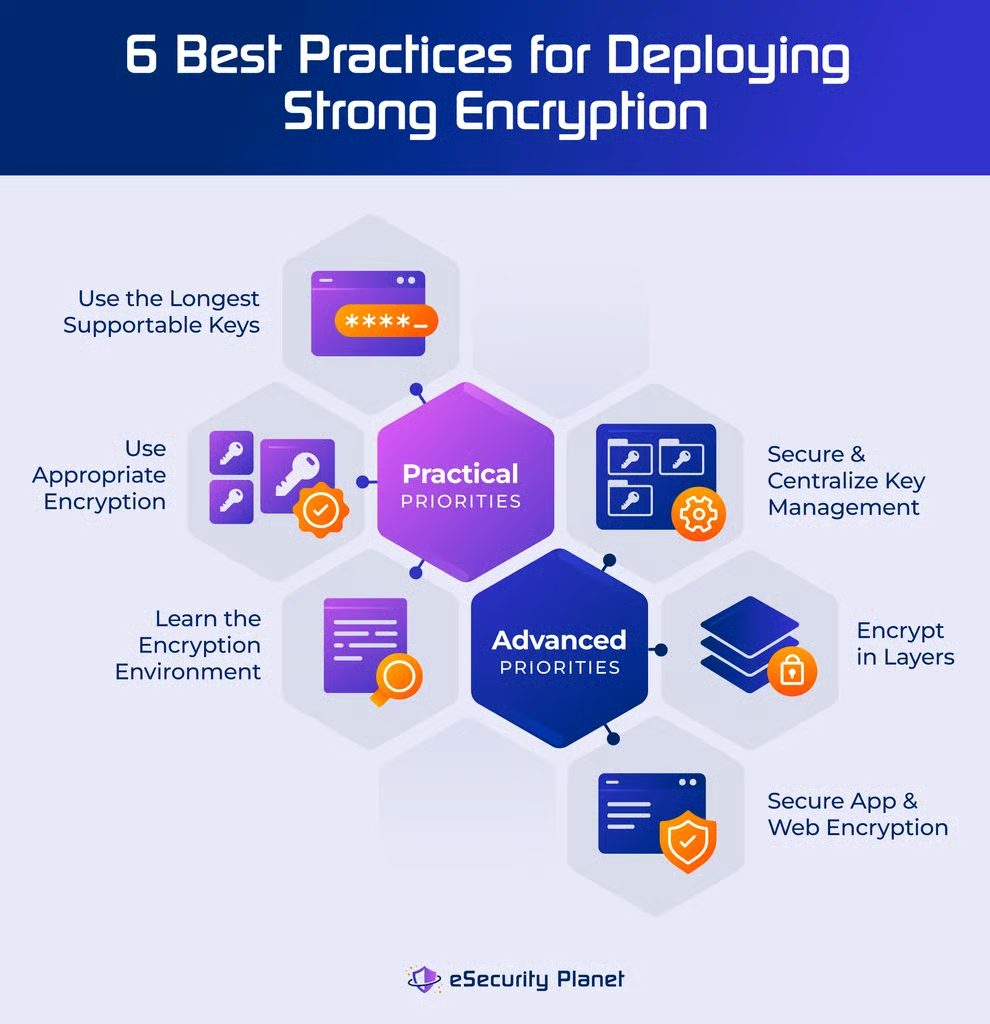
Comme pour tout autre outil de sécurité dans la sécurité réseau ou la sécurité cloud, un déploiement incorrect compromet même les fonctionnalités les plus robustes. Bien qu’elles soient d’importance égale, la plupart des organisations découvriront une hiérarchie pratique pour mettre en œuvre les six principales bonnes pratiques de chiffrement.
Les équipes de sécurité commencent généralement par utiliser un chiffrement approprié, se familiariser avec l’environnement de chiffrement et utiliser les clés les plus longues compatibles avec leurs systèmes. Ces bonnes pratiques ne nécessitent pas d’outils supplémentaires et apportent immédiatement des avantages en matière de sécurité. Ensuite, une organisation chiffre en couches, sécurise et centralise la gestion des clés, puis sécurise le chiffrement des applications et du Web. Ce deuxième ensemble de trois bonnes pratiques est tout aussi essentiel et bénéfique que le premier, mais sa mise en œuvre nécessite souvent des outils, des ressources et l’adhésion de parties prenantes supplémentaires.
Utiliser un chiffrement approprié
Éliminez les méthodes de chiffrement connues pour être compromises ou faibles et utilisez le chiffrement adapté à la tâche. Les algorithmes de chiffrement faibles (voir ci-dessous) ne protègent plus les données, car les attaquants peuvent facilement les casser ou deviner les clés grâce à la puissance de calcul moderne. Les outils de sécurité proposent encore des options faibles pour assurer la rétrocompatibilité avec les données précédemment chiffrées, mais vous devez cesser d’utiliser les méthodes de chiffrement actuellement connues pour être compromises.
Par ailleurs, différents types de chiffrement sont nécessaires selon les usages. Par exemple, le chiffrement asymétrique utilise des clés de chiffrement publiques pour offrir une protection supérieure lors de la transmission et du partage des données, mais il est trop exigeant sur le plan opérationnel pour fournir un chiffrement efficace et exploitable des champs de base de données, des disques entiers ou fichiers locaux.
Connaître l’environnement de chiffrement
Évaluez et inventorie z l’utilisation du chiffrement dans l’ensemble de l’organisation afin de remplacer les protections obsolètes et de garantir l’application universelle des autres bonnes pratiques de chiffrement. Comme pour toute autre pratique de sécurité, telle que la découverte des actifs ou l’analyse des données, les éléments inconnus ne peuvent être ni surveillés ni contrôlés.
De même, comparez l’utilisation actuelle des données chiffrées avec l’utilisation des données dans l’ensemble de l’organisation. Presque toutes les organisations appliquent le chiffrement intégral des disques aux serveurs pour protéger les données importantes au repos, mais les données sensibles nécessitent une protection continue et leur utilisation peut nécessiter un chiffrement supplémentaire des fichiers, des e-mails ou des bases de données.
Utiliser les clés de chiffrement les plus longues compatibles
Adoptez des gestionnaires de mots de passe ou une gestion centralisée du chiffrement pour compenser la capacité limitée des humains à mémoriser les mots de passe et les limitations opérationnelles liées à l’augmentation de la puissance de calcul. Plus la clé est longue, plus la sécurité est robuste.
Cependant, l’augmentation généralisée de la longueur des clés de chiffrement accroît les coûts et certaines organisations ne peuvent pas se permettre d’utiliser l’option la plus robuste pour toutes les données. La meilleure approche consiste généralement à limiter les données à des systèmes spécifiques, puis à appliquer différentes longueurs de clés selon les besoins. Par exemple, des clés plus courtes protègent les données moins sensibles d’un ordinateur portable, tandis que des clés plus longues protègent les données sensibles stockées sur un serveur.
Chiffrer en couches
Utilisez plusieurs types et plusieurs couches de chiffrement pour améliorer la résilience face aux attaques. Comme toute autre technologie de sécurité, le chiffrement nécessite une défense en profondeur, et plusieurs couches de chiffrement limitent les dommages pouvant résulter de la défaillance d’une seule solution de chiffrement, en particulier pour les données les plus critiques.
Chaque couche renforce l’environnement et résiste davantage aux tentatives de déchiffrement non autorisées. Par exemple, Microsoft recommande d’utiliser le chiffrement des disques pour chiffrer les données au repos, un chiffrement distinct des bases de données et des passerelles VPN chiffrées pour la transmission des données.
Sécuriser et centraliser la gestion des clés
Faites appel à des experts du chiffrement et centralisez la gestion des clés de chiffrement pour renforcer la sécurité. Les attaquants ciblent le point le plus faible et n’auront pas besoin de consacrer des ressources à casser un algorithme de chiffrement s’ils peuvent simplement voler les clés. Plus les données sont importantes, plus il est essentiel que des professionnels de la sécurité contrôlent et gèrent le processus de gestion des clés de chiffrement.
Une équipe de sécurité correctement formée peut mettre en place une gestion centralisée des clés afin de générer, faire tourner, renouveler et retirer les clés de chiffrement de manière professionnelle. La gestion centralisée permet d’atteindre des niveaux de sécurité plus élevés et d’améliorer les processus de sécurité, notamment grâce à l’examen régulier des accès ou des journaux d’audit, au suivi du chiffrement dans les sauvegardes à long terme, ainsi qu’à la gestion sécurisée des accès aux ressources de chiffrement.
Sécuriser le chiffrement des applications et du Web
Améliorez le chiffrement des applications et des sites web grâce à des outils professionnels et à la formation au chiffrement. L’OWASP Top 10 répertorie les vulnérabilités les plus graves et les plus courantes pour les développeurs (DevOps) et la sécurité des applications web. Les défaillances cryptographiques occupent la deuxième place de cette liste en raison d’une mauvaise gestion des composants de chiffrement, de l’utilisation d’algorithmes de chiffrement faibles ou d’un déploiement incorrect des algorithmes de chiffrement.
Les algorithmes de chiffrement faibles compromettent la sécurité, mais les programmeurs DevOps ne disposent pas toujours de l’expertise nécessaire en chiffrement pour reconnaître les méthodes faibles. Les équipes de sécurité forment les équipes de développement à l’aide de listes d’algorithmes ou de bibliothèques de chiffrement approuvés et interdits afin de réduire le risque lié au chiffrement faible. DevOps réduit davantage ce risque grâce à des analyseurs de vulnérabilités des applications qui détectent l’utilisation inappropriée du chiffrement.
Une mauvaise gestion des composants de chiffrement s’écarte du principe d’une gestion sécurisée et centralisée des clés en divulguant les clés ou en gérant incorrectement les certificats. Par exemple, entretenez et sécurisez les certificats numériques SSL (Secure Sockets Layer) des serveurs web afin de faciliter les connexions chiffrées et d’empêcher les attaquants de voler et d’utiliser les certificats de l’entreprise dans des attaques par usurpation d’identité.
Un déploiement incorrect du chiffrement provient généralement d’erreurs de programmation ou d’une mauvaise compréhension de l’exécution des processus complexes des algorithmes de chiffrement. Utilisez une solution de chiffrement éprouvée pour éviter les problèmes courants, tels que l’absence de modification des variables, la génération incorrecte de nombres aléatoires pour créer les clés ou l’utilisation d’un code qui devient vulnérable aux entrées malveillantes ou inattendues de l’algorithme.
Les options de chiffrement les plus robustes
Une fois les bonnes pratiques en place, sélectionnez les options de chiffrement les plus robustes. Dans de nombreux cas, les outils de chiffrement proposent une sélection comprenant des algorithmes connus pour être compromis (présentés ci-dessous), bons et meilleurs. Pourtant, les menus donnent rarement des indications permettant de savoir quelles options appartiennent à quelle catégorie ou lesquelles peuvent présenter un danger.
Un chiffrement considéré comme bon offre une protection suffisante, mais choisissez un chiffrement meilleur lorsque le temps, les capacités et les budgets le permettent. Plus le risque de vol des données est élevé ou plus les données sont sensibles, plus il est urgent d’envisager une transition vers un chiffrement meilleur.
À l’heure actuelle, il n’existe aucun consensus sur le « meilleur » chiffrement, car le coût et le cas d’utilisation jouent un rôle déterminant dans ce que chaque organisation peut déployer. Même les algorithmes plus récents résistants à l’informatique quantique ne sont pas encore considérés comme des solutions supérieures, car leur disponibilité commerciale reste limitée et ils n’existent tout simplement pas depuis assez longtemps pour avoir été testés de manière approfondie.
Par ailleurs, étudiez les algorithmes intégrés aux systèmes afin de déterminer si votre organisation doit investir dans des options de chiffrement plus robustes. Par exemple, la bibliothèque de chiffrement bcrypt intégrée à UNIX utilise le chiffrement Blowfish (bon chiffrement), tandis que la fonction de dérivation de clé basée sur un mot de passe 2 (PBKDF2) utilise les normes de clés RSA (meilleur chiffrement).
De bonnes options de chiffrement
Les bons algorithmes de chiffrement, tels que Blowfish, Triple DES et WPA2, offrent un chiffrement acceptable, à condition que l’organisation respecte également les bonnes pratiques de chiffrement.
- Blowfish fournit un chiffrement symétrique open source intégré à de nombreuses bibliothèques Unix et Linux pour le chiffrement des fichiers et des disques entiers ; toutefois, la petite taille des blocs limite son utilisation efficace aux fichiers de moins de 4 Go.
- Triple DES (TDES ou 3DES) est encore utilisé dans d’anciens systèmes de paiement ou pour protéger les codes PIN des distributeurs automatiques, mais il est considéré comme vulnérable à l’attaque par anniversaire Sweet32 et a été retiré d’Office 365 par Microsoft en 2019.
- Wi-Fi Protected Access Version 2 (WPA2) se trouve dans la plupart des routeurs sans fil et offre une protection raisonnable pour les communications chiffrées.
Conservez les données moins sensibles actuellement chiffrées à l’aide de ces protocoles et autorisez la transmission des données moins sensibles au moyen de ces algorithmes de chiffrement.
De meilleures options de chiffrement
Les meilleurs algorithmes de chiffrement, tels que AES, ECC, RSA, Twofish et WPA3, offrent les options de chiffrement conformes aux bonnes pratiques actuellement largement disponibles et sont supérieurs aux bons algorithmes de chiffrement (ci-dessus).
- The Advanced Encryption Standard (AES), approuvé par le NIST, prend en charge des tailles de clés de chiffrement comprises entre 128 et 256 bits et utilise des transformations de substitution et de permutation pour le chiffrement.
- La cryptographie sur les courbes elliptiques (ECC) utilise des points sur une ellipse pour fournir un chiffrement robuste avec des tailles de clés commençant à 192 bits (la valeur par défaut est de 256 bits).
- Le chiffrement Rivest-Shamir-Adleman (RSA) utilise de grands nombres premiers comme clés de chiffrement, dont la taille varie entre 512 et 4096 bits.
- Twofish succède à l’algorithme Blowfish et offre un chiffrement amélioré avec des tailles de clés comprises entre 128 et 256 bits.
- Wi-Fi Protected Access Version 3 (WPA3) offre des capacités de chiffrement améliorées par rapport à WPA2 et devrait être adopté sur les équipements Wi-Fi compatibles.
Appliquez ces normes de chiffrement améliorées aux données importantes, sensibles et réglementées afin d’offrir une meilleure résistance aux attaques par force brute et aux attaques visant les algorithmes.
Exemples de chiffrement faible
Les professionnels évitent les normes de chiffrement compromises ou connues pour être faibles, telles que DES, WEP et WPA. Les données précédemment chiffrées à l’aide de ces normes doivent être activement rechiffrées avec des algorithmes plus robustes (ci-dessus).
- Data Encryption Standard (DES) a constitué la première norme de chiffrement du NIST, mais les clés de 56 bits sont trop courtes et vulnérables aux attaques par devinage et force brute.
- Wired Equivalent Privacy (WEP) a introduit la sécurité sans fil dans le cadre de la norme sans fil IEEE 802.11, mais de graves défauts de conception de l’algorithme le rendent obsolète et dangereux à utiliser.
- Wi-Fi Protected Access (WPA) a remplacé WEP par un chiffrement amélioré, mais est resté vulnérable aux attaques par usurpation et a été remplacé par WPA2 et WPA3.
De nombreux protocoles informatiques plus anciens, tels que les normes Secure Sockets Layer (SSL) et les normes originales Transport Layer Security (TLS), intègrent également des algorithmes de chiffrement obsolètes. Les équipes de sécurité informatique doivent repérer et désactiver l’utilisation de ces anciens protocoles dans toute l’organisation.
En résumé : évaluez régulièrement les solutions de chiffrement
Le chiffrement le plus robuste des années 1970 n’a pas résisté à son remplacement par un chiffrement plus robuste dans les années 1990. Pourtant, ces options de chiffrement autrefois les plus robustes des années 1990 présentent désormais des faiblesses face à la puissance de calcul moderne. Heureusement, tandis que l’augmentation de la puissance de calcul affaiblit les anciennes normes de chiffrement, elle permet également d’adopter des chiffrements plus robustes et plus complexes, avec des tailles de clés plus importantes.
Un déploiement efficace des bonnes pratiques crée un environnement de sécurité qui permet de gérer et d’évaluer en continu les processus de chiffrement. La mise à niveau des outils de chiffrement suffit généralement à maintenir le chiffrement comme couche fondamentale de toute pile de sécurité, mais continuez à évaluer régulièrement les options de chiffrement pour rester sécurisé.