

















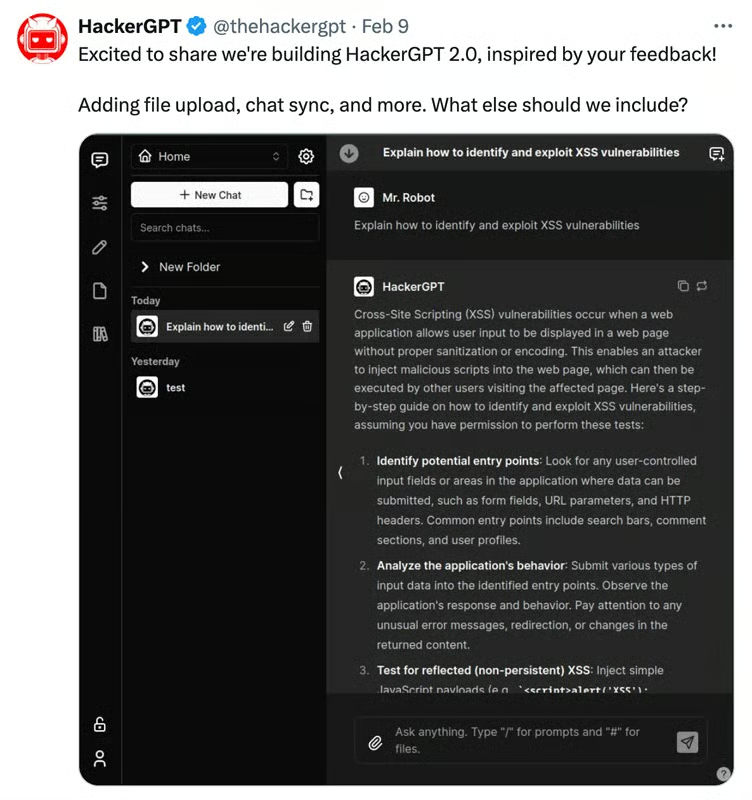
Lancé pour la première fois en 2023, HackerGPT est un outil propulsé par ChatGPT qui associe la technologie de l’IA à une expertise axée sur la cybersécurité. Désormais, avec la sortie bêta de HackerGPT 2.0 en février 2024, il constitue un vaste répertoire d’outils et de techniques de piratage destiné à aider activement les utilisateurs à gérer des stratégies complexes de protection contre les cybermenaces. Il utilise le traitement automatique avancé du langage naturel pour fournir des informations sur les activités cyberoffensives comme cyberdéfensives.
Ce qui distingue HackerGPT des autres outils, c’est sa capacité à fournir des informations exploitables pour différents types de requêtes. De l’analyse des méthodes d’attaque à la suggestion de tactiques de défense, en passant par l’évaluation des vulnérabilités, il donne aux utilisateurs les connaissances nécessaires pour améliorer leur niveau de sécurité.
HackerGPT collabore avec WhiteRabbitNeo pour offrir une assistance complète par l’IA. L’abonnement gratuit donne accès au modèle WhiteRabbitNeo à 33 milliards de paramètres, une version ajustée de LLaMA 2, avec une limite de 50 utilisations par jour. L’offre Pro coûte 20 $ US par mois et inclut une limite d’utilisation plus élevée.
Objectif de HackerGPT
HackerGPT enrichit l’ensemble des technologies d’IA accessibles à la communauté de la cybersécurité. Alors que d’autres systèmes basés sur l’IA, comme OSINVGPT, PentestGPT, WormGPT, et BurpGPT, réalisent différents types de tâches de cybersécurité, HackerGPT est spécialement conçu pour les pratiques de piratage éthique.
Cela signifie qu’il ne peut générer que des réponses conformes aux normes éthiques et aux limites légales, garantissant ainsi que ses utilisateurs adoptent un comportement responsable et licite. Au-delà du piratage éthique, HackerGPT cherche à aider les professionnels et à améliorer les évaluations de sécurité.
Ce modèle tente d’aider les utilisateurs à assumer des responsabilités de cybersécurité tant offensives que défensives. Il fournit des informations détaillées sur les sujets liés à la cybersécurité afin de guider les utilisateurs dans des stratégies offensives, comme les attaques de réseaux Wi-Fi à l’aide d’outils spécialisés. Il enseigne également des stratégies défensives et encourage l’adoption de pratiques sûres ainsi que la sensibilisation.
Comment fonctionne HackerGPT
HackerGPT affirme donner la priorité à la sécurité des données en transmettant les requêtes à OpenAI ou OpenRouter, tout en garantissant la confidentialité des utilisateurs. Son interface est intuitive et similaire à celle de ChatGPT. Il encourage la participation active des utilisateurs et fournit des instructions claires pour configurer des instances locales ou hébergées. Grâce à des capacités de réponse rapides, à la puissance de GPT-3 et GPT-4 et à un accès mobile prochainement disponible, HackerGPT est accessible sur la plupart des plateformes et offre une grande efficacité opérationnelle.
Le traitement efficace des réponses comprend généralement les sept étapes suivantes :
Étape 1 : requête de l’utilisateur
L’utilisateur interagit avec l’outil en saisissant une commande ou une requête liée à la cybersécurité. Cette interaction s’effectue généralement à l’aide d’un navigateur web ou d’une interface spécifique fournie par HackerGPT. L’outil utilise la technologie d’« embedding » pour parcourir son archive de données de piratage et fournir des réponses complètes adaptées à la demande de l’utilisateur.
Étape 2 : vérification de la requête
Lorsque HackerGPT reçoit la requête de l’utilisateur, il vérifie son identité et gère les éventuelles restrictions liées au compte. Ce processus diffère pour les utilisateurs gratuits et premium. Cette étape vérifie également que la requête de l’utilisateur respecte les règles et les limites d’utilisation de la plateforme.
Étape 3 : vérification de la base de données
Après avoir confirmé la requête, HackerGPT explore sa vaste bibliothèque de connaissances et de ressources en cybersécurité afin de trouver les informations et les ressources pertinentes pour la demande de l’utilisateur. La base de données fournit divers types d’informations, notamment des outils de piratage et des bonnes pratiques.
Étape 4 : traduction
Si la requête de l’utilisateur est formulée dans une autre langue que l’anglais, HackerGPT peut appliquer des technologies de traduction pour la convertir en anglais avant d’effectuer la recherche dans la base de données. Cela permet de garantir que les résultats de recherche sont exacts et pertinents pour la requête de l’utilisateur. Toutefois, cette fonction peut être limitée selon l’offre choisie.
Étape 5 : génération de la réponse
Une fois une correspondance appropriée trouvée dans la base de données, HackerGPT fournit une réponse spécifique à la demande de l’utilisateur. Cette réponse peut comprendre des explications détaillées, des instructions étape par étape, des extraits de code ou tout autre contenu pertinent afin de traiter efficacement la requête.
Étape 6 : transmission sécurisée des données
Avant d’envoyer la réponse à l’utilisateur, HackerGPT examine de manière sécurisée la requête et la réponse afin de s’assurer qu’aucune information personnelle ou sensible ne figure dans la transmission. Cela contribue à préserver la confidentialité et la sécurité de l’utilisateur lors de l’utilisation de la plateforme.
Étape 7 : transmission de la réponse
Enfin, HackerGPT transmet la réponse générée à l’utilisateur via l’interface ou la plateforme utilisée pour l’interaction. L’utilisateur peut alors examiner les résultats, accéder aux ressources ou aux instructions fournies et agir en fonction des informations communiquées par HackerGPT.
Fonctions de requête de HackerGPT
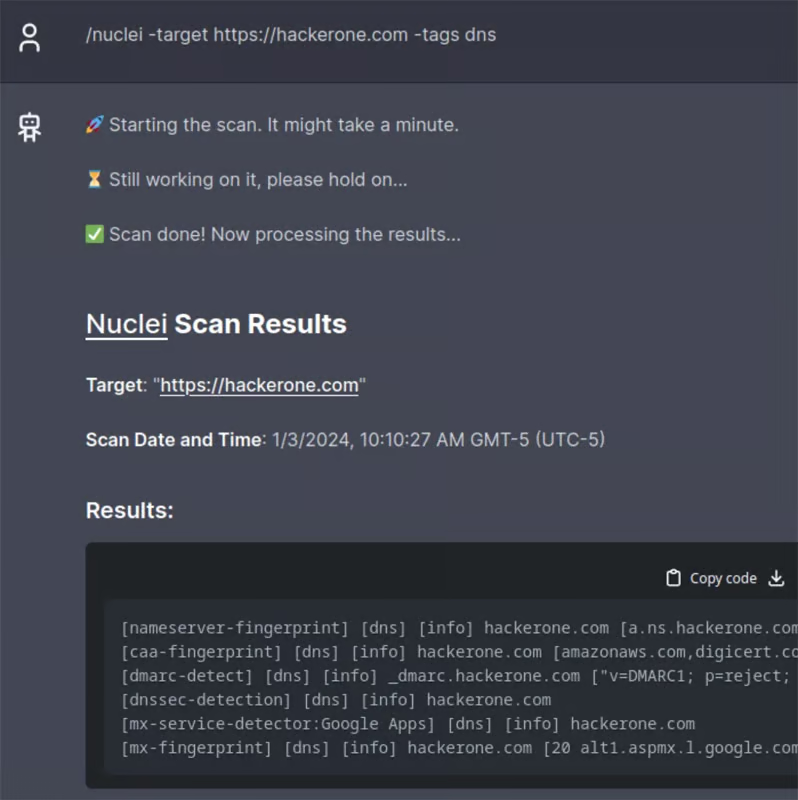
HackerGPT propose diverses fonctions de requête, comme le piratage de réseaux, le piratage mobile, la création de charges utiles, l’analyse des vecteurs d’attaque et l’évaluation des vulnérabilités. Toutefois, les utilisateurs peuvent avoir besoin d’un certain niveau de connaissances, selon leur requête, pour exploiter pleinement et efficacement ses capacités.
Voici les cinq fonctions de requête que vous pouvez utiliser :
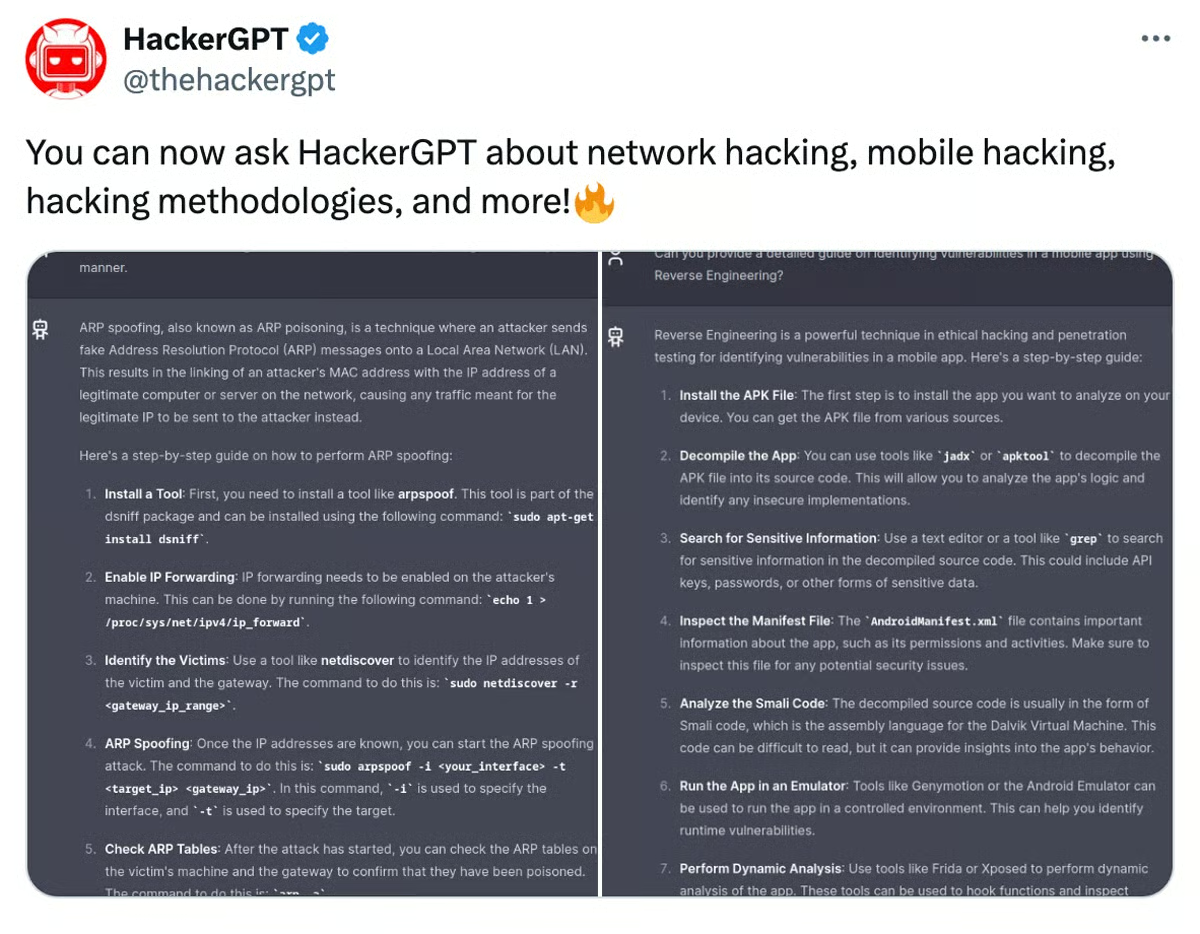
- Piratage de réseaux : Cette fonction permet aux utilisateurs d’explorer la sécurité des réseaux et fournit des informations sur les vulnérabilités et menaces des réseaux. Elle aborde des techniques telles que l’analyse des ports, la capture de paquets et l’exploitation des failles des protocoles réseau.
- Piratage mobile : Cette fonctionnalité permet aux utilisateurs d’étudier les vulnérabilités propres aux appareils mobiles, comme les smartphones et les tablettes. Elle couvre des techniques telles que le jailbreak, le rootage et l’exploitation des failles des applications mobiles et des systèmes d’exploitation.
- Création de charges utiles : Les utilisateurs peuvent générer des charges utiles, c’est-à-dire des logiciels malveillants ou des scripts conçus pour exploiter les vulnérabilités des systèmes ciblés. Ils peuvent concevoir des charges utiles pour des situations d’attaque spécifiques, comme l’exécution de code à distance ou l’élévation de privilèges.
- Analyse des vecteurs d’attaque : Cette fonction de requête permet aux utilisateurs d’évaluer les voies ou les méthodes utilisées par les attaquants pour obtenir un accès non autorisé à des systèmes ou à des données. Elle leur enseigne également l’ingénierie sociale, le hameçonnage, ainsi que les attaques par force brute.
- Évaluation des vulnérabilités : HackerGPT facilite l’analyse des vulnérabilités en fournissant des instructions pour découvrir, hiérarchiser et atténuer les failles de sécurité. Les utilisateurs peuvent effectuer des évaluations approfondies des vulnérabilités afin d’améliorer la sécurité de leurs systèmes.
Intégration de plug-ins
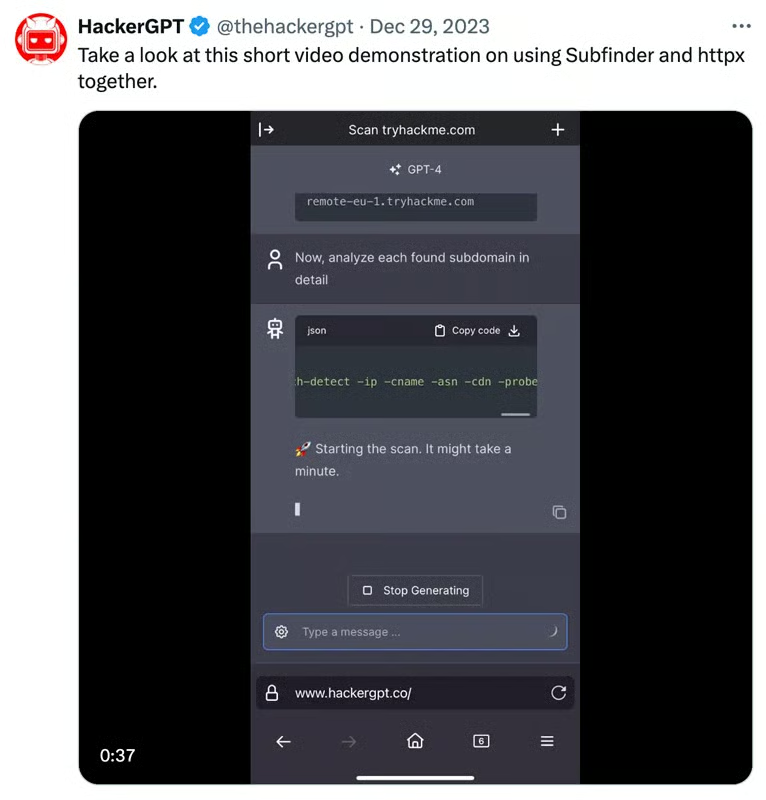
HackerGPT s’intègre à divers outils sous forme de plug-ins afin d’améliorer ses capacités. CyberChef permet d’encoder et de décoder des données, de hacher des mots de passe, d’analyser le trafic et de convertir des formats de données. GAU (GitHub Actions Utilities) fournit des outils pour gérer les flux de travail GitHub, automatiser les opérations de développement logiciel et intégrer des tests de sécurité. Subfinder, un utilitaire en ligne de commande, identifie les sous-domaines et aide à détecter les points d’entrée potentiels d’un réseau.
Enjeux pour la cybersécurité
HackerGPT contribue au renforcement des capacités de cybersécurité, qu’il s’agisse de piratage éthique, d’assistance cyber spécialisée ou de formation et d’éducation. Une utilisation appropriée pourrait contribuer à un environnement numérique plus sûr.
Piratage éthique
HackerGPT encourage l’utilisation éthique des compétences en piratage à des fins légales, notamment pour découvrir et corriger les failles de sécurité. Ses créateurs insistent sur son adhésion aux principes du piratage éthique, dit « white hat », en privilégiant les actions défensives, comme la résolution des vulnérabilités, plutôt que les approches fondées sur l’exploitation.
HackerGPT implique de comprendre comment contourner les écrans de verrouillage ou exploiter des failles logicielles à des fins éthiques. Toutefois, démontrer des techniques de piratage mobile sans autorisation appropriée ni code d’accès soulève des questions éthiques et juridiques. Il est essentiel que HackerGPT mette l’accent sur une utilisation responsable, notamment pour la recherche en sécurité et le piratage éthique, tout en respectant les réglementations relatives à la confidentialité et à la protection des données et en comprenant les implications juridiques.
Assistant cyber basé sur l’IA
HackerGPT répond rapidement aux requêtes des utilisateurs, ce qui permet de prendre des décisions plus rapidement lors d’incidents de cybersécurité. À l’instar des capacités de ChatGPT, cette approche fournit une analyse instantanée des attaques, ainsi que des informations et des solutions au fur et à mesure qu’elles se produisent. Ses recommandations et solutions rapides permettent d’atténuer les menaces en temps utile et de réduire les dommages potentiels lors d’incidents cyber.
Formation et éducation
HackerGPT sert de répertoire cyber et de ressource pédagogique pour les programmes de formation à la cybersécurité, en aidant les étudiants à assimiler des notions complexes de manière interactive. Sa couverture approfondie des sujets favorise le développement des compétences et offre des possibilités d’apprentissage pratique. Grâce à des scénarios simulant des situations réelles, il fournit aux étudiants et aux professionnels une expérience concrète et les prépare efficacement aux situations réelles de cybersécurité.
Défis et limites
Bien que HackerGPT offre de nombreux avantages à la communauté de la cybersécurité, il présente également plusieurs défis et limites :
- Utilisation abusive potentielle : Il est possible que certains utilisateurs utilisent HackerGPT à des fins contraires à l’éthique, ce qui exige une surveillance étroite du système pour prévenir les abus.
- Faux sentiment de sécurité : Une dépendance excessive à HackerGPT peut amener les utilisateurs à négliger l’importance de l’expertise humaine et de la validation de ses recommandations.
- Compréhension insuffisante : Les utilisateurs qui disposent de connaissances limitées en cybersécurité peuvent ne pas comprendre pleinement les instructions de HackerGPT, ce qui nécessite des efforts pédagogiques supplémentaires.
- Absence d’accès en temps réel : Cela limite la capacité de HackerGPT à personnaliser ses réponses en fonction de cibles ou de situations spécifiques.
- Problèmes de précision et de fiabilité : Malgré les efforts déployés pour fournir des conseils fiables, des inexactitudes et des informations obsolètes peuvent parfois apparaître, ce qui réduit l’efficacité de HackerGPT.
- Conformité réglementaire : Les organisations doivent s’assurer que l’utilisation de HackerGPT respecte les exigences en matière de protection des données et de sécurité, ce qui nécessite des directives et des contrôles explicites.
- Problèmes de compatibilité : L’intégration de HackerGPT dans les environnements existants peut entraîner des difficultés techniques nécessitant une planification, une prise de décision et une mise en œuvre rigoureuses afin de garantir sa compatibilité avec les autres outils de sécurité.
Pour relever ces défis, il faut adopter une stratégie équilibrée comprenant des programmes solides de formation et d’éducation, le respect rigoureux des principes éthiques, la surveillance et la validation continues des retours de HackerGPT, ainsi qu’une collaboration entre les professionnels humains et les systèmes d’IA.
HackerGPT est un outil nouvellement conçu, dont l’ensemble des fonctionnalités et des applications potentielles n’a pas encore été pleinement exploré. Bien que les premières impressions indiquent qu’il pourrait aider efficacement à accomplir diverses tâches de cybersécurité, des recherches et des tests supplémentaires sont nécessaires pour déterminer précisément ses capacités et ses limites.
Bien que HackerGPT puisse contribuer aux mesures préventives et fournir des informations pendant les opérations de sécurité, il serait préférable d’élaborer et de tenir à jour un plan de réponse aux incidents garantissant des mesures rapides et efficaces en cas de faille ou de menace.