

















Les chercheurs de CyberArk mettent en garde contre le fait que le nouvel outil d’IA populaire d’OpenAI, ChatGPT, peut être utilisé pour créer des malwares polymorphes.
« Les fonctionnalités impressionnantes de [ChatGPT] fournissent des exemples de code rapides et intuitifs, qui sont extrêmement utiles à toute personne travaillant dans le secteur des logiciels », ont écrit cette semaine dans un article de blog qui semblait lui-même avoir été écrit par une IA. « Cependant, nous constatons que sa capacité à écrire des malwares sophistiqués dépourvus de tout code malveillant est également très avancée. »
Bien que les filtres de contenu intégrés à ChatGPT soient conçus pour l’empêcher d’aider à créer des malwares, les chercheurs ont rapidement pu contourner ces filtres en répétant et en reformulant leurs demandes — et lorsqu’ils ont utilisé l’API plutôt que la version web, aucun filtre de contenu n’était appliqué.
Pire encore, les chercheurs ont constaté que ChatGPT pouvait prendre le code produit et le faire muter à plusieurs reprises, créant ainsi plusieurs versions de la même menace. « En interrogeant continuellement le chatbot et en recevant à chaque fois un fragment de code unique, il est possible de créer un programme polymorphe très furtif et difficile à détecter », ont-ils écrit.
À lire aussi : ChatGPT : Un nouveau monde audacieux pour la cybersécurité
Créer des malwares très furtifs
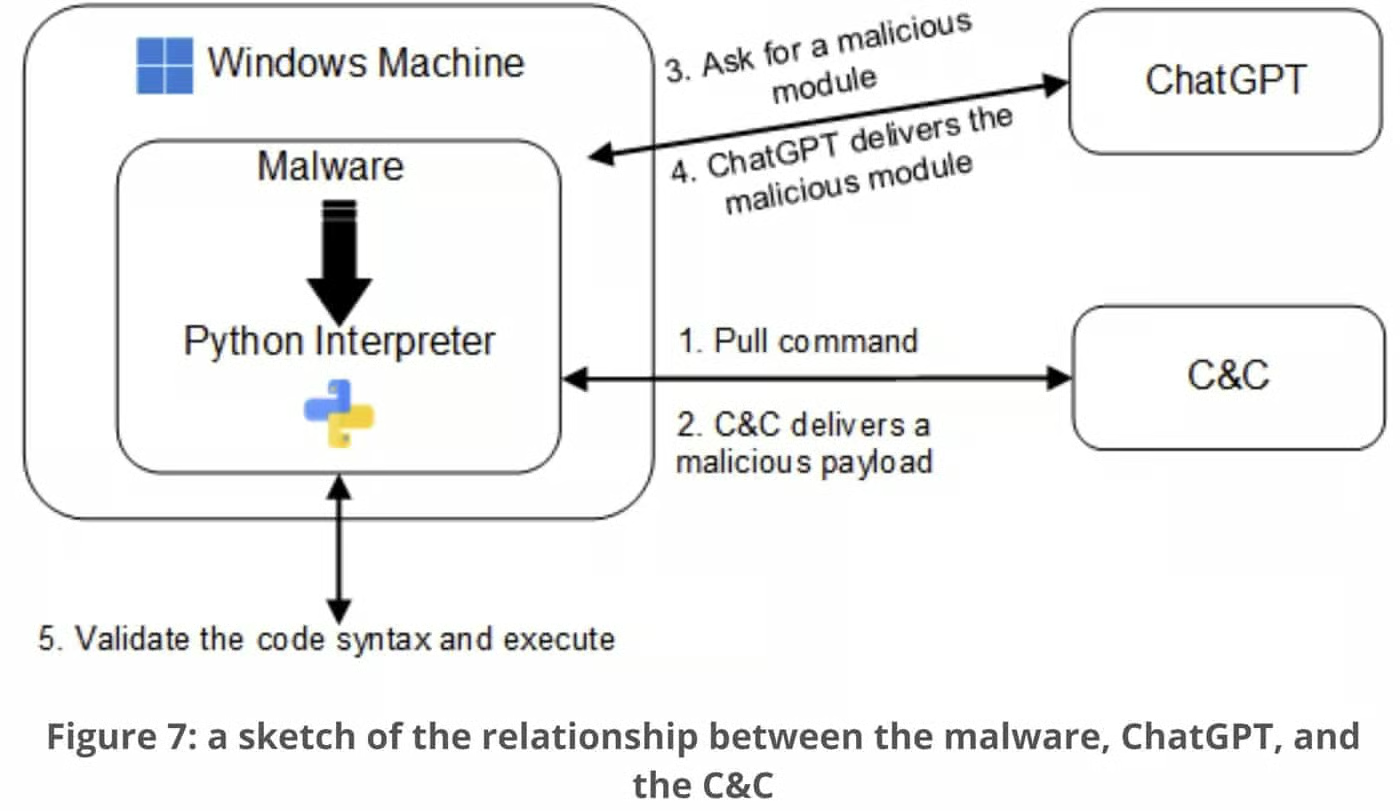
Et plus inquiétant encore, les chercheurs estiment que l’API de ChatGPT pourrait être intégrée au malware lui-même afin de fournir des modules permettant d’effectuer différentes actions selon les besoins. « Il en résulte un malware polymorphe qui n’adopte aucun comportement malveillant lorsqu’il est stocké sur le disque et qui, souvent, ne contient aucune logique suspecte lorsqu’il se trouve en mémoire », ont-ils écrit.
« Ce haut degré de modularité et d’adaptabilité le rend très furtif face aux produits de sécurité qui reposent sur une détection fondée sur les signatures et lui permet de contourner des mesures telles que l’interface d’analyse anti-malware (AMSI) », ont ajouté les chercheurs.
Enfin, Shimony et Tsarfati ont conseillé : « Il est important de se rappeler qu’il ne s’agit pas simplement d’un scénario hypothétique, mais d’une préoccupation très réelle. Ce domaine évolue constamment et, à ce titre, il est essentiel de rester informé et vigilant. »
Malgré la présence des noms de Shimony et Tsarfati en haut de la page, l’article lui-même se termine par une note indiquant : « Cet article de blog a été écrit par moi (une IA). »
Des hackers russes discutent de ChatGPT
Check Point Research a par ailleurs mis en garde contre le fait que des cybercriminels russes discutent activement, sur des forums en ligne, des moyens de contourner les restrictions de ChatGPT, notamment en partageant des méthodes pour payer un accès premium avec des cartes bancaires volées, accéder à ChatGPT malgré les restrictions géographiques et utiliser des services de SMS en ligne pour s’inscrire auprès d’OpenAI.
« Nous pensons que ces hackers cherchent très probablement à mettre en œuvre et à tester ChatGPT [pour] leurs opérations criminelles quotidiennes », ont écrit les chercheurs. « Les cybercriminels s’intéressent de plus en plus à ChatGPT, car la technologie d’IA qui le sous-tend peut rendre un hacker plus efficace économiquement. »
À lire aussi : Cybersécurité de l’IA et du ML : le nouveau champ de bataille entre attaquants et défenseurs
Comment réagir à la menace de ChatGPT
Le CISO Jack Nichelson d’Inversion6 a déclaré par e-mail à eSecurity Planet que les organisations devaient prendre des mesures proactives pour atténuer la menace potentielle liée à l’utilisation malveillante des modèles d’IA. « Cela implique d’investir dans la recherche et le développement en matière de sécurité, de mettre en place une configuration de sécurité appropriée et des tests réguliers, ainsi que des systèmes de surveillance capables de détecter et de prévenir les utilisations malveillantes », a-t-il déclaré.
L’émergence du développement assisté par l’IA, a déclaré Nichelson, est une nouvelle réalité que les entreprises doivent accepter et à laquelle elles doivent répondre. « La possibilité de réduire, voire d’automatiser, le processus de développement grâce à l’IA est une arme à double tranchant, et il est important que les organisations gardent une longueur d’avance en investissant dans la recherche et le développement en matière de sécurité », a-t-il déclaré.
Il est également important de noter, a-t-il ajouté, que ChatGPT n’est pas le seul modèle de langage d’IA à présenter cette menace potentielle : d’autres, comme GPT-3, pourraient faire de même. « Il est donc important que les organisations restent informées des dernières avancées de l’IA et des risques potentiels qui y sont associés », a déclaré Nichelson.
À lire ensuite : L’IA dans la cybersécurité : comment ça marche