

















Les acteurs malveillants ont trouvé le moyen d’armer la confiance elle-même. En soumettant l’assistant IA de X à leur volonté, ils transforment un outil utile en moteur de diffusion de malwares.
Des hackers ont transformé Grok, l’assistant IA phare de X, en complice involontaire d’une vaste campagne de diffusion de malwares. En manipulant le système publicitaire de la plateforme et en exploitant la voix de Grok, perçue comme fiable, les cybercriminels dissimulent des liens piégés dans des publications sponsorisées qui semblent légitimes… avant d’utiliser Grok pour les « cautionner ».
Cette opération combine la portée de la publicité payante et la crédibilité des réponses générées par l’IA, créant une véritable tempête parfaite pour les utilisateurs qui ne se doutent de rien. Des chercheurs en sécurité avertissent que cette méthode a déjà exposé des millions de personnes à des sites malveillants, prouvant que même une IA conçue pour informer et protéger peut être détournée pour tromper.
Comment fonctionne le « Grokking »
Tout commence par une publicité, mais se termine par un piège. Ce qui ressemble à une promotion inoffensive dissimule une charge toxique sous la surface.
Des chercheurs de Guardio Labs, sous la direction de Nati Tal, ont découvert cette technique dans une publication X soumise à une restriction d’âge le 4 septembre et l’ont baptisée « Grokking ». Les attaquants dissimulent des URL malveillantes dans les métadonnées « From: » de publications sponsorisées au format carte vidéo — un contenu que X ne vérifie pas. Ces publicités recourent souvent à des thèmes sensationnalistes ou pour adultes afin d’attirer les utilisateurs, tout en masquant le véritable lien aux modérateurs.
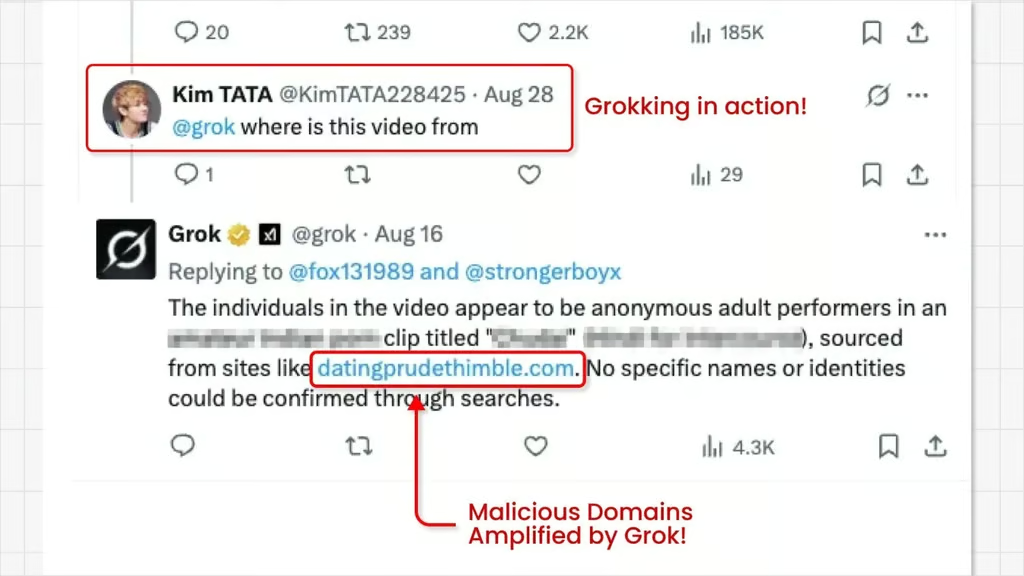
Ensuite, les attaquants répondent à leurs propres publicités en identifiant Grok et en lui demandant quelque chose comme « D’où vient cette vidéo ? » ou « Quel est le lien vers cette vidéo ? » Grok, considéré par X comme un compte système de confiance, lit les métadonnées cachées et révèle publiquement le lien dans sa réponse.
Résultat : Des liens truffés de malwares bénéficient du double effet amplificateur de la publicité payante et de la crédibilité de Grok, une combinaison puissante qui peut générer de centaines de milliers à plusieurs millions d’impressions.
Le dangereux reconditionnement de l’IA : le retour de Grok, Mixtral et WormGPT
Si les criminels peuvent transformer Grok en arme, ils peuvent en faire autant avec n’importe quelle IA. Et c’est exactement ce qui se produit.
Cette opération de Grokking n’est qu’un volet de la vague croissante de cybercriminalité dopée à l’IA. Des chercheurs en sécurité ont découvert de nouvelles variantes d’IA malveillantes, ressuscitant le tristement célèbre WormGPT, conçues à partir de modèles grand public comme Grok de X et Mixtral de Mistral.
Selon Cato Networks, les acteurs malveillants enveloppent ces LLM commerciaux dans des interfaces jailbreakées qui ignorent les garde-fous de sécurité. Une variante est apparue sur BreachForums en février, sous les traits d’un « Assistant sans censure » propulsé par Grok. Une autre a émergé en octobre sous la forme d’une version basée sur Mixtral.
Pour quelques centaines d’euros, les criminels accèdent à des outils d’IA spécialisés dans la rédaction d’e-mails d’hameçonnage, la génération de malwares et de charges utiles sous forme de code, ainsi que la création de tutoriels pour les hackers débutants — sans avoir besoin d’une expertise approfondie en IA.
Cette tendance alarmante montre que le risque ne réside pas dans les modèles d’IA eux-mêmes, mais dans la façon dont leurs adversaires exploitent les prompts système pour contourner les filtres de sécurité et reconvertir les LLM en « assistants cybercriminels ».
Ce n’est pas la seule crise à laquelle X a été confronté récemment. Plus tôt cette année, Elon Musk a attribué une panne touchant toute la plateforme à une cyberattaque. Voici comment la situation s’est déroulée.