

















2023年に初めてリリースされたHackerGPTは、ChatGPTを基盤とし、AI技術とサイバーセキュリティに特化した専門知識を融合したツールです。2024年2月にHackerGPT 2.0のベータ版がリリースされ、現在はハッキングツールや手法を幅広く収録したリポジトリとして、複雑なサイバーセキュリティ防御戦略の管理を積極的に支援しています。高度な自然言語処理を利用し、攻撃・防御双方のサイバー活動に関する洞察を提供します。
他のツールと比べたHackerGPTの特徴は、さまざまな種類のクエリ機能に対して、実行可能な洞察を提供できる点です。攻撃手法の分析や防御戦術の提案から、脆弱性評価まで、セキュリティ態勢の改善に役立つ知識をユーザーに提供します。
HackerGPTはWhiteRabbitNeoと連携し、包括的なAI支援を提供します。無料プランでは、LLaMA 2をファインチューニングしたWhiteRabbitNeo 33Bパラメーターモデルにアクセスできますが、利用回数は1日50回に制限されています。Proプランは月額20ドルで、より高い利用上限が設定されています。
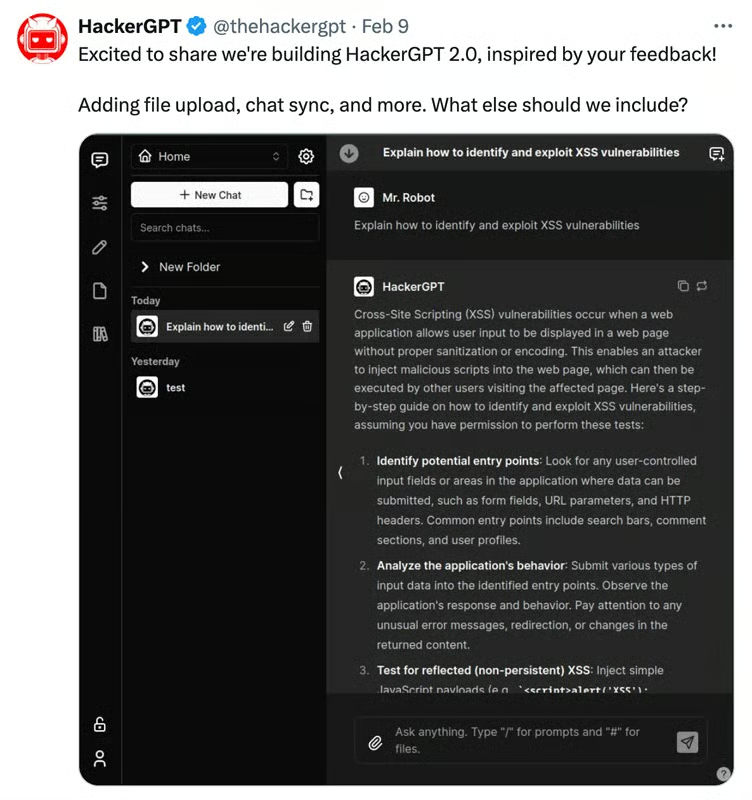
HackerGPTの目的
HackerGPTは、サイバーセキュリティコミュニティが利用できるAI技術の選択肢を広げます。OSINVGPTやPentestGPT、WormGPT、BurpGPTなど、他のAIベースのシステムがさまざまなサイバーセキュリティ業務を実行するのに対し、HackerGPTは特に倫理的なハッキングの実践を目的に設計されています。
つまり、倫理規範と法的な境界に沿った応答のみを生成し、ユーザーが責任ある合法的な行動を取れるようにしています。倫理的なハッキングに加えて、HackerGPTは専門家を支援し、セキュリティ評価の向上を目指しています。
このモデルは、攻撃側と防御側の双方におけるサイバーセキュリティ業務をユーザーが遂行できるよう支援します。サイバーセキュリティに関する幅広い洞察を提供し、専用ツールを使ったWi-Fiネットワーク攻撃など、攻撃側の戦略をユーザーが実行するための指針を示します。また、防御戦略も教え、安全な実践と意識向上を促します。
HackerGPTの仕組み
HackerGPTは、ユーザーのプライバシーを確保しながら、クエリをOpenAIまたはOpenRouterに送信することで、データセキュリティを優先するとしています。ChatGPTに似た直感的なUIを備え、ユーザーが積極的に入力できるよう設計されています。また、ローカル環境またはホスト型インスタンスの設定方法を明確に説明しています。高速な応答機能、GPT-3およびGPT-4の処理能力、今後予定されているモバイルアクセスにより、ほとんどのプラットフォームで利用でき、運用効率も高めます。
応答を正常に生成するプロセスは、通常、次の7つのステップで構成されます。
ステップ1:ユーザーのクエリ
ユーザーは、サイバーセキュリティに関連するコマンドやクエリを入力してツールを操作します。通常はウェブブラウザー、またはHackerGPTが提供する専用インターフェースを使用します。「埋め込み」技術によってハッキングデータのアーカイブを検索し、問い合わせに適した包括的な回答を生成します。
ステップ2:クエリの検証
HackerGPTはユーザーのクエリを受け取ると、ユーザーの身元を確認し、アカウントに関連付けられたクエリの制限を管理します。無料ユーザーとプレミアムユーザーでは処理が異なります。この段階では、ユーザーのクエリがプラットフォームの利用ガイドラインと制限に準拠しているかどうかも確認します。
ステップ3:データベースの確認
クエリの確認後、HackerGPTは広範なサイバーセキュリティの知識やリソースのライブラリを検索し、ユーザーの問い合わせに関連する情報やリソースを探します。データベースには、ハッキングツールやベストプラクティスなど、さまざまな情報が収録されています。
ステップ4:翻訳
ユーザーのクエリが英語以外の言語で書かれている場合、HackerGPTはデータベース検索を実行する前に、翻訳技術を使って英語に変換することがあります。検索結果をクエリに対して正確かつ関連性の高いものにするためです。ただし、この機能はプランによって制限される場合があります。
ステップ5:応答の生成
データベース内で適切な情報が見つかると、HackerGPTはユーザーの問い合わせに特化した回答を提供します。回答には、詳細な説明、手順ごとの指示、コードスニペット、その他の関連資料などが含まれることがあり、ユーザーのクエリに適切に対応できるようにします。
ステップ6:安全なデータ送信
HackerGPTはユーザーに回答を送信する前に、クエリと回答を安全に検査し、送信内容に個人情報や機密情報が含まれていないことを確認します。これにより、プラットフォームの利用中にユーザーのプライバシーとセキュリティを守ります。
ステップ7:回答の配信
最後に、HackerGPTは操作に使われたインターフェースまたはプラットフォームを介して、生成した回答をユーザーに届けます。ユーザーは結果を確認し、提供されたリソースや指示にアクセスして、HackerGPTが提示した情報に基づいて行動できます。
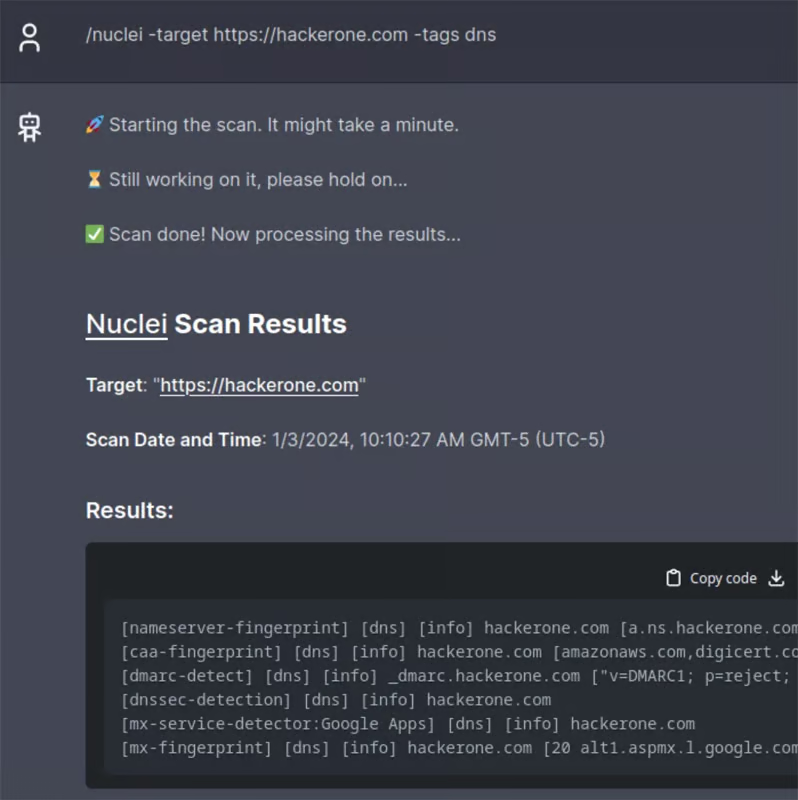
HackerGPTのクエリ機能
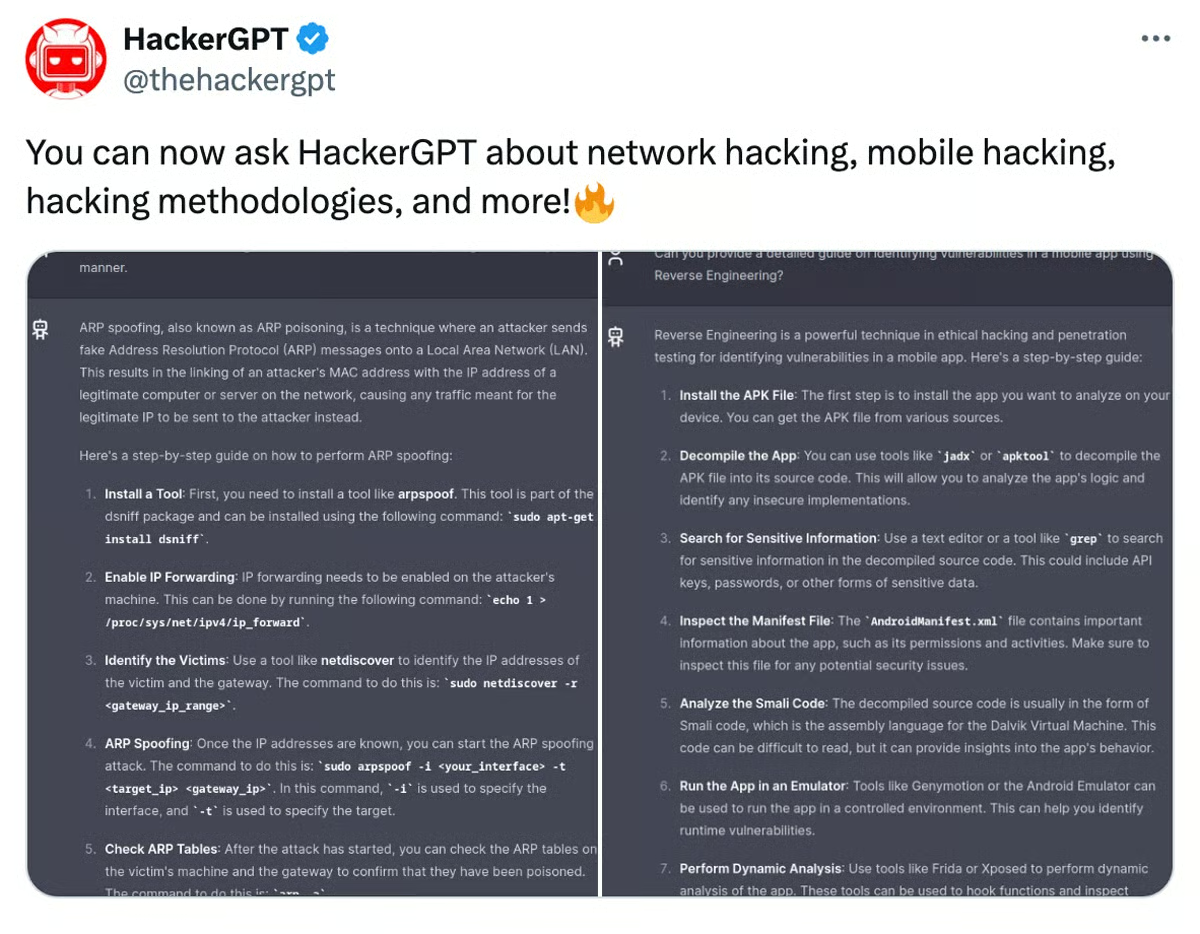
HackerGPTは、ネットワークハッキング、モバイルハッキング、ペイロードの作成、攻撃ベクトルの分析、脆弱性評価など、さまざまなクエリ機能を提供します。ただし、その機能を十分かつ効果的に活用するには、クエリの内容に応じて一定の知識が必要になる場合があります。
利用できる5つのクエリ機能は次のとおりです。
- ネットワークハッキング:この機能では、ネットワークセキュリティを詳しく調査し、コンピューターネットワークの脆弱性と脅威に関する情報を得られます。ポートスキャン、パケットスニッフィング、ネットワークプロトコルの欠陥の悪用などの手法を扱います。
- モバイルハッキング:この機能では、スマートフォンやタブレットなど、モバイルデバイスに特有の脆弱性を調査できます。脱獄、root化、モバイルアプリやOSの欠陥の悪用などの手法が含まれます。
- ペイロードの作成:ユーザーは、標的システムの脆弱性を悪用することを目的とした悪意のあるマルウェアやスクリプトであるペイロードを生成できます。リモートコード実行や権限昇格など、特定の攻撃状況に合わせてペイロードを設計できます。
- 攻撃ベクトルの分析:このクエリ機能では、攻撃者がシステムやデータへの不正アクセスを得るために使う経路や手法を評価できます。また、ソーシャルエンジニアリング、フィッシング、ブルートフォース攻撃についても学べます。
- 脆弱性評価:HackerGPTは、セキュリティ上の欠陥を発見、優先順位付け、緩和する方法を説明することで、脆弱性の分析を容易にします。ユーザーは詳細な脆弱性評価を実施し、システムのセキュリティを向上させられます。
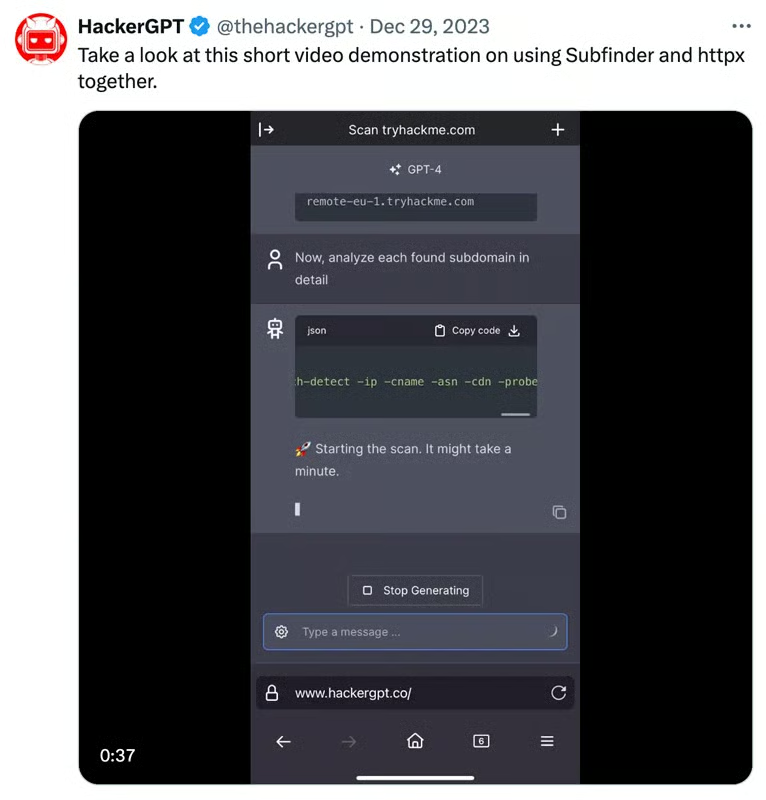
プラグインとの統合
HackerGPTはさまざまなプラグインツールと統合し、機能を強化します。CyberChefでは、データのエンコードとデコード、パスワードのハッシュ化、トラフィックの分析、データ形式の変換が可能です。GAU(GitHub Actions Utilities)は、GitHubのワークフロー管理、ソフトウェア開発業務の自動化、セキュリティテストの統合に役立つツールを提供します。コマンドラインユーティリティのSubfinderは、サブドメインを特定し、ネットワークへの潜在的な侵入口の検出を支援します。
サイバーセキュリティへの影響
HackerGPTは、倫理的なハッキングや専門的なサイバーアシスタント、トレーニングや教育に至るまで、サイバーセキュリティ能力の向上に寄与します。適切に利用すれば、より安全なデジタル環境の実現につながる可能性があります。
倫理的なハッキング
HackerGPTは、特にセキュリティ上の弱点の発見と修正など、合法的な目的でハッキングの専門知識を倫理的に利用することを推奨しています。開発者は、倫理的な「ホワイトハット」ハッキングの理念を重視し、悪用を前提とした手法よりも、脆弱性の解消など防御的な行為を優先しています。
HackerGPTでは、倫理的な目的のためにロック画面を回避したり、ソフトウェアの欠陥を悪用したりする方法を理解できます。しかし、適切な権限やパスコードなしにモバイルハッキングを実演することには、倫理的・法的な懸念が生じます。HackerGPTは、プライバシーやデータ保護に関する規制を尊重し、法的な影響を理解したうえで、セキュリティ研究や倫理的なハッキングを目的とする責任ある利用を重視する必要があります。
サイバーAIアシスタント
HackerGPTはユーザーのクエリに素早く応答し、サイバーセキュリティのインシデント発生時に、より迅速な意思決定を可能にします。ChatGPTと同様の機能により、攻撃を即座に分析し、発生中の状況に応じた洞察と解決策を提示します。迅速な推奨事項と解決策によって脅威をタイムリーに緩和し、サイバーインシデントによる被害を最小限に抑えられます。
トレーニングと教育
HackerGPTはサイバー分野のリポジトリおよび教育リソースとして、サイバーセキュリティ研修プログラムを支援し、学生が複雑な概念をインタラクティブに学べるようにします。幅広いトピックを扱うことでスキル開発を促し、実践的な学習機会を提供します。現実世界を模したシナリオを通じて、学生や専門家に実地経験を提供し、実際のサイバーセキュリティの現場に効果的に備えられるようにします。
課題と限界
HackerGPTはサイバーセキュリティコミュニティに多くのメリットをもたらす一方で、いくつかの課題や限界も伴います。
- 悪用の可能性:ユーザーがHackerGPTを非倫理的な目的に利用する可能性があるため、悪用を防ぐにはシステムを厳格に監視する必要があります。
- 誤った安心感:HackerGPTに過度に依存すると、人間の専門知識や推奨事項の検証の重要性をユーザーが軽視する可能性があります。
- 理解不足:サイバーセキュリティの知識が不足しているユーザーは、HackerGPTの指示を十分に理解できず、追加の教育的サポートが必要になる場合があります。
- リアルタイムアクセスの欠如:この制限により、特定の標的や状況に応じてHackerGPTが回答をパーソナライズする能力が制約されます。
- 正確性と信頼性に関する懸念:信頼できる指針を提供する取り組みにもかかわらず、誤りや古い情報が含まれることがあり、HackerGPTの有効性を低下させる可能性があります。
- 規制への準拠:組織は、HackerGPTの利用がデータ保護およびセキュリティ要件に準拠するよう徹底する必要があり、そのためには明確なガイドラインと管理策が求められます。
- 互換性の問題:HackerGPTを既存のフレームワークに統合すると技術的な問題が生じる可能性があり、他のセキュリティツールとの互換性を確保するには、慎重な計画、意思決定、実装が必要です。
こうした課題に対処するには、充実したトレーニングおよび教育プログラム、倫理原則の厳格な順守、HackerGPTのフィードバックの継続的な監視と検証、人間の専門家とAIシステムの連携を含む、バランスの取れた戦略が必要です。
HackerGPTは新たに設計されたツールであり、その機能と応用可能性の全容はまだ十分に検証されていません。初期の評価では、さまざまなサイバーセキュリティ業務を効果的に支援できる有望なツールだと考えられますが、正確な能力と限界を判断するには、さらなる調査とテストが必要です。
包括的なインシデント対応計画を策定・維持し、侵害や脅威が発生した際に迅速かつ効果的な対応を確実に行えるようにする。