

















Ransomware-Gruppen scheinen täglich ihre Gestalt zu ändern. In den jüngsten Nachrichten kündigte die BlackMatter-Ransomware-Gruppe an, ihren Betrieb einzustellen – und nur wenige Stunden später wurde bekannt, dass ihre Opfer auf die Website des Rivalen LockBit übertragen wurden.
Dem gingen Berichte voraus, dass Russland möglicherweise gegen Ransomware-Gruppen vorgeht – oder auch nicht; diesen Berichten wiederum waren Meldungen vorausgegangen, dass die REvil-Gruppe von den Strafverfolgungsbehörden die Kontrolle über ihre Server entzogen worden war. Und mittendrin stellte ein Sicherheitsunternehmen ein Entschlüsselungstool für BlackMatter bereit, das möglicherweise dazu beigetragen hat, den Untergang der Gruppe zu beschleunigen.
Auch wenn sich die Gestalt von Ransomware-Gruppen schnell zu ändern scheint, kann man davon ausgehen, dass sie immer wieder zurückkehren werden – und ihre Taktiken und Bedrohungen immer aggressiver werden.
Nehmen wir FIN7 als Beispiel – das zusammen mit BlackMatter die beim Angriff auf die Colonial Pipeline eingesetzte Darkside-Ransomware verbreitet und außerdem Darkside als Ransomware-as-a-Service betreibt.
Ebenfalls lesenswert: Die besten Dienste zur Entfernung und Wiederherstellung nach Ransomware-Angriffen
FIN7 legt Bewerber für Sicherheitsjobs herein
FIN7 ist so berüchtigt, dass seine Taktiken Gegenstand eines MITRE-Sicherheitstests waren. Daher kann man davon ausgehen, dass die Gruppe bei den neuesten Taktiken für Cyberangriffe ganz vorne mitmischt.
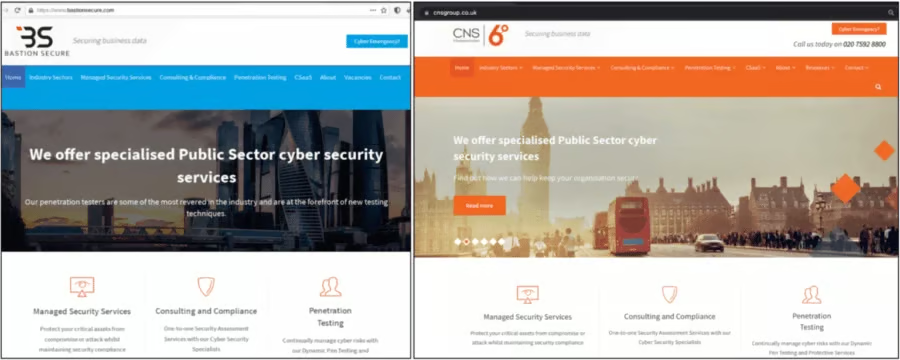
Ein Beispiel wurde im vergangenen Monat von Forschern von Gemini Advisory aufgedeckt. Sie enthüllten, dass FIN7 ein Scheinsicherheitsunternehmen namens „Bastion Secure“ gegründet hatte, um Sicherheitsexperten anzulocken. Die Gruppe veröffentlichte detaillierte Stellenangebote auf beliebten Jobbörsen und führte mehrere Bewerbungsgespräche.
Ziel war es, die Opfer unwissentlich Penetrationstests und Ransomware-Angriffe durchführen zu lassen.
FIN7 ist eine russischsprachige kriminelle Organisation, die als Advanced Persistent Threat (APT) eingestuft wird. Sie tritt unter vielen Namen auf, etwa JokerStash, Navigator oder Carbanak. Fachleute beschreiben diese Hacker als bemerkenswert diszipliniert: Sie arbeiten wie ein normales Unternehmen und haben geregelte Arbeitszeiten.
Laut Gemini Advisory könnten sie nach mehreren Jahren im Geschäft eine Milliarde US-Dollar zur Verfügung haben, jeden Monat 50 Millionen US-Dollar erwirtschaften und Manager, Geldwäscher sowie Softwareentwickler beschäftigen.
Sie sind für ihre Kreditkarten-Malware- und Phishing-Kampagnen bekannt. Außerdem aktualisieren sie ihre Tools regelmäßig mit noch wirksameren Taktiken. Nun scheinen sie sich zunehmend für die Ransomware-Landschaft zu interessieren.
Ebenfalls lesenswert: So können Sie sich von einem Ransomware-Angriff erholen
Ein Fake-Unternehmen, das erstaunlich echt wirkt
Die Hacker von FIN7 bauten eine Website auf Grundlage legitimer Informationen tatsächlicher Cybersicherheitsunternehmen.
Die Gemini-Forscher berichteten, dass das Unternehmen in vielerlei Hinsicht seriös wirkte, etwa durch:
- Stellenbeschreibungen
- Übungsaufgaben und Bewerbungsgespräche
- Einstiegsgehalt
Sie zielten auf bestimmte Profile ab, etwa Systemadministratoren, die wissen, wie man Unternehmensnetzwerke kartiert, Backups findet und Benutzer innerhalb eines Systems identifiziert – entscheidende Schritte bei Ransomware-Angriffen.
Die Wahl des Firmennamens „Bastion Secure“ war ziemlich klug, um Seriosität zu vermitteln, da Unternehmen mit sehr ähnlichen Namen wie Bastion Security Products Ltd. oder Bastion Security Group in den Google-Suchergebnissen weit oben rangieren.
Sie verwendeten sogar glaubwürdige Adressen für die angeblichen Bürostandorte rund um die Welt und nahmen sich die Zeit, durch das Kopieren der Website eines legitimen Unternehmens eine übersichtliche Website mit passenden Inhalten zu erstellen. Die FIN7-Website wird inzwischen von Chrome und Safari als betrügerische Website gekennzeichnet.
Die Kosten von Ransomware-Angriffen können hoch sein. Außerdem ist die Anwerbung aus dem Darknet nicht besonders einfach und kann unangenehm enden. Bewerber können entweder nicht vertrauenswürdige Söldner oder verdeckte Ermittler sein. Im Gegensatz dazu stellt die Anwerbung echter Cybersicherheitsspezialisten den Erfolg der Operation sicher und begrenzt unvorhergesehene Ereignisse.
In diesem Fall nutzten die Hacker die Situation zu ihrem Vorteil, da Einstiegsgehälter in den postsowjetischen Staaten 1.200 US-Dollar im Monat nicht übersteigen. Die Mitarbeiter erwarteten nicht mehr als ein Monatsgehalt, sodass die Hacker sie nicht an Lösegeldzahlungen beteiligen mussten.
Die Strafverfolgungsbehörden verhafteten im August 2018 drei hochrangige Mitglieder von FIN7. Es war also nicht das erste Mal, dass die Gruppe diesen Trick anwandte. Sie gründete ein Fake-Unternehmen namens „Combi Security“, das Computerexperten einstellte.
Siehe auch: Die besten Tools zur Entfernung von Ransomware
IT-Experten übersahen Warnsignale
Im Nachhinein lässt sich das leicht sagen, doch es gab einige Warnzeichen, die besonders wachsame Experten hätten erkennen können. Laut den Forschern von Gemini waren die Stellenbeschreibungen besonders glaubwürdig.
Der Bewerbungsschwindel umfasste gängige Schritte wie Bewerbungsgespräche, Geheimhaltungsvereinbarungen und Testaufgaben.
In den letzten Phasen stellte das Fake-Unternehmen jedoch echte Aufgaben mit typischen Tätigkeiten zur Vorbereitung von Ransomware-Angriffen bereit, etwa das Angreifen von Domänenadministratoren, das Auffinden von Backups und Angriffe auf Hypervisoren. Die falschen Arbeitgeber gewährten ohne jegliche rechtliche Dokumentation Zugriff auf kompromittierte Netzwerke (ziemlich ungewöhnlich) und stellten spezielle Tools zur Verfügung, um einer Entdeckung zu entgehen.
Die Unterschiede zwischen einem echten Unternehmen für Penetrationstests und einer kriminellen Gruppe können manchmal subtil sein, doch echte Unternehmen konzentrieren sich nicht ausschließlich auf eine Angriffsart. Ihr Ziel ist es, Schwachstellen zu erkennen und wirksame Empfehlungen zu geben; außerdem ergreifen echte Unternehmen Maßnahmen, um alle Informationen vertraulich zu behandeln.
Echte Unternehmen könnten ihren Mitarbeitern keine illegalen Mittel wie anonyme Bankkonten oder Bitcoin-Wallets als Ausstiegsstrategie zur Verfügung stellen.
Außerdem ist ein Arbeitgeber, der jedes Mal misstrauisch wird, wenn man im Bewerbungsgespräch die rechtlichen und ethischen Aspekte anspricht, ein gewaltiges Warnsignal. Solche Fragen zu stellen, ist eine gute Möglichkeit, der Falle zu entgehen, da die Verantwortlichen die Bewerbung wahrscheinlich frühzeitig aussortieren würden.
Weiterführende Lektüre: Die besten Backup-Lösungen zum Schutz vor Ransomware