

















ランサムウェア集団は日々、姿を変えているようだ。最新のニュースでは、BlackMatterランサムウェア集団が活動停止を発表した――そのわずか数時間後、被害者が競合するLockBitのサイトへ移管されているとの報道が入った。
これは、ロシアがランサムウェア集団を取り締まっているのかどうかをめぐる報道に続くものだった。さらに、その後にはREvilグループのサーバーが法執行機関に掌握されたとの報道もあった。その合間に、あるセキュリティ企業がBlackMatterの復号ツールを公開し、これが同集団の終焉を早めた可能性もある。
ランサムウェア集団の姿はすぐに変わるように見えるが、彼らは必ず戻ってくると考えてよい。そして、その手口や脅威は今後もさらに攻撃的になっていくだろう。
BlackMatterとともに、Colonial Pipelineへの攻撃で使われたDarksideランサムウェアを展開し、Darksideのランサムウェア・アズ・ア・サービスも運営しているFIN7を例に見てみよう。
こちらも読む:ランサムウェアの駆除・復旧に役立つサービス
FIN7、セキュリティ職の応募者をだます
FIN7は、その手口がMITREのセキュリティテストの焦点となるほど悪名高いため、サイバー攻撃の手口の最先端からそう遠くないと考えられる。
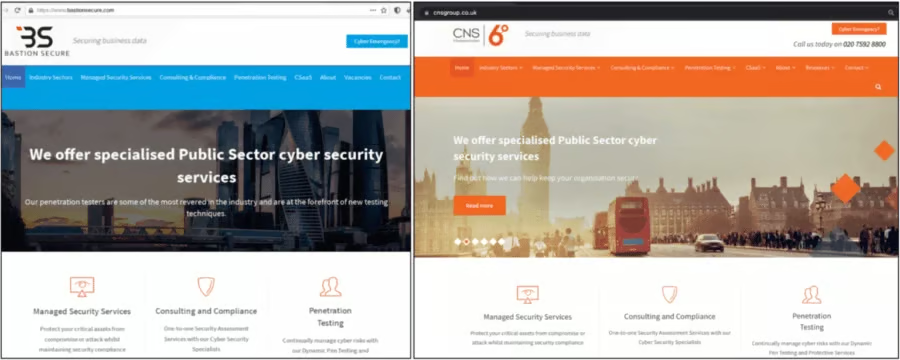
その一例を、Gemini Advisoryの研究者が先月明らかにした。FIN7は、セキュリティ専門家を誘い込むため、「Bastion Secure」という偽のサイバーセキュリティ企業を設立していたのだ。同集団は人気の求人サイトに詳細な求人情報を掲載し、複数回にわたって面接を実施していた。
目的は、被害者に違法なペネトレーションテストやランサムウェア攻撃を、知らず知らずのうちに実行させることだった。
FIN7はロシア語を話す犯罪組織で、高度持続的脅威(APT)に分類されている。JokerStash、Navigator、Carbanakなど、さまざまな名称で知られる。専門家によれば、このハッカー集団は驚くほど規律正しく、通常の勤務時間を守る一般企業のように活動している。
Gemini Advisoryによると、数年間活動を続けた後の手元資金は10億ドルに達していた可能性があり、毎月5,000万ドルを稼ぎ、管理職、資金洗浄担当者、ソフトウェア開発者を雇用していたという。
同集団は、クレジットカードマルウェアやフィッシングキャンペーンで知られている。また、より効果的な手口を取り入れるため、ツールを定期的に更新している。現在はランサムウェアの世界に、ますます関心を向けているようだ。
こちらも読む:ランサムウェア攻撃から復旧する方法
驚くほど本物らしい偽会社
FIN7のハッカーは、実在するサイバーセキュリティ企業が提供する正規の情報を基にウェブサイトを構築していた。
Geminiの研究者は、同社について報告し、次のような多くの点で正規の企業に見えたと指摘している。
- 職務内容
- 実務課題と採用面接
- 初任給
彼らは、企業ネットワークの構成を把握し、バックアップの場所を特定し、システム内のユーザーを識別する方法を知っているシステム管理者など、特定の人物像を標的にした。これらはランサムウェア攻撃における重要な手順だ。
「Bastion Secure」という社名を付けたのは、正当性を得るための実に巧妙な選択だった。Bastion Security Products Ltd.やBastion Security Groupなど、非常によく似た名称の企業がGoogle検索結果で上位に表示されるからだ。
いわゆる世界各地のオフィス所在地には、信頼できそうな住所さえ使用し、正規企業のウェブサイトをコピーして、適切なコンテンツを備えた整然としたサイトを作るために手間もかけていた。FIN7のサイトは現在、ChromeとSafariによって詐欺サイトとして警告されている。
ランサムウェア攻撃の被害額は大きくなり得る。そのうえ、ダークウェブから人材を採用するのは容易ではなく、事態が険悪になることもある。応募者は、信用できない傭兵か、身分を隠した警察官かもしれない。それに対して、実在するサイバーセキュリティ専門家を雇えば、作戦の成功を確実にし、予期せぬ事態を抑えられる。
今回、ハッカーたちはこの状況を自分たちに有利に利用した。旧ソ連諸国では、初任給が月額1,200米ドルを超えないためだ。従業員は月給以上の報酬を期待していなかったため、ハッカーたちは身代金の支払いを分配する必要がなかった。
法執行機関は2018年8月、FIN7の幹部3人を逮捕しているため、同集団がこの手口を使ったのは今回が初めてではない。彼らは「Combi Security」という偽会社を設立し、コンピューター専門家を雇っていた。
こちらも参照:ランサムウェア対策に最適な駆除ツール
IT専門家が見逃した警告サイン
後知恵で言うのは簡単だが、最も警戒心の強い専門家なら見抜けたはずの危険信号がいくつかあった。Geminiの研究者によると、求人情報は特に本物らしかったという。
採用詐欺には、採用面接、秘密保持契約、テスト課題といった一般的な手順が含まれていた。
しかし最終段階になると、偽会社はランサムウェア攻撃の準備を目的とした典型的な実務課題を、実際の業務として与えた。そこには、ドメイン管理者を標的にする、バックアップを探す、ハイパーバイザーを攻撃するといった内容が含まれていた。偽の雇用主は、法的書類なしで侵害済みネットワークへのアクセスを提供し(かなり異例だ)、検知を回避するための特定のツールも渡していた。
本物のペネトレーションテスト企業と犯罪集団の違いは、時に微妙だ。しかし本物の企業は、1種類の攻撃だけに専念することはない。目的は脆弱性を見つけ、効果的な改善策を提示することであり、実在する企業はすべての情報を機密に保つための対策を講じる。
本物の企業が、逃亡手段として匿名の銀行口座やビットコインウォレットといった違法な資産を従業員に提供することはない。
さらに、採用面接で法的・倫理的な側面について話すたびに雇用主が怪訝な反応を示すなら、それは極めて大きな危険信号だ。そうした質問をすることは罠から逃れる有効な方法である。相手はおそらく、早い段階で応募を打ち切るだろう。