

















La plupart des entreprises touchées par un rançongiciel décident que payer la rançon est le meilleur moyen, et le plus rapide, de remettre leurs activités en ligne, malgré la pression croissante exercée par le gouvernement fédéral et certains acteurs du secteur pour ne pas céder aux exigences des cybercriminels.
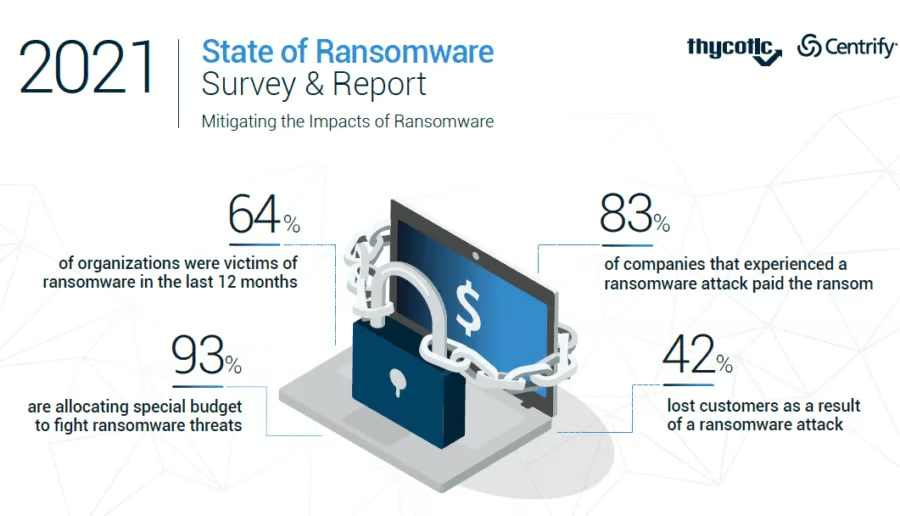
Un rapport publié cette semaine par des chercheurs de ThycoticCentrify — fruit de la fusion intervenue plus tôt cette année entre les fournisseurs de solutions de gestion des accès à privilèges (PAM) Thycotic et Centrify — a révélé que 64 % des 300 responsables informatiques américains interrogés avaient été victimes d’une attaque par rançongiciel au cours des 12 mois précédents, et que 83 % avaient payé la rançon pour restaurer leurs données.
Cette étude est la dernière d’une longue série de rapports similaires à faire des rançongiciels la principale menace de cybersécurité pour les entreprises, et à constater que l’évolution rapide de l’industrie clandestine en fera probablement un danger encore plus important dans les années à venir.
Les auteurs du rapport ont souligné que les États-Unis avaient enregistré une hausse de près de 200 % des attaques au cours des deux dernières années et que le coût de récupération des données auprès des acteurs malveillants dépassait en moyenne 100 000 dollars, soit dix fois plus qu’un an auparavant. Ils ont également écrit que les cybercriminels étaient de plus en plus sophistiqués et que leurs demandes de rançon augmentaient.
Le rançongiciel en tant que service gagne en importance
Il devient également plus facile pour les cybercriminels de lancer des attaques par rançongiciel, quel que soit leur niveau de compétence. Les sommes à gagner grâce à ces attaques augmentent, tandis que le coût des outils nécessaires diminue. Les développeurs de rançongiciels vendent leur expertise et leurs outils en les proposant sous forme de rançongiciel en tant que service (RaaS) et le secteur pourrait encore évoluer vers un modèle par abonnement, dans lequel les organisations paieraient les opérateurs de rançongiciels pour ne pas être ciblées.
« À mesure que la probabilité de subir une attaque par rançongiciel augmente, la question n’est plus de savoir si une attaque se produira, mais quand elle se produira, ont-ils écrit. Cela signifie que, tout en essayant d’éviter de devenir victime d’un rançongiciel, vous devez également être prêts à répondre aux attaques au moyen d’un plan éprouvé de réponse aux incidents, que vous testez régulièrement. »
À lire aussi : Les meilleurs services de suppression et de récupération après une attaque par rançongiciel
Le gouvernement réagit à la menace
À la suite des attaques survenues plus tôt cette année contre des entreprises telles que le fournisseur d’énergie Colonial Pipeline, le transformateur mondial de viande JBS et le fournisseur de services managés Kaseya — qui ont toutes eu des répercussions sur l’économie —, l’administration Biden agit sur plusieurs fronts pour lutter contre la menace des rançongiciels, notamment en collaborant avec des entreprises technologiques, en publiant des recommandations, en enquêtant sur les attaquants et en les traquant grâce à leurs moyens de paiement.
En outre, le gouvernement tente également de dissuader les entreprises de payer les rançons, estimant que cela encourage et finance de nouvelles attaques. Il souhaite aussi que les organisations fassent preuve de davantage de transparence lorsqu’elles ont été attaquées et lorsqu’elles ont payé une rançon.
Selon Jigar Shah, vice-président de Valtix, un fournisseur de solutions de sécurité multicloud, rien ne garantit non plus que les données puissent être récupérées, même si une rançon est payée.
« Souvent, payer la rançon ne permet même pas de récupérer ses données, car l’attaquant disparaît sans aider à libérer les ressources verrouillées, a déclaré Shah à eSecurity Planet. À ce stade, les coûts principaux concernent la récupération et la reconstruction. Les organisations tournées vers l’avenir investissent dans la création d’une infrastructure non fragile au moyen de l’infrastructure-as-code. Si vous anticipez et entamez votre transition vers le cloud public de la bonne manière, vous pouvez concevoir votre infrastructure et vos applications de façon à pouvoir les redéployer en quelques minutes si un tel incident se produit. Et vous pouvez intégrer la sécurité directement à ce processus. »
Même au cours d’une semaine où 30 pays ont uni leurs forces pour lutter contre les rançongiciels, où les États-Unis ont interdit la vente d’outils de piratage à la Chine et à la Russie et ont pris des mesures pour limiter les paiements de rançon en cryptomonnaies, les attaques par rançongiciel se sont poursuivies, l’une d’elles ayant mis hors ligne les chaînes de télévision de Sinclair Broadcast Group.
À lire aussi : Les meilleures solutions de sauvegarde pour se protéger des rançongiciels
La prévention au premier plan
Cet accent mis sur la prévention et l’élaboration d’un plan de réponse aux incidents liés aux rançongiciels est également repris par les chercheurs de ThycoticCentrify et par d’autres acteurs de la cybersécurité. Rita Gurevich, fondatrice et PDG de l’entreprise de cybersécurité Sphere, a déclaré à eSecurity Planet que les efforts récents du gouvernement fédéral et des entreprises avaient fait évoluer le discours sur les rançongiciels, de la réponse aux incidents vers la prévention, notamment en veillant à disposer de sauvegardes, en améliorant la formation des utilisateurs et en déployant un modèle efficace de gouvernance des accès.
En outre, les professionnels de l’informatique et de la sécurité doivent veiller à ce que leurs compétences soient adaptées aux attaques modernes par rançongiciel, de plus en plus sophistiquées.
« Nous avons constaté un certain succès dans le suivi des moyens de paiement utilisés pour verser l’argent aux attaquants, a déclaré Gurevich. Il s’agit d’une évolution intéressante, car la cryptomonnaie a toujours eu la réputation d’être totalement anonyme. “Suivre l’argent” a toujours été une technique d’enquête des forces de l’ordre et, à mesure que les attaques par rançongiciel se multiplient, la demande de compétences en blockchain et en cryptomonnaies devrait elle aussi continuer d’augmenter. »
Le temps de présence, un facteur de menace
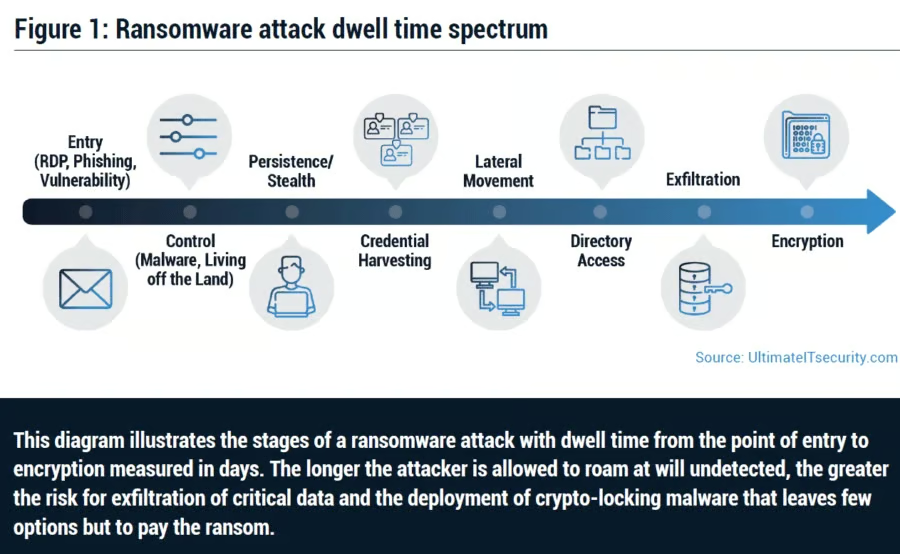
Les chercheurs de ThycoticCentrify ont souligné que le temps de présence — le délai entre le moment où les acteurs malveillants pénètrent dans le réseau et celui où ils lancent une attaque, puis où celle-ci est détectée — devient un élément majeur de l’équation de la menace. Lors d’attaques antérieures, les cybercriminels ciblaient un seul ordinateur ou un réseau limité, et le malware téléchargé lorsqu’un utilisateur cliquait sur un lien malveillant chiffrant l’ordinateur ou le serveur. Les sauvegardes pouvaient généralement être utilisées pour restaurer les données.
« Aujourd’hui, les attaquants s’attachent à compromettre les identifiants et les mots de passe des utilisateurs afin d’obtenir un point d’entrée à partir duquel ils peuvent exploiter nos vastes réseaux interconnectés, ont-ils écrit. Une fois dans le réseau, sans être détectés, les cybercriminels cherchent à élever les privilèges associés aux identifiants, à se déplacer dans le réseau, à localiser les données sensibles, puis à planifier leur exfiltration et leur chiffrement. Ce temps de présence… permet aux attaquants de comprendre le réseau, de trouver les données critiques et de les exfiltrer. Ils déposent ensuite des rançongiciels de chiffrement sur vos systèmes et les déclenchent lorsqu’ils sont prêts. En général, une fois qu’un attaquant a obtenu des privilèges d’administrateur de domaine, il ne faut habituellement que quelques heures avant que le rançongiciel soit déployé et que l’activité de l’entreprise s’arrête. »
À lire aussi : Comment les rançongiciels utilisent le chiffrement — et évoluent
Payer la rançon
Une fois que le rançongiciel a verrouillé les données d’une entreprise, celle-ci considère que payer la rançon est la meilleure option pour restaurer ses données et éviter de nuire à ses activités ou à sa réputation.
Les cybercriminels qui utilisent des attaques par rançongiciel pour voler ou consulter des données et les retenir en otage tout en exigeant de l’argent et en menaçant de les divulguer ciblent de plus en plus des entreprises précises dont l’arrêt des activités perturberait non seulement leurs services, mais aussi la société en général. Les acteurs malveillants comprennent que, dans de telles situations, les entités paieront souvent pour pouvoir redémarrer leurs activités, selon Timur Kovalev, directeur technique du fournisseur de solutions de sécurité réseau Untangle.
« En outre, les attaques par rançongiciel augmentent parce que les entreprises paient la rançon, a déclaré Kovalev à eSecurity Planet. Regardez des organisations comme JBS et Colonial Pipeline, qui ont payé une rançon de 4,4 millions de dollars, même si une bonne partie a été restituée [récupérée par le FBI]. Les cybercriminels voient l’importance des sommes versées, ce qui les encourage à frapper plus souvent et à cibler des victimes plus grandes et plus lucratives. »
Les organisations réagissent à la menace des rançongiciels
Les entreprises réagissent, selon ThycoticCentify. Environ 72 % des personnes interrogées ont déclaré que les budgets consacrés à la cybersécurité avaient augmenté en raison des menaces liées aux rançongiciels, et 93 % ont indiqué allouer des budgets spécifiques à la lutte contre ces menaces.
« Nos recherches montrent que les rançongiciels constituent une menace pour les organisations de toutes tailles et de tous niveaux de sophistication, a déclaré dans un communiqué Art Gilliland, PDG de ThycoticCentrify. La première ligne de défense devrait être constituée de solutions qui sécurisent les accès à privilèges, notamment l’authentification multifacteur (MFA) et d’autres méthodes permettant d’appliquer le modèle Zero Trust, afin de contenir les cybercriminels en puissance et de limiter les dommages qu’ils peuvent infliger. »
Jim Dolce, PDG du fournisseur de solutions de cybersécurité Lookout, a déclaré à eSecurity Planet qu’il était de plus en plus important pour les organisations de comprendre l’évolution rapide des rançongiciels et des acteurs malveillants qui se cachent derrière ces attaques.
« Les mesures de sécurité traditionnelles ne peuvent pas suivre les tactiques modernes avancées utilisées lors de ces attaques, a déclaré Dolce. Les acteurs de la menace cherchent toujours à avoir une longueur d’avance et leurs tactiques évoluent constamment. Les équipes de sécurité doivent moderniser leur posture de sécurité en mettant en œuvre de manière proactive des pratiques et des outils sur l’ensemble des terminaux de l’entreprise afin d’atténuer le risque de ces attaques avant même qu’elles ne puissent commencer. »
Pour aller plus loin : La sécurité des applications est essentielle pour stopper les rançongiciels, selon un fournisseur