

















Die meisten von Ransomware betroffenen Unternehmen entscheiden sich dafür, dass die Zahlung des Lösegelds der beste und schnellste Weg ist, ihre Geschäfte wieder online zu bringen – trotz des zunehmenden Drucks seitens der Bundesregierung und einiger Branchenvertreter, den Forderungen der Cyberkriminellen nicht nachzugeben.
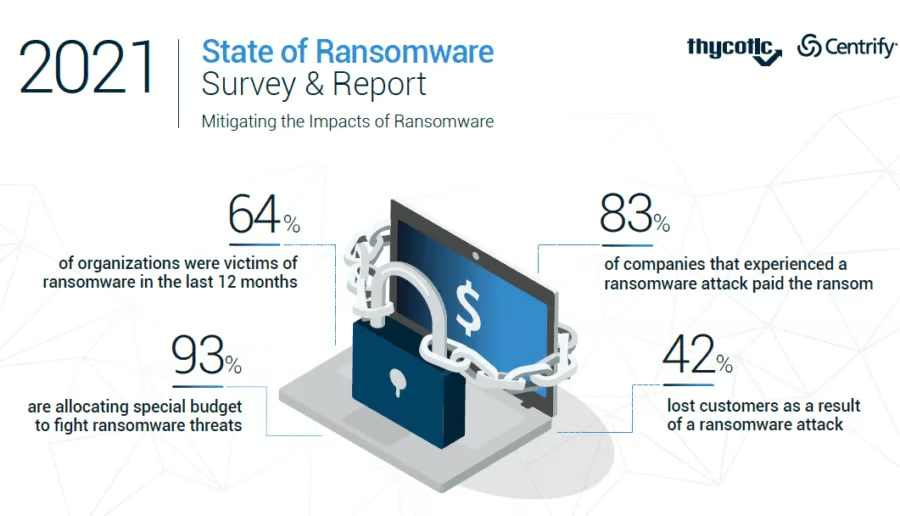
Ein Bericht diese Woche von Forschern bei ThycoticCentrify – das Ergebnis der Anfang dieses Jahres erfolgten Fusion von Anbietern von Privileged Access Management (PAM) Thycotic und Centrify – ergab, dass 64 Prozent der 300 befragten IT-Entscheider aus den USA in den vergangenen 12 Monaten von Ransomware angegriffen wurden und 83 Prozent das Lösegeld zur Wiederherstellung ihrer Daten zahlten.
Die Studie ist die jüngste in einer Reihe ähnlicher Berichte, die Ransomware als größte Cybersicherheitsbedrohung für Unternehmen ausmachen und zeigen, dass die rasante Entwicklung der Untergrundbranche sie in den kommenden Jahren wahrscheinlich zu einer noch größeren Gefahr machen wird.
Die Autoren des Berichts stellten fest, dass die Zahl der Angriffe in den USA in den vergangenen zwei Jahren um fast 200 Prozent gestiegen ist und die Kosten für die Wiederherstellung der Daten durch die Angreifer im Durchschnitt mehr als 100.000 US-Dollar betragen – zehnmal so viel wie noch vor einem Jahr. Außerdem schrieben sie, dass Cyberkriminelle immer ausgefeilter vorgehen und die Lösegeldforderungen steigen.
Ransomware-as-a-Service gewinnt an Bedeutung
Auch für Cyberkriminelle wird es unabhängig von ihrem Kenntnisstand immer einfacher, Ransomware-Angriffe zu starten. Die mit den Angriffen erzielbaren Einnahmen steigen, während die Kosten der dafür benötigten Tools sinken. Ransomware-Entwickler verkaufen ihr Know-how und ihre Tools, indem sie sie in Ransomware-as-a-Service-(RaaS)-Szenarien anbieten. Die Branche könnte sich noch weiterentwickeln und zu einem Abonnementmodell werden, bei dem Unternehmen Ransomware-Akteure dafür bezahlen, sie nicht anzugreifen.
„Da die Wahrscheinlichkeit eines Ransomware-Angriffs steigt, ist es nicht mehr die Frage, ob ein Angriff stattfinden wird, sondern wann“, schrieben sie. „Das bedeutet: Während Sie versuchen, nicht Opfer von Ransomware zu werden, müssen Sie auch darauf vorbereitet sein, auf Angriffe mit einem bewährten Incident-Response-Plan zu reagieren, den Sie regelmäßig testen.“
Mehr lesen: Die besten Dienste zur Entfernung und Wiederherstellung nach Ransomware
Die Regierung reagiert auf die Bedrohung
Nach den Angriffen Anfang dieses Jahres auf Unternehmen wie den Energieversorger Colonial Pipeline, den globalen Fleischverarbeiter JBS und den Managed-Services-Anbieter Kaseya – die allesamt Auswirkungen auf die gesamte Wirtschaft hatten – hat die Biden-Regierung an mehreren Fronten Maßnahmen ergriffen, um die Ransomware-Bedrohung zu bekämpfen, unter anderem durch die Zusammenarbeit mit Technologieunternehmen, die Herausgabe von Richtlinien sowie die Untersuchung von Angreifern und ihre Verfolgung anhand ihrer Zahlungsmethoden.
Darüber hinaus versucht die Regierung, Unternehmen von Lösegeldzahlungen abzuhalten, und argumentiert, dass diese weitere Angriffe fördern und finanzieren. Außerdem möchte die Regierung, dass Organisationen offener damit umgehen, wenn sie angegriffen wurden und Lösegeld gezahlt haben.
Laut Jigar Shah, Vizepräsident beim Multicloud-Sicherheitsanbieter Valtix, gibt es zudem keine Garantie dafür, dass die Daten wiederhergestellt werden können, selbst wenn ein Lösegeld gezahlt wird.
„Oft ermöglicht die Zahlung des Lösegelds nicht einmal eine Wiederherstellung, da der Angreifer einfach verschwindet und nicht dabei hilft, gesperrte Ressourcen freizugeben“, sagte Shah gegenüber eSecurity Planet. „An diesem Punkt entstehen die größten Kosten durch die Wiederherstellung und den Wiederaufbau. Zukunftsorientierte Unternehmen investieren in den Aufbau einer robusten Infrastruktur mithilfe von Infrastructure-as-Code. Wenn Sie vorausschauend planen und Ihre Public-Cloud-Reise richtig beginnen, können Sie Ihre Infrastruktur und Apps so aufbauen, dass sie im Falle eines solchen Vorfalls innerhalb weniger Minuten erneut bereitgestellt werden können. Außerdem können Sie die Sicherheit direkt in diesen Prozess integrieren.“
Selbst in einer Woche, in der sich 30 Länder zusammengeschlossen haben und die USA den Verkauf von Hacking-Tools nach China und Russland verboten haben und Maßnahmen ergriffen haben, um Kryptowährungszahlungen für Ransomware einzudämmen, kam es weiterhin zu Ransomware-Angriffen; bei einem davon wurden die Fernsehsender der Sinclair Broadcast Group lahmgelegt.
Lesen Sie auch: Die besten Backup-Lösungen zum Schutz vor Ransomware
Der Fokus auf Prävention
Dieser Fokus auf Prävention und die Entwicklung eines Incident-Response-Plans für Ransomware wird auch von den Forschern bei ThycoticCentrify und anderen Experten aus dem Bereich Cybersicherheit betont. Rita Gurevich, Gründerin und CEO des Cybersicherheitsunternehmens Sphere, sagte gegenüber eSecurity Planet, dass die jüngsten Maßnahmen der Bundesregierung und der Unternehmen die Diskussion über Ransomware von der Reaktion auf die Prävention verlagert haben. Dazu gehören die Sicherstellung vorhandener Backups, eine bessere Schulung der Nutzer und die Einführung eines effektiven Modells für die Zugriffsverwaltung.
Darüber hinaus müssen IT- und Sicherheitsexperten sicherstellen, dass ihre Fähigkeiten an die zunehmend ausgefeilten modernen Ransomware-Angriffe angepasst sind.
„Wir haben einige Erfolge bei der Verfolgung der Zahlungsmethoden der Angreifer gesehen“, sagte Gurevich. „Das ist eine interessante Entwicklung, da Kryptowährungen seit jeher den Ruf vollständiger Anonymität haben. ‚Follow the money‘ war schon immer eine Ermittlungsmethode der Strafverfolgungsbehörden. Da Ransomware-Angriffe zunehmen, wird auch die Nachfrage nach Kenntnissen in Blockchain und Kryptowährungen weiter steigen.“
Verweildauer als Bedrohungsfaktor
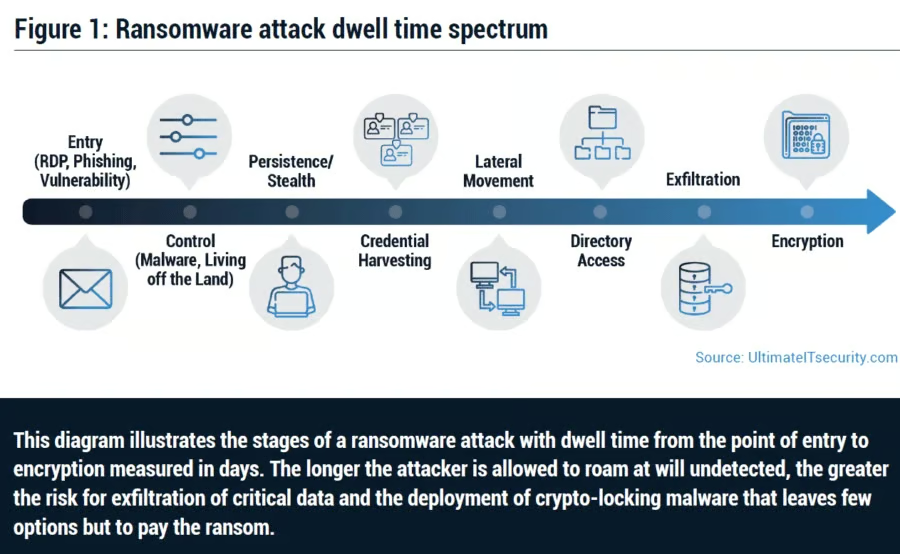
Die Forscher von ThycoticCentrify stellten fest, dass die Verweildauer – also die Zeit zwischen dem Eindringen der Angreifer in das Netzwerk und dem Start sowie der Erkennung eines Angriffs – zu einem wichtigen Faktor in der Bedrohungslage wird. Bei früheren Angriffen nahmen Cyberkriminelle einen einzelnen Computer oder ein begrenztes Netzwerk ins Visier, und die Malware, die beim Klicken eines Nutzers auf einen schädlichen Link heruntergeladen wurde, verschlüsselte den Computer oder Server. Backups konnten in der Regel zur Wiederherstellung der Daten verwendet werden.
„Heute konzentrieren sich Angreifer darauf, Benutzeranmeldedaten und Passwörter zu kompromittieren, um einen Einstiegspunkt zu erhalten, von dem aus sie unsere umfangreichen vernetzten Netzwerke ausnutzen können“, schrieben sie. „Sobald sie unbemerkt in das Netzwerk eingedrungen sind, versuchen die Cyberkriminellen, Berechtigungen auszuweiten, sich im Netzwerk fortzubewegen, sensible Daten zu lokalisieren und zu planen, wie sie die Daten exfiltrieren und verschlüsseln können. Diese Verweildauer … ermöglicht es Angreifern, das Netzwerk zu verstehen sowie kritische Daten zu finden und zu exfiltrieren. Anschließend hinterlassen sie kryptografisch sperrende Malware auf Ihren Systemen, die sie starten, sobald sie dazu bereit sind. Sobald ein Angreifer Zugriff auf Domänenadministratorrechte erhält, dauert es typischerweise meist nur wenige Stunden, bis die Ransomware eingesetzt wird und der Geschäftsbetrieb zum Erliegen kommt.“
Lesen Sie auch: Wie Ransomware Verschlüsselung nutzt – und sich weiterentwickelt
Die Zahlung des Lösegelds
Sobald Ransomware die Daten eines Unternehmens gesperrt hat, betrachten die Verantwortlichen die Zahlung des Lösegelds als beste Möglichkeit, die Daten wiederherzustellen und Schäden am Geschäftsbetrieb oder am Ruf des Unternehmens zu vermeiden.
Cyberkriminelle, die Ransomware-Angriffe eingesetzt haben, um Daten zu stehlen oder darauf zuzugreifen, sie als Geiseln zu halten, Geld zu fordern und mit der Veröffentlichung der Daten zu drohen, nehmen zunehmend bestimmte Unternehmen ins Visier. Wenn deren Geschäftsbetrieb ausfällt, führt dies nicht nur zu Störungen ihrer Dienstleistungen, sondern auch der Gesellschaft im Allgemeinen. Die Angreifer wissen, dass Unternehmen in solchen Situationen häufig zahlen, um ihren Betrieb wieder aufzunehmen, so Timur Kovalev, CTO beim Netzwerksicherheitsanbieter Untangle.
„Darüber hinaus nehmen Ransomware-Angriffe zu, weil Unternehmen das Lösegeld zahlen“, sagte Kovalev gegenüber eSecurity Planet. „Schauen Sie sich Organisationen wie JBS und Colonial Pipeline an, die ein Lösegeld von 4,4 Millionen US-Dollar zahlten, obwohl ein großer Teil davon zurückgegeben wurde [vom FBI wiedererlangt]. Cyberkriminelle sehen die hohen Auszahlungen, und das ermutigt sie, häufiger und gegen größere, lukrativere Ziele vorzugehen.“
Unternehmen reagieren auf die Ransomware-Bedrohung
Laut ThycoticCentify reagieren Unternehmen darauf. Rund 72 Prozent der Befragten gaben an, dass die Budgets für Cybersicherheit aufgrund von Ransomware-Bedrohungen gestiegen seien, und 93 Prozent stellen spezielle Budgets bereit, um diese Bedrohungen gezielt zu bekämpfen.
„Unsere Untersuchung zeigt, dass Ransomware eine Bedrohung für Unternehmen jeder Größe und jedes technischen Reifegrads ist“, sagte ThycoticCentrify-CEO Art Gilliland in einer Stellungnahme. „Die erste Verteidigungslinie sollten Lösungen sein, die privilegierte Zugriffe absichern, darunter Multi-Faktor-Authentifizierung (MFA) und andere Methoden zur Durchsetzung von Zero Trust, um potenzielle Cyberkriminelle einzudämmen und den von ihnen verursachten Schaden zu begrenzen.“
Jim Dolce, CEO des Cybersicherheitsanbieters Lookout, sagte gegenüber eSecurity Planet, dass es für Unternehmen zunehmend wichtig sei, die sich schnell verändernde Natur von Ransomware und den hinter den Angriffen stehenden Angreifern zu verstehen.
„Herkömmliche Sicherheitsmaßnahmen können mit den fortschrittlichen modernen Taktiken dieser Angriffe nicht Schritt halten“, sagte Dolce. „Bedrohungsakteure versuchen ständig, einen Schritt vorauszudenken, und ihre Taktiken entwickeln sich kontinuierlich weiter. Sicherheitsteams müssen ihre Sicherheitsstrategie modernisieren, indem sie proaktiv Praktiken und Tools an allen Unternehmensendpunkten implementieren, um das Risiko dieser Angriffe zu mindern, bevor sie überhaupt beginnen können.“
Weiterführende Lektüre: Laut Anbieter ist Anwendungssicherheit entscheidend, um Ransomware zu stoppen