

















企業の大半は、ランサムウェアの被害に遭うと、身代金を支払うことが事業をオンラインに復旧させる最善かつ最速の方法だと判断している。連邦政府からの圧力が強まり、業界の一部からもサイバー犯罪者の要求に屈しないよう求められているにもかかわらずだ。
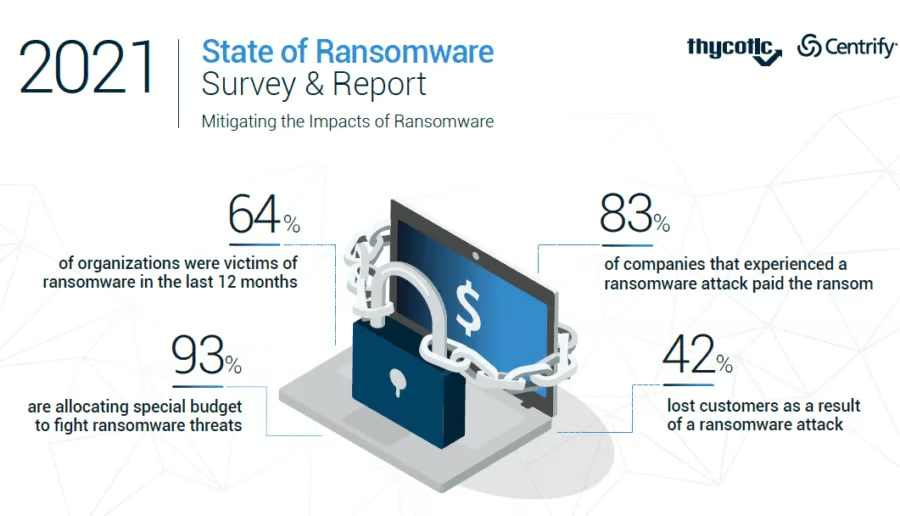
今週、報告書を発表したThycoticCentrifyの研究者らは、今年初めにThycoticとCentrifyが合併した結果誕生した同社について、特権アクセス管理(PAM)ベンダーである両社の調査結果を示した。米国を拠点とするIT意思決定者300人のうち、過去12カ月間にランサムウェア攻撃を受けた人は64%に上り、その83%がデータを復元するために身代金を支払っていた。
この調査は、ランサムウェアが企業にとって最大のサイバーセキュリティ脅威であり、アンダーグラウンド産業の急速な進化によって今後数年間でさらに重大な危険になる可能性が高いと指摘した、同様の報告書が相次ぐ中で発表された最新のものだ。
報告書の著者らによると、米国では過去2年間で攻撃が約200%増加し、悪意ある攻撃者からデータを復旧する費用は平均10万ドルを超えている。これは1年前の10倍に当たる。また、サイバー犯罪者はますます巧妙化し、身代金の要求額も増加していると記している。
ランサムウェア・アズ・ア・サービスの重要性が高まる
サイバー犯罪者にとっては、スキルのレベルにかかわらずランサムウェア攻撃を仕掛けることも容易になっている。攻撃で得られる金額は増加する一方、そのためのツールのコストは低下している。ランサムウェアの開発者は専門知識やツールをランサムウェア・アズ・ア・サービス(RaaS)の形で提供して販売しており、業界はさらに進化して、組織が自分たちを標的にしないようランサムウェア攻撃者に料金を支払うサブスクリプションモデルになる可能性もある。
「ランサムウェア攻撃を受ける可能性が高まる中、攻撃が起きるかどうかではなく、いつ起きるかが問題になっている」と著者らは記している。「つまり、ランサムウェアの被害を防ごうとする一方で、定期的にテストする実証済みのインシデント対応計画によって、攻撃への対応にも備えなければならないということだ」
続きを読む:最も優れたランサムウェア駆除・復旧サービス
政府が脅威に対応
今年初め、エネルギー供給会社のColonial Pipeline、世界的な食肉加工会社JBS、マネージドサービスプロバイダーのKaseyaが相次いで攻撃を受け、経済全体に波紋が広がったことを受け、バイデン政権はランサムウェアの脅威に対処するため、複数の方面で対策を進めており、その中にはテクノロジー企業との連携、ガイドラインの発行、攻撃者の捜査や決済手段の追跡などが含まれる。
さらに政府は、身代金の支払いがさらなる攻撃を助長し、資金を提供することになるとして、企業に支払いを思いとどまらせようとしている。また、組織が攻撃を受けた際や身代金を支払った際に、より積極的に情報を開示することも求めている。
マルチクラウドセキュリティプロバイダーValtixの副社長、Jigar Shah氏によると、身代金を支払ってもデータを復旧できる保証はない。
「多くの場合、身代金を支払っても復旧できない。攻撃者が姿を消し、ロックされたリソースの解放に協力しないからだ」とShah氏はeSecurity Planetに語った。「現時点で大きなコストがかかるのは、復旧と再構築だ。先進的な組織は、Infrastructure as Codeを使って壊れにくいインフラの構築に投資している。あらかじめ計画を立て、パブリッククラウドへの移行を正しく始めれば、インシデントが発生した場合でも、数分で再デプロイできるようインフラとアプリを構築できる。そして、このプロセスにセキュリティを組み込むこともできる」
30カ国がランサムウェア対策で結束した週であり、米国が中国とロシアへのハッキングツールの販売を禁止し、暗号通貨によるランサムウェア支払いの抑制に乗り出したにもかかわらず、ランサムウェア攻撃は続いており、そのうちの1件ではSinclair Broadcast Groupのテレビチャンネルがオフラインになった。
こちらも読む:ランサムウェア対策に最適なバックアップソリューション
予防に重点
予防とランサムウェア・インシデント対応計画の策定を重視する姿勢は、ThycoticCentrifyの研究者やサイバーセキュリティ分野の他の専門家にも共通している。サイバーセキュリティ企業Sphereの創業者兼CEO、Rita Gurevich氏はeSecurity Planetに対し、最近の連邦政府や企業の取り組みによって、ランサムウェアをめぐる議論は対応から予防へと移行したと語った。具体的には、バックアップを確実に用意し、ユーザー研修を改善し、効果的なアクセスガバナンスモデルを導入することなどが挙げられる。
さらに、ITおよびセキュリティの専門家は、ますます巧妙化する現代のランサムウェア攻撃に対応できるよう、スキルを適応させる必要がある。
「攻撃者への支払い方法の追跡では、一定の成果が出ている」とGurevich氏は述べた。「暗号通貨は常に完全な匿名性という評判があったため、これは興味深い進展だ。『金の流れを追う』ことは、法執行機関が常に用いてきた捜査手法であり、ランサムウェア攻撃が増加するにつれて、ブロックチェーンと暗号通貨に関する専門知識への需要も引き続き高まるはずだ」
滞留時間が脅威要因に
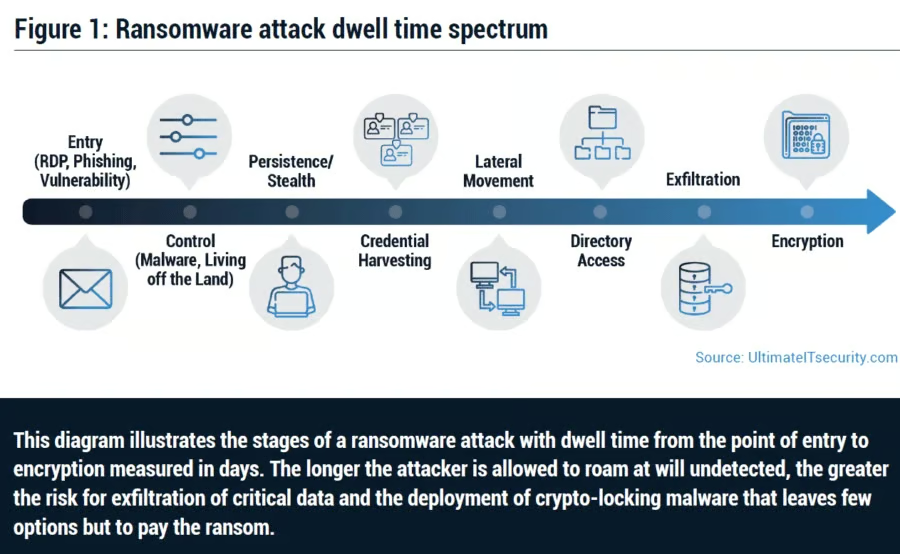
ThycoticCentrifyの研究者らは、滞留時間、つまり悪意ある攻撃者がネットワークに侵入してから攻撃を開始し、その攻撃が検知されるまでの時間が、脅威を左右する重要な要素になっていると指摘した。以前の攻撃では、サイバー犯罪者は単一のコンピューターや限定的なネットワークを標的にし、ユーザーが悪意あるリンクをクリックした際にダウンロードされたマルウェアがコンピューターやサーバーを暗号化していた。通常はバックアップを使ってデータを復元できた。
「現在、攻撃者はユーザーの認証情報やパスワードの侵害に焦点を当て、広大で相互接続されたネットワークへの侵入口を得ようとしている」と研究者らは記している。「ネットワーク内部に侵入しても検知されないまま、サイバー犯罪者は認証情報の権限を昇格させ、ネットワーク内を横断し、機密データを見つけ、データを外部へ流出させて暗号化する方法を計画する。この滞留時間によって、攻撃者はネットワークを把握し、重要なデータを見つけて外部へ流出させることが可能になる。その後、準備が整った時点で起動できるよう、暗号化マルウェアをシステム上に残す。通常、攻撃者がドメイン管理者権限を取得してからランサムウェアが展開され、業務が停止するまでにかかる時間は、わずか数時間にすぎない」
こちらも読む:ランサムウェアによる暗号化の利用と進化
身代金を支払う
ランサムウェアによって企業のデータがロックされると、企業はデータを復元し、業務や評判への被害を避ける最善の選択肢として、身代金の支払いを検討する。
データを盗み出したりアクセスしたりして人質に取り、金銭を要求するとともにデータの公開を脅迫するサイバー犯罪者は、事業が停止すれば自社サービスだけでなく社会全体にも混乱をもたらす特定の企業を、ますます標的にしている。ネットワークセキュリティベンダーUntangleのCTO、Timur Kovalev氏によると、悪意ある攻撃者はこうした状況では、多くの場合、事業を再開するために組織が支払うことを理解している。
「さらに、企業が身代金を支払っているため、ランサムウェア攻撃は増加している」とKovalev氏はeSecurity Planetに語った。「身代金として440万ドルを支払ったJBSやColonial Pipelineのような組織を見てほしい。その大部分は返還されたが、サイバー犯罪者は巨額の支払いを目にし、それがより頻繁に、より大きく、より収益性の高い標的を攻撃する動機になっている」
組織がランサムウェアの脅威に対応
ThycoticCentifyによると、企業は対応を進めている。調査対象者の約72%が、ランサムウェアの脅威を受けてサイバーセキュリティ予算が増加したと回答し、93%がこの脅威への対策に特化した予算を配分している。
「私たちの調査は、ランサムウェアが規模や成熟度を問わず、あらゆる組織にとって脅威であることを示している」と、ThycoticCentrifyのCEO、Art Gilliland氏は声明で述べた。「第一の防御線となるべきなのは、特権アクセスを保護するソリューションだ。これには多要素認証(MFA)や、ゼロトラストを実施するその他の方法が含まれる。こうした対策により、サイバー犯罪を企てる者を封じ込め、彼らが与えられる被害を抑えられる」
サイバーセキュリティベンダーLookoutのCEO、Jim Dolce氏はeSecurity Planetに対し、組織がランサムウェアとその背後にいる悪意ある攻撃者の急速な進化を理解することが、ますます重要になっていると語った。
「従来のセキュリティ対策では、こうした攻撃に使われる高度な現代の戦術に追いつけない」とDolce氏は述べた。「脅威アクターは常に一歩先を考えようとしており、その戦術は絶えず進化している。セキュリティチームは、攻撃が始まる前にリスクを軽減できるよう、企業のすべてのエンドポイントにわたって実践とツールを先を見越して導入し、セキュリティ体制を近代化する必要がある」