

















Les systèmes de gestion des vulnérabilités fondés sur le système de notation Common Vulnerability Scoring System (CVSS) v2 pourraient être inadaptés, car un nouveau rapport a révélé qu’environ la moitié des vulnérabilités les plus critiques pourraient être mal notées.
« Si l’on examine les dix dernières années, sur la même période de milieu d’année, on constate qu’en moyenne 51,5 % de toutes les vulnérabilités connues notées 10,0 sont non spécifiées », a indiqué Flashpoint dans son Rapport de mi-année 2022. « Cela signifie que les organisations pourraient donner la priorité à des centaines de problèmes qui ne sont peut-être pas réellement notés 10,0, ce qui souligne une fois de plus que les scores CVSS de base ne devraient pas, à eux seuls, piloter les processus de gestion des vulnérabilités. »
Flashpoint a analysé 11 860 vulnérabilités au cours des six premiers mois de 2022 et constaté que les services CVE/NVD n’avaient pas signalé ni détaillé 27,3 % d’entre elles. Ce manque de détails peut également expliquer pourquoi certains scores sont peut-être trop élevés par mesure de précaution.
« Pour prendre de meilleures décisions en matière de risques, il faut disposer de renseignements complets sur les vulnérabilités », indique le rapport, ajoutant que les équipes de sécurité peuvent optimiser leurs ressources et réduire leur charge de travail immédiate de 82 % en se concentrant d’abord sur les vulnérabilités à gravité élevée et susceptibles de donner lieu à des mesures concrètes.
Voir les meilleurs systèmes de gestion des correctifs
Pourquoi les scores CVSS inexacts posent un problème majeur
Il est difficile de s’orienter avec une mauvaise carte. Les vulnérabilités les plus critiques sont celles qui exigent une action immédiate. Si le modèle CVSS induit les équipes de sécurité en erreur, elles se concentreront probablement sur les mauvaises tâches et manqueront les véritables urgences.
De nombreux fournisseurs de solutions de sécurité ont intégré des fonctionnalités permettant de surveiller le paysage des divulgations de vulnérabilités et de hiérarchiser automatiquement les actions selon des paramètres précis, notamment les scores de gravité. Les dispositifs de conformité s’appuient eux aussi sur ces scores pour exiger une correction immédiate, ce qui contraint les organisations à donner la priorité à toutes les vulnérabilités dont le score dépasse un certain seuil.
Ce n’est toutefois pas un problème nouveau, et de nombreux experts en sécurité signalent des lacunes dans le système CVSS depuis des années, en particulier lorsqu’il est utilisé pour les évaluations des vulnérabilités des systèmes de contrôle industriel (ICS) et la gestion des correctifs.
En effet, la gravité d’une vulnérabilité ne correspond pas nécessairement au risque réel pour une organisation. Elle peut donner une idée des problèmes susceptibles de se produire avec une faille donnée, mais elle n’indique pas s’il s’agit d’une vulnérabilité « découverte dans la nature », c’est-à-dire utilisée lors d’attaques avant d’être découverte — et donc prioritaire pour les équipes de sécurité.
Il convient de préciser que cela ne signifie pas que le score CVSS est dénué de valeur, mais qu’il est essentiel d’évaluer l’impact d’une vulnérabilité dans le contexte d’une organisation. Que peut-il se passer si le pare-feu tombe en panne ? La vulnérabilité est-elle facile à exploiter ? Peut-elle provoquer une interruption massive de service ou une fuite de données ?
Le score n’est qu’un indicateur et ne peut pas remplacer une bonne gestion des risques.
Faire des vulnérabilités à gravité exploitable la priorité absolue
Une mauvaise hiérarchisation peut avoir un impact considérable sur les équipes de sécurité, mais Flashpoint estime qu’elles pourraient réduire considérablement leur charge de travail immédiate en se concentrant d’abord sur les vulnérabilités à gravité élevée et susceptibles de donner lieu à des mesures concrètes.
Plutôt que de prendre au pied de la lettre des scores dépourvus de contexte, les équipes devraient donner la priorité à la nécessité de réduire leur arriéré de tickets, qui ne cesse de s’accroître au fil des mises à jour de sécurité quotidiennes.
Bien qu’il soit souvent nécessaire de corriger en premier les failles de sécurité les plus graves, les programmes de bug bounty et les tests d’intrusion peuvent améliorer l’efficacité de la gestion des vulnérabilités.
Par exemple, selon la segmentation du réseau, une même vulnérabilité peut constituer soit un désastre absolu, soit un problème de gravité moyenne.
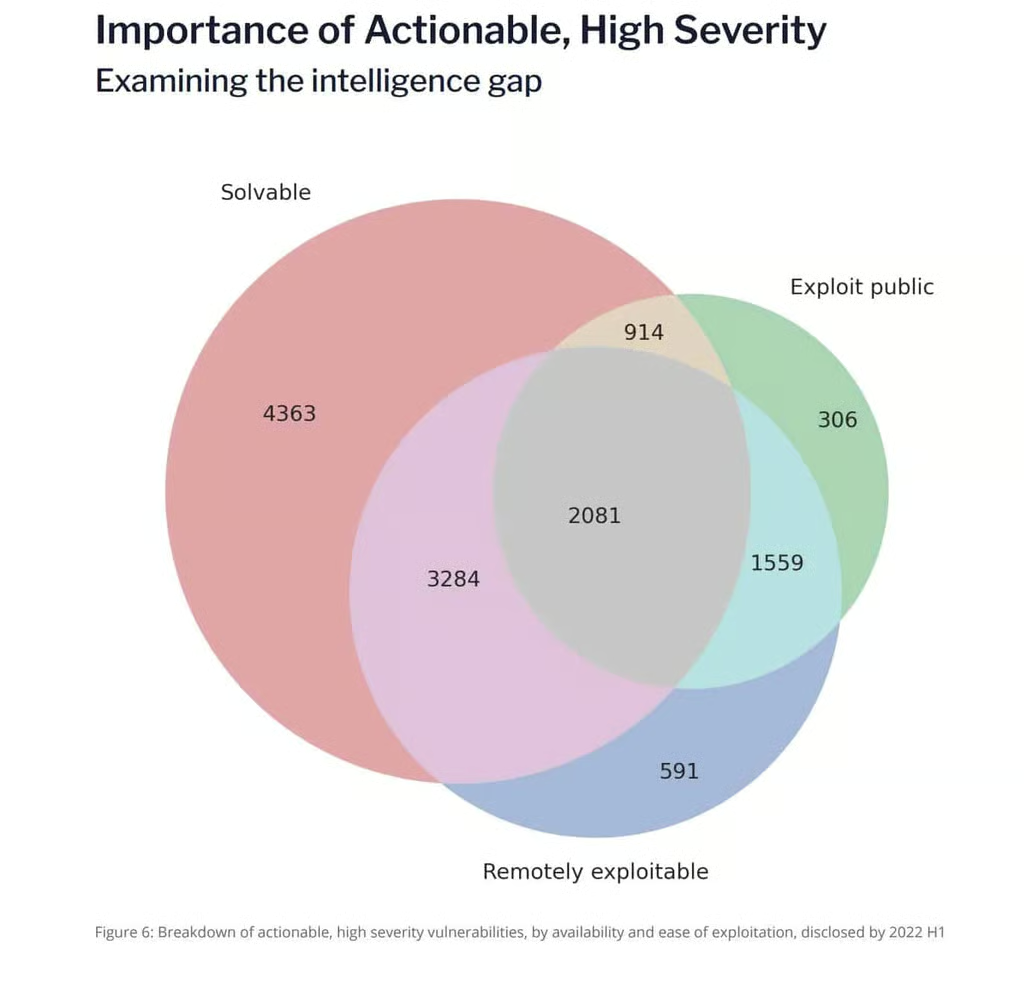
Flashpoint indique que les vulnérabilités de la catégorie des vulnérabilités à gravité élevée et susceptibles de donner lieu à des mesures concrètes présentent trois caractéristiques : elles peuvent être exploitées à distance, leur exploit est public et une solution viable existe, sous la forme d’un correctif ou d’une mise à niveau. Pour cette période de milieu d’année, 2 081 vulnérabilités se trouvaient dans ce « créneau idéal », ont indiqué les chercheurs (voir l’image ci-dessous).
« Ces vulnérabilités devraient figurer en tête de liste pour le triage, car elles présentent le risque le plus élevé tout en étant les plus rapides à corriger », indique le rapport. « Une fois ces problèmes traités, les équipes de sécurité peuvent examiner le reste en adoptant une approche fondée sur les risques, qui donne la priorité aux actifs exposés en fonction des besoins de l’entreprise, plutôt qu’aux scores CVSS de base dépourvus de contexte. Ainsi, l’utilisation de ces trois éléments de métadonnées peut être extrêmement utile aux équipes de sécurité pour réduire rapidement les risques les plus importants dans leur environnement et obtenir de meilleurs résultats qu’avec une gestion des correctifs descendante. De simples requêtes sur un ensemble de données complet donnent davantage de puissance et de flexibilité à votre équipe. »
Une divergence relevée concernant les vulnérabilités « découvertes dans la nature »
Le rapport met également en évidence une divergence de 85 % concernant les vulnérabilités « découvertes dans la nature » signalées au premier semestre 2022 par rapport à d’autres sources, comme Project Zero de Google, ce qui montre que les exploitations surviennent plus souvent en dehors des attaques de menaces persistantes avancées (APT).
Au premier semestre 2022, Flashpoint a recensé 37 vulnérabilités découvertes dans la nature, contre 20 pour Project Zero.
« Mais en examinant toutes les vulnérabilités connues découvertes dans la nature, les équipes de recherche de Flashpoint ont recueilli 311 vulnérabilités correspondant à cette classification, contre 221 suivies par Project Zero », ont déclaré les chercheurs. « Ces déclarations ne visent pas à minimiser l’efficacité ou les efforts de Project Zero. Elles montrent plutôt que certaines vulnérabilités de cette catégorie sortent du périmètre de Project Zero. Et bien qu’il n’ait pas été constaté qu’elles soient utilisées par des APT dans leurs attaques, le fait de connaître ces problèmes peut être très bénéfique aux organisations du secteur privé, car ils touchent des logiciels couramment utilisés et des technologies émergentes comme la blockchain. En définitive, cela indique qu’une organisation a été compromise par un tiers malveillant, qu’il soit ou non identifié comme un APT. »
Quelles conséquences pour la gestion des correctifs ?
Il est peu probable que votre organisation s’appuie uniquement sur des scores abstraits pour prendre ses décisions, mais si c’est le cas, vous devriez absolument revoir votre stratégie.
Une gestion agressive des correctifs peut être payante malgré les inconvénients bien connus, car les divulgations de vulnérabilités suscitent généralement une multitude de preuves de concept publiques (POC) que divers attaquants extérieurs aux groupes APT peuvent utiliser.
La correction peut être difficile pour les équipes techniques. Il ne suffit pas exactement d’appuyer sur le « bouton de mise à jour », et le processus peut même prendre des semaines ou des mois.
Si la conformité peut parfois orienter les efforts dans la mauvaise direction et donner un faux sentiment de sécurité, les logiciels obsolètes constituent un risque majeur pour les organisations et sont très souvent à l’origine d’attaques massives.
À lire ensuite : les meilleurs outils d’analyse des vulnérabilités