

















Systeme zur Schwachstellenverwaltung auf dem Bewertungssystem Common Vulnerability Scoring System (CVSS) v2 basieren, könnten fehlgeleitet sein, denn ein neuer Bericht ergab, dass etwa die Hälfte der kritischsten Schwachstellen möglicherweise falsch bewertet wird.
„Betrachtet man die vergangenen 10 Jahre und jeweils denselben Zeitraum zur Jahresmitte, stellt man fest, dass durchschnittlich 51,5 Prozent aller bekannten Schwachstellen mit einer Bewertung von 10,0 nicht spezifiziert sind“, stellte Flashpoint in seinem Bericht zur Jahresmitte 2022 fest. „Das bedeutet, dass Unternehmen möglicherweise Hunderte von Problemen priorisieren, die tatsächlich keine Bewertung von 10,0 haben – ein weiterer Hinweis darauf, dass die CVSS-Basisbewertungen allein nicht die Prozesse der Schwachstellenverwaltung bestimmen sollten.“
Flashpoint analysierte in den ersten sechs Monaten des Jahres 2022 11.860 Schwachstellen und stellte fest, dass die CVE/NVD-Dienste bei 27,3 % von ihnen weder entsprechende Meldungen noch Details lieferten. Dieser Mangel an Details kann ebenfalls erklären, warum manche Bewertungen vorsichtshalber zu hoch angesetzt werden.
„Um bessere Risikoentscheidungen zu treffen, benötigen Sie umfassende Informationen zu Schwachstellen“, heißt es in dem Bericht. Sicherheitsteams könnten ihre Ressourcen optimal einsetzen und ihren unmittelbaren Arbeitsaufwand um 82 Prozent reduzieren, indem sie sich zunächst auf handlungsrelevante Schwachstellen mit hohem Schweregrad konzentrieren.
Siehe die besten Systeme zur Patchverwaltung
Warum ungenaue CVSS-Bewertungen ein großes Problem sind
Mit der falschen Karte ist die Orientierung schwierig. Die kritischsten Schwachstellen sind diejenigen, die sofortiges Handeln erfordern. Wenn das CVSS-Modell Sicherheitsteams in die Irre führt, konzentrieren sie sich wahrscheinlich auf die falschen Aufgaben und übersehen die tatsächlichen Notfälle.
Viele Sicherheitsanbieter verfügen über integrierte Funktionen, um die Landschaft der Schwachstellenmeldungen zu überwachen und Maßnahmen anhand bestimmter Parameter, einschließlich Schweregradbewertungen, automatisch zu priorisieren. Auch Compliance-Regelwerke stützen sich auf diese Bewertungen, um eine sofortige Behebung zu verlangen. Dadurch werden Unternehmen gezwungen, alle Schwachstellen mit einer Bewertung oberhalb eines bestimmten Schwellenwerts zu priorisieren.
Das ist allerdings kein neues Problem, und viele Sicherheitsexperten haben seit Jahren auf Schwachstellen hingewiesen im CVSS-System – insbesondere, wenn es für Schwachstellenbewertungen in ICS-Umgebungen und für die Patchverwaltung eingesetzt wird.
Tatsächlich entspricht der Schweregrad einer Schwachstelle nicht zwangsläufig dem tatsächlichen Risiko für ein Unternehmen. Er kann einen Hinweis darauf geben, welche Probleme bei einer bestimmten Schwachstelle auftreten könnten. Er sagt jedoch nicht aus, ob es sich um eine „in freier Wildbahn entdeckte“ Schwachstelle handelt – also um eine Schwachstelle, die bereits vor ihrer Entdeckung in Angriffen eingesetzt wurde und damit für Sicherheitsteams höchste Priorität hat.
Es sei darauf hingewiesen, dass dies nicht bedeutet, dass die CVSS-Bewertung keinen Wert hat. Entscheidend ist jedoch, die Auswirkungen einer Schwachstelle im Kontext eines Unternehmens zu bewerten. Was kann passieren, wenn die Firewall ausfällt? Ist die Schwachstelle leicht auszunutzen? Kann sie zu einem massiven Ausfall oder zu einem Datenleck führen?
Die Bewertung ist lediglich ein Indikator und kann ein angemessenes Risikomanagement nicht ersetzen.
Handlungsrelevante Schwachstellen mit hohem Schweregrad zur obersten Priorität machen
Eine falsche Priorisierung kann erhebliche Auswirkungen auf Sicherheitsteams haben. Flashpoint ist jedoch der Ansicht, dass sie ihren unmittelbaren Arbeitsaufwand drastisch reduzieren könnten, indem sie sich zunächst auf handlungsrelevante Schwachstellen mit hohem Schweregrad konzentrieren.
Anstatt kontextlose Bewertungen für bare Münze zu nehmen, sollten Teams die geschäftliche Notwendigkeit priorisieren, ihren Rückstand an Tickets abzubauen, der durch tägliche Sicherheitsupdates ständig wächst.
Obwohl die Behebung der schwerwiegendsten Sicherheitslücken häufig zuerst erforderlich ist, können Bug-Bounty-Programme und regelmäßige Penetrationstests die Effektivität der Schwachstellenverwaltung erhöhen.
Je nach Netzwerksegmentierung kann dieselbe Schwachstelle beispielsweise entweder eine absolute Katastrophe oder ein Problem mittleren Schweregrads sein.
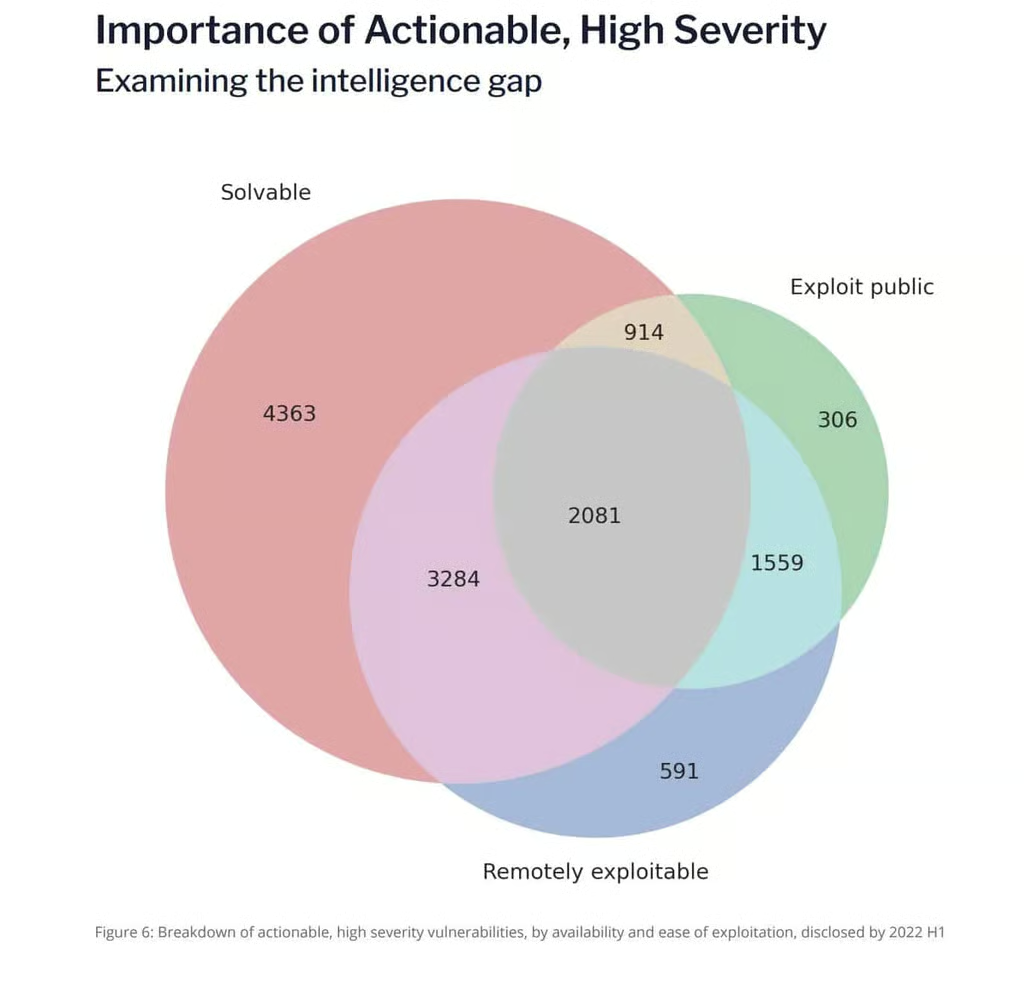
Flashpoint zufolge weisen Schwachstellen in der Kategorie der handlungsrelevanten Schwachstellen mit hohem Schweregrad drei Merkmale auf: Sie können aus der Ferne ausgenutzt werden, für sie existiert ein öffentlicher Exploit, und es gibt eine praktikable Lösung, etwa einen Patch oder ein Upgrade. Im betrachteten Zeitraum zur Jahresmitte fielen 2.081 Schwachstellen in diesen „Sweet Spot“, so die Forscher (siehe Abbildung unten).
„Diese Schwachstellen sollten bei der Triage ganz oben auf der Liste stehen, da sie das größte Risiko darstellen und sich zugleich am schnellsten beheben lassen“, heißt es in dem Bericht. „Sobald diese Probleme behoben sind, können sich Sicherheitsteams mit den übrigen Schwachstellen befassen und dabei einen risikobasierten Ansatz verfolgen, der gefährdete Assets nach geschäftlicher Notwendigkeit priorisiert – statt nach kontextlosen CVSS-Basisbewertungen. Die Verwendung dieser drei Metadatenpunkte kann Sicherheitsteams daher enorm dabei helfen, das größte Risiko in ihrer Umgebung schnell zu reduzieren. Das führt zu besseren Ergebnissen als ein Top-down-Patching. Einfache Abfragen gegen einen vollständigen Datensatz geben Ihrem Team mehr Möglichkeiten und Flexibilität.“
Diskrepanz bei „in freier Wildbahn entdeckten“ Schwachstellen festgestellt
Der Bericht hebt außerdem eine Diskrepanz von 85 Prozent bei den im ersten Halbjahr 2022 gemeldeten „in freier Wildbahn entdeckten“ Schwachstellen im Vergleich zu anderen Quellen wie Googles Project Zero hervor. Dies zeigt, dass Exploits häufiger außerhalb von Angriffen durch Advanced Persistent Threats (APT) auftreten.
Im ersten Halbjahr 2022 erfasste Flashpoint 37 in freier Wildbahn entdeckte Schwachstellen, verglichen mit 20 von Project Zero.
„Bei der Untersuchung aller bekannten, in freier Wildbahn entdeckten Schwachstellen sammelten die Forschungsteams von Flashpoint jedoch 311 Schwachstellen mit dieser Klassifizierung – gegenüber 221, die Project Zero verfolgte“, erklärten die Forscher. „Diese Aussagen sollen weder die Effektivität noch die Bemühungen von Project Zero schmälern. Vielmehr zeigen sie, dass es innerhalb dieser Klassifizierung Schwachstellen gibt, die außerhalb des Zuständigkeitsbereichs von Project Zero liegen. Obwohl nicht beobachtet wurde, dass sie von APTs bei deren Angriffen eingesetzt wurden, kann die Kenntnis dieser Probleme Unternehmen der Privatwirtschaft erheblich zugutekommen, da sie häufig genutzte Software und neue Technologien wie die Blockchain betreffen. Letztlich zeigt dies, dass ein Unternehmen von einem böswilligen Dritten kompromittiert wurde – unabhängig davon, ob dieser als APT eingestuft wird oder nicht.“
Was bedeutet das alles für die Patchverwaltung?
Es ist unwahrscheinlich, dass sich Ihr Unternehmen bei Entscheidungen ausschließlich auf abstrakte Bewertungen stützt. Sollte dies jedoch der Fall sein, sollten Sie Ihre Strategie unbedingt überarbeiten.
Eine aggressive Patchverwaltung kann trotz der bekannten Unannehmlichkeiten lohnend sein, da die Veröffentlichung von Schwachstellen in der Regel eine große Zahl öffentlicher POCs (Proofs of Concept) hervorbringt, die von verschiedenen Angreifern außerhalb von APT-Gruppen genutzt werden können.
Die Behebung von Schwachstellen kann für technische Teams eine Herausforderung sein. Sie ist nicht einfach mit dem Betätigen der Schaltfläche „Aktualisieren“ erledigt, und der Prozess kann sogar Wochen oder Monate dauern.
Auch wenn Compliance manchmal in die falsche Richtung weisen und ein falsches Sicherheitsgefühl vermitteln kann, stellt veraltete Software für Unternehmen ein erhebliches Risiko dar und ist sehr häufig die Ursache für großangelegte Angriffe.
Lesen Sie auch: Die besten Tools für Schwachstellenscanner