

















脆弱性管理システムは、共通脆弱性評価システム(CVSS)v2のスコアリングシステムに基づいている場合、誤った方向に導く可能性がある。新たな報告書によると、最も重大な脆弱性の約半数が誤ってスコアリングされている可能性があるためだ。
「過去10年間の同じ年央の時期を見ると、既知のすべてのスコア10.0の脆弱性の平均51.5%が未指定であることが分かる」とFlashpointは同社の2022年上半期レポートで指摘した。「これは、実際には10.0ではない可能性のある何百もの問題を組織が優先している可能性を意味する。さらに、CVSSのベーススコアだけで脆弱性管理プロセスを決めるべきではないことが浮き彫りになった」
Flashpointは2022年上半期の6か月間に11,860件の脆弱性を分析し、その27.3%についてCVE/NVDサービスが報告や詳細情報の提供に失敗していたことを明らかにした。この詳細情報の不足は、予防措置として一部のスコアが高く設定されすぎている理由の説明にもなる。
「より適切なリスク判断を下すには、包括的な脆弱性インテリジェンスが必要だ」と報告書は述べている。さらに、セキュリティチームは、対応可能で重大度の高い脆弱性にまず焦点を当てることで、リソースを最大限に活用し、当面の作業負荷を82%削減できるという。
次の記事もご覧ください:最適なパッチ管理システム
不正確なCVSSスコアが大きな問題になる理由
間違った地図では、目的地までたどり着くのは難しい。最も重大な脆弱性とは、直ちに対応する必要があるものだ。CVSSモデルがセキュリティチームを誤った方向に導けば、間違った作業に注力し、本当の緊急事態を見逃す可能性が高い。
多くのセキュリティベンダーは、脆弱性開示の状況を監視し、重大度スコアを含む特定のパラメーターに基づいて対応の優先順位を自動的に決める機能を組み込んでいる。また、コンプライアンスの仕組みも、直ちに修正する必要がある脆弱性を判断するためにこうしたスコアに依存しており、一定のしきい値を超えるスコアの脆弱性をすべて優先するよう組織に迫っている。
ただし、これは新しい問題ではない。多くのセキュリティ専門家は長年、CVSSシステムの欠点を指摘してきた。特にICSの脆弱性評価やパッチ管理で利用する場合はそうだ。
実際、脆弱性の重大度が組織にとっての実際のリスクと必ずしも一致するとは限らない。特定の欠陥によってどのような問題が起こり得るかの目安にはなるが、それが「実環境で発見された」脆弱性かどうかは示さない。「実環境で発見された」とは、発見される前に攻撃で利用されていた脆弱性を意味するため、セキュリティチームにとって最優先の対象となる。
これはCVSSスコアに価値がないという意味ではない。ただし、脆弱性が組織に及ぼす影響を、その組織の状況に即して評価することが不可欠だ。ファイアウォールが故障したらどうなるか。脆弱性は悪用しやすいか。大規模なダウンタイムやデータ侵害を引き起こす可能性はあるか。
スコアは単なる指標にすぎず、適切なリスク管理に取って代わるものではない。
対応可能で重大度の高い脆弱性を最優先にする
優先順位を誤るとセキュリティチームに大きな影響が及ぶ可能性がある。しかしFlashpointは、対応可能で重大度の高い脆弱性にまず焦点を当てることで、当面の作業負荷を大幅に削減できると考えている。
文脈を考慮しないスコアを額面どおりに受け取るのではなく、チームは、日々のセキュリティ更新によって絶えず増え続けるチケットの滞留を減らすという、ビジネス上の必要性を優先すべきだ。
通常、最も重大なセキュリティホールから修正する必要があるが、バグバウンティプログラムや定期的なペネトレーションテストによって、脆弱性管理の有効性を高めることができる。
例えば、ネットワークセグメンテーションによっては、同じ脆弱性が完全な災害にも、重大度が中程度の問題にもなり得る。
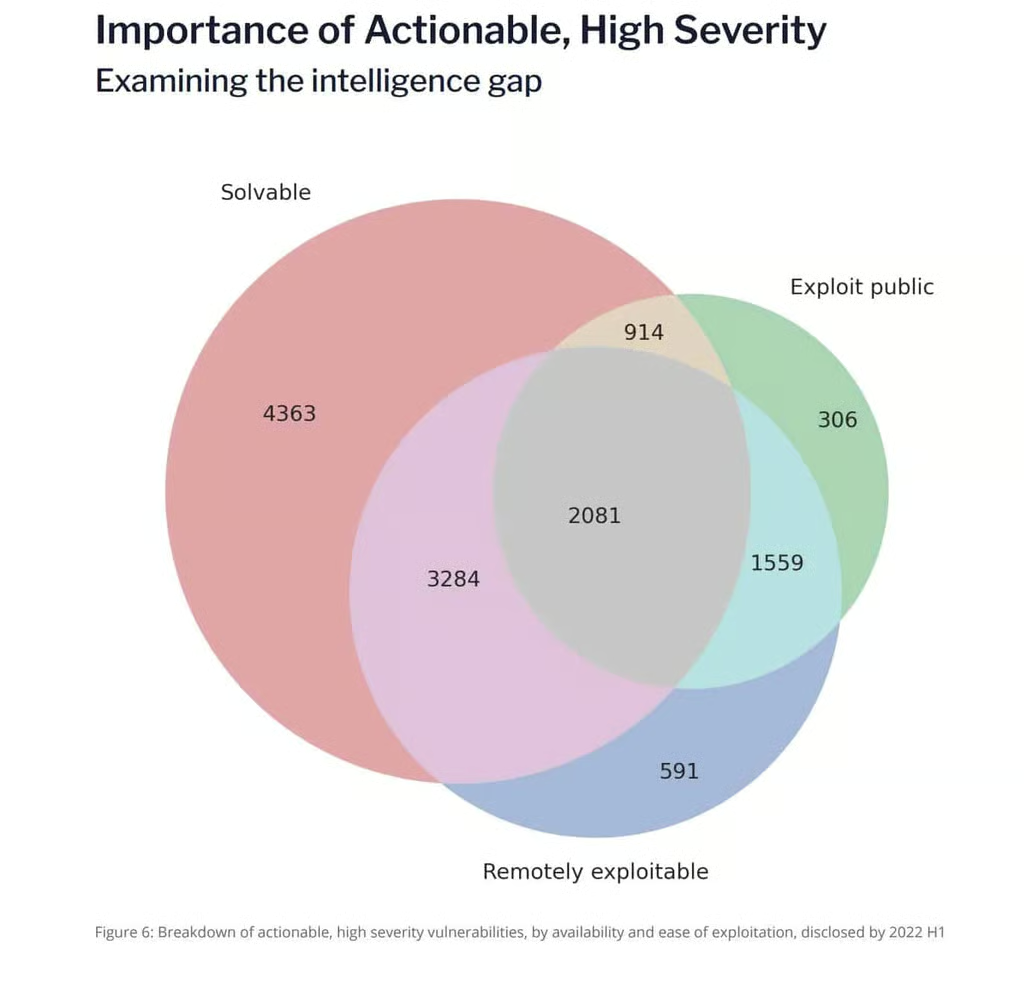
Flashpointによると、対応可能で重大度の高いカテゴリーに入る脆弱性には3つの特徴がある。リモートから悪用できること、公に利用可能なエクスプロイトが存在すること、そしてパッチやアップグレードなど実行可能な解決策があることだ。今回の年央の時期には、2,081件の脆弱性がこの「スイートスポット」に該当したと研究者は指摘している(下の画像を参照)。
「これらの脆弱性は最も大きなリスクをもたらす一方で、最も迅速に修正できるため、トリアージのリストの最上位に置くべきだ」と報告書は述べている。「これらの問題に対処した後、セキュリティチームは残りの脆弱性を調べ、文脈を考慮しないCVSSのベーススコアではなく、ビジネス上の必要性に基づいてリスクのある資産を優先する、リスクベースのアプローチを取ることができる。このように、これら3つのメタデータを利用すれば、セキュリティチームは環境内の最大のリスクを迅速に削減でき、上から順にパッチを適用する方法よりも優れた成果につながる。完全なデータセットに対する単純なクエリによって、チームの能力と柔軟性はさらに高まる」
「実環境で発見された」脆弱性の食い違いが明らかに
報告書はまた、2022年上半期に報告された「実環境で発見された」脆弱性について、GoogleのProject Zeroなど他の情報源との間に85%の食い違いがあることを指摘している。これは、悪用が高度持続的脅威(APT)による攻撃以外でも、より頻繁に発生していることを示している。
2022年上半期にFlashpointが集計した、実環境で発見された脆弱性は37件だったのに対し、Project Zeroは20件だった。
「しかし、実環境で発見された既知の脆弱性をすべて調べると、Flashpointの研究チームはこの分類に該当する脆弱性を311件収集していた。一方、Project Zeroが追跡していたのは221件だった」と研究者は述べている。「これらの発言は、Project Zeroの有効性や取り組みを過小評価するものではない。むしろ、この分類にはProject Zeroの対象範囲外となる脆弱性も含まれていることを示している。APTが攻撃に利用したことは確認されていないものの、これらの問題を把握しておくことは民間企業に大きな利益をもたらす可能性がある。一般的に利用されているソフトウェアや、ブロックチェーンなど発展途上の技術に影響するためだ。最終的にこれは、APTに指定されているかどうかにかかわらず、組織が悪意ある第三者によって侵害されたことを意味する」
これらすべてはパッチ管理にとって何を意味するのか
組織が抽象的なスコアだけに頼って意思決定を行っている可能性は低いが、もしそうであれば、戦略を必ず見直すべきだ。
既知の不便さはあるものの、積極的なパッチ管理にはメリットがある。脆弱性の開示は通常、APTグループ以外のさまざまな攻撃者が利用できる、大量の公開POC(概念実証)を生み出すきっかけとなるためだ。
修正作業は技術チームにとって困難な場合がある。単に「更新」ボタンを押すだけというわけではなく、プロセスに数週間、場合によっては数か月かかることもある。
コンプライアンスが誤った方向を示し、誤った安心感を与えることもある一方で、古いソフトウェアは組織にとって大きなリスクであり、大規模な攻撃の根本原因となることも非常に多い。
次の記事:最適な脆弱性スキャナーツール