

















Ascension HealthcareやChange Healthcareのような巨大な相互接続型の医療事業者が業務を停止すると、ランサムウェア攻撃やデータ侵害は大きく報じられる。こうした侵害について入手可能な詳細を調べれば、同じように屈辱的で高額な事態に苦しまずに済む重要な教訓を、彼らの被害から学ぶことができる。
最近の医療業界における攻撃と侵害
大規模な侵害により、米国では2023年に8,800万人が影響を受け、2022年から60%増加した。米国、カナダ、オーストラリアで年初から発生しているランサムウェア攻撃の規模を考えると、2024年は影響を受ける人数がさらに増える見通しだ。
Ascension Healthcareのランサムウェアによる業務停止
2024年5月8日に検知された異常な活動により、Ascension Healthcareは影響を受けたシステムを停止し、当局に通報するとともに、サイバーセキュリティの専門家を招くことになった。攻撃により、19州とコロンビア特別区で140の病院と40の高齢者介護施設を運営する非営利医療事業者全体で大きな混乱が生じた。残念ながら、多くの地域では混乱が解消されておらず、患者の福祉に重大な影響を及ぼしている。
判明している混乱と被害
Ascension Healthcareは現在も、以下を含む初期の混乱について公表を続けている。
- 業務の混乱:救急搬送のための救急車の迂回、電話システムの停止、臨床業務の混乱などが報告されている。
- 医療記録を利用できない:MyChartの患者向けセルフサービスデータベース、病院の記録、検査・処置・薬剤の発注に使うシステムなど、電子化された患者情報がすべて利用できなくなった。
- 治療の中止:ネットワークは最初の1週間、予定されていた処置をすべて停止し、完了済みの多くの医療検査結果の提供も遅らせた。
Detroit Free Pressは、ストレスを抱えた職員にインタビューし、「脳卒中や脳出血を起こした人の頭部CT(スキャン)結果を4時間待っている」との不満を伝えた。複数の患者に同じ暫定的な医療記録が渡されたため、血液検査の結果が正しい患者のものか確信が持てないという訴えもあった。
CNNは、同社は公式には確認していないものの、Black Bastaランサムウェア集団が攻撃を実行したと報じた。5月21日の最後の公式発表時点でも、多くの施設は紙を使って業務を続け、多くの薬局は閉鎖されたままで薬を供給できず、ベンダーやパートナーとのシステム再接続に向けた協議が始まったばかりだった。
明らかになった技術的問題とその他の影響
侵入経路や感染した具体的なシステムについて明確な情報はなく、侵害の可能性や原因を推測することはできない。しかし、Ascensionがシステムを迅速かつ正確に復旧できなかったことは明らかだ。これは、災害復旧への備えと、システムのペネトレーションテストが不十分だったことを示している。
Ascensionは、備えがなかった理由を財務上の問題のせいにするかもしれない。Ascensionは26億6,000万ドルを損失として計上し、280億ドルの売上高に対して、2023年に赤字となった。また、コスト削減策により、2024会計年度の最初の3四半期の損失は2億3,780万ドルまで縮小した。しかし今回の攻撃は、Ascensionがコスト削減策の一環として数百人の地域IT職員を解雇し、ITサービスをインドに外部委託してから3年後に発生している。
外部委託そのものが問題を引き起こすわけではないが、Ascensionの経営陣はITをより大きな優先事項にする必要があるのかもしれない。入手可能な最新年度のAscensionの2021年版Form 990には、次の内容が記載されている。
- Joseph Impicciche CEOへの報酬1,300万ドル
- 報酬が次に高い8人の幹部への報酬2,200万ドル
- 情報技術関連費用640万ドル
- IT関連とみられるコンサルティング費用130万ドル。その内訳は、セントルイスのITサービス事業者World Wide Technologyに98万7,000ドル、Accentureに30万6,000ドル
医療機関でITが最大の支出項目になることは決してない。それでも、大規模な混乱が生じ、患者の福祉に影響を及ぼした後では、非営利組織においてCEOがITへの投資額のおよそ2倍の報酬を得ており、上位9人の幹部の報酬がIT支出の約580%に達している理由をAscensionが正当化するのは極めて難しい。
Change Healthcareへのランサムウェア攻撃
United Healthcare Group(UHG)による2022年のChange Healthcare買収は、今年2月、盗まれた認証情報によって8億7,000万ドルを超える被害が生じ、望ましくない種類の配当を生み始めた。費用、影響を受けた患者、その他の結果については、現在も集計が続いている。
判明している混乱と被害
ランサムウェア攻撃者は、マルチファクター認証(MFA)による保護がなかったChange HealthcareのCitrixポータル環境に、盗んだ認証情報を使ってアクセスした。9日以内に攻撃者はネットワーク内を横方向に移動し、全国の薬局、病院、診療所の発注と支払いを支えるChange Healthcareの処理・決済サービスを停止させるランサムウェア攻撃を実行した。
公表された被害と費用には、以下が含まれる。
- 4TBの盗まれたデータ
- 支払われた身代金2,200万ドル
- 直接的な対応費用5億9,300万ドル
- 事業の混乱による2,790億ドルの損失
- 年末までに見込まれる総被害16億ドル
Change HealthcareとUHGへの影響は米国証券取引委員会(SEC)向けに定量化されるが、米国の医療業界への影響を測定するのはより難しい。CNNは支払いを受けられず立ち往生した小規模な医療事業者に取材し、UGHは4月までに数千の医療提供者に対し、65億ドルの前払い融資を行うことになった。
UGHは、患者の記録がインターネット上に流出するのを防ぐため、ALPHV(別名BlackCat)ランサムウェア・アズ・ア・サービス(RaaS)グループに2,200万ドルを支払ったと認めている。残念ながら、ALPHVの一味は自らのサイトに偽の法執行機関による停止通知を掲載して姿を消した。侵害を実行した「notchy」アフィリエイトは支払いを受け取れず、データをRansomHubという新たなRaaS集団に持ち込み、同集団は患者データの流出を始めた。
明らかになった技術的問題とその他の影響
初期の情報からは、リモートアクセスシステムを保護するMFAの利用と、災害復旧に備えたバックアップシステムのテストが極めて重要であることが分かる。企業は、利用できる無料ツールも活用すべきだ。無料サービスを提供するサイバー犯罪インテリジェンスツールベンダーのHudson Rockは、Change HealthcareからCitrixの認証情報が盗まれたことを検知したと、最初の攻撃の翌日に投稿した。
UHGはコミュニケーション戦略でも自らに不利な対応をしてしまった。2月末にSECへ提出したUHGの10-K提出書類では、CEOが「本報告書の日付時点で、このインシデントが当社の財務状況または経営成績に重大な影響を及ぼす可能性が合理的に高いとは判断していない」とする声明に署名している。これは確実性を否定するものだが、同時にUHGが全国規模の障害による財務的な影響を回避できることをなお期待していたことを示唆している。
予想どおり、米国議会は間もなく、報酬額が最も高い医療業界のCEOであるAndrew Wittyに対し、医療業界の侵害について証言するよう求めた。Witty氏の証言によれば、医療提供者は流出したデータや影響を受けた患者を特定できていない。Thom Tillis上院議員は、「内部監査、外部監査、冗長性を担当するシステム部門は恥を知るべきだ。彼らは仕事をしていない。その結果、データ侵害が発生した」と応じた。
その他の医療業界におけるランサムウェア攻撃
AscensionとChangeに対するランサムウェア攻撃の規模と範囲が大きく報じられる一方、今年は他の多くの医療提供者も攻撃を受けている。注目すべき事例には次のようなものがある。
- London Drugs:4月下旬のランサムウェア攻撃を受け、西部カナダの全薬局店舗を停止。約1カ月後も、一部店舗では処方箋を処理できない状態が続いているが、現在は全店舗が営業を再開している。
- MediSecure:インシデントにより、オーストラリアの処方箋サイトを停止。このインシデントは、サードパーティーのベンダーを起点とするもので、組織に対するランサムウェア攻撃を招いた。
- Group Health Cooperative of South Central Wisconsin:暗号化には失敗した攻撃を受けたが、それでも53万人分のデータが盗まれた。
これらの攻撃から具体的な技術上の教訓を学べる詳細は多くない。しかし、攻撃者は世界中のあらゆる規模の組織を標的にすることを浮き彫りにしている。
ランサムウェア以外の侵害
ランサムウェアに関する報道があまりに多いため、他にも攻撃や侵害の原因があることを忘れがちだ。被害が小さく済む場合でも、世間の評判を損ない、罰金が発生することで、信用の低下や事業上の損失につながる可能性がある。
今年公表された、注目すべき別の原因には次のようなものがある。
- メールアカウントの侵害:Los Angeles County Department of Health Servicesは、フィッシング攻撃の影響を受けた個人にデータ侵害通知書を公開した。この攻撃では認証情報が盗まれ、従業員23人のメールボックスにアクセスされた。
- オンライン追跡ツール:Kaiser Permanenteは、患者ポータルに第三者のトラッカーをインストールしたことにより、HIPAA違反による侵害を公表した。134万人の患者情報が影響を受けた。
- ソーシャルエンジニアリング:US Office of Information Securityは、医療・公衆衛生事業者のITヘルプデスクに対してソーシャルエンジニアリングの手口を使い、システムへのアクセスや支払いの乗っ取りを狙う脅威アクターについて、業界向け警告を発した。
これらの侵害のうち、外部からの攻撃に起因するものは2件だけだ。Kaiser Permanenteは、影響や機能を十分に理解しないまま、データ侵害を引き起こした第三者トラッカーを意図的に追加した。
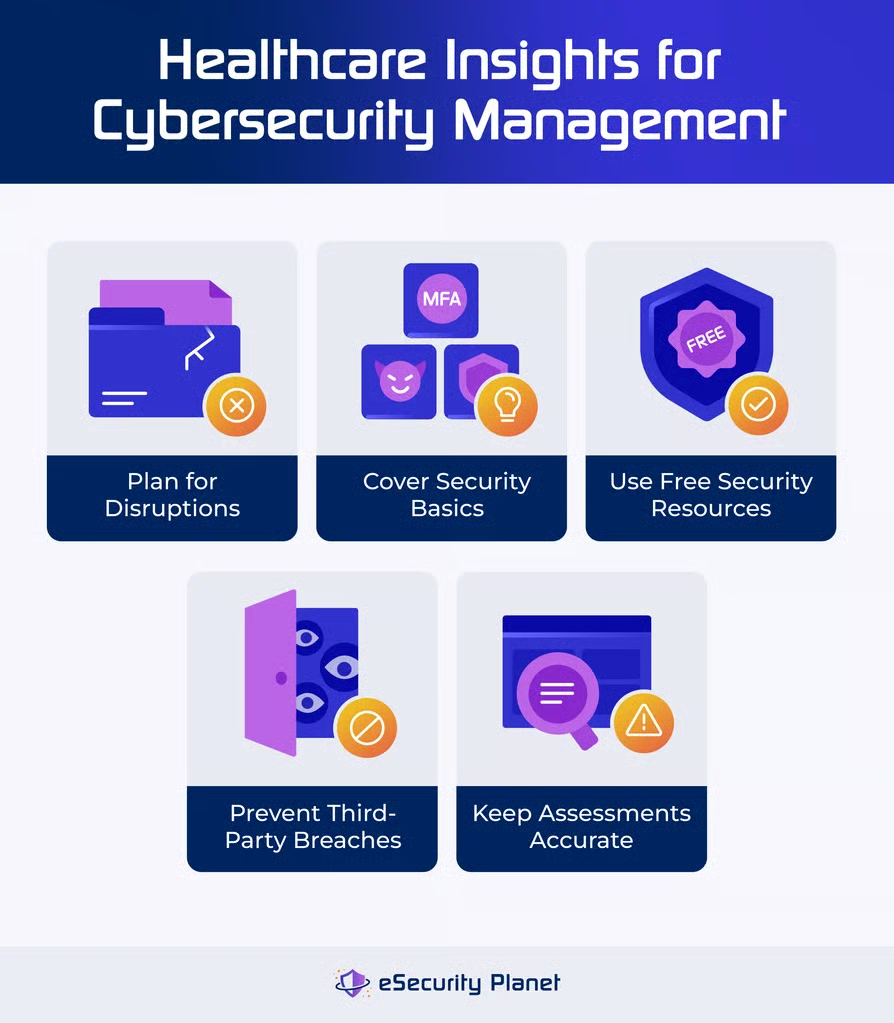
学ぶべきサイバーセキュリティ管理の5つの重要な教訓
サイバー攻撃やその他の災害を避けられると期待するだけでは不十分だ。何か悪いことが起きると想定しなければならない。他者の苦境から教訓を学び、失敗に備え、基本を徹底し、無料のリソースを活用し、第三者による侵害から守り、コストのかかる可能性のある説明にも注意を払おう。
失敗に備える
すべてがうまくいくと決して思い込んではならない。Semperisのバイスプレジデント、Dan Lattimer氏は次のように説明する。「病院や、公共・民間を問わずすべての組織が、侵害を前提とする考え方を持つことが不可欠です。避けられない混乱に今から備えることで、組織の運用レジリエンスは大幅に向上し、敵対者を退ける準備が整います。その結果、脅威アクターは下流の、より脆弱な標的へ向かうことになります」
以下を活用して、起こり得る失敗に備えた計画を立て、実施し、定期的に訓練する。
- 統合リスク管理:業務目標とセキュリティリスクを整合させ、潜在的な問題の被害範囲を抑えるため、障害発生時に重大となるポイントを特定して保護する。
- 災害復旧: コンプライアンスの最低基準を超え、データ損失防止のベストプラクティスを実装し、Active Directory、サーバー構成、ネットワーク機器の設定など、重要なシステムもバックアップする。
- 机上演習:起こり得る災害とその際の手順について事前に話し合い、チームが障害発生ポイントを特定して対処できるようにする。可能な場合は復旧訓練を実施し、手順の経験を積むとともに、災害復旧計画が実際に機能することを確認する。
Rubrik Zero Labsの責任者であるSteve Stone氏は、「政府と民間企業が、医療分野向けに復旧可能なバックアップを評価・有効化し、機密データを定期的に評価・報告する仕組みを構築するよう提唱しています。University of Twenteが最近研究した身代金の支払いにつながる要因では、復旧可能なバックアップが最大の決定要因でした。復旧可能なバックアップを備えた組織は、身代金を支払う可能性が27分の1でした」と付け加えている。
サイバーセキュリティの基本を徹底する
災害への備えは必要だが、災害を避けられればなお良い。幸い、少数の基本的なセキュリティ原則によって、あらゆる組織が大半の攻撃に備えられる。
- アイデンティティを保護する:認証情報は盗まれるものと考え、攻撃を実行しにくくするためにMFAを導入し、Active Directory(AD)のセキュリティによって認証情報の不正利用の試みを検知する。
- システムをテストする:インストールや設定が正しいと思い込まず、ペネトレーションテストを実施して、外部に公開されているシステムや価値の高いシステムの初期状態と継続的な状態を検証する。
- 既知の脆弱性にパッチを適用する:ベンダーは発見された欠陥を修正するパッチを定期的に提供しているため、パッチ適用または脆弱性管理を活用して、修正の優先順位付け、追跡、実施を行う。
- 資産を特定・管理する:見落とされたデバイスがないように、資産を検出し、IT資産管理を導入する。特に高リスクのシステムでは重要だ。
- 規制対象データを管理する:データ損失防止(DLP)などのツールでデータの追跡と特定を行い、アクセスを制御し、暗号化で保護する。
Semperisのセキュリティリサーチ担当シニアディレクター、Yossi Rachman氏は、「Active Directory環境は最も脆弱な侵入口であり、最も深刻な影響を及ぼす攻撃の一つです。ハッカーはこうした環境を頻繁に標的にするため、組織は昇格されたネットワークアカウントやグループの変更をリアルタイムで可視化することが不可欠です」と強調している。
無料のリソースを活用する
医療業界は、ほとんどの組織と同様に、IT予算の拡大に苦慮している。しかし、チームは財務的な負担を生じさせることなく、少しの時間を投じて無料のリソースを活用できる。
- セキュリティツール:オープンソースのペネトレーションテストツールと脆弱性スキャナー、特にNmapは、潜在的な弱点を強力に把握する手段となる。
- パスワード流出確認サイト:無料のWebサイトであるHaveIBeenPwnedやHudson Rockは、侵害されたアイデンティティやパスワードを確認するためのリソースを無料で提供している。
- 政府サービス:米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は無料の評価ツールを提供している。
これらのツールは商用ツールより多くの時間と専門知識を必要とする場合があるが、オンラインの記事、動画、コミュニティーフォーラムには役立つヒントが数多く見つかる。
第三者による侵害を防ぐ
MediSecureの事例が示すように、信頼するパートナーが攻撃の発端になることがある。NTT Security HoldingsのGlobal Threat Intelligence Centerディレクター、Jeremy Nichols氏は、「医療提供者は、サプライチェーンのプロバイダー、第三者との連携、顧客向けおよび保険向けのWebポータルを厳格に評価する必要があります。これらは、医療提供者、保険、患者のデータに対する主要な外部公開の侵入口となっており、医療機関と患者の双方をリスクにさらしています」と推奨している。
- ベンダーリスクを追跡:第三者リスク管理ツールは、パートナーを追跡し、そのインフラに対するリスク評価まで実施するのに役立つ。
- ソフトウェアサプライチェーンを監視する:を使用してソフトウェアおよびWebサイトの脆弱性スキャナーライブラリやソフトウェアサプライチェーンのコンポーネントをスキャンし、欠陥やマルウェアを検出する。
- Webプラグインを理解する:Webサイトに第三者製プラグインをインストールする際は、その機能と影響を十分に理解し、意図しないセキュリティ侵害を避ける。
- 適用するAPIセキュリティ:アプリケーション・プログラミング・インターフェース(API)はソフトウェア間の高速な接続を実現するが、APIの脆弱性は検出が非常に難しく、極めて危険な場合がある。
物語に惑わされない
過度に楽観的な初期評価や否定は、反発を招くだけでなく、懲罰的な訴訟の動機と材料も提供する。さらに悪いことに、侵害後は、IT支出やリソース配分に関する最近の判断が、妥当とは言い難いほど詳しく検証されることになる。
- 将来の見え方を考える:アウトソーシング、予算、経営陣の報酬に関する決定を下す前に、重大な侵害が発生した状況でそれらがどう見えるかを考える。
- 誤った確実性を避ける:広報チームは、ステークホルダーの信頼を高めるため、常に力強く自信に満ちた声明を求めるが、楽観的な解釈は避ける。
悲観論も楽観論も同じように役に立たないが、楽観論は反発をさらに煽る。発言は簡潔かつ明確に、要点を押さえたものにする。
医療業界の教訓を生かし、痛手を負う前に学ぶ
攻撃者が利益を得続ける限り、ランサムウェアやその他の攻撃は増加し続ける。こうした著名な医療機関と同じように世間の恥と経済的な痛手を味わうことを避けるため、5つの重要な教訓を生かし、今日から組織のセキュリティを改善しよう。セキュリティを完全に万全にすることは決してできないが、攻撃が成功した場合の被害範囲を確実に縮小し、ニュースになる事態を避けることはできる。
行動するリソースがない場合は、セキュリティ向上の選択肢としてアウトソーシングを検討し、マネージドセキュリティサービスプロバイダー(MSSP)について読む。