

















Qualys a lancé cette semaine un nouveau service d’évaluation des risques liés aux ransomwares, conçu pour aider les entreprises à comprendre leur exposition potentielle aux « ransomwares » et à automatiser le processus consistant à « ransomwareransomware et à automatiser le processus consistant à appliquer des correctifs à toutes les vulnérabilités ou erreurs de configuration associées. Le service est proposé avec un essai gratuit de 60 jours, après quoi le tarif dépend du volume et du nombre d’actifs.
Alors que les attaques par ransomware atteignent des niveaux qui ont nécessité une intervention gouvernementale, les fournisseurs de solutions de sécurité et de sauvegarde des données ont réagi en proposant des produits conçus pour protéger les données contre ces attaques paralysantes.
Shailesh Athalye, vice-président senior de la gestion des produits chez Qualys, a déclaré à eSecurity Planet que le nouvel outil de l’entreprise avait été conçu pour répondre à ce besoin urgent. « Tous les indicateurs et rapports montrent que les entreprises du monde entier peinent à se défendre contre les attaques par ransomware, plus fréquentes et plus sophistiquées aujourd’hui », a-t-il déclaré.
Même si les capacités de détection et de réponse peuvent contribuer à limiter les dommages causés par de telles attaques, a déclaré Athalye, elles n’empêchent pas les attaques de se produire. « C’est pourquoi des autorités telles que la CISA, le MS-ISAC et le NIST exhortent les entreprises à adopter de meilleures stratégies de prévention et d’évaluation des risques liés aux ransomwares », a-t-il déclaré.
Cinq années de données sur les ransomwares
Pour développer le service d’évaluation des risques liés aux ransomwares, Qualys a analysé plus de cinq années d’attaques par ransomware réparties sur plus de 30 familles de ransomwares, exploitant des centaines de milliers de CVE afin de déterminer les CVE les plus couramment utilisés ainsi que les logiciels et erreurs de configuration les plus fréquemment ciblés.
Selon Athalye, cela peut faire une grande différence dans la hiérarchisation des vulnérabilités. « Par exemple, l’un des cinq CVE les plus répandus dans notre jeu de données clients anonymisé présente un niveau de gravité moyen et correspond à une vulnérabilité d’élévation de privilèges dans JRE », a-t-il déclaré. « Cette vulnérabilité est facilement négligée dans un mécanisme normal de hiérarchisation fondé sur la gravité. »
Selon l’entreprise, voici les cinq principaux CVE exploités par les grandes familles de ransomwares pour cibler des organisations dans le monde entier, plusieurs datant de plus de huit ans :
| CVE | Utilisé par la famille de ransomwares | Correctif disponible auprès du fournisseur | Correctif disponible depuis | Corrigeable depuis Qualys |
|---|---|---|---|---|
| CVE-2013-1493 | Exxroute | Oui | Mars 2013 | Oui |
| CVE-2013-0431 | Reveton | Oui | Février 2013 | Oui |
| CVE-2012-1723 | Urausy | Oui | Juin 2012 | Oui |
| CVE-2019-1458 | NetWalker | Oui | Décembre 2019 | Oui |
| CVE-2018-12808 | Ryuk/Conti | Oui | Août 2018 | Oui |
Le service s’appuie sur les conclusions des recherches de Qualys pour fournir aux utilisateurs une vue consolidée unique de leurs risques liés aux ransomwares, ainsi qu’un plan de correction automatisé — même si Athalye a précisé qu’il ne pouvait pas couvrir tous les risques, comme l’hameçonnage et les failles zero-day. « Nous recommandons donc aux entreprises d’adopter des stratégies de défense en profondeur pour détecter ces attaques et y répondre au moyen de solutions antimalware, EDR et de technologies de déception, a-t-il déclaré.
Gestion automatisée des vulnérabilités
Le tableau de bord de l’outil affiche tous les actifs exposés sur Internet aux vulnérabilités ou erreurs de configuration liées aux ransomwares ; le nombre d’actifs affectés par chaque vulnérabilité ou erreur de configuration ; le nombre de vulnérabilités liées aux ransomwares non corrigées ; les vulnérabilités liées aux ransomwares à traiter en priorité ; des workflows en un clic et sans intervention pour corriger les vulnérabilités ; les progrès réalisés dans le traitement des vulnérabilités et erreurs de configuration concernées ; ainsi que les recommandations de bonnes pratiques de la CISA pour prévenir les attaques par ransomware, intégrées à des contrôles de configuration.
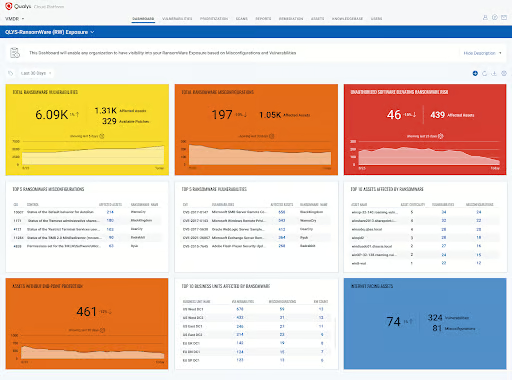
Le service s’appuie sur les données de capteurs Qualys déployés dans l’environnement de l’entreprise, qui signalent automatiquement les vulnérabilités et les erreurs de configuration à la plateforme Qualys Cloud. « Une fois identifiés, ces actifs sont associés aux correctifs disponibles que l’équipe peut configurer pour une remédiation automatique, réduisant ainsi l’exposition de l’entreprise aux ransomwares », a déclaré Athalye.
Qualys Zero-Touch Patching peut mettre en correspondance et déployer automatiquement les correctifs et les modifications de configuration dès qu’une vulnérabilité liée aux ransomwares est détectée. « Les entreprises peuvent configurer des règles pour corriger les logiciels en fonction du nom de l’application ou d’un critère prédéfini », a déclaré Athalye. « Comme cette correction s’effectue dans le cloud, elle permet de libérer des ressources pour se concentrer sur d’autres priorités et réduit les coûts et la complexité des processus traditionnels de correction. »
Même si certains concurrents proposent des outils qui évaluent les risques liés aux actifs ou le niveau de sécurité des vulnérabilités, ou qui fournissent des workflows de correction, Athalye estime que l’offre de Qualys se distingue par l’étendue de ses fonctionnalités et son orientation exclusive sur les ransomwares. « La plateforme Qualys offre aux équipes de sécurité une vue complète et en temps réel des risques critiques liés aux ransomwares, de manière unifiée, afin de piloter un plan de correction priorisé, plutôt que de devoir utiliser plusieurs solutions ponctuelles offrant une visibilité et une remédiation limitées », a-t-il déclaré.
Pour en savoir plus sur la protection et la récupération après une attaque par ransomware: