

















Qualys hat diese Woche einen neuen Dienst zur Bewertung von Ransomware-Risiken gestartet, der Unternehmen dabei helfen soll, ihre potenzielle Gefährdung durch Ransomware zu verstehen und den Prozess des Einspielens von Patches für alle damit verbundenen Schwachstellen oder Fehlkonfigurationen zu automatisieren. Der Dienst wird mit einer 60-tägigen kostenlosen Testphase angeboten; anschließend richtet sich der Preis nach Volumen und Anzahl der Assets.
Da Ransomware-Angriffe ein Ausmaß erreicht haben, das staatliche Interventionen erforderlich gemacht hat, haben Anbieter von Sicherheits- und Datensicherungslösungen mit Produkten reagiert, die Daten vor den lähmenden Angriffen schützen sollen.
Shailesh Athalye, Senior Vice President of Product Management bei Qualys, erklärte gegenüber eSecurity Planet, dass das neue Tool des Unternehmens entwickelt wurde, um diesem dringenden Bedarf gerecht zu werden. „Jede Kennzahl und jeder Bericht deutet darauf hin, dass Unternehmen auf der ganzen Welt Schwierigkeiten haben, sich gegen die häufigeren und ausgefeilteren Ransomware-Angriffe von heute zu verteidigen“, sagte er.
Athalye zufolge können Erkennungs- und Reaktionsfunktionen zwar dazu beitragen, den durch solche Angriffe verursachten Schaden zu begrenzen, sie verhindern die Angriffe jedoch nicht von vornherein. „Deshalb appellieren Behörden wie CISA, MS-ISAC und NIST an Unternehmen, bessere Strategien zur Prävention und zur Bewertung von Ransomware-Risiken einzuführen“, sagte er.
Fünf Jahre Ransomware-Daten
Für die Entwicklung des Dienstes zur Bewertung von Ransomware-Risiken untersuchte Qualys mehr als fünf Jahre Ransomware-Angriffe aus über 30 Ransomware-Familien und wertete dabei Hunderttausende CVEs aus, um die am häufigsten verwendeten CVEs sowie die am häufigsten angegriffene Software und die häufigsten Fehlkonfigurationen zu ermitteln.
Dies kann laut Athalye einen großen Unterschied bei der Priorisierung von Schwachstellen machen. „Eines der beispielsweise in unserem anonymisierten Kundendatensatz am häufigsten vertretenen fünf CVEs weist einen mittleren Schweregrad auf und ist eine Schwachstelle zur Rechteausweitung in JRE“, sagte er. „Diese Schwachstelle wird bei einem normalen, auf dem Schweregrad basierenden Priorisierungsmechanismus leicht übersehen.“
Nach Angaben des Unternehmens sind dies die fünf wichtigsten CVEs, die von führenden Ransomware-Familien genutzt werden, um Unternehmen weltweit anzugreifen; mehrere davon sind mehr als acht Jahre alt:
| CVE | Von Ransomware-Familie genutzt | Patch beim Anbieter verfügbar | Patch verfügbar seit | Mit Qualys patchbar |
|---|---|---|---|---|
| CVE-2013-1493 | Exxroute | Ja | März 2013 | Ja |
| CVE-2013-0431 | Reveton | Ja | Februar 2013 | Ja |
| CVE-2012-1723 | Urausy | Ja | Juni 2012 | Ja |
| CVE-2019-1458 | NetWalker | Ja | Dezember 2019 | Ja |
| CVE-2018-12808 | Ryuk/Conti | Ja | August 2018 | Ja |
Der Dienst nutzt die Erkenntnisse aus der Forschung von Qualys, um Nutzern eine einzige konsolidierte Ansicht ihrer Ransomware-Risiken sowie einen automatisierten Plan zur Behebung bereitzustellen – Athalye wies jedoch darauf hin, dass sich nicht jedes Risiko abdecken lässt, etwa Phishing und Zero-Day-Schwachstellen. „Daher empfehlen wir Unternehmen, Defense-in-Depth-Strategien einzuführen, um diese Angriffe mithilfe von Anti-Malware, EDR und Täuschungstechnologien zu erkennen und abzuwehren“, sagte er.
Automatisiertes Schwachstellenmanagement
Das Dashboard des Tools zeigt alle internetseitig erreichbaren Assets, die Ransomware-bezogenen Schwachstellen oder Fehlkonfigurationen ausgesetzt sind, sowie die Anzahl der von jeder Schwachstelle oder Fehlkonfiguration betroffenen Assets, die Anzahl der ungepatchten Ransomware-bezogenen Schwachstellen, die besonders wichtigen Ransomware-bezogenen Schwachstellen, auf die man sich konzentrieren sollte, Ein-Klick- und Zero-Touch-Workflows zum Einspielen von Patches für Schwachstellen, den Fortschritt bei der Behebung relevanter Schwachstellen und Fehlkonfigurationen sowie auf Konfigurationskontrollen abgebildete Best-Practice-Empfehlungen der CISA zur Verhinderung von Ransomware-Angriffen.
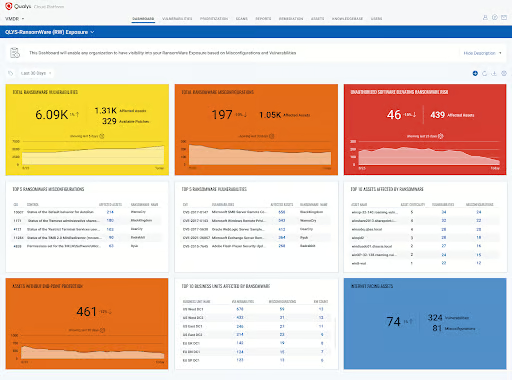
Der Dienst nutzt Daten von Qualys-Sensoren, die in der Unternehmensumgebung eingesetzt sind und Schwachstellen und Fehlkonfigurationen automatisch an die Qualys Cloud Platform melden. „Sobald diese Assets identifiziert sind, werden sie verfügbaren Patches zugeordnet, die das Team für eine automatische Behebung festlegen kann. Dadurch wird die Gefährdung des Unternehmens durch Ransomware reduziert“, sagte Athalye.
Qualys Zero-Touch Patching kann Patch- und Konfigurationsänderungen automatisch zuordnen und bereitstellen, sobald eine Ransomware-bezogene Schwachstelle erkannt wird. „Unternehmen können Regeln konfigurieren, um Software anhand des Anwendungsnamens oder eines vordefinierten Kriteriums zu patchen“, sagte Athalye. „Da dieses Patchen cloudbasiert erfolgt, werden Ressourcen für andere Prioritäten freigesetzt und Kosten sowie die Komplexität herkömmlicher Patch-Prozesse reduziert.“
Während einige Wettbewerber Tools anbieten, die das Asset-Risiko oder den Schwachstellenstatus bewerten oder Patch-Workflows bereitstellen, hebt sich das Angebot von Qualys laut Athalye durch die Breite seiner Funktionen und seinen alleinigen Fokus auf Ransomware ab. „Die Qualys-Plattform bietet Sicherheitsteams eine umfassende Echtzeitansicht kritischer Ransomware-Risiken in einer einheitlichen Darstellung, um einen priorisierten Plan zur Behebung voranzutreiben, anstatt mehrere Einzellösungen für eine eingeschränkte Übersicht und Behebung einsetzen zu müssen“, sagte er.
Weitere Informationen zum Schutz vor und zur Wiederherstellung nach Ransomware: