

















Qualysは今週、企業が潜在的なランサムウェアへの曝露を把握し、関連するパッチ適用を行い、脆弱性や設定ミスを修正するプロセスを自動化できるよう設計された、新しいランサムウェアリスク評価サービスを開始した。このサービスは60日間の無料トライアル付きで提供され、その後の料金は利用量と資産数に基づいて決まる。
ランサムウェア攻撃が、政府の介入を必要とする水準に達する中、セキュリティおよびデータバックアップベンダーは、壊滅的な攻撃からデータを守るために設計された製品を提供してきた。
Qualysの製品管理担当シニアバイスプレジデントであるShailesh Athalye氏はeSecurity Planetに対し、同社の新しいツールはこの緊急のニーズに応えるために設計されたと語った。「世界中の組織が、より頻繁かつ巧妙化する今日のランサムウェア攻撃への防御に苦慮していることを、あらゆる指標やレポートが示している」と同氏は述べた。
Athalye氏によると、検知・対応機能はこうした攻撃による被害の軽減に役立つものの、そもそも攻撃を阻止する助けにはならない。「だからこそ、CISA、MS-ISAC、NISTなどの当局は、より優れた防止策とランサムウェアリスク評価戦略を採用するよう組織に強く求めている」と同氏は述べた。
5年分のランサムウェアデータ
Ransomware Risk Assessment Serviceの開発にあたり、Qualysは30を超えるランサムウェアファミリーによる5年以上にわたる攻撃を調査した。数十万件のCVEを活用し、最も頻繁に使われるCVEと、標的にされることの多いソフトウェアおよび設定ミスを特定するためだ。
Athalye氏によると、これにより脆弱性の優先順位付けは大きく変わり得る。「たとえば、匿名化した顧客データセット全体で最も多く見られた上位5件のCVEの1つは、中程度の深刻度で、JREにおける権限昇格の脆弱性だ」と同氏は述べた。「この脆弱性は、通常の深刻度ベースの優先順位付けでは見落とされやすい」
同社によると、以下は主要なランサムウェアファミリーが世界中の組織を標的にする際に利用した上位5件のCVEで、そのうち複数は8年以上前のものだ。
| CVE | 利用したランサムウェアファミリー | ベンダーからパッチ提供済み | パッチ提供時期 | Qualysからパッチ適用可能 |
|---|---|---|---|---|
| CVE-2013-1493 | Exxroute | はい | 2013年3月 | はい |
| CVE-2013-0431 | Reveton | はい | 2013年2月 | はい |
| CVE-2012-1723 | Urausy | はい | 2012年6月 | はい |
| CVE-2019-1458 | NetWalker | はい | 2019年12月 | はい |
| CVE-2018-12808 | Ryuk/Conti | はい | 2018年8月 | はい |
このサービスはQualysの調査結果を活用し、ランサムウェアのリスクを一元的に把握できるビューと、自動修復計画をユーザーに提供する。ただしAthalye氏は、たとえばフィッシングやゼロデイ脆弱性など、すべてのリスクをカバーできるわけではないと指摘した。「そのため、マルウェア対策、EDR、欺瞞技術を通じてこうした攻撃を検知・対応できるよう、組織には多層防御戦略の採用を推奨している」と同氏は述べた。
脆弱性管理の自動化
このツールのダッシュボードには、ランサムウェア関連の脆弱性や設定ミスにさらされている、インターネットに公開されたすべての資産が表示される。また、各脆弱性や設定ミスの影響を受ける資産数、未適用のランサムウェア関連脆弱性の数、優先的に対処すべきランサムウェア関連脆弱性、ワンクリックおよびゼロタッチで脆弱性へのパッチ適用を可能にするワークフロー、関連する脆弱性や設定ミスへの対処の進捗、さらにランサムウェア攻撃防止のためのCISAのベストプラクティス指針を設定管理に落とし込んだ内容も確認できる。
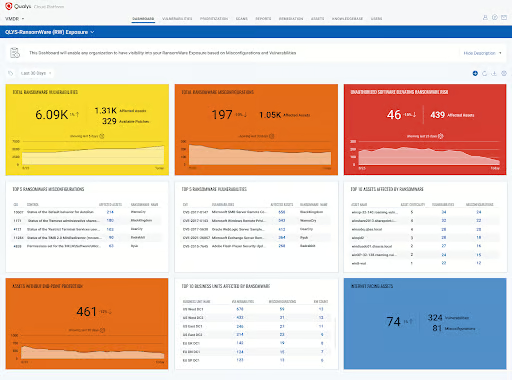
このサービスは、企業環境に導入されたQualysセンサーのデータを活用する。センサーは脆弱性や設定ミスをQualys Cloud Platformに自動的に報告する。「特定された資産は、チームが自動修復の対象に設定できる利用可能なパッチにマッピングされるため、企業がランサムウェアにさらされるリスクを低減できる」とAthalye氏は述べた。
Qualys Zero-Touch Patchingは、ランサムウェア関連の脆弱性が検出されるたびに、パッチや設定変更を自動的に関連付けて適用できる。「組織は、アプリケーション名や事前に定義した基準に基づいてソフトウェアにパッチを適用するルールを設定できる」とAthalye氏は述べた。「このパッチ適用はクラウドベースであるため、他の優先事項に注力するリソースを確保し、従来のパッチ適用プロセスに伴うコストと複雑さを軽減できる」
資産リスクや脆弱性の状態を評価するツール、あるいはパッチ適用ワークフローを提供する競合他社もあるが、Athalye氏によると、Qualysの製品は機能の幅広さとランサムウェアへの特化という点で独自の位置を占めている。「Qualysのプラットフォームは、セキュリティチームに重大なランサムウェアリスクを包括的かつリアルタイムに一元表示し、優先順位付けされた修復計画を推進できるようにする。近視眼的な可視化と修復のために複数のポイントソリューションを使う必要はない」と同氏は述べた。
ランサムウェアの防御と復旧に関する関連記事: