

















Ce guide s’adresse aux responsables informatiques, aux équipes de sécurité et aux professionnels de la gestion des vulnérabilités qui souhaitent améliorer la visibilité sur la sécurité et la remédiation dans leurs environnements en 2026. Il présente les meilleurs logiciels et systèmes de gestion des vulnérabilités, ainsi que les principales fonctionnalités que les organisations doivent évaluer pour choisir la solution adaptée à leurs opérations de sécurité nanti.
- Points clés sur les meilleures solutions de gestion des vulnérabilités en 2026
- Comparatif des meilleurs logiciels de gestion des vulnérabilités
- 5 fonctionnalités clés des logiciels de gestion des vulnérabilités
- Comment j’ai évalué les meilleurs logiciels de gestion des vulnérabilités
- Foire aux questions (FAQ)
- En résumé : la gestion des vulnérabilités est essentielle à la sécurité
Points clés sur les meilleures solutions de gestion des vulnérabilités en 2026
- Les outils de gestion des vulnérabilités aident les équipes de sécurité à détecter, hiérarchiser et corriger les failles de sécurité dans les systèmes, les réseaux et les environnements cloud.
- Les meilleures plateformes intègrent des fonctionnalités telles que la surveillance continue, la notation des risques, la découverte des actifs, la remédiation automatisée et la création de rapports personnalisables.
- Tenable Nessus et Tenable Vulnerability Management se sont classés comme la meilleure solution globale grâce à leurs intégrations solides et à leurs fonctionnalités complètes.
- Microsoft Defender Vulnerability Management est idéal pour les organisations qui s’appuient fortement sur les environnements Microsoft.
- Choisir la bonne solution de gestion des vulnérabilités aide les organisations à réduire leur exposition aux risques et à concentrer leurs efforts de remédiation en priorité sur les vulnérabilités les plus critiques.
Les outils de gestion des vulnérabilités détectent les failles de sécurité dans les environnements réseau et cloud, puis hiérarchisent et appliquent les correctifs. Ils vont au-delà des outils d’analyse des vulnérabilités en créant une cartographie globale des vulnérabilités pour les entreprises, avec des fonctionnalités telles que les scores de risque, la découverte des actifs et les rapports. J’ai évalué les principaux outils de gestion des vulnérabilités du marché et sélectionné six des meilleurs, en analysant leurs fonctionnalités, leurs avantages et leurs inconvénients pour vous aider à trouver le produit adapté à votre équipe.
Voici les six meilleurs systèmes de gestion des vulnérabilités en 2026 :
- Tenable Nessus et Tenable Vulnerability Management: Meilleure solution globale
- Microsoft Defender Vulnerability Management: Meilleur choix pour les environnements Microsoft
- Rapid7 InsightVM: Meilleure solution pour les besoins des grandes entreprises
- Qualys VMDR: Meilleur choix pour les organisations aux infrastructures complexes
- Holm Security: Meilleur outil pour améliorer la posture de sécurité des employés
- Digital Defense Fortra VM: Meilleur choix pour tester les vulnérabilités des PME
Comparatif des meilleurs logiciels de gestion des vulnérabilités
Le tableau suivant compare brièvement nos meilleurs choix, notamment leurs fonctionnalités de catégorisation des actifs et de notation des risques, ainsi que leurs tarifs.
| Regroupement des actifs | Notation des risques | Identification des actifs IoT | Tarifs | |
|---|---|---|---|---|
| Tenable Nessus & Tenable Vulnerability Management | ✔️ | ✔️ | ❌ | • Abonnement Nessus Professional : 3 990 $US/an • Abonnement Nessus Expert : 5 990 $US/an • Tenable VM : 3 500 $US pour 100 actifs • Tenable VM : 7 000 $US pour 200 actifs |
| Microsoft Defender Vulnerability Management | ✔️ | ❌ | ❌ | • Produit autonome : 3 $US/utilisateur/mois • Module complémentaire Defender for Endpoint : 2 $US/utilisateur/mois |
| Rapid7 InsightVM | ✔️ | ✔️ | ❌ | • 1,93 $US/actif/mois pour 500 actifs |
| Qualys VMDR | ✔️ | ✔️ | ✔️ | • Tarif par actif ; demande de devis requise |
| Holm Security | ✔️ | ✔️ | ✔️ | • Demande de devis requise |
| Digital Defense Frontline VM | ✔️ | ✔️ | ❌ | • Demande de devis requise |
Bien que tous ces produits soient de solides solutions de gestion des vulnérabilités, j’ai retenu Tenable comme le meilleur choix en fonction de ses fonctionnalités, de ses tarifs et de ses capacités globales. Pour en savoir plus sur nos choix parmi les meilleurs produits de gestion des vulnérabilités, ou descendez pour voir comment je les ai évalués dans six catégories différentes.
Tenable Nessus & Tenable Vulnerability Management – Meilleure solution globale de gestion des vulnérabilités
Pros
- Conçu pour les prestataires tels que les pentesters
- Assistance avancée 24 h/24 et 7 j/7 disponible en option payante
- Bonne option pour les petites entreprises
Cons
- Peut ne pas répondre à tous les besoins des grandes entreprises
- Les versions d’essai de Nessus Pro et Expert ne durent que 7 jours
- Certaines fonctionnalités, comme l’identification des actifs IoT, sont absentes
Note globale : 4,2/5
- Tarifs : 3.5/5
- Fonctionnalités principales : 4.7/5
- Fonctionnalités supplémentaires : 3.5/5
- Facilité d’utilisation et administration : 4/5
- Assistance client : 4.2/5
- Intégrations et personnalisation : 5/5
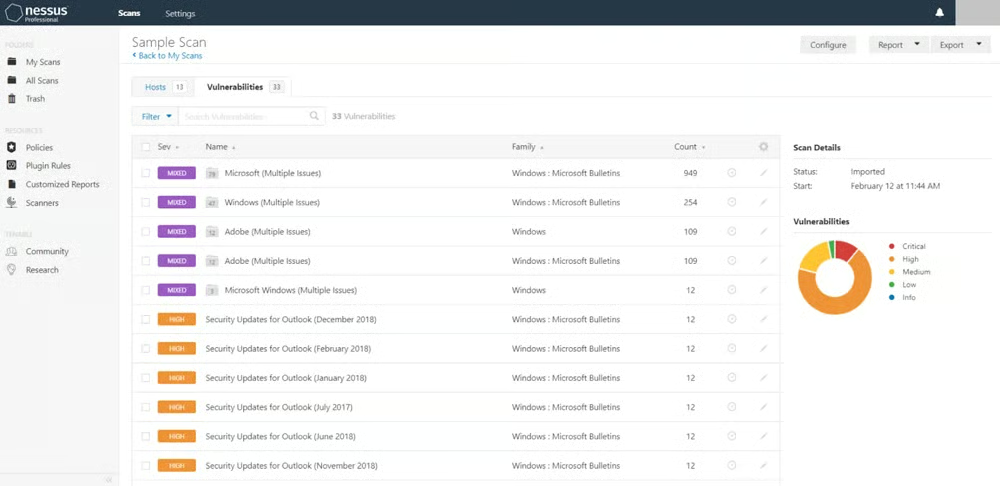
Tenable Vulnerability Management est une solution d’évaluation des vulnérabilités pour les entreprises comme pour les prestataires de services de sécurité. Elle repose sur Nessus, la solution d’analyse de Tenable, et propose des fonctionnalités telles que des contrôles d’accès basés sur les rôles, ainsi que le regroupement des actifs pour simplifier la remédiation des menaces liées à des problèmes similaires. Les PME, les développeurs, les pentesters, et les consultants trouveront Nessus Expert utile, tandis que des fonctionnalités comme l’analyse de la surface d’attaque externe séduiront un large public.
Tarifs
Tenable Nessus propose deux formules :
- Professional : 3 990 $US/an
- Expert : 5 990 $US/an
- Tarifs de l’assistance : L’assistance client avancée nécessite une option payante
- Essai gratuit : 7 jours pour Nessus
Tenable Vulnerability Management est facturé en fonction du nombre d’actifs :
- 100 actifs : $3,500
- 200 actifs : $7,000
- Plus de 250 actifs : Contactez-nous pour obtenir un devis
Fonctionnalités principales
- Intégrations tierces : Splunk, Fortinet et Palo Alto comptent parmi les principales.
- Contrôles d’accès basés sur les rôles : Les clients peuvent choisir de les activer s’ils le souhaitent.
- Regroupement des actifs : Les listes d’actifs permettent d’organiser logiquement les actifs par fonction métier.
- Modèles préconfigurés : Nessus propose plus de 450 modèles de vulnérabilités prêts à l’emploi.
Capture d’écran
Alternatives
Nessus ne disposant pas de certaines fonctionnalités avancées de gestion des vulnérabilités, ce n’est pas le meilleur choix pour les grandes entreprises. Si vous êtes une grande entreprise, envisagez un produit comme Holm Security, qui propose des fonctionnalités telles que l’identification des actifs IoT et certaines fonctions de gestion des correctifs.
Microsoft Defender Vulnerability Management – Meilleur outil pour les écosystèmes Microsoft étendus
Pros
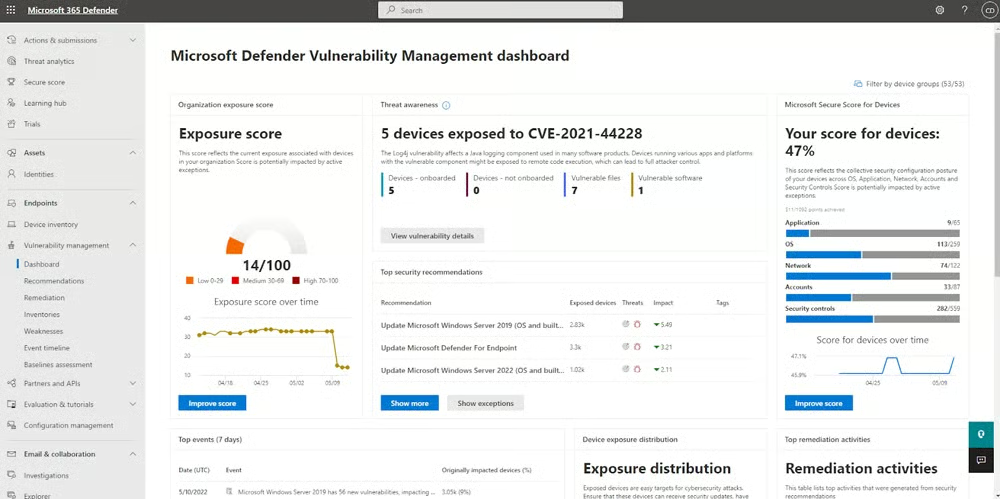
- Les utilisateurs peuvent consulter les rapports sur les appareils vulnérables
- S’intègre à d’autres produits Microsoft
- Essai gratuit de 90 jours
Cons
- Le produit autonome ne propose pas de notation des risques
- Aucune fonctionnalité de gestion ou d’annulation des correctifs
- Les intégrations non Windows peuvent être difficiles
Note globale : 4,1/5
- Tarifs : 5/5
- Fonctionnalités principales : 3.6/5
- Fonctionnalités supplémentaires : 4/5
- Facilité d’utilisation et administration : 4.2/5
- Assistance client : 4.3/5
- Intégrations et personnalisation : 4.3/5
Microsoft Defender Vulnerability Management est une solution de gestion des vulnérabilités qui s’adresse aux clients Microsoft existants, mais qui peut également être utilisée de manière autonome. Si l’on en croit les récents scores obtenus par Microsoft dans le cadre des évaluations MITRE, son activité de sécurité est impressionnante, et elle propose des fonctionnalités comme le blocage des applications. Defender VM s’intègre également à de nombreux autres produits Microsoft, notamment Microsoft Sentinel. Envisagez Defender si vous souhaitez développer votre infrastructure de sécurité Windows.
Tarifs
- 2 $US/utilisateur/mois : Tarification du module complémentaire applicable à Microsoft Defender for Endpoint Plan 2 et Microsoft 365 E5
- 3 $US/utilisateur/mois : Solution autonome conçue pour prendre en charge les produits EDR
- Démo gratuite : Contactez-nous pour planifier une démonstration
Fonctionnalités principales
- Blocage des applications : Defender peut bloquer les programmes vulnérables et envoyer aux clients des alertes contenant des messages spécifiques sur les applications concernées.
- Évaluations de sécurité : Les équipes peuvent comparer leur posture de sécurité à des référentiels du secteur, comme ceux du National Institute of Standards and Technology (NIST) et du CIS.
- Données de renseignement sur les menaces : Defender fournit des informations sur le risque de compromission et sur les appareils terminaux vulnérables.
- Évaluations régulières : Defender recherche les certificats obsolètes, les algorithmes insuffisants pour les signatures numériques et les erreurs de configuration.
Capture d’écran
Alternatives
Si votre équipe utilise beaucoup de technologies non Windows, vous pouvez envisager une solution comme Tenable, qui prend en charge les systèmes d’exploitation Mac, Linux et Windows. Tenable propose également une notation des risques, contrairement à Defender.
Rapid7 InsightVM – Meilleure solution pour les besoins des grandes entreprises
Pros
- Tarifs raisonnables pour les petites entreprises
- Prend en charge les exceptions si vous devez accepter un risque
- Disponible sous forme de service géré
Cons
- Absence de fonctionnalités d’annulation des correctifs
- Certaines fonctionnalités de contrôle d’accès basé sur les rôles sont absentes
- Ne permet pas d’identifier les actifs IoT
Note globale : 4,1/5
- Tarifs : 5/5
- Fonctionnalités principales : 4.4/5
- Fonctionnalités supplémentaires : 3.3/5
- Facilité d’utilisation et administration : 3.9/5
- Assistance client : 3.4/5
- Intégrations et personnalisation : 3.9/5
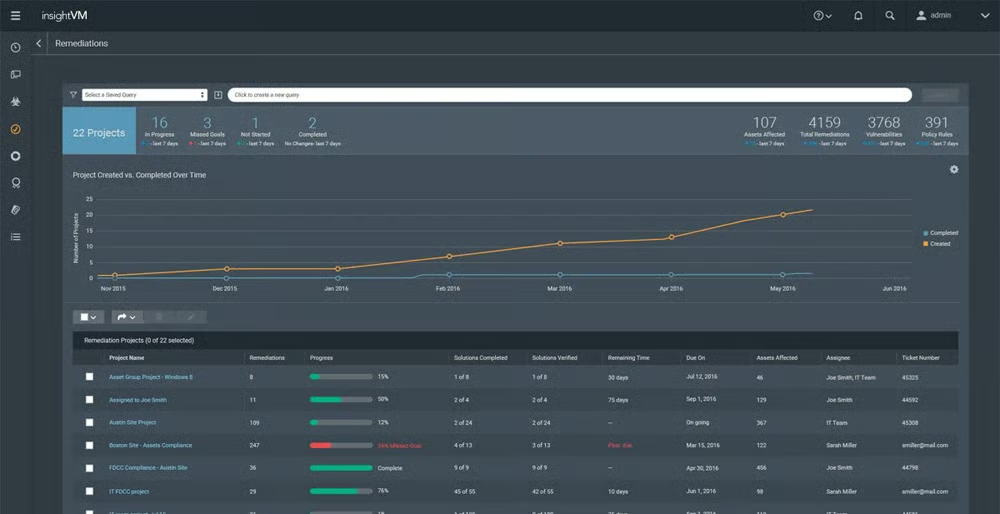
Rapid7 InsightVM est une solution d’évaluation des vulnérabilités évolutive pour les entreprises de toutes tailles. L’une de ses fonctionnalités les plus recherchées est la priorisation des risques, accompagnée d’instructions étape par étape pour une remédiation efficace. Son bon rapport qualité-prix et ses fonctions d’automatisation rendent InsightVM particulièrement utile pour les PME, mais les organisations disposant d’une expertise plus poussée peuvent tirer parti de ses fonctionnalités de priorisation des risques. Pour celles qui ne disposent pas d’équipes de sécurité sophistiquées, InsightVM est également disponible sous forme de service géré.
Tarifs
- Coût : Pour 500 actifs minimum, Rapid7 coûte environ 1,93 $US/actif/mois
- Essai gratuit : 30 jours
- Démo gratuite : Contactez-nous pour planifier une démonstration
Fonctionnalités principales
- Consultation des risques en temps réel : Les tableaux de bord personnalisables fournissent des informations à jour sur les vulnérabilités.
- Flux de menaces intégrés : Les équipes peuvent consulter les menaces les plus pertinentes du moment.
- Intégrations tierces : InsightVM s’intègre à des outils comme CyberArk, Palo Alto et McAfee.
- Regroupement des actifs : Cette fonctionnalité aide les équipes à cibler des groupes d’actifs précis et à produire des rapports à leur sujet.
Capture d’écran
Alternatives
Bien qu’InsightVM constitue une solution globale performante pour plusieurs équipes, il ne prend pas en charge les actifs IoT. Envisagez Holm Security si vous recherchez une solution de gestion des vulnérabilités compatible avec les appareils IoT et adaptée à la fois aux PME et aux grandes équipes.
Qualys VMDR – Meilleur choix pour les organisations aux infrastructures complexes
Pros
- De nombreuses options d’assistance client
- Prend en charge divers actifs, notamment OT et IoT
- Propose un ensemble complet de fonctionnalités principales de gestion
Cons
- Informations tarifaires limitées
- Aucune fonctionnalité de comparaison avec les références du secteur
- Non disponible sous forme de service géré
Note globale : 3,9/5
- Tarifs : 3/5
- Fonctionnalités principales : 4.7/5
- Fonctionnalités supplémentaires : 3.5/5
- Facilité d’utilisation et administration : 3.9/5
- Assistance client : 3.2/5
- Intégrations et personnalisation : 4.3/5
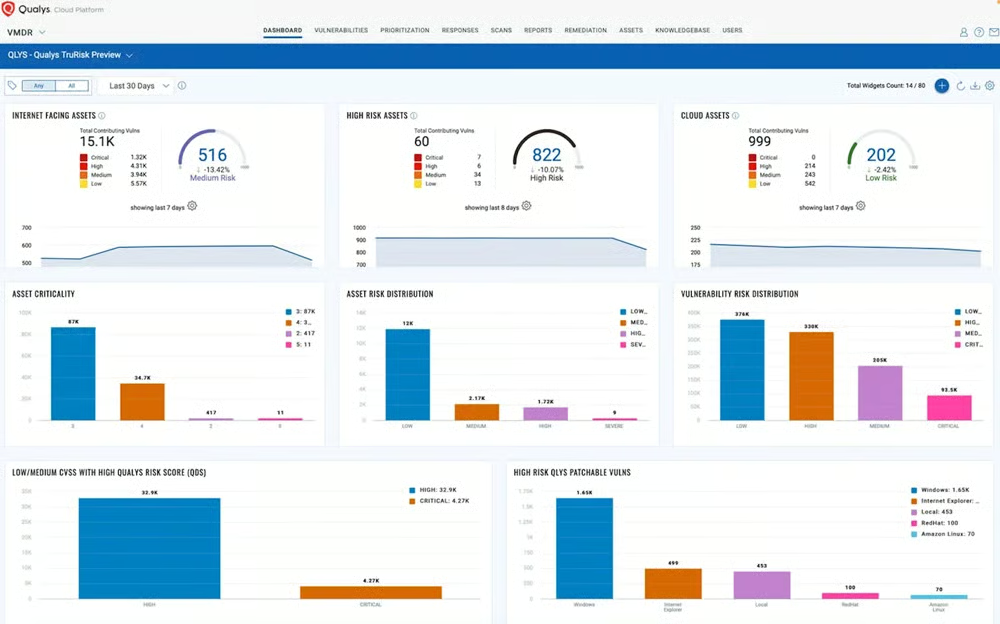
Qualys VMDR est une solution de gestion des cyberrisques de niveau entreprise destinée aux environnements de sécurité complexes. VMDR s’appuie sur les référentiels du Center for Internet Security (CIS) pour détecter les erreurs de configuration et les vulnérabilités des actifs de votre entreprise. Envisagez Qualys si vous êtes une organisation de taille moyenne ou grande disposant déjà d’une infrastructure de sécurité bien établie. Il s’agit d’une bonne solution pour les environnements complexes, car elle peut analyser les appareils IoT et les technologies opérationnelles.
Tarifs
- 128 actifs : 5 964 $US par an
- 256 actifs : 9 423 $US par an
- 512 actifs : 14 889 $US par an
- Essai gratuit : 30 jours
- Démo gratuite : Contactez-nous pour planifier une démonstration
Fonctionnalités principales
- Identification des actifs IoT : Les équipes disposent d’un inventaire plus complet de leur environnement IoT.
- Vidéos de formation : Une vidéothèque contenant des instructions de configuration aide les équipes à démarrer avec VMDR.
- Automatisation sans code : Les équipes peuvent concevoir des workflows automatisés pour les tâches de remédiation des vulnérabilités.
- Gestion des correctifs : VMDR détecte automatiquement les vulnérabilités et déploie les correctifs associés.
Capture d’écran
Alternatives
Qualys n’est pas disponible sous forme de service géré. Si votre équipe en a besoin, envisagez plutôt Rapid7 : InsightVM y est proposé comme produit géré, et Rapid7 offre également des fonctionnalités de dérogation aux vulnérabilités, qui sont limitées chez Qualys.
Holm Security – Meilleur outil pour améliorer la posture de sécurité des employés
Pros
- Conçu pour une sécurité complète
- Propose des intégrations avec les systèmes de tickets, les CMDB et le SSO
- Bon choix pour les petites comme pour les grandes équipes
Cons
- Informations tarifaires non transparentes
- Absence de fonctionnalités d’annulation des correctifs
- Non disponible sous forme de service géré
Note globale : 3,5/5
- Tarifs : 1.5/5
- Fonctionnalités principales : 4.5/5
- Fonctionnalités supplémentaires : 4.5/5
- Facilité d’utilisation et administration : 2.5/5
- Assistance client : 3.2/5
- Intégrations et personnalisation : 4.3/5
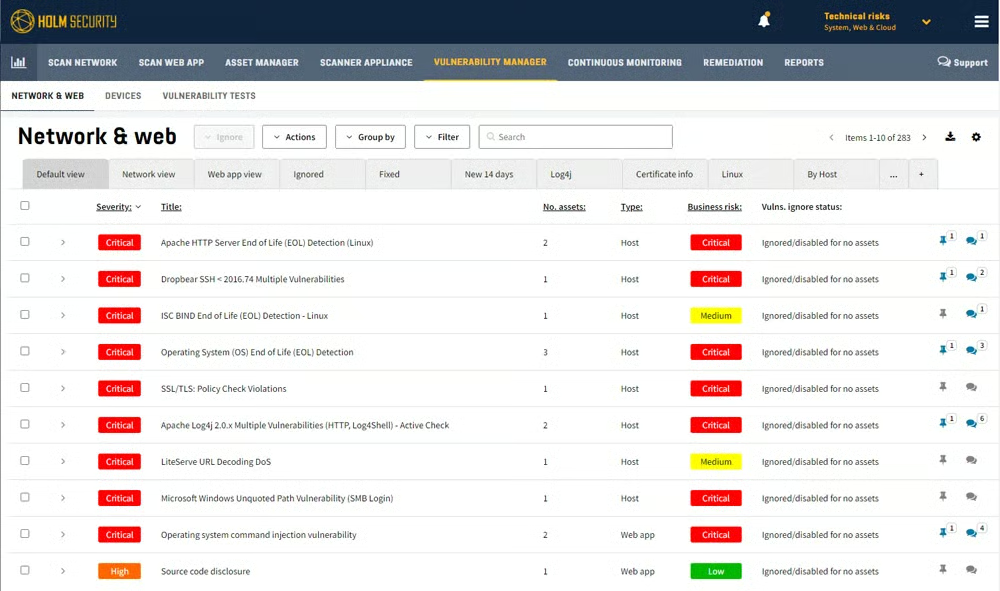
Holm Security VMP est une plateforme de gestion des vulnérabilités nouvelle génération qui aide à détecter les faiblesses de votre réseau et de vos actifs humains depuis une plateforme unique. Parmi ses fonctionnalités phares figure son module de phishing, qui simule des attaques de phishing sur les employés afin d’identifier les faiblesses et de former les équipes à la sécurité. Holm Security est plébiscité par les PME pour son rapport qualité-prix et ses fonctionnalités de sensibilisation au phishing, mais ses capacités conviennent également aux grandes équipes.
Tarifs
- Contactez-nous pour obtenir un devis : Tarification personnalisée disponible
- Démo gratuite : Contactez-nous pour planifier une démonstration
Fonctionnalités principales
- Intégrations avec les outils CI/CD : Les équipes peuvent détecter les vulnérabilités dans les bases de code de leur entreprise.
- Identification des actifs IoT : Holm Security recherche les vulnérabilités dans les appareils de votre infrastructure.
- Contrôles d’accès basés sur les rôles : Ils gèrent l’accès des équipes aux applications importantes.
- Intégrations avec d’autres outils de sécurité : Parmi les intégrations proposées figurent Splunk et Microsoft Sentinel.
Capture d’écran
Alternatives
Holm Security n’est pas disponible sous forme de service géré. Si votre entreprise recherche une solution de gestion des vulnérabilités puissante proposée sous forme de service, envisagez plutôt Rapid7. Rapid7 propose également des fonctionnalités de dérogation aux risques, absentes de Holm.
Digital Defense Fortra VM – Meilleur choix pour tester les vulnérabilités des PME
Pros
- Les utilisateurs trouvent globalement Frontline VM facile à utiliser
- Proposé sous forme de service géré
- Assistance disponible 24 h/24 et 7 j/7 par téléphone et par e-mail
Cons
- Absence de fonctionnalités de gestion ou d’annulation des correctifs
- Aucune tarification transparente pour les entreprises
- Documentation et vidéos de formation limitées
Note globale : 3,4/5
- Tarifs : 2/5
- Fonctionnalités principales : 3.5/5
- Fonctionnalités supplémentaires : 3.5/5
- Facilité d’utilisation et administration : 3.8/5
- Assistance client : 4.3/5
- Intégrations et personnalisation : 3.5/5
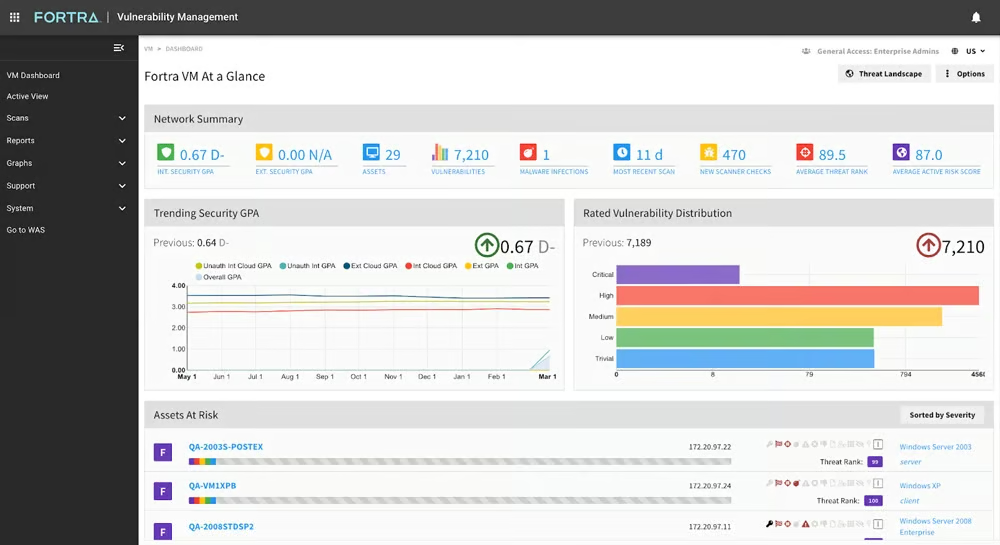
Digital Defense Frontline Vulnerability Manager (Frontline VM) est un outil SaaS complet de gestion des vulnérabilités qui couvre tous les actifs du réseau. Frontline VM figure parmi les outils les plus faciles à utiliser de cette liste. Il convient particulièrement bien aux besoins des PME en matière de gestion des vulnérabilités et de tests d’intrusion. Cela dit, le service à la demande de Digital Defense peut également répondre aux besoins d’une grande organisation — gardez simplement à l’esprit que vous devrez trouver votre solution de gestion des correctifs ailleurs.
Tarifs
- Contactez-nous pour obtenir un devis : Tarification personnalisée disponible
- Essai gratuit : 14 jours
- Démo gratuite : Contactez-nous pour planifier une démonstration
Fonctionnalités principales
- Intégrations de sécurité : Elles incluent des fournisseurs comme ServiceNow, LogRhythm et Palo Alto.
- Contrôles d’accès basés sur les rôles : Les équipes de sécurité peuvent limiter l’accès des employés aux données sensibles.
- Scores de risque : Le score provient de profils de risque préconfigurés ou configurés, qui tiennent compte de la hiérarchisation des menaces.
- Cartographie du réseau : Les entreprises peuvent visualiser les menaces sur les appareils de leur réseau grâce au filtrage et aux relations entre les actifs.
Capture d’écran
Alternatives
Envisagez Qualys si votre entreprise recherche une gestion interne des correctifs dans un produit de gestion des vulnérabilités ; Qualys constitue également un bon choix pour les grandes équipes.
5 fonctionnalités clés des logiciels de gestion des vulnérabilités
Lorsque vous choisissez une solution de cybersécurité.
Surveillance et analyse continues
Les systèmes de gestion des vulnérabilités doivent constituer une ligne de défense active en permanence, à la recherche des menaces nouvelles et anciennes et en surveillant les réseaux et applications de votre entreprise. Votre logiciel de gestion des vulnérabilités doit rechercher en continu les problèmes potentiels lorsque vous ne pouvez pas le faire. La gestion des vulnérabilités zero-day, en particulier, doit identifier rapidement les problèmes afin que votre entreprise puisse atténuer les menaces avant qu’elles ne lui coûtent de l’argent.
Évaluation des risques
Le catalogage et la correction des risques peuvent rapidement devenir accablants si votre équipe de sécurité ne sait pas exactement quelles mesures prendre. L’évaluation des risques en fonction de leur gravité aide le personnel à hiérarchiser les tâches de remédiation. Par exemple, une vulnérabilité zero-day non corrigée nécessite probablement une correction plus urgente que la version obsolète de Microsoft Word utilisée par un employé. L’évaluation des risques joue un rôle essentiel pour garantir l’efficacité de la gestion des vulnérabilités dans le temps, car elle aide les employés à ne pas se laisser submerger.
Visualisation de la surface d’attaque
La visualisation de la surface d’attaque vise à simplifier le processus d’identification de tous les points par lesquels votre entreprise pourrait être attaquée. Elle doit couvrir les actifs exposés à Internet et les actifs internes afin de donner à votre équipe une vision complète de ses vulnérabilités et des zones qu’elle doit protéger. Une solution efficace de visualisation de la surface d’attaque doit être complète pour éviter de laisser de côté des éléments clés du puzzle de la sécurité.
Remédiation automatisée
Les équipes de sécurité n’ont pas toujours le temps de corriger chaque vulnérabilité. C’est là que l’automatisation intervient : les stratégies de remédiation devraient idéalement prévoir des corrections automatiques pour au moins certaines tâches de gestion des vulnérabilités. Par exemple, un workflow de gestion des correctifs prédéfini pourrait être déclenché lorsqu’un analyseur de vulnérabilités détecte un actif non corrigé. Votre équipe de sécurité sait alors exactement quels correctifs appliquer.
Rapports personnalisables
Souvent, d’autres équipes de votre organisation doivent savoir ce qui se passe au sein du service informatique. Les rapports aident les équipes de sécurité à fournir les informations les plus pertinentes aux parties prenantes de l’entreprise, notamment à l’équipe dirigeante.
Rapports de conformité fondés sur des politiques, et pas seulement sur les statistiques actuelles des vulnérabilités, sont également importants. Idéalement, la fonctionnalité de création de rapports d’un outil de gestion des vulnérabilités devrait proposer à la fois des modèles prédéfinis et des options de personnalisation afin que votre équipe de sécurité puisse adapter les rapports aux besoins de votre entreprise.
Comment j’ai évalué les meilleurs logiciels de gestion des vulnérabilités
Nous avons évalué une large sélection de produits de gestion des vulnérabilités à l’aide d’une grille de notation. J’ai examiné les informations disponibles, notamment les pages produits des fournisseurs, les fiches techniques et les avis indépendants des utilisateurs, afin de déterminer quels produits convenaient le mieux à notre public. J’ai divisé la grille en six grandes catégories. Chaque catégorie comportait des sous-critères avec leur propre pondération, intégrée au score total. Chaque produit a reçu une note globale sur cinq.
Critères d’évaluation
Pour créer la grille de notation, j’ai d’abord pris en compte les fonctionnalités de gestion des vulnérabilités les plus importantes dont les entreprises ont besoin. J’ai ensuite examiné la facilité d’utilisation et les fonctionnalités d’administration, comme la documentation et les services gérés. J’ai ensuite évalué les fonctionnalités utiles mais non essentielles, comme les groupes d’actifs, ainsi que les tarifs, notamment la tarification par actif et les essais gratuits. Enfin, j’ai noté les solutions en fonction de leurs offres d’assistance client, de leurs intégrations pertinentes et de leurs fonctionnalités de personnalisation.
- Fonctionnalités principales (30 %) : J’ai examiné les fonctionnalités les plus importantes des outils de gestion des vulnérabilités, notamment la découverte des actifs, l’évaluation des risques, l’application des correctifs et les capacités de création de rapports.
- Gagnant du critère : Plusieurs gagnants
- Facilité d’utilisation et administration (20 %) : J’ai pris en compte la disponibilité des bases de connaissances, de la documentation et des vidéos de formation, ainsi que la possibilité de proposer le produit sous forme de service géré.
- Gagnant du critère : Microsoft
- Tarifs (15 %) : Cette catégorie évaluait la disponibilité des informations tarifaires du fournisseur, sa valeur relative et les éventuels essais gratuits du produit.
- Gagnant du critère : Plusieurs gagnants
- Fonctionnalités supplémentaires (15 %) : J’ai noté des fonctionnalités moins courantes comme le RBAC et les dérogations aux risques.
- Gagnant du critère : Holm Security
- Assistance client (10 %) : J’ai évalué l’assistance technique par chat, e-mail et téléphone, ainsi que les horaires de disponibilité.
- Gagnant du critère : Plusieurs gagnants
- Intégrations et personnalisation (10 %) : Cette catégorie incluait des fonctionnalités comme les intégrations avec les outils d’intégration et de déploiement continus (CI/CD) et les rapports personnalisés.
- Gagnant du critère : Tenable
Foire aux questions (FAQ)
Quelle est la différence entre l’analyse des vulnérabilités et la gestion des vulnérabilités ?
La gestion des vulnérabilités est plus large que l’analyse des vulnérabilités. Elle ne consiste pas seulement à analyser les actifs et les réseaux, mais aussi à aider les équipes de sécurité à remédier aux vulnérabilités et à améliorer leur posture de sécurité globale. La gestion des vulnérabilités doit aider votre entreprise à créer une sorte de carte permettant de localiser les faiblesses courantes de son infrastructure de sécurité et d’apporter des améliorations durables.
Quelle est la différence entre la gestion des risques et la gestion des vulnérabilités ?
La gestion des risques constitue une catégorie d’entreprise plus large, car elle couvre tous les aspects des risques liés à l’activité, notamment les vulnérabilités de sécurité, mais aussi les risques financiers et les événements tels que les catastrophes naturelles. Un plan de gestion des risques doit prévoir les risques de cybersécurité, ce qui peut inclure une stratégie de gestion des vulnérabilités.
Quel est un exemple d’indicateur clé de performance de la gestion des vulnérabilités ?
Les indicateurs clés de performance (KPI) de la gestion des vulnérabilités doivent être des métriques facilement mesurables que votre équipe cherche à atteindre, comme une durée précise entre la détection d’une vulnérabilité et sa correction. Plus vos KPI sont détaillés, plus votre équipe de sécurité pourra facilement déterminer si votre stratégie de gestion des vulnérabilités fonctionne et si elle doit être modifiée.
Découvrez la création d’une politique de gestion des vulnérabilités, notamment les bonnes pratiques en matière de politiques, les sections requises pour une politique et un modèle de politique gratuit.
En résumé : la gestion des vulnérabilités est essentielle à la sécurité
Environ 20 000 nouvelles vulnérabilités sont découvertes chaque année — et nombre d’entre elles sont des vulnérabilités zero-day, qui ne sont découvertes qu’après avoir été exploitées lors d’une cyberattaque. Combler ces failles demande beaucoup de temps et de dévouement, même pour les entreprises et réseaux les plus sécurisés. Pour tous les autres, les outils et services de gestion des vulnérabilités peuvent leur apporter toute l’aide dont ils ont besoin.
Pour trouver l’outil de gestion des vulnérabilités adapté à votre organisation, profitez des démos ou des essais gratuits proposés par les fournisseurs et choisissez un produit correspondant à l’expertise de vos équipes de sécurité et informatiques. La capacité de l’outil VM adapté à hiérarchiser les correctifs devrait aider votre équipe à se concentrer sur les vulnérabilités les plus susceptibles d’avoir un impact sur votre organisation.
Si votre entreprise envisage un service VM géré, consultez La gestion des vulnérabilités en tant que service : guide ultime ensuite. Ce guide présente les principaux fournisseurs de services VM gérés et les grandes étapes du processus VMaaS.
Cet article a été publié à l’origine en juillet 2024 et mis à jour en mai 2026.