

















Pour les organisations qui gèrent des environnements de terminaux toujours plus complexes en 2026, les meilleurs services de gestion des correctifs ne se contentent pas d’automatiser les mises à jour logicielles : ils aident les équipes informatiques et de sécurité à identifier les vulnérabilités, à prioriser leur remédiation, à assurer la conformité et à réduire la charge opérationnelle liée à la sécurisation des systèmes.
HCL BigFix se distingue dans l’évaluation de cette année par sa capacité à fournir ces fonctionnalités aux environnements d’entreprise particulièrement exigeants, notamment Windows, macOS, Linux, les systèmes Unix existants, les infrastructures hybrides et même les systèmes déconnectés ou isolés.
Outre HCL BigFix, nous avons évalué les principales solutions de gestion des correctifs de Quest, Syxsense, Automox, Ivanti, Foresite, SecPod, NinjaOne, Kaseya et ManageEngine afin d’identifier les options les plus performantes pour différents environnements informatiques, priorités de sécurité et niveaux d’automatisation des correctifs en 2026.
- Points clés sur les solutions de gestion des correctifs en 2026
- Comparatif des meilleurs services de gestion des correctifs en 2026
- HCL BigFix
- Quest KACE Systems Management Appliance
- Syxsense Manage Plus
- Automox
- Ivanti Neurons for Patch Management
- Foresite Endpoint Management
- SecPod Saner CVEM
- NinjaOne Autonomous Patch Management
- Kaseya VSA
- ManageEngine Patch Manager Plus
- Gestion des correctifs dans le cloud ou sur site
- Limites de la gestion des correctifs
- Comment choisir un fournisseur de services de gestion des correctifs
- FAQ
- En résumé
Points clés sur les solutions de gestion des correctifs en 2026
- Les services de gestion des correctifs aident les équipes informatiques et de sécurité à automatiser les mises à jour logicielles, la remédiation des vulnérabilités et les tâches de conformité, tout en réduisant la charge de travail manuelle.
- HCL BigFix se distingue dans les environnements d’entreprise complexes, car il prend en charge Windows, macOS, Linux, les systèmes Unix existants, les infrastructures hybrides et les systèmes déconnectés ou isolés depuis une plateforme centralisée.
- Les solutions de gestion des correctifs basées dans le cloud, telles qu’Automox, NinjaOne, Ivanti et Syxsense, facilitent la gestion des terminaux répartis et distants sans dépendre d’une infrastructure traditionnelle de gestion des correctifs sur site.
- Les principaux fournisseurs de solutions de gestion des correctifs associent de plus en plus le déploiement des correctifs à des fonctionnalités plus larges, telles que la gestion des terminaux, la priorisation des vulnérabilités, la découverte des actifs, les rapports de conformité, la supervision à distance et l’automatisation.
- Les organisations doivent comparer les solutions de gestion des correctifs en fonction de l’automatisation, de la couverture des systèmes d’exploitation et des applications tierces, de la flexibilité du déploiement, de la visibilité sur les actifs, de la prise en charge de la conformité, des intégrations et de l’évolutivité.
- La gestion des correctifs fondée sur les risques gagne en importance, car les équipes informatiques sont confrontées à un nombre croissant de vulnérabilités et doivent prioriser les failles les plus susceptibles d’affecter les systèmes critiques.
- La meilleure solution de gestion des correctifs dépend de l’environnement : les grandes entreprises peuvent privilégier l’évolutivité et la prise en charge des infrastructures existantes, tandis que les équipes plus petites ou réparties peuvent préférer une automatisation native du cloud et une administration plus simple.
Comparatif des meilleurs services de gestion des correctifs en 2026
| Solution de gestion des correctifs | Idéal pour | Déploiement | Systèmes d’exploitation pris en charge | Différenciateur clé |
|---|---|---|---|---|
| HCL BigFix | Environnements d’entreprise complexes | Cloud, sur site, hybride, isolé | Windows, macOS, Linux, Unix existant | Prise en charge étendue des infrastructures d’entreprise et existantes, avec corrélation entre vulnérabilités et correctifs |
| Quest KACE SMA | Gestion unifiée des correctifs et des systèmes informatiques | Appliance virtuelle autogérée ou hébergée | Windows, macOS, Linux | Associe la gestion des correctifs à la gestion des actifs, à l’inventaire, au déploiement des logiciels, à l’analyse des vulnérabilités et au centre de services |
| Syxsense Manage Plus | Gestion automatisée des correctifs dans le cloud | Cloud | Windows, macOS, Linux | Gestion des terminaux dans le cloud avec inventaire en temps réel, visibilité sur les correctifs, planification et automatisation |
| Automox | Automatisation native du cloud pour les correctifs | Cloud | Windows, macOS, Linux | Gestion des correctifs native du cloud et automatisation personnalisable des terminaux grâce aux Worklets |
| Ivanti Neurons for Patch Management | Priorisation des correctifs fondée sur les risques | Cloud | Windows, macOS, Linux | Utilise les renseignements sur les menaces et le Vulnerability Risk Rating pour prioriser la remédiation |
| Foresite Endpoint Management | Gestion entièrement assurée des correctifs et de la conformité des terminaux | Service géré | Windows, macOS, Linux* | Gestion des correctifs assurée par des spécialistes, intégrée à la conformité, à la supervision et à des opérations de sécurité plus larges |
| SecPod Saner CVEM | Remédiation unifiée des vulnérabilités et gestion des correctifs | Cloud ou sur site | Windows, macOS, Linux, AIX | Associe la découverte des vulnérabilités, la priorisation des risques, la conformité et la remédiation par correctifs |
| NinjaOne Autonomous Patch Management | Automatisation native du cloud des correctifs assistée par l’IA | Cloud | Windows, macOS, Linux | Renseignements sur les correctifs assistés par l’IA, avec une large couverture des applications tierces |
| Kaseya VSA | Fournisseurs de services gérés et RMM intégré | Plateforme cloud/RMM | Windows, macOS, Linux** | Intègre la gestion des correctifs fondée sur des politiques à la supervision, aux scripts, à l’automatisation et à la gestion à distance |
| ManageEngine Patch Manager Plus | Gestion flexible des correctifs dans le cloud et sur site | Cloud ou sur site | Windows, macOS, Linux | Déploiement flexible avec tests, approbation, déploiement et rapports automatisés |
Accéder directement à :
- HCL BigFix : idéal pour les environnements d’entreprise complexes
- Quest KACE Systems Management Appliance : idéal pour la gestion unifiée des correctifs et des systèmes informatiques
- Syxsense Manage Plus : idéal pour la gestion automatisée des correctifs dans le cloud
- Automox : idéal pour l’automatisation native du cloud des correctifs
- Ivanti Neurons for Patch Management : idéal pour la priorisation des correctifs fondée sur les risques
- Foresite Endpoint Management : idéal pour la gestion entièrement assurée des correctifs et de la conformité des terminaux
- SecPod Saner CVEM : idéal pour la remédiation unifiée des vulnérabilités et la gestion des correctifs
- NinjaOne Autonomous Patch Management : idéal pour l’automatisation native du cloud des correctifs assistée par l’IA
- Kaseya VSA : idéal pour les fournisseurs de services gérés et les équipes informatiques ayant besoin d’un RMM et d’une gestion des correctifs intégrés
- ManageEngine Patch Manager Plus : idéal pour la gestion flexible des correctifs sur site et dans le cloud
HCL BigFix
Idéal pour les environnements d’entreprise complexes
HCL BigFix est une plateforme de gestion des terminaux et de sécurité pour les entreprises qui automatise la gestion des correctifs, la conformité et la remédiation dans les environnements sur site, hybrides, cloud et isolés. Fondée sur un agent léger unique, elle offre aux équipes informatiques et de sécurité une visibilité et un contrôle centralisés, quasiment en temps réel, sur chaque terminal, quel que soit son système d’exploitation, son emplacement ou son état de connectivité.
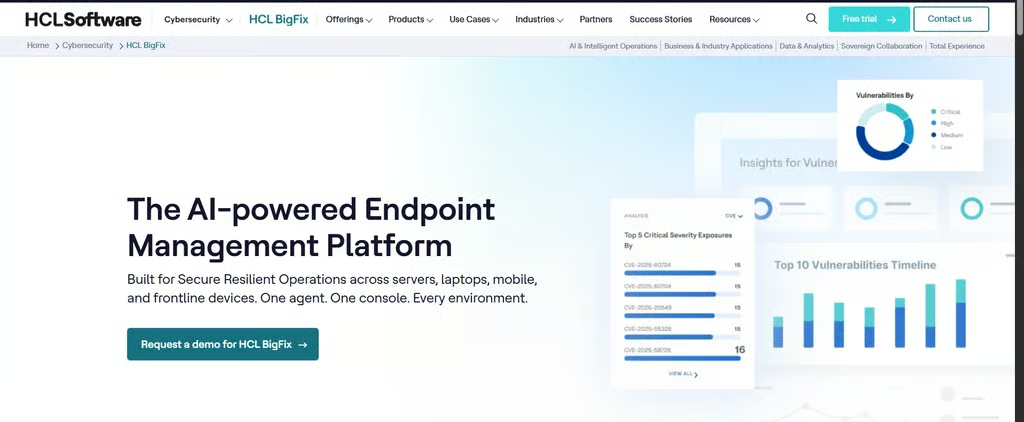
La plateforme automatise la gestion des correctifs pour plus de 165 millions de terminaux dans le monde, en s’appuyant sur une bibliothèque de plus de 630 000 Fixlets prédéfinis couvrant les systèmes d’exploitation et les applications tierces. HCL BigFix CyberFOCUS Analytics met en corrélation les données de vulnérabilité — notamment grâce aux intégrations avec Qualys, Tenable et Rapid7 — directement avec les correctifs disponibles, puis priorise la remédiation à l’aide du catalogue Known Exploited Vulnerabilities (KEV) de la CISA et de MITRE ATT&CK, afin que les équipes corrigent en premier les failles présentant les risques les plus élevés.
HCL BigFix se distingue en atteignant des infrastructures que la plupart des outils de gestion des correctifs ne peuvent pas couvrir : les systèmes Unix existants (AIX, Solaris, HP-UX) et les centres de données déconnectés ou isolés, en plus des parcs Windows, macOS et Linux classiques, le tout depuis la même console. Cette couverture, associée à un taux de réussite supérieur à 99,5 % dès le premier passage et à la prise en charge de 300 000 terminaux par serveur de gestion au maximum, en fait une solution mieux adaptée aux grandes entreprises réglementées qu’aux petites structures ou aux organisations exclusivement natives du cloud.
Fonctionnalités clés
- Gestion automatisée des correctifs sur plus de 120 systèmes d’exploitation et variantes, notamment les systèmes Unix existants (AIX, Solaris, HP-UX)
- CyberFOCUS Analytics pour mettre en corrélation les vulnérabilités et les correctifs, avec une priorisation fondée sur CISA KEV et MITRE ATT&CK
- Plus de 630 000 Fixlets prédéfinis couvrant la gestion des correctifs des systèmes d’exploitation et des applications tierces
- Plus de 50 000 contrôles de conformité prêts à l’emploi, mappés sur CIS, DISA STIG, PCI DSS, HIPAA et NIST
- Architecture à agent et console uniques couvrant les postes de travail, les ordinateurs portables, les serveurs et les appareils mobiles
- Runbook AI et BigFix AEX pour l’automatisation et les workflows d’autoréparation pilotés par l’IA
Fonctionnalités clés
- Visibilité et contrôle des terminaux quasiment en temps réel grâce à une boucle d’évaluation continue
- Applique les politiques dans les environnements déconnectés et isolés sans perdre le contrôle
- Évolue jusqu’à plus de 300 000 terminaux par serveur de gestion et prend en charge plus de 165 millions de terminaux dans le monde
- S’intègre aux scanners de vulnérabilités (Tenable, Qualys, Rapid7) et aux plateformes ITSM (ServiceNow)
- Déployable sur site, en mode hybride ou sous forme de service SaaS natif du cloud (HCL BigFix SaaS Remediate)
- Tableaux de bord personnalisables et rapports de conformité prêts pour les audits
Avantages
- Taux de réussite supérieur à 99,5 % dès le premier passage, bien au-dessus des moyennes habituelles du secteur
- Atteint les systèmes Unix existants et les infrastructures isolées que la plupart des concurrents ne peuvent pas couvrir
- Un agent unique remplace les outils distincts de gestion des correctifs, de conformité et des vulnérabilités
- Forte évolutivité pour les grandes entreprises mondiales fortement réglementées
Inconvénients
- La tarification axée sur les entreprises peut ne pas convenir aux petites organisations
- Les fonctionnalités avancées peuvent nécessiter des administrateurs qualifiés pour être pleinement exploitées
- La mise en œuvre initiale peut être complexe dans les environnements fortement personnalisés
Tarification
Tarification par abonnement ; le coût varie selon le module, le modèle de déploiement et le niveau d’assistance. HCL ne publie pas de tarifs catalogue : les acheteurs doivent contacter le service commercial de HCLSoftware pour obtenir un devis. Un essai gratuit ou une démonstration est disponible.
Quest KACE Systems Management Appliance
Idéal pour la gestion unifiée des correctifs et des systèmes informatiques
Quest KACE Systems Management Appliance (SMA) est une plateforme de gestion des terminaux et des systèmes qui associe la gestion automatisée des correctifs à l’inventaire matériel et logiciel, au déploiement des applications, à la gestion des actifs, à l’analyse des vulnérabilités, aux rapports et aux fonctionnalités de centre de services. Conçue principalement pour les environnements informatiques traditionnels et hybrides, KACE SMA offre aux administrateurs une interface centralisée pour gérer les appareils Windows, macOS, Linux et autres appareils connectés au réseau.
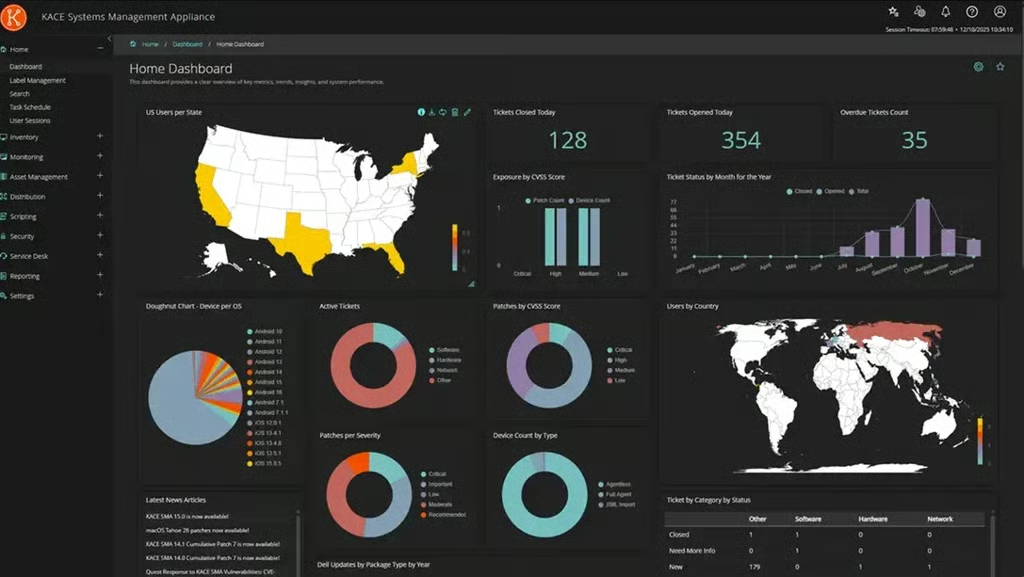
KACE SMA automatise la gestion des correctifs des systèmes d’exploitation et des applications tierces, en permettant aux administrateurs de planifier les déploiements, de définir des échéances d’installation et d’organiser les appareils et les mises à jour à l’aide de Smart Labels dynamiques. Son catalogue de correctifs couvre Windows, macOS et Linux, ainsi que des logiciels tiers couramment ciblés tels que Microsoft Office, Zoom et Adobe Reader. Les administrateurs peuvent également effectuer des analyses de vulnérabilités et des évaluations des correctifs afin d’identifier les terminaux sur lesquels des correctifs ont échoué ou des failles de sécurité subsistent.
KACE SMA se distingue par l’intégration de la gestion des correctifs à une plateforme de gestion des systèmes beaucoup plus large. La même appliance peut détecter le matériel et les logiciels, tenir à jour les inventaires des actifs et des licences logicielles, distribuer des applications, exécuter des scripts, superviser des serveurs, générer des rapports et fournir des fonctionnalités de centre de services. La réplication à distance aide également les organisations disposant de bureaux distribués à réduire le trafic sur le WAN en envoyant une seule fois les correctifs et les applications vers un partage de réplication local, depuis lequel les terminaux récupèrent le contenu sur le réseau local.
Fonctionnalités clés
- Gestion automatisée des correctifs pour Windows, macOS, Linux et les applications tierces prises en charge
- Smart Labels pour cibler dynamiquement les correctifs et les terminaux selon des critères tels que le système d’exploitation, l’emplacement, la gravité, le fournisseur et la date de publication
- Analyse intégrée des vulnérabilités et évaluation des correctifs pour identifier les terminaux non corrigés ou vulnérables
- Inventaire du matériel, des logiciels, des actifs informatiques, des actifs logiciels et des appareils IoT depuis une plateforme centralisée
- Distribution automatisée des logiciels pour les systèmes Windows, macOS et Linux
- Fonctionnalités intégrées de centre de services, de rapports, d’alertes, de scripts et de gestion des serveurs
Fonctionnalités clés
- Identifie et déploie automatiquement les correctifs des systèmes d’exploitation et des applications selon les calendriers et politiques définis par l’administrateur
- Accorde aux utilisateurs une flexibilité contrôlée pour reporter les mises à jour ou les redémarrages, tout en permettant aux administrateurs d’imposer des échéances de correctifs
- Utilise la réplication à distance pour réduire la consommation de bande passante lors de la distribution des correctifs et des logiciels sur plusieurs sites
- Détecte et inventorie les ordinateurs, serveurs, équipements réseau, imprimantes et autres appareils connectés, avec une détection sans agent disponible pour les cas d’utilisation liés à l’inventaire
- Intègre la gestion des correctifs aux informations sur les actifs, à la distribution des logiciels, aux rapports, aux alertes et aux workflows du centre de services
- Déployable sous forme d’appliance virtuelle autogérée sur VMware ou Microsoft Hyper-V, ou d’appliance virtuelle dédiée hébergée par Quest via KACE as a Service
Avantages
- Associe la gestion des correctifs, l’inventaire, la gestion des actifs, le déploiement des logiciels, l’analyse des vulnérabilités et les fonctions de centre de services au sein d’une seule plateforme
- Convient particulièrement aux équipes informatiques qui souhaitent intégrer la gestion des correctifs à une gestion plus large du cycle de vie des terminaux
- La réplication à distance peut réduire les besoins en bande passante des organisations exploitant plusieurs bureaux
- Prend en charge la gestion des correctifs Windows, macOS et Linux ainsi que des applications tierces
Inconvénients
- L’étendue des fonctionnalités peut dépasser les besoins des organisations qui recherchent uniquement un outil de gestion des correctifs léger et autonome
- L’architecture traditionnelle en appliance peut nécessiter davantage de gestion de l’infrastructure que les produits de gestion des correctifs natifs du cloud, même si Quest propose une option KACE as a Service hébergée
- Certaines fonctions de gestion des terminaux nécessitent l’agent KACE au lieu de fonctionner entièrement sans agent
- Les organisations principalement axées sur les terminaux mobiles modernes et gérés dans le cloud peuvent trouver l’offre KACE Cloud distincte de Quest mieux adaptée à leurs besoins
Tarification
La tarification est disponible sur demande et dépend du déploiement et des besoins de l’organisation. Quest propose à la fois une appliance virtuelle autogérée et le modèle KACE as a Service hébergé ; un essai gratuit et des démonstrations du produit sont disponibles.
Syxsense Manage Plus
Idéal pour la gestion automatisée des correctifs dans le cloud
Syxsense Manage Plus est une solution cloud de gestion des terminaux et des correctifs conçue pour aider les équipes informatiques à conserver une visibilité et un contrôle sur les postes de travail, ordinateurs portables et serveurs distribués. Fondée sur la plateforme de gestion unifiée de Syxsense, elle centralise l’inventaire des terminaux, la distribution des logiciels, la gestion des correctifs, la supervision et l’administration, afin que les administrateurs puissent identifier les mises à jour manquantes et agir depuis une console unique.
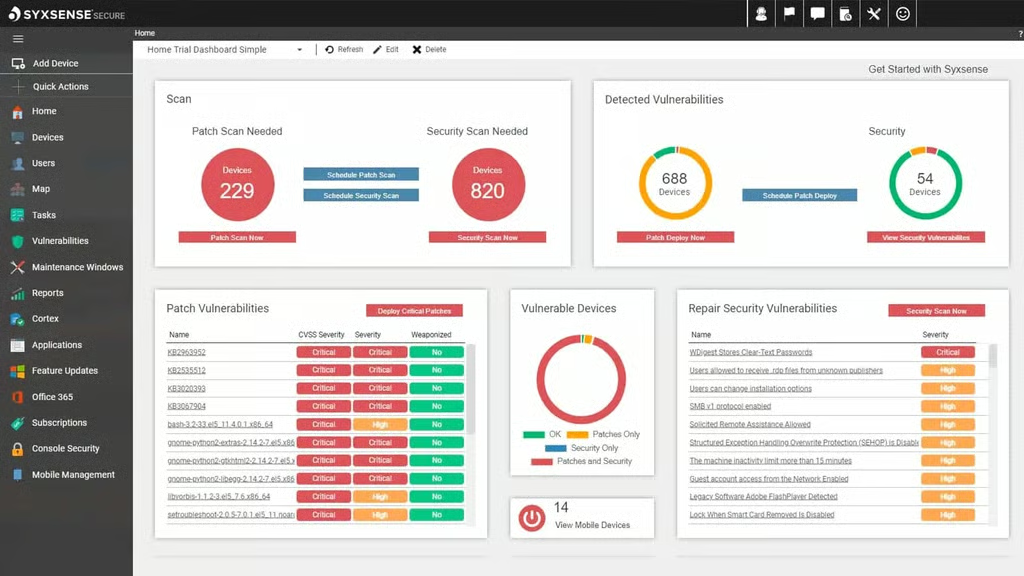
La plateforme automatise la gestion des correctifs pour Windows, macOS, Linux et les applications tierces prises en charge, les correctifs apparaissant dans la console Syxsense peu après leur publication. Les administrateurs peuvent rechercher les correctifs manquants sur les terminaux, utiliser des filtres et des requêtes pour hiérarchiser les mises à jour, cibler des groupes d’appareils spécifiques et planifier les déploiements pendant des fenêtres de maintenance récurrentes afin de réduire les perturbations. Syxsense prend également en charge des applications tierces courantes telles que les produits Adobe, Java et Chrome.
Syxsense Manage Plus se distingue en associant la gestion des correctifs à des renseignements en temps réel sur les terminaux et à l’automatisation au sein d’une plateforme native du cloud. Les connexions actives aux appareils fournissent des informations à jour sur le matériel, les logiciels, la configuration, l’état des correctifs et la santé des appareils, tandis que les rapports et les tableaux de bord aident les administrateurs à suivre les résultats des déploiements et la conformité. La solution est ainsi utile aux équipes informatiques qui gèrent des terminaux distants ou répartis géographiquement et souhaitent davantage de contrôle qu’avec un simple utilitaire de gestion des correctifs, sans déployer une infrastructure traditionnelle de correctifs sur site.
Fonctionnalités clés
- Gestion automatisée des correctifs pour Windows, macOS, Linux et les applications tierces prises en charge
- Inventaire centralisé des terminaux avec détails sur le système d’exploitation, le matériel et les logiciels
- Détection automatisée des correctifs manquants du système d’exploitation et des applications tierces, avec ajout des correctifs à la console peu après leur publication
- Fenêtres de maintenance pour planifier les déploiements récurrents de correctifs tout en réduisant les perturbations pour les utilisateurs
- Distribution des logiciels et gestion de la configuration des terminaux gérés
- Rapports et tableaux de bord personnalisés pour suivre l’état des correctifs, la santé des appareils et la réussite des déploiements
Fonctionnalités clés
- Analyse les terminaux afin d’identifier les correctifs manquants et de déterminer quels appareils nécessitent des mises à jour
- Hiérarchise les correctifs et les appareils vulnérables grâce à de nombreuses options de filtrage et de requête
- Cible les correctifs sur des appareils ou groupes d’appareils sélectionnés plutôt que d’imposer des déploiements à l’échelle de l’organisation
- Gère les postes de travail, ordinateurs portables, serveurs, machines virtuelles et terminaux distants depuis une console cloud centralisée
- Utilise des connexions actives aux terminaux pour fournir des informations en temps réel sur la configuration, l’inventaire, les correctifs et la santé des appareils
- Fournit des rapports et des tableaux de bord pour démontrer l’avancement de la gestion des correctifs et répondre aux exigences de conformité
Avantages
- L’architecture cloud convient particulièrement à la gestion des terminaux distribués et distants
- Prend en charge la gestion des correctifs Windows, macOS, Linux et des applications tierces depuis une console unique
- De solides contrôles de planification et de ciblage aident les équipes informatiques à automatiser la gestion des correctifs sans sacrifier le contrôle des déploiements
- Associe la gestion des correctifs à l’inventaire des terminaux, à la distribution des logiciels, à la supervision et aux rapports
Inconvénients
- Les organisations recherchant principalement un simple utilitaire autonome de gestion des correctifs peuvent ne pas avoir besoin des fonctionnalités plus larges de gestion des terminaux
- Les fonctionnalités de sécurité plus avancées de Syxsense, notamment l’analyse des vulnérabilités et la remédiation automatisée des vulnérabilités, sont associées à ses offres de sécurité et d’entreprise de niveau supérieur plutôt qu’à sa plateforme de gestion de base
- La gestion fondée sur un agent peut ajouter des considérations de déploiement et de maintenance dans les grands parcs de terminaux
- Les organisations qui ont besoin d’une automatisation poussée de la sécurité, d’une évaluation Zero Trust et d’une remédiation des vulnérabilités devront peut-être passer aux offres plus avancées de Syxsense
Tarification
Les organisations peuvent contacter Syxsense pour obtenir une tarification fondée sur le nombre de leurs terminaux et les fonctionnalités requises ; des démonstrations du produit sont également disponibles.
Automox
Idéal pour l’automatisation native du cloud des correctifs
Automox est une plateforme native du cloud de gestion des terminaux et des correctifs qui automatise les mises à jour des systèmes d’exploitation et des applications tierces sur les appareils Windows, macOS et Linux. Comme la plateforme est fournie depuis le cloud, les organisations peuvent gérer leurs terminaux où qu’ils se trouvent, sans déployer de serveurs de correctifs sur site ni exiger que les appareils se connectent au moyen d’un VPN d’entreprise.
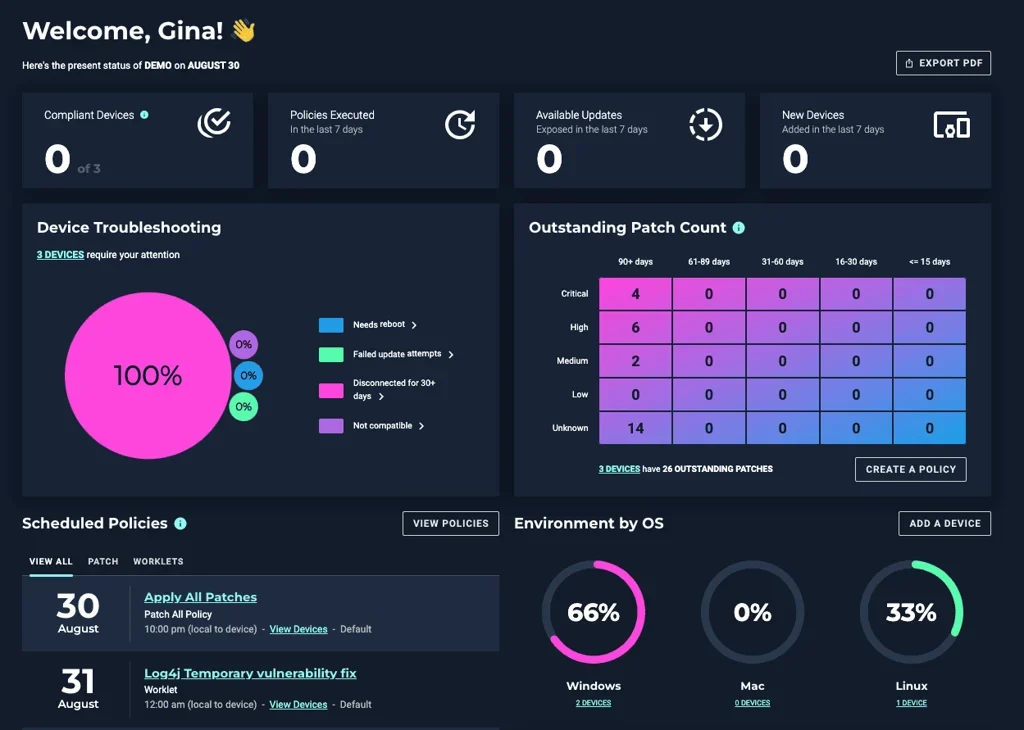
La plateforme automatise l’ensemble du cycle de gestion des correctifs, notamment la détection des mises à jour disponibles, l’identification des terminaux concernés, le conditionnement des mises à jour tierces prises en charge et leur déploiement selon les politiques définies par l’administrateur. Automox annonce actuellement la prise en charge de plus de 630 titres logiciels tiers, en plus des systèmes d’exploitation Windows, macOS et Linux. Son catalogue de logiciels tiers comprend notamment Chrome, Zoom, Slack, les produits Adobe et Firefox.
Automox se distingue en associant la gestion des correctifs à l’automatisation des terminaux grâce aux Automox Worklets, des scripts réutilisables qui permettent aux administrateurs d’effectuer des tâches de configuration, de remédiation, de déploiement de logiciels et autres, au-delà de la gestion standard des correctifs. Les Worklets peuvent exécuter PowerShell sur Windows et Bash sur Linux et macOS, offrant aux équipes informatiques la flexibilité nécessaire pour automatiser des actions qui ne sont pas couvertes par les politiques de correctifs natives. Cette combinaison rend Automox particulièrement adapté aux organisations distribuées et hybrides qui souhaitent gérer leurs correctifs dans le cloud sans entretenir une infrastructure traditionnelle de gestion des correctifs.
Fonctionnalités clés
- Gestion automatisée des correctifs des systèmes d’exploitation Windows, macOS et Linux depuis une console cloud unique
- Gestion automatisée des correctifs de plus de 630 titres logiciels tiers pris en charge, notamment Chrome, Zoom, Slack, les produits Adobe et Firefox
- Automox Worklets pour l’automatisation, la configuration et la remédiation des terminaux fondées sur PowerShell et Bash
- Inventaire centralisé du matériel, des logiciels, des correctifs et de la configuration des appareils
- Planification des correctifs fondée sur des politiques et configuration automatisée des terminaux
- Analyse Patch Safe des packages tiers entrants afin de contribuer à valider leur sécurité et leur intégrité avant leur déploiement
Fonctionnalités clés
- Corrige les appareils distants et distribués via Internet sans nécessiter de VPN ni de serveur de gestion des correctifs sur site
- Détecte, conditionne et déploie automatiquement les mises à jour prises en charge des applications tierces
- Utilise des politiques pour automatiser les workflows récurrents de gestion des correctifs et des terminaux sous Windows, macOS et Linux
- Déploie, met à jour ou supprime des logiciels sur les terminaux gérés en utilisant les fonctionnalités natives et les Worklets
- Permet aux administrateurs d’automatiser les modifications de configuration, les actions de conformité et les tâches de remédiation grâce à des scripts réutilisables
- Prend en charge les terminaux physiques et virtuels, notamment les ordinateurs de bureau, les ordinateurs portables, les serveurs, les machines virtuelles et les systèmes dans le cloud
Avantages
- L’architecture entièrement native du cloud élimine la nécessité d’entretenir une infrastructure de gestion des correctifs sur site
- Prise en charge étendue des effectifs distribués et distants, car les terminaux peuvent être corrigés depuis n’importe quel endroit disposant d’un accès à Internet
- Prise en charge multiplateforme étendue de Windows, macOS, Linux et de plus de 630 logiciels tiers
- Les Worklets étendent la plateforme au-delà de la gestion des correctifs, avec une automatisation et une remédiation personnalisables des terminaux
- Une tarification d’entrée de gamme simple est proposée aux organisations qui ont uniquement besoin de gérer les correctifs des systèmes d’exploitation
Inconvénients
- La gestion des correctifs des applications tierces, le déploiement de logiciels, la configuration des appareils et l’automatisation avancée nécessitent des forfaits Automate de niveau supérieur plutôt que le forfait Patch OS d’entrée de gamme
- Les Worklets peuvent nécessiter des connaissances en PowerShell ou en Bash lorsque les organisations ont besoin d’une automatisation personnalisée allant au-delà de la bibliothèque prédéfinie
- La gestion fondée sur un agent signifie que les organisations doivent déployer et entretenir l’agent Automox sur les terminaux gérés
- Les organisations soumises à des exigences strictes en matière d’infrastructure de gestion des correctifs entièrement sur site ou isolée peuvent juger l’architecture native du cloud inadaptée
Tarification
Automox publie une tarification de 1 dollar US par terminal et par mois pour son forfait d’entrée de gamme Patch OS, avec un engagement annuel ; celui-ci comprend la gestion des correctifs des systèmes d’exploitation Windows, macOS et Linux. Automate Essentials, qui ajoute la gestion des correctifs de plus de 630 titres tiers, le déploiement de logiciels, des politiques d’automatisation avancées, la configuration des appareils et l’accès à l’API, est proposé selon une tarification personnalisée. Automate Enterprise est également proposé selon une tarification personnalisée et ajoute notamment plus de 432 Worklets prédéfinis, l’exécution immédiate FixNow, la gestion de plusieurs organisations et Core Remote Control. Les forfaits annuels bénéficient d’une remise de 25 % par rapport à la facturation mensuelle, et Automox propose un essai gratuit de 15 jours.
Ivanti Neurons for Patch Management
Idéal pour la priorisation des correctifs fondée sur les risques
Ivanti Neurons for Patch Management est une plateforme native du cloud de gestion des correctifs qui identifie, hiérarchise et corrige automatiquement les vulnérabilités logicielles sous Windows, macOS, Linux et dans les applications tierces. Plutôt que de s’appuyer uniquement sur les scores de gravité classiques, la plateforme associe les données des terminaux aux renseignements sur les menaces, à la criticité des actifs, à la fiabilité des correctifs et au Vulnerability Risk Rating (VRR) d’Ivanti afin d’aider les équipes informatiques à traiter en priorité les vulnérabilités présentant le plus grand risque réel.
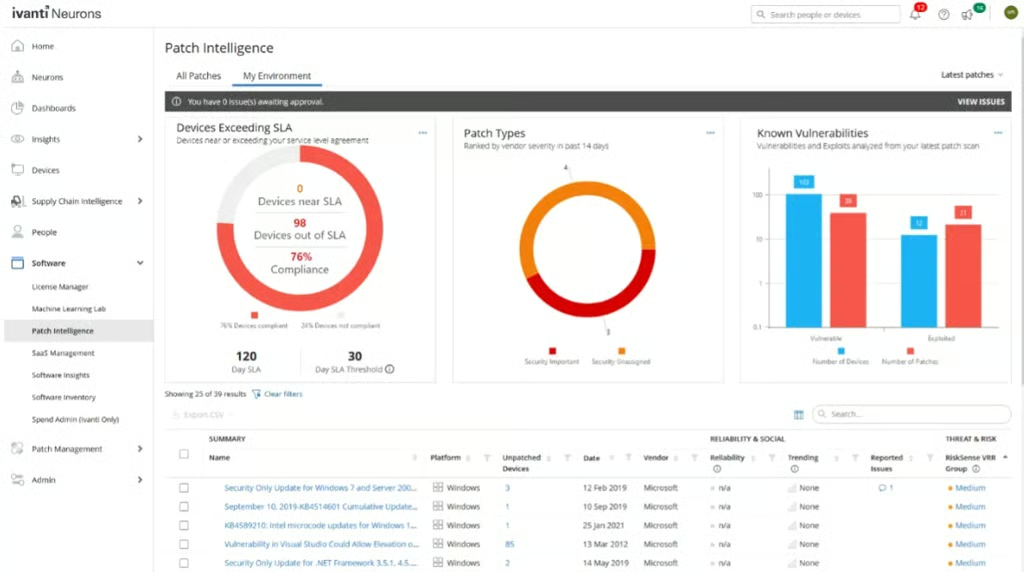
La plateforme comprend un catalogue de correctifs couvrant plus de 800 titres logiciels et prend en charge des workflows de remédiation automatisés tels que les déploiements par anneaux, le déploiement fondé sur les risques, la réponse aux vulnérabilités zero-day et la remédiation continue des correctifs. Sa fonctionnalité Continuous Compliance peut identifier les appareils qui n’ont pas reçu les mises à jour planifiées parce qu’ils étaient hors ligne ou en raison d’autres problèmes, puis déployer automatiquement les correctifs nécessaires, réduisant ainsi les écarts entre les fenêtres de maintenance planifiées et les exigences de conformité.
Ivanti Neurons for Patch Management se distingue par l’importance accordée aux renseignements sur les risques, plutôt que par la simple installation de toutes les mises à jour disponibles. Le VRR intègre le contexte des menaces et des informations sur les exploits validées par des analystes afin de hiérarchiser les vulnérabilités, tandis que les informations sur la fiabilité des correctifs s’appuient sur les données de déploiement et les tests pour aider les administrateurs à déterminer si les mises à jour sont sûres avant un déploiement à grande échelle. Associée à des rapports de conformité fondés sur l’exposition et aux intégrations natives de l’ensemble de la gamme Ivanti Neurons, cette approche rend la plateforme particulièrement adaptée aux entreprises qui souhaitent que les équipes de sécurité et des opérations informatiques coordonnent la remédiation en fonction de l’exposition réelle plutôt que du nombre de correctifs.
Fonctionnalités clés
- Gestion automatisée des correctifs sous Windows, macOS, Linux et dans les applications tierces prises en charge
- Catalogue de correctifs couvrant plus de 800 titres logiciels
- Vulnerability Risk Rating (VRR) pour une priorisation fondée sur les risques, utilisant les renseignements sur les menaces et le contexte des exploits plutôt que le seul CVSS
- Remédiation automatisée avec déploiement par anneaux, Deploy by Risk, réponse aux vulnérabilités zero-day et remédiation continue des correctifs
- Informations sur la fiabilité des correctifs fondées sur les tests et les données de déploiement anonymisées afin de contribuer à réduire les échecs de déploiement
- Rapports de conformité fondés sur l’exposition, mesurant la durée pendant laquelle chaque mise à jour laisse les terminaux exposés
Fonctionnalités clés
- Détecte les appareils et établit un inventaire des terminaux afin que les administrateurs puissent identifier les systèmes nécessitant des correctifs
- Hiérarchise automatiquement les déploiements de correctifs en fonction du risque lié aux vulnérabilités, des exploits actifs, de la criticité des actifs et de la fiabilité des correctifs
- Utilise des déploiements par anneaux successifs pour tester les correctifs sur des groupes de terminaux sélectionnés avant un déploiement plus large
- Corrige automatiquement les terminaux qui n’ont pas respecté les fenêtres de maintenance planifiées grâce aux workflows Continuous Compliance
- Prend en charge les options de déploiement fondées sur les risques au moyen des scores VRR, de la gravité établie par le fournisseur et des informations CISA KEV
- S’intègre nativement à Ivanti Neurons for Risk-Based Vulnerability Management, Application Security Posture Management, UEM et ITSM
Avantages
- La priorisation solide fondée sur les risques aide les équipes à concentrer leurs efforts de remédiation sur les vulnérabilités présentant la plus forte exposition réelle
- Continuous Compliance peut détecter automatiquement les terminaux qui manquent les fenêtres de gestion des correctifs planifiées et les remettre en conformité
- Les renseignements sur la fiabilité des correctifs et les déploiements par anneaux peuvent réduire le risque que des correctifs problématiques atteignent l’ensemble de l’environnement
- Prise en charge étendue des systèmes d’exploitation et des applications tierces, avec un catalogue de plus de 800 titres logiciels
- Intégration étroite avec l’écosystème Ivanti de gestion des vulnérabilités, UEM, ITSM et gestion étendue des terminaux
Inconvénients
- La notation des risques, l’automatisation, les anneaux de déploiement et les intégrations étendues avec Neurons peuvent ajouter une complexité inutile aux organisations qui recherchent une gestion basique des correctifs
- Les organisations ayant déjà standardisé un autre écosystème de gestion des terminaux ou des vulnérabilités peuvent tirer moins de valeur des intégrations natives d’Ivanti
- L’architecture native du cloud peut ne pas convenir aux organisations qui exigent une plateforme de gestion des correctifs entièrement isolée ou déconnectée
- La disponibilité des fonctionnalités peut dépendre de la licence ; les acheteurs doivent donc vérifier quels composants de Patch Management et quelles fonctionnalités Neurons associées sont inclus dans leur forfait
Tarification
Le produit peut être acheté indépendamment ou dans le cadre d’un package de solutions Ivanti Secure Unified Endpoint. La tarification comprend des frais de plateforme ainsi qu’une licence basée sur le nombre d’appareils ; les organisations doivent contacter le service commercial d’Ivanti pour obtenir une estimation personnalisée. Ivanti propose également des démonstrations du produit aux acheteurs potentiels.
Foresite Endpoint Management
Idéal pour la gestion entièrement assurée des correctifs et de la conformité des terminaux
Foresite Endpoint Management est un service entièrement géré de gestion des terminaux qui associe la gestion des correctifs, la gestion des configurations, l’application des politiques, la surveillance continue et le suivi de la conformité dans les environnements distribués et hybrides. Plutôt que de fonctionner uniquement comme un outil de gestion des correctifs en libre-service, Foresite fournit une gestion assurée par des spécialistes, conçue pour maintenir les terminaux à jour, renforcés et alignés sur les politiques de sécurité de l’organisation.
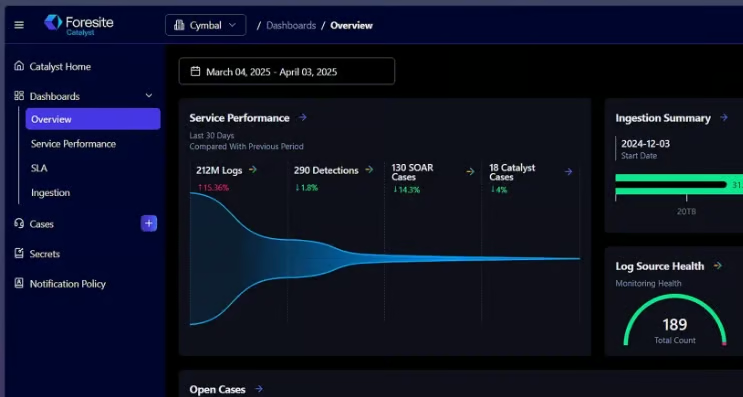
Le service automatise les workflows de gestion des correctifs et des configurations tout en surveillant en continu l’état des terminaux, la posture des actifs et la conformité aux politiques. Foresite prend en charge les serveurs Windows et Linux, les postes de travail Windows et macOS ainsi que des centaines d’applications tierces grâce à ses services gérés de gestion des correctifs. Les déploiements de correctifs peuvent être déployés par étapes sur de petits groupes de test avant leur élargissement ; les politiques de redémarrage automatisé, la surveillance des correctifs, la protection contre les restaurations et la gestion des correctifs à distance contribuent à réduire la charge opérationnelle des équipes informatiques internes.
Foresite Endpoint Management se distingue parce que la gestion des correctifs est intégrée à des opérations de sécurité plus larges au lieu d’être traitée comme une tâche informatique isolée. Son framework Catalyst relie la télémétrie des terminaux, les workflows de remédiation, les contrôles de conformité et les renseignements sur les menaces, tandis que les intégrations avec des solutions telles que Google SecOps, Tanium, Ivanti et ManageEngine permettent aux spécialistes de Foresite de gérer différents environnements de terminaux. Le service est ainsi particulièrement utile aux organisations qui souhaitent externaliser la gestion quotidienne des correctifs et l’hygiène des terminaux tout en reliant ces activités aux opérations de MDR et de conformité.
Fonctionnalités clés
- Gestion automatisée des correctifs des systèmes d’exploitation et des applications tierces sur les terminaux gérés
- Découverte continue des actifs, surveillance de l’état des terminaux et analyse de la posture
- Protection contre la restauration des correctifs et établissement d’une configuration de référence afin de réduire les déploiements échoués ou perturbateurs
- Application des politiques, mise en correspondance avec des frameworks et normes tels que NIST, HIPAA et PCI DSS
- Identification et remédiation en temps réel des dérives de configuration, des vulnérabilités et des appareils non conformes aux politiques
- Intégration avec Foresite Catalyst et Google SecOps pour coordonner les workflows liés aux terminaux, à la détection des menaces et à la conformité
Fonctionnalités clés
- Corrige les serveurs Windows et Linux, les postes de travail Windows et macOS ainsi que les applications tierces prises en charge
- Automatise les cycles récurrents de gestion des correctifs selon la gravité, le type d’appareil et les calendriers de maintenance approuvés par le client
- Utilise des déploiements de correctifs par étapes pour tester les mises à jour sur de petits groupes d’appareils avant un déploiement plus large
- Permet de corriger les terminaux situés sur site ou à distance, à condition que les appareils disposent d’une connexion Internet
- Fournit une visibilité centralisée sur la configuration des terminaux, l’état de conformité, les logiciels et la posture de sécurité
- Relie la remédiation des terminaux aux investigations MDR, à l’application de la conformité et aux renseignements sur les menaces grâce à l’écosystème élargi des opérations de sécurité de Foresite
Avantages
- Le service entièrement géré réduit la charge quotidienne d’administration des correctifs pour les équipes informatiques et de sécurité internes
- Associe la gestion des correctifs à la gestion des configurations, à l’application des politiques, à la surveillance continue et aux rapports de conformité
- Les déploiements par étapes, la protection contre la restauration et la récupération après échec peuvent réduire le risque opérationnel associé à la gestion automatisée des correctifs
- Prend en charge plusieurs technologies de gestion des terminaux, notamment Tanium, ManageEngine et Ivanti, sans obliger chaque client à standardiser une plateforme sous-jacente unique
- L’intégration étroite avec le MDR et Google SecOps fait de la remédiation des terminaux un élément d’une stratégie plus large d’opérations de sécurité
Inconvénients
- Les organisations qui souhaitent une application de gestion des correctifs exclusivement en libre-service peuvent juger le modèle de service géré moins adapté
- Les clients peuvent avoir moins de contrôle direct sur les opérations quotidiennes de gestion des correctifs qu’avec une plateforme gérée en interne
- La technologie sous-jacente peut varier selon le périmètre de la mission, ce qui peut compliquer les comparaisons de fonctionnalités avec des produits autonomes de gestion des correctifs
- L’approche plus large de Foresite en matière de sécurité et de conformité des terminaux peut être plus complète que nécessaire pour les petites organisations dont le seul besoin est le déploiement basique de correctifs du système d’exploitation
Tarification
Foresite ne publie pas de tarification standard actuelle et invite les clients potentiels à contacter son équipe pour une consultation et un devis. La tarification dépend probablement de facteurs tels que le nombre de terminaux, le type d’appareil, la technologie sous-jacente et l’étendue des services gérés.
SecPod Saner CVEM
Idéal pour la remédiation unifiée des vulnérabilités et la gestion des correctifs
SecPod Saner CVEM est une plateforme continue de gestion des vulnérabilités et de l’exposition qui associe la découverte des actifs, la détection des vulnérabilités, la priorisation des risques, la gestion de la conformité, la gestion des terminaux et la gestion automatisée des correctifs dans un workflow unique. Son agent léger prend en charge Windows, macOS, Linux et IBM AIX, offrant aux équipes informatiques et de sécurité une console unique pour identifier les expositions et y remédier dans les environnements sur site, cloud, hybrides et distants.
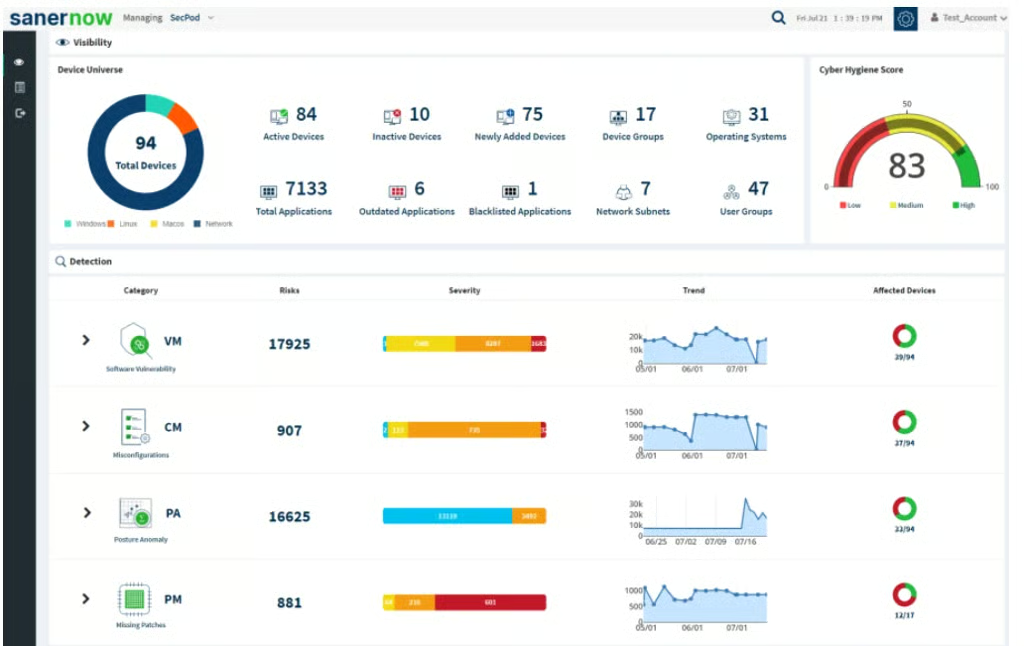
Le moteur de gestion des correctifs de la plateforme identifie les mises à jour manquantes des systèmes d’exploitation et des applications tierces, les met en correspondance avec les vulnérabilités pertinentes et automatise leur déploiement selon les politiques définies par l’administrateur. SecPod indique que Saner prend en charge Windows, Linux et macOS ainsi que plus de 550 applications tierces ; les analyses en temps réel, continues, planifiées et à la demande offrent aux équipes une grande flexibilité quant au moment où les terminaux sont évalués et corrigés.
Saner CVEM se distingue parce que la gestion des correctifs est directement liée à la gestion des vulnérabilités et de l’exposition au lieu de fonctionner comme un workflow distinct. Son moteur de priorisation des risques intègre des facteurs tels que la probabilité d’exploitation EPSS, les vulnérabilités connues comme exploitées de la CISA, le SSVC, la criticité des actifs et le contexte métier afin d’aider les équipes à déterminer quelles expositions doivent être traitées en premier. Saner peut ensuite effectuer la remédiation depuis la même console, créant un processus en boucle fermée allant de la découverte au déploiement vérifié des correctifs.
Fonctionnalités clés
- Gestion automatisée des correctifs des systèmes d’exploitation et des applications tierces pour Windows, macOS, Linux et les environnements d’entreprise pris en charge
- Couverture des correctifs de plus de 550 applications tierces, en complément des mises à jour des systèmes d’exploitation
- Priorisation des risques alignée sur le SSVC, intégrant l’EPSS, l’état CISA KEV, la criticité des actifs, la disponibilité des exploits et le contexte métier
- Découverte continue des actifs couvrant les appareils gérés, non gérés et relevant du shadow IT
- Évaluation intégrée de la conformité par rapport à des référentiels tels que les CIS Benchmarks, HIPAA, PCI DSS, ISO 27001 et NIST 800-53
- Détection des anomalies de posture assistée par l’IA, surveillant plus de 100 paramètres des appareils pour repérer les écarts comportementaux et de configuration
Fonctionnalités clés
- Détecte les correctifs manquants et met en correspondance les mises à jour disponibles avec les CVE associés, les informations de gravité et les terminaux concernés
- Automatise l’application des correctifs au moyen de workflows pilotés par des politiques, avec des options d’évaluation continues, planifiées, à la demande et en temps réel
- Prend en charge les tests préalables au déploiement avec des critères de réussite, des groupes de test et des groupes de déploiement définis avant le déploiement automatisé en production
- Crée des tâches de remédiation pour les correctifs de sécurité, les mises à jour non liées à la sécurité, les mises à jour des systèmes d’exploitation, les applications tierces et les mises à niveau de fonctionnalités
- Fournit des contrôles d’atténuation compensatoires lorsqu’un correctif direct n’est pas disponible, contribuant à réduire l’exposition pendant que les organisations attendent une solution permanente
- Prend en charge un déploiement dans le cloud ou sur site, avec une remédiation au moyen d’un agent commun sur les appareils Windows, Linux, macOS et AIX
Avantages
- Combine la découverte des vulnérabilités, la priorisation des risques, l’application des correctifs, la conformité et la gestion des terminaux au sein d’une même plateforme
- La remédiation en boucle fermée réduit les transferts entre les scanners de vulnérabilités et les systèmes distincts de gestion des correctifs
- La priorisation des risques va au-delà du CVSS en intégrant la facilité d’exploitation, les informations CISA KEV, l’importance des actifs et le contexte métier
- La large couverture multiplateforme inclut les environnements Windows, macOS, Linux et IBM AIX
- Les workflows intégrés de test et de déploiement aident les organisations à automatiser les correctifs tout en réduisant le risque que des mises à jour problématiques atteignent les terminaux de production
Inconvénients
- L’ensemble étendu de fonctionnalités de CVEM peut être plus complexe que nécessaire pour les organisations qui recherchent uniquement le déploiement de base des correctifs des systèmes d’exploitation
- Les organisations qui utilisent déjà des scanners de vulnérabilités, des plateformes de conformité et des outils de gestion des terminaux distincts peuvent être confrontées à un chevauchement avec leurs investissements existants
- Les fonctionnalités avancées de priorisation des risques et de gestion de l’exposition peuvent nécessiter davantage de configuration initiale des politiques qu’une application des correctifs fondée sur de simples calendriers
- Le déploiement d’un agent est requis pour les workflows de remédiation et d’application des correctifs des terminaux de Saner, ce qui ajoute un composant supplémentaire à gérer sur les terminaux
Tarification
La tarification varie selon les exigences de déploiement, le nombre de terminaux et les fonctionnalités de Saner dont l’organisation a besoin ; les clients potentiels doivent donc contacter SecPod pour obtenir un devis personnalisé. SecPod propose des options de déploiement dans le cloud et sur site, et des démonstrations du produit sont disponibles pour les organisations qui évaluent la plateforme.
NinjaOne Autonomous Patch Management
Idéal pour l’automatisation native du cloud des correctifs assistée par l’IA
NinjaOne Autonomous Patch Management est une plateforme de gestion des correctifs native du cloud qui automatise les mises à jour des systèmes d’exploitation et des applications tierces sur les terminaux Windows, macOS et Linux. Fournie via la plateforme unifiée de gestion des terminaux de NinjaOne, elle utilise l’automatisation fondée sur des politiques et des informations sur les correctifs assistées par l’IA pour aider les équipes informatiques à évaluer les mises à jour, à prioriser la remédiation et à déployer les correctifs sur les postes de travail, les ordinateurs portables et les serveurs, sans nécessiter d’infrastructure de gestion des correctifs sur site ni de VPN d’entreprise.
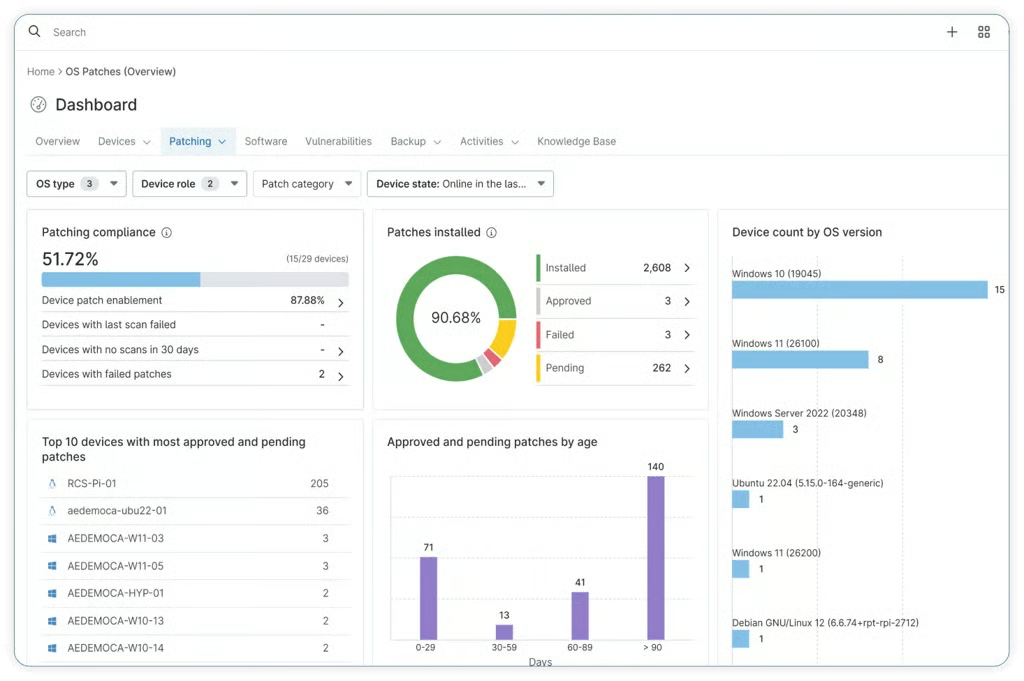
La plateforme prend en charge l’application automatisée des correctifs sur Windows, macOS et Linux ainsi que sur plus de 8 800 applications. Les administrateurs peuvent configurer les calendriers d’analyse et de déploiement, les règles d’approbation et de rejet automatiques, le comportement au redémarrage, les remplacements de correctifs et les scripts pré- ou post-correctif. NinjaOne fournit également des tableaux de bord centralisés pour suivre l’état des correctifs, les déploiements échoués, les données CVE et les vulnérabilités des terminaux, aidant les équipes à identifier les systèmes qui restent exposés après un cycle de déploiement.
NinjaOne Autonomous Patch Management se distingue en combinant une large couverture des correctifs avec Patch Intelligence AI et une gestion des terminaux dans le cloud. Ses fonctionnalités fondées sur l’IA aident à prioriser les correctifs et à évaluer les mises à jour avant leur déploiement, tandis que les approbations préventives permettent aux administrateurs d’établir des règles pour les correctifs avant que les terminaux ne les détectent. Comme NinjaOne repose sur un agent et privilégie le cloud, les appareils distants peuvent recevoir directement les mises à jour via Internet sans avoir besoin d’accéder au réseau de l’entreprise, ce qui rend la plateforme particulièrement adaptée aux environnements informatiques distribués et aux fournisseurs de services gérés qui administrent un grand nombre de terminaux.
Fonctionnalités clés
- Application automatisée des correctifs des systèmes d’exploitation sur les terminaux Windows, macOS et Linux
- Application des correctifs des applications tierces couvrant plus de 8 800 applications
- Patch Intelligence AI pour aider à évaluer, à prioriser et à déployer les mises à jour en toute sécurité
- Approbations préventives des correctifs et règles de rejet pour contrôler les mises à jour avant que les analyses des terminaux ne les détectent
- Gestion automatisée des redémarrages avec notifications utilisateur et politiques de redémarrage configurables
- Tableaux de bord centralisés des correctifs, visibilité sur les CVE, journaux d’activité, rapports de conformité et suivi des échecs de déploiement
Fonctionnalités clés
- Analyse automatiquement les terminaux et applique les correctifs approuvés des systèmes d’exploitation et des logiciels conformément aux politiques et aux calendriers configurables
- Applique les correctifs directement aux terminaux distants via le cloud, sans nécessiter de VPN d’entreprise, de connexion au domaine ni de serveur de correctifs sur site
- Sépare les calendriers d’analyse et d’installation des correctifs afin que les administrateurs puissent contrôler le moment où les mises à jour sont détectées et celui où elles sont déployées
- Fournit des contrôles globaux d’approbation et de rejet pour gouverner de manière proactive les correctifs par numéro de KB ou identifiant de correctif
- Prend en charge les alertes automatisées par différents canaux, notamment l’e-mail, les SMS et Slack, lorsque des correctifs sont en attente ou que leur déploiement échoue
- Suit la conformité des correctifs, les vulnérabilités connues, les résultats des déploiements, les approbations, les rejets et l’activité administrative depuis des tableaux de bord centralisés
Avantages
- L’architecture privilégiant le cloud élimine le besoin d’une infrastructure dédiée de gestion des correctifs sur site ou d’une connectivité VPN
- La large couverture multiplateforme inclut Windows, macOS, Linux et plus de 8 800 applications
- Les informations sur les correctifs assistées par l’IA et les approbations automatisées peuvent réduire le travail manuel nécessaire pour évaluer et déployer les mises à jour
- Les contrôles avancés de planification, de redémarrage, de notification et de reporting offrent aux administrateurs une grande flexibilité quant à la manière dont les correctifs parviennent aux utilisateurs
- S’intègre naturellement à la plateforme plus large de gestion des terminaux de NinjaOne, ce qui la rend utile aux équipes informatiques et aux fournisseurs de services gérés qui utilisent déjà NinjaOne
Inconvénients
- Les organisations qui recherchent uniquement un utilitaire léger d’application autonome des correctifs peuvent ne pas avoir besoin de la plateforme plus large de gestion des terminaux NinjaOne
- L’architecture fondée sur un agent oblige les organisations à déployer et à maintenir l’agent NinjaOne sur les appareils gérés
- La gestion entièrement dans le cloud peut ne pas convenir aux environnements hautement isolés ou hermétiques qui ne peuvent pas communiquer avec le service cloud de NinjaOne
- Certaines fonctionnalités continuent de varier selon le système d’exploitation
Tarification
NinjaOne applique une tarification par appareil avec des remises sur volume, plutôt qu’un prix fixe unique pour Autonomous Patch Management. NinjaOne indique que la tarification commerciale hors FedRAMP peut commencer à 1,50 $US par terminal et par mois pour 10 000 terminaux et atteindre 3,75 $US par terminal et par mois pour 50 terminaux ou moins, les prix réels variant selon la région et les produits achetés. NinjaOne ne publie pas le prix de chaque produit, les organisations doivent donc demander un devis correspondant exactement à leur configuration de gestion des correctifs. L’entreprise propose également un essai gratuit de 14 jours, un onboarding et une formation gratuits, ainsi qu’une assistance illimitée.
Kaseya VSA
Idéal pour les fournisseurs de services gérés et les équipes informatiques ayant besoin d’un RMM et d’une gestion des correctifs intégrés
Kaseya VSA est une plateforme de supervision et de gestion à distance qui regroupe la supervision des terminaux, l’automatisation, la gestion des logiciels, l’accès à distance, les scripts et la gestion des correctifs dans une console centralisée. Ses fonctionnalités d’application des correctifs sont conçues pour les fournisseurs de services gérés et les équipes informatiques internes qui doivent maintenir les systèmes d’exploitation et les applications métier dans des environnements de terminaux distribués, tout en intégrant les correctifs à des workflows RMM plus larges. Kaseya présente actuellement la gestion des correctifs de VSA comme prenant en charge Windows, macOS, Linux et les applications tierces.
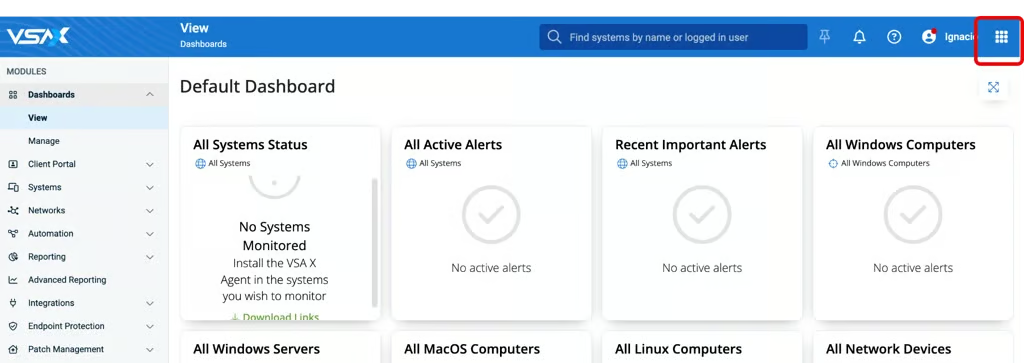
VSA utilise une gestion des correctifs pilotée par des politiques pour automatiser l’analyse, l’approbation, le déploiement, le comportement au redémarrage et le suivi de la conformité. Les administrateurs peuvent créer des règles fondées sur des attributs tels que la gravité du correctif, sa catégorie, son ancienneté, son CVE et son score CVSS, tandis que les règles globales peuvent approuver ou rejeter automatiquement les mises à jour dans tout l’environnement. Pour les logiciels tiers, Kaseya gère son propre catalogue d’applications et priorise les mises à jour du catalogue au moyen d’un système par niveaux fondé sur l’importance de l’application et la gravité de la vulnérabilité.
Kaseya VSA se distingue parce que l’application des correctifs est intégrée à une plateforme d’automatisation RMM plus large, plutôt que proposée comme un outil isolé. Les techniciens peuvent associer les politiques de correctifs à la supervision des terminaux, aux scripts, aux procédures des agents, à la gestion des logiciels, aux alertes et aux workflows de remédiation, ce qui est particulièrement utile aux fournisseurs de services gérés qui administrent de nombreux environnements clients. Kaseya prend également en charge l’application des correctifs hors réseau, permettant aux terminaux connectés à Internet de recevoir des mises à jour sans devoir se reconnecter au réseau de l’entreprise.
Fonctionnalités clés
- Gestion des correctifs pilotée par des politiques pour Windows, macOS, Linux et les applications tierces prises en charge
- Règles automatisées d’approbation et de rejet des correctifs fondées sur la gravité, la catégorie, l’ancienneté du correctif, le CVE, le score CVSS et d’autres critères
- Catalogue natif de logiciels tiers pour installer, mettre à jour et désinstaller les applications prises en charge
- Analyse automatisée des correctifs, planification des déploiements, gestion des redémarrages et rapports de conformité
- Processus de mise à jour des logiciels tiers par niveaux, donnant la priorité aux applications critiques et aux vulnérabilités de gravité élevée
- Intégration aux fonctionnalités RMM plus larges de VSA, notamment la supervision, les scripts, l’automatisation, les alertes et la gestion à distance
Fonctionnalités clés
- Analyse automatiquement les terminaux gérés à la recherche de correctifs manquants et déploie les mises à jour approuvées conformément aux politiques et aux calendriers définis
- Crée des règles globales de correctifs qui peuvent approuver ou rejeter automatiquement les mises à jour sur tous les appareils gérés avant l’évaluation des politiques de niveau inférieur
- Utilise notamment les identifiants CVE et les scores CVSS pour aider les administrateurs à prioriser les décisions liées aux correctifs de sécurité
- Applique les correctifs aux appareils hors réseau lorsqu’ils disposent d’une connexion Internet, sans exiger qu’ils se reconnectent au réseau de l’entreprise
- Prend en charge les mises à jour automatisées des logiciels tiers, avec une mise à jour du catalogue priorisée selon le niveau de l’application et la gravité de la vulnérabilité
- Fournit des rapports de conformité des correctifs et une visibilité selon des facteurs tels que la gravité, l’ancienneté du correctif et le groupe d’actifs, à des fins opérationnelles et d’audit
Avantages
- Combine la gestion des correctifs à une plateforme RMM mature, réduisant le besoin d’outils distincts de supervision et d’automatisation des terminaux
- Le puissant moteur de politiques et de règles offre aux administrateurs un contrôle granulaire sur les correctifs approuvés, rejetés et déployés
- L’application des correctifs hors réseau convient bien aux environnements de terminaux distribués et distants
- Les scripts natifs et les procédures des agents permettent aux équipes informatiques de créer des workflows de remédiation autour de l’application des correctifs et de la maintenance des terminaux
- Convient particulièrement aux fournisseurs de services gérés qui doivent gérer les correctifs parallèlement à la supervision et à l’administration de nombreux environnements clients
Inconvénients
- L’ensemble étendu de fonctionnalités RMM de VSA peut être plus complexe que nécessaire pour les organisations qui recherchent uniquement un produit autonome d’application des correctifs
- La couverture des applications tierces n’est pas universelle ; Kaseya précise explicitement que certaines applications ne figurent pas dans son catalogue de logiciels
- Les fonctionnalités de la plateforme peuvent différer selon les générations de VSA et les systèmes d’exploitation ; par exemple, la documentation actuelle de VSA 10 indique que son module d’application des correctifs tiers est disponible pour les appareils Windows. Les acheteurs doivent donc vérifier la couverture multiplateforme exacte correspondant à leur déploiement.
- L’application des correctifs hors ligne présente des limitations : la documentation de VSA 9 exige une configuration distincte de WSUS pour l’application hors ligne des correctifs des systèmes d’exploitation et ne prend pas en charge les mises à jour hors ligne des logiciels tiers.
Tarification
Kaseya ne publie pas de tarif catalogue standard simple pour VSA sur ses pages publiques consacrées à la gestion des correctifs. La tarification dépend généralement du nombre de terminaux gérés, des fonctionnalités VSA sélectionnées, de la structure du contrat et du fait que le produit soit acheté séparément ou dans le cadre d’une offre Kaseya plus large. Les organisations doivent contacter Kaseya pour obtenir un devis personnalisé et confirmer les fonctionnalités de gestion des correctifs et des logiciels tiers incluses dans l’édition VSA proposée. Kaseya propose également des démonstrations du produit aux clients potentiels.
ManageEngine Patch Manager Plus
Idéal pour la gestion flexible des correctifs sur site et dans le cloud
ManageEngine Patch Manager Plus est une plateforme automatisée de gestion des correctifs qui aide les équipes informatiques à détecter, tester, approuver, déployer et documenter les correctifs des systèmes d’exploitation et des applications tierces depuis une console centralisée. Disponible à la fois sur site et sous forme de service cloud, elle prend en charge les terminaux Windows, macOS et Linux et est conçue pour gérer aussi bien les ordinateurs portables et de bureau que les serveurs et les appareils itinérants.
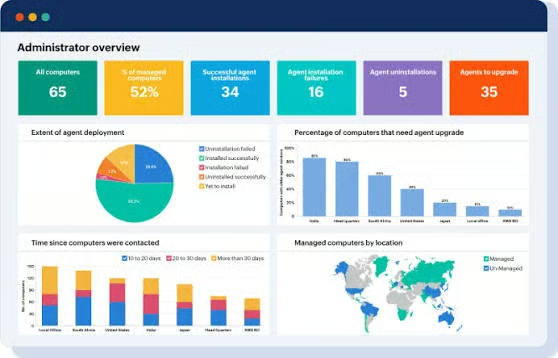
La plateforme automatise une grande partie du cycle de vie des correctifs grâce à sa fonctionnalité Automated Patch Deployment. Les administrateurs peuvent analyser les terminaux à la recherche de correctifs manquants, télécharger automatiquement les mises à jour, les tester sur des groupes d’appareils sélectionnés, approuver les correctifs concluants, planifier les déploiements pendant les fenêtres de maintenance souhaitées et suivre les résultats grâce aux rapports et aux tableaux de bord. ManageEngine gère également un vaste catalogue d’applications tierces ; Patch Manager Plus annonce actuellement la prise en charge de l’application des correctifs de plus de 1 100 mises à jour tierces.
Patch Manager Plus se distingue en offrant aux organisations un contrôle important sur l’automatisation des correctifs, tout en proposant des modèles de déploiement dans le cloud et autohébergés. Les administrateurs peuvent créer des politiques de déploiement régissant les calendriers d’installation, le comportement lors des redémarrages et des arrêts, les notifications aux utilisateurs et les fenêtres de déploiement, tandis que les workflows de test et d’approbation contribuent à empêcher que des mises à jour problématiques n’atteignent immédiatement les systèmes de production. Cette flexibilité, combinée à des éditions gratuites et payantes, rend Patch Manager Plus adapté aux organisations allant des petites équipes informatiques aux entreprises gérant des environnements de terminaux distribués.
Fonctionnalités clés
- Gestion automatisée des correctifs pour Windows, macOS, Linux et les applications tierces prises en charge
- Application des correctifs tiers pour plus de 1 100 mises à jour couvrant les applications métier couramment utilisées
- Automated Patch Deployment pour analyser, télécharger, tester, approuver et déployer les mises à jour
- Workflows de test et d’approbation pour valider les correctifs sur des groupes de terminaux sélectionnés avant le déploiement en production
- Politiques de déploiement flexibles couvrant les fenêtres de maintenance, le comportement au redémarrage, les notifications utilisateur et les calendriers de déploiement
- Tableaux de bord et rapports centralisés sur les correctifs manquants, les systèmes vulnérables, l’état des déploiements et la conformité des correctifs
Fonctionnalités clés
- Analyse automatiquement les terminaux gérés afin d’identifier les correctifs manquants du système d’exploitation et des applications tierces
- Télécharge et déploie automatiquement les correctifs approuvés selon les calendriers et les politiques de déploiement définis par l’administrateur
- Teste les correctifs sur des groupes désignés et approuve automatiquement les mises à jour après une validation réussie, réduisant ainsi le risque de déploiements problématiques
- Prend en charge l’application des correctifs aux terminaux distants et itinérants via Internet, permettant aux organisations de maintenir les appareils situés hors du réseau d’entreprise
- Permet aux administrateurs de refuser certains correctifs ou certaines applications et de personnaliser les politiques de déploiement en fonction des exigences de l’organisation
- Fournit des informations sur les vulnérabilités et les correctifs grâce à des rapports couvrant l’état des systèmes, les mises à jour manquantes, les échecs de déploiement et la conformité
Avantages
- Propose un déploiement cloud et sur site, offrant aux organisations davantage de flexibilité que les plateformes de gestion des correctifs exclusivement cloud
- Une automatisation avancée couvre la détection, le test, l’approbation, le déploiement et le reporting des correctifs depuis une console unique
- La prise en charge étendue des applications tierces réduit la dépendance à l’égard d’outils distincts de mise à jour des applications
- Les workflows de test et d’approbation offrent un meilleur contrôle des correctifs avant leur déploiement à l’échelle de l’organisation
- La Free Edition constitue un point d’entrée pour les environnements de petite taille avant le passage à une édition payante
Inconvénients
- Le grand nombre d’options de politique et de configuration peut entraîner une courbe d’apprentissage plus prononcée que celle de produits de gestion des correctifs cloud natifs plus simples
- Les déploiements sur site exigent des organisations qu’elles assurent la maintenance du serveur Patch Manager Plus et de l’infrastructure associée
- Certaines fonctionnalités avancées sont réservées aux éditions supérieures : les organisations peuvent donc avoir besoin d’une licence Professional ou Enterprise selon leurs exigences
- Les organisations qui utilisent déjà une suite plus large de gestion unifiée des terminaux peuvent constater que certaines fonctionnalités de Patch Manager Plus recoupent celles de leurs outils existants
Tarification
ManageEngine propose les éditions Free, Professional et Enterprise de Patch Manager Plus, avec une tarification qui varie selon le modèle de déploiement et le nombre d’ordinateurs et de techniciens gérés. La Free Edition prend en charge jusqu’à 20 ordinateurs et cinq serveurs, ce qui la rend adaptée aux petits environnements et à l’évaluation du produit. Les offres cloud et sur site payantes reposent sur une tarification par paliers fondée sur le nombre de terminaux, les déploiements plus importants nécessitant des niveaux de licence supérieurs ou un devis personnalisé. ManageEngine propose également un essai gratuit de 30 jours de l’édition Professional entièrement fonctionnelle.
Gestion des correctifs dans le cloud ou sur site
Les solutions de gestion des correctifs dans le cloud sont devenues une option attrayante pour les organisations qui gèrent des terminaux distants et distribués, car elles peuvent automatiser la détection, le déploiement et le reporting des correctifs sans nécessiter une infrastructure sur site étendue. Des produits tels qu’Automox, NinjaOne, Ivanti et Syxsense mettent l’accent sur la gestion cloud, tandis que des services entièrement gérés comme Foresite peuvent réduire davantage la charge de travail liée aux correctifs qui pèse sur les équipes informatiques et de sécurité internes.
Toutefois, un déploiement cloud ne convient pas à toutes les organisations. Les grandes entreprises et les sociétés soumises à des obligations réglementaires peuvent avoir besoin de corriger des systèmes existants, de conserver un contrôle plus strict de leur infrastructure ou de gérer des terminaux dans des environnements déconnectés et isolés. HCL BigFix est particulièrement adapté à ces environnements complexes : il prend en charge les infrastructures sur site, hybrides, cloud et isolées depuis une plateforme centralisée. ManageEngine Patch Manager Plus offre également aux organisations le choix entre un déploiement cloud et sur site.
En définitive, les organisations doivent choisir un service de gestion des correctifs en fonction de leur infrastructure, de leurs exigences de sécurité, de la répartition de leurs terminaux, de leurs obligations de conformité et de leurs ressources informatiques disponibles, plutôt qu’en fonction du seul modèle de déploiement. Les plateformes cloud natives peuvent réduire les frais généraux liés à l’infrastructure et à l’administration, tandis que les solutions de gestion des correctifs sur site et hybrides peuvent offrir la flexibilité et le contrôle nécessaires aux environnements plus complexes.
Limites de la gestion des correctifs
Même les meilleures solutions de gestion des correctifs présentent des limites en matière de couverture. La plupart des plateformes se concentrent principalement sur les systèmes d’exploitation, les terminaux, les serveurs et les applications tierces prises en charge, et l’étendue de cette couverture varie considérablement selon le fournisseur. Les organisations peuvent encore avoir besoin de processus ou d’outils distincts pour mettre à jour les équipements réseau, l’infrastructure de stockage, les applications métier spécialisées, les micrologiciels et autres systèmes qui ne figurent pas dans le catalogue de correctifs d’un fournisseur.
Les exigences de l’infrastructure peuvent également déterminer la plateforme appropriée. Les services de gestion des correctifs cloud natifs conviennent bien aux terminaux distribués, mais peuvent ne pas prendre en charge les systèmes déconnectés ou isolés. D’autres plateformes offrent une plus grande flexibilité de déploiement. HCL BigFix, par exemple, prend en charge les environnements cloud, sur site, hybrides et isolés, ainsi que les systèmes Unix existants.
La gestion des correctifs ne doit pas non plus être considérée comme une stratégie complète de gestion des vulnérabilités. L’application des correctifs disponibles permet de remédier à de nombreuses vulnérabilités logicielles, mais les organisations ont toujours besoin de processus pour identifier les logiciels non pris en charge, les faiblesses de configuration, les vulnérabilités pour lesquelles aucun correctif n’est disponible et les autres expositions nécessitant une mesure d’atténuation plutôt qu’une mise à jour logicielle classique.
À lire également : La gestion des correctifs en tant que service est-elle la réponse aux vulnérabilités ?
Comment choisir un fournisseur de services de gestion des correctifs
Le service de gestion des correctifs approprié dépend de l’infrastructure de l’organisation, de la diversité de ses terminaux, de ses exigences de sécurité et de ses ressources informatiques disponibles. Certains produits se concentrent sur l’application automatisée des correctifs des systèmes d’exploitation et des applications tierces, tandis que d’autres associent la gestion des correctifs à la découverte des actifs, à la priorisation des vulnérabilités, aux rapports de conformité, à la gestion des terminaux, au déploiement de logiciels, au RMM, à l’ITSM ou aux opérations de sécurité.
Commencez par évaluer la couverture. Un fournisseur de services de gestion des correctifs doit prendre en charge les systèmes d’exploitation, les applications tierces, les serveurs et les types de terminaux effectivement utilisés par votre organisation. Les entreprises dotées d’une infrastructure complexe doivent également vérifier si la plateforme peut prendre en charge les systèmes existants, plusieurs systèmes d’exploitation, les environnements hybrides et les actifs déconnectés. HCL BigFix se distingue à cet égard, car il étend la gestion à Windows, macOS, Linux, Unix existant, ainsi qu’aux environnements cloud, sur site, hybrides et isolés.
L’automatisation doit constituer un autre critère majeur. Recherchez des fonctionnalités qui réduisent les tâches administratives répétitives, notamment l’analyse automatisée, la priorisation des correctifs, les politiques d’approbation, les tests, les déploiements progressifs, les fenêtres de maintenance, la gestion des redémarrages, la détection des échecs et le reporting. Des produits tels qu’Automox et NinjaOne mettent l’accent sur l’automatisation cloud native, tandis qu’Ivanti et SecPod ajoutent une priorisation des vulnérabilités fondée sur les risques. Foresite adopte une approche différente en proposant un service entièrement géré aux organisations qui souhaitent externaliser une plus grande partie de leur charge opérationnelle.
Enfin, déterminez dans quelle mesure chaque plateforme s’intègre à vos opérations informatiques existantes. Les intégrations avec les scanners de vulnérabilités, les plateformes de gestion des terminaux, les systèmes ITSM, les outils de sécurité et les workflows de reporting peuvent réduire les transferts manuels entre les équipes. L’évolutivité, le modèle de déploiement, les exigences de conformité, la facilité d’administration et le prix doivent également entrer en ligne de compte. L’objectif n’est pas nécessairement de choisir la solution de gestion des correctifs offrant le plus de fonctionnalités, mais celle qui fournit la couverture et l’automatisation requises tout en limitant la complexité et la charge administrative superflues.
FAQ
Qu’est-ce que la gestion des correctifs ?
La gestion des correctifs est le processus qui consiste à identifier, évaluer, tester, déployer et surveiller les mises à jour logicielles sur les systèmes d’exploitation, les applications, les serveurs et les terminaux. Une gestion efficace des correctifs aide les organisations à corriger les vulnérabilités connues, à maintenir la stabilité des systèmes et à garder les appareils conformes aux exigences de sécurité et de conformité.
Pourquoi les services de gestion des correctifs sont-ils importants ?
Les services de gestion des correctifs automatisent les tâches répétitives telles que la détection des mises à jour manquantes, la priorisation des vulnérabilités, le déploiement des correctifs et le suivi de la remédiation. Ils réduisent ainsi la charge administrative des équipes informatiques et de sécurité tout en raccourcissant la durée pendant laquelle les vulnérabilités connues restent non corrigées et potentiellement exploitables.
Quels sont les avantages de la gestion des correctifs dans le cloud ?
Les solutions de gestion des correctifs dans le cloud réduisent le besoin d’une infrastructure sur site et facilitent l’application des correctifs aux terminaux distants et distribués via Internet. Elles peuvent également simplifier le déploiement et la mise à l’échelle lorsque les organisations ajoutent des appareils ou des sites. Toutefois, les organisations disposant d’une infrastructure existante, fortement réglementée, déconnectée ou isolée peuvent tirer parti d’options de déploiement sur site ou hybride.
Quelles fonctionnalités les organisations doivent-elles rechercher dans les solutions de gestion des correctifs ?
Les fonctionnalités importantes comprennent la découverte et le déploiement automatisés des correctifs, la couverture des systèmes d’exploitation et des applications tierces, les tests des correctifs et les déploiements progressifs, la priorisation des vulnérabilités, la visibilité sur les actifs, les rapports de conformité, la gestion des redémarrages et les intégrations avec les outils informatiques et de sécurité existants. Les organisations doivent également tenir compte de l’évolutivité et déterminer si elles ont besoin d’un déploiement cloud, sur site, hybride ou isolé.
Quelle solution de gestion des correctifs est la meilleure pour les environnements d’entreprise complexes ?
HCL BigFix est notre premier choix pour les environnements d’entreprise complexes, car il permet de gérer de manière centralisée les correctifs sur Windows, macOS, Linux, les systèmes Unix existants et les infrastructures sur site, hybrides, cloud et isolées. Son évolutivité, sa large couverture des plateformes, la corrélation entre vulnérabilités et correctifs et sa prise en charge des environnements déconnectés le rendent particulièrement adapté aux grandes organisations et aux organisations réglementées disposant d’une infrastructure diversifiée.
Quelle solution de gestion des correctifs est la meilleure pour l’automatisation cloud native des correctifs ?
Automox est notre choix pour l’automatisation cloud native des correctifs, car il assure la gestion centralisée des correctifs Windows, macOS, Linux et des applications tierces sans nécessiter de serveurs de correctifs traditionnels sur site. NinjaOne et Syxsense sont également de solides options cloud pour les organisations qui donnent la priorité à la gestion automatisée des terminaux distribués.
Quelle plateforme de gestion des correctifs est la meilleure pour les fournisseurs de services gérés (MSP) ?
Kaseya VSA est notre choix pour les fournisseurs de services gérés et les équipes informatiques qui ont besoin d’une gestion des correctifs intégrée à la supervision et à la gestion à distance. Il associe l’application des correctifs pilotée par des politiques à la supervision des terminaux, aux scripts, à l’automatisation, à l’accès à distance et à d’autres fonctionnalités RMM qui peuvent aider les fournisseurs de services à gérer plusieurs environnements de terminaux.
Comment la gestion des correctifs améliore-t-elle la cybersécurité ?
La gestion des correctifs améliore la cybersécurité en réduisant la fenêtre d’exposition créée par les vulnérabilités logicielles connues. Les solutions automatisées de gestion des correctifs peuvent identifier les mises à jour manquantes, prioriser la remédiation, déployer les correctifs et vérifier les résultats plus rapidement que les processus manuels, aidant ainsi les organisations à réduire les possibilités d’exploitation des systèmes non corrigés par les attaquants.
Les outils de gestion des correctifs peuvent-ils gérer les applications tierces ?
Oui. Les plateformes modernes de gestion des correctifs prennent généralement en charge les applications tierces en plus des mises à jour des systèmes d’exploitation. Toutefois, le nombre et les types d’applications prises en charge varient considérablement selon le fournisseur. Les organisations doivent donc vérifier que le catalogue de correctifs d’une plateforme couvre les logiciels utilisés dans leur environnement. Les applications spécialisées, les micrologiciels, les équipements réseau et les autres éléments d’infrastructure peuvent encore nécessiter des processus de mise à jour distincts.
Quelle est la différence entre la gestion des correctifs et la gestion des vulnérabilités ?
La gestion des correctifs se concentre principalement sur le déploiement de mises à jour logicielles qui corrigent les vulnérabilités connues, les bogues et d’autres problèmes. La gestion des vulnérabilités est plus large et comprend la découverte, l’évaluation, la priorisation et la remédiation des faiblesses de sécurité dans l’environnement d’une organisation. Des plateformes telles qu’Ivanti Neurons et SecPod Saner CVEM relient de plus en plus ces processus en utilisant les données de vulnérabilité et de risque pour aider à déterminer quels correctifs doivent être déployés en priorité.
En résumé
Maintenir à jour de manière constante les systèmes d’exploitation, les applications, les serveurs et les terminaux devient de plus en plus difficile à mesure que les environnements informatiques se distribuent davantage et que le volume de vulnérabilités continue d’augmenter en raison de la découverte d’outils optimisée par l’IA. Les meilleurs services de gestion des correctifs répondent à ce défi en automatisant les tâches répétitives, en améliorant la visibilité sur les mises à jour manquantes, en priorisant la remédiation et en aidant les équipes informatiques et de sécurité à réduire la durée d’exposition des vulnérabilités.
La solution de gestion des correctifs appropriée dépend fortement de l’environnement. HCL BigFix est notre premier choix pour les entreprises complexes qui doivent gérer des systèmes d’exploitation diversifiés, une infrastructure Unix existante, des déploiements hybrides et même des systèmes déconnectés ou isolés. Les autres produits de notre liste répondent à différentes priorités, de l’automatisation cloud native et de l’application des correctifs fondée sur les risques au RMM intégré, à la gestion des vulnérabilités, à la gestion des systèmes informatiques et aux services de gestion des terminaux entièrement gérés.
En définitive, les organisations doivent comparer les fournisseurs de services de gestion des correctifs en fonction de la couverture des terminaux et des applications, de l’automatisation, de la priorisation des vulnérabilités, de la flexibilité de déploiement, de l’évolutivité, des fonctionnalités de conformité, des intégrations, des exigences administratives et du coût. L’objectif est de choisir une plateforme capable de réduire de manière fiable l’exposition aux vulnérabilités connues, tout en s’adaptant à l’infrastructure de l’organisation et en limitant la charge de gestion des correctifs pesant sur les équipes informatiques et de sécurité.
Pour aller plus loin :
- Meilleurs logiciels et outils de gestion des correctifs
- Bonnes pratiques et étapes de la gestion des correctifs
- Principaux outils de gestion des vulnérabilités
- Principaux fournisseurs de solutions de simulation d’attaques et de compromission (BAS)
Cet article a été initialement publié en août 2026 et mis à jour pour la dernière fois en septembre 2026.