

















Les logiciels malveillants, ou malwares, sont conçus pour perturber le fonctionnement normal d’un réseau ou d’un appareil, obtenir un accès non autorisé au matériel ou aux systèmes, ou transmettre les données de l’utilisateur à des tiers sans son consentement.
Les malwares existent depuis les années 1980, avec les premiers malwares destinés à faire des farces, comme le Morris Worm ou le (c)Brain. Aujourd’hui, les malwares représentent une menace courante pour toute personne utilisant Internet.
Depuis 2008, les testeurs de logiciels antivirus et de cybersécurité d’AV-TEST ont suivi le nombre de nouveaux malwares développés dans le monde, qui dépassait 1,2 milliard en décembre 2024. Un rapport de Statista publié en février 2024 a recensé 6,06 milliards d’attaques de malwares dans le monde pour la seule année 2023.
Des attaques par rançongiciel qui empêchent les entreprises d’accéder à leurs données tant qu’elles n’ont pas payé des millions de dollars aux logiciels espions qui suivent chacun des mouvements des utilisateurs sur leur appareil infecté, les malwares peuvent avoir des conséquences dévastatrices. Face au grand nombre d’attaques et de types de malwares différents, il est essentiel de savoir comment fonctionnent les malwares, comment ils peuvent infecter vos appareils et que faire si vous êtes infecté.
Comment fonctionnent les malwares
Les fonctions des malwares varient selon le type auquel vous avez affaire. Cependant, les méthodes de déclenchement sont similaires. Un malware doit être injecté dans un appareil ou un réseau et commence à agir s’il y accède. Les attaquants incitent les utilisateurs à effectuer une action qui permet au code malveillant d’être téléchargé sur leur appareil, par exemple en cliquant sur un lien dans un e-mail ou en consultant un site web infecté.
Une fois installé, le malware exploite le système pour effectuer des actions nuisibles et perturber ses fonctions, souvent à l’insu de l’utilisateur et sans son consentement. Les attaquants malveillants utilisent souvent les malwares à plusieurs fins différentes.
Vous souhaitez en savoir plus sur les malwares ? Consultez L’histoire des virus informatiques et des malwares
Les objectifs des attaques de malwares
Les attaquants utilisent les malwares pour atteindre différents objectifs, notamment voler des informations, commettre des actes de vandalisme, accéder à des ressources, gagner de l’argent ou simplement semer le chaos :
- Collecte de renseignements :Un attaquant peut recueillir des informations sur l’utilisateur, le système ou le réseau, exfiltrer des données comme des e-mails et des documents, ou dérober des informations sensibles telles que des mots de passe ou des informations permettant d’identifier une personne (PII).
- Destruction ou vandalisme :Les malwares, comme les bombes logiques, peuvent rester dissimulés dans un système infecté jusqu’à ce qu’une condition précise soit remplie. Le malware libère alors sa charge utile, qui peut supprimer des fichiers, détruire des systèmes informatiques et endommager l’infrastructure de votre réseau.
- Vol de ressources informatiques :Les attaquants installent des logiciels sur votre ordinateur pour utiliser ses ressources. Il peut s’agir d’exploiter la puissance de calcul d’un PC pour exécuter des botnets et des programmes de minage de cryptomonnaies (cryptojacking), ou d’accéder au client de messagerie de la victime pour envoyer des e-mails indésirables.
- Gain financier :Des acteurs malveillants peuvent installer un rançongiciel sur le système ou le réseau d’une victime et exiger un paiement pour en abandonner le contrôle. Ils peuvent aussi voler des données propriétaires ou la propriété intellectuelle de votre organisation et les vendre sur le dark web.
Pour mieux comprendre comment les acteurs malveillants exploitent différents malwares dans leurs attaques, nous allons examiner quelques types courants et leur fonctionnement.
Les types courants de malwares
Chaque type de malware possède des caractéristiques et des méthodes d’infection qui lui sont propres. Ces programmes malveillants peuvent se faire passer pour des logiciels légitimes afin d’exploiter des vulnérabilités, d’enregistrer les frappes au clavier, de voler des données, de chiffrer des fichiers, d’installer d’autres malwares ou d’accéder à des données et ressources sensibles :
- Chevaux de Troie :Nommés d’après le cheval de Troie de l’Odyssée d’Homère et de l’Énéide de Virgile, les chevaux de Troie fonctionnent de manière similaire en convainquant les utilisateurs de les installer sur leurs appareils via des techniques d’ingénierie sociale. Cela peut inclure le téléchargement de programmes gratuits comme des jeux ou des économiseurs d’écran, la consultation de sites web d’hébergement vidéo douteux ou l’ouverture d’une pièce jointe infectée par le cheval de Troie. Toutefois, les chevaux de Troie constituent moins un type de malware qu’un outil servant à introduire un malware dans un système.
- Enregistreur de frappes :Une fois installé sur votre appareil, un enregistreur de frappes commence à suivre chacune de vos frappes et à en envoyer un journal au pirate, ce qui lui permet de reconstituer les informations sensibles que vous avez pu saisir après l’infection, comme votre code PIN, votre mot de passe ou votre numéro de sécurité sociale.
- Adware :L’un des types de malwares les plus frustrants, l’adware est un logiciel conçu pour importuner les utilisateurs avec des publicités indésirables ou malveillantes. L’adware est souvent installé sur un appareil par des utilisateurs qui ignorent ce qu’ils téléchargent, ou dissimulé dans d’autres logiciels comme des extensions de barre d’outils de navigateur. Les publicités de l’adware peuvent apparaître là où les annonces ne s’affichent normalement pas, être sans rapport avec le logiciel utilisé, voire effectuer des actions indésirables sur votre appareil.
- Logiciel espion :Comme son nom l’indique, le logiciel espion se dissimule sur vos appareils pour surveiller vos données et les transmettre à l’attaquant ou aux attaquants qui l’ont déployé. Ces informations peuvent inclure les sites web que vous consultez, votre historique de téléchargements ou même le code PIN de votre compte bancaire. Ce logiciel peut fonctionner de manière similaire à la technologie de publicité ciblée de Facebook ou de Google, qui suit les sites web que vous consultez et diffuse des annonces en fonction de cet historique.
- Rançongiciel :Il s’agit de l’un des types de malwares les plus dangereux. Un rançongiciel peut s’introduire dans un réseau ou un appareil et chiffrer des fichiers sensibles, ou verrouiller l’appareil tout entier, à moins que les victimes ne paient à l’attaquant une somme, ou « rançon », pour récupérer l’accès à l’appareil, déchiffrer les fichiers, et empêcher la divulgation publique des données.
Pour en savoir plus sur la protection de vos données, consultez Prévention des rançongiciels : comment se protéger contre les rançongiciels - Rootkits :Les rootkits sont des malwares furtifs qui infectent le cœur, ou « root », du système sans être détectés. Ils contiennent généralement plusieurs outils malveillants permettant d’espionner les utilisateurs, d’utiliser des bots pour lancer des cyberattaques comme une attaque par déni de service distribué (DDoS), ou d’installer une porte dérobée que l’attaquant peut utiliser pour accéder à la machine. Les rootkits sont extrêmement difficiles à détecter avec un antivirus classique. Cependant, des outils comme les scanners de rootkits peuvent aider à les détecter et à les supprimer.
Besoin de plus d’informations sur les rootkits ? Consultez Les 6 principales menaces liées aux rootkits et comment vous en protéger
Comme indiqué précédemment, les malwares tentent de rester dissimulés dans le système d’une victime et peuvent parfois échapper aux outils de détection comme les antivirus. Il existe toutefois des moyens de vérifier si votre système a été infecté.
Signes courants d’une infection par un malware
Bien que les malwares se présentent sous différentes formes, ils partagent certaines caractéristiques. L’une d’elles est leur effet sur le fonctionnement d’un ordinateur.
Les malwares peuvent ralentir un ordinateur, modifier de manière aléatoire ou indésirable vos fichiers et applications, restreindre l’accès aux outils et paramètres du système, voire faire complètement planter votre ordinateur.
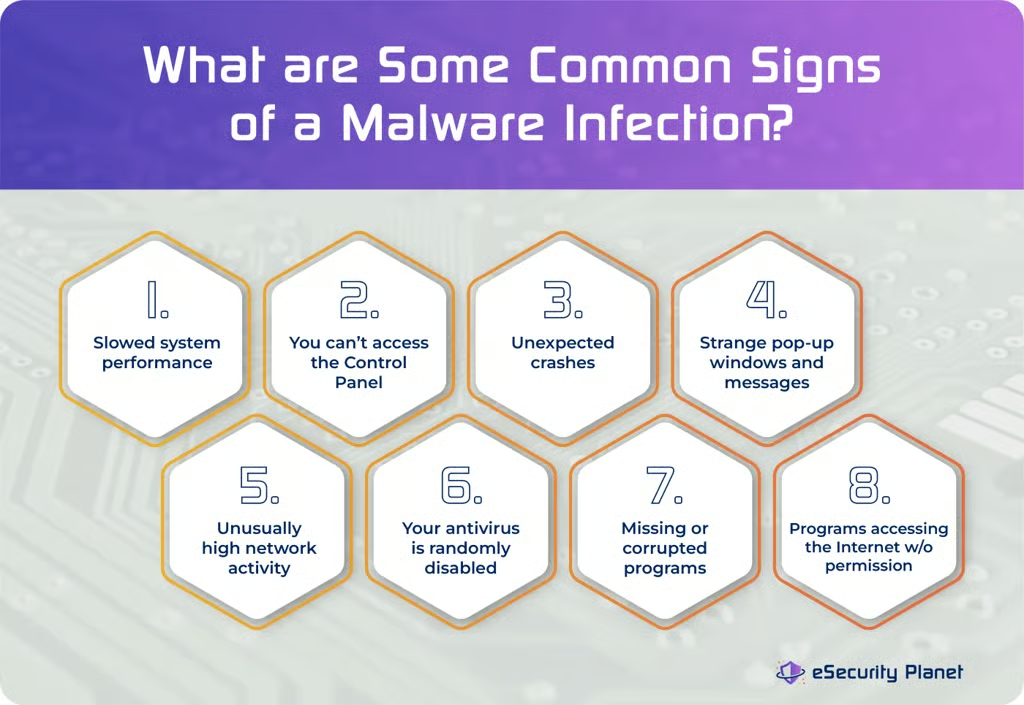
- Effectuer des tâches indésirables :Les ordinateurs infectés par un malware peuvent ouvrir aléatoirement de nouveaux onglets ou fenêtres pop-up, consulter des sites web au hasard sans que vous cliquiez sur quoi que ce soit, modifier la page d’accueil de votre navigateur ou installer de nouvelles barres d’outils et extensions.
- Restreindre l’accès au système : Les malwares peuvent modifier les paramètres du système et les droits d’accès des utilisateurs à ces paramètres à votre insu. Vous êtes peut-être infecté si vous pouviez auparavant accéder à des paramètres système comme le panneau de configuration ou le gestionnaire des tâches et que vous ne le pouvez soudainement plus.
- Protection antivirus désactivée :Les malwares peuvent désactiver les antivirus et autres protections afin qu’ils ne puissent pas les détecter.
- Fichiers corrompus :Les fichiers peuvent être consultés, modifiés, supprimés ou même chiffrés afin d’en restreindre l’accès aux utilisateurs ordinaires.
- Performances ralenties ou plantages de l’ordinateur : Votre ordinateur se met soudainement à fonctionner extrêmement lentement, ou se fige et plante de manière aléatoire. Cela peut indiquer qu’un malware l’infecte et utilise trop de mémoire vive ou de ressources.
Si vous pensez que votre ordinateur ou votre réseau est infecté par un malware, vous pouvez utiliser des outils et des techniques pour supprimer l’infection et rétablir le fonctionnement normal de votre système.
Vous souhaitez en savoir plus sur la manière dont un malware peut infecter votre appareil ? Consultez 8 façons dont les malwares s’introduisent sur votre appareil.