

















Une attaque par déni de service distribué (DDoS) est un type de cyberattaque dans laquelle plusieurs systèmes compromis sont utilisés pour cibler un seul système, généralement dans le but de saturer ses ressources et de le rendre indisponible pour ses utilisateurs. Les attaques DDoS peuvent être lancées depuis n’importe où dans le monde à l’aide de tout type d’appareil susceptible d’être compromis, notamment des ordinateurs portables, des ordinateurs de bureau, des routeurs, des smartphones et même des appareils connectés à Internet.
Intention, prévalence et gravité des attaques DDoS
Les auteurs d’attaques DDoS peuvent être des individus agissant seuls, des groupes criminels organisés, voire des gouvernements étrangers. L’intention d’une attaque DDoS peut varier, mais elle consiste souvent à causer un préjudice financier à l’organisation ciblée ou simplement à provoquer perturbations et chaos.
Les attaques DDoS sont devenues de plus en plus courantes ces dernières années, de nombreux sites web et services en ligne très connus ayant été victimes d’attaques réussies. Par exemple, en 2016, le site du journaliste spécialisé en sécurité Brian Krebs a subi l’attaque DDoS la plus importante jamais enregistrée à l’époque, avec un pic estimé à 665 gigabits par seconde (Gbit/s) de trafic.
Les attaques récentes ont atteint une ampleur bien plus importante. Par exemple, en février 2020, Amazon a déjoué une attaque DDoS culminant à 2,3 térabits par seconde. Fin 2021, Yandex, en Russie, a également subi une attaque DDoS qui l’a inondé de millions de requêtes de pages web, à raison de 21,8 millions de requêtes par seconde, entre autres attaques record.
Au cours de l’année écoulée, les attaques DDoS ont été motivées par des considérations politiques, et nombre d’entre elles étaient liées au conflit entre la Russie et l’Ukraine. Selon Kaspersky, parmi les organisations ciblées par des attaques DDoS massives au premier semestre 2022 figuraient l’OTAN, l’Israel Airports Authority, la Port of London Authority du Royaume-Uni, le ministère turc de la Défense, le gouvernement tchèque et des sites de transports publics, les sites gouvernementaux ukrainiens, ainsi que même de grands aéroports américains.
La gravité des attaques DDoS peut varier, mais leurs conséquences peuvent être importantes pour les organisations ciblées. Outre une éventuelle perte de revenus et une atteinte à leur réputation, les victimes peuvent également s’exposer à des amendes ou à des pénalités si elles sont incapables de respecter leurs obligations en raison d’une attaque. Selon Ponemon, une attaque DDoS coûte en moyenne 22 000 dollars US par minute et dure généralement un peu moins d’une heure, pour un coût moyen supérieur à 1 million de dollars US. L’ampleur des dommages varie considérablement selon la taille de l’entreprise.
Voir aussi : Comment stopper les attaques DDoS en trois étapes
Comment fonctionnent les attaques par déni de service distribué ?
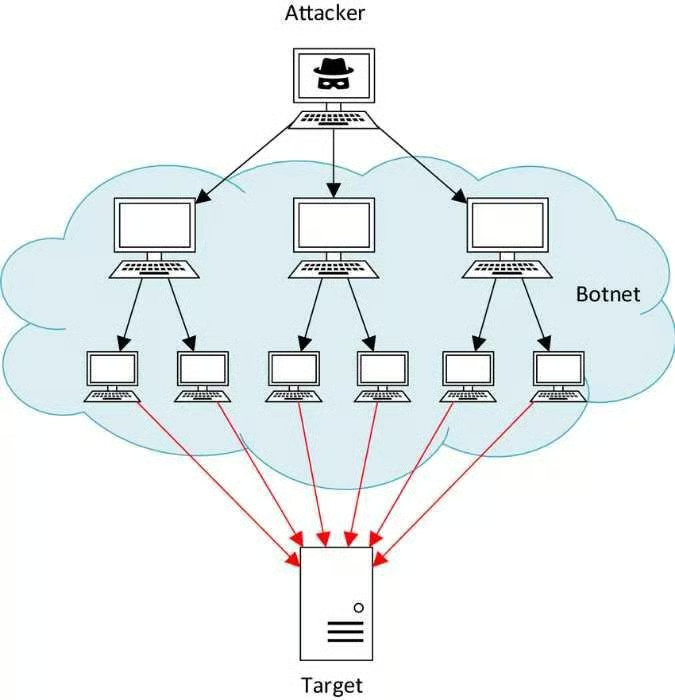
Les attaques DDoS utilisent un réseau d’ordinateurs et d’appareils compromis, appelé botnet, pour inonder le système ciblé d’un volume écrasant de trafic. En envoyant simultanément de nombreuses requêtes depuis une multitude de sources, l’attaquant peut surcharger les ressources de la cible et empêcher les utilisateurs légitimes d’y accéder.
Comment les attaquants créent-ils un botnet ?
Les attaquants infectent généralement les appareils avec des logiciels malveillants qui leur en donnent le contrôle à leur insu. Une fois qu’ils contrôlent suffisamment d’appareils, ils peuvent leur ordonner d’envoyer tous du trafic vers la même cible au même moment, créant ainsi une attaque DDoS.
Cependant, la banalisation des attaques DDoS les a rendues plus fréquentes et plus dommageables. Il existe désormais des services qui permettent à n’importe qui de lancer une attaque DDoS sans avoir à créer son propre botnet. Ces services, connus sous le nom de DDoS à la demande ou DDoS as a service, permettent aux attaquants de lancer de puissantes attaques DDoS sans aucune expertise technique.
Par exemple, un homme de 33 ans originaire de l’Illinois a récemment été condamné à deux ans de prison pour avoir géré un service d’attaques DDoS par abonnement.
Catégories et types d’attaques DDoS
Il existe trois grandes catégories d’attaques DDoS : volumétriques, protocolaires et applicatives.
Attaques volumétriques
Les attaques volumétriques sont le type d’attaque DDoS le plus courant. Elles consistent à inonder la cible de trafic jusqu’à ce qu’elle ne puisse plus gérer le volume de requêtes entrantes et soit submergée. Il existe plusieurs attaques volumétriques, notamment les attaques par inondation UDP, les attaques par inondation CharGEN, les attaques par inondation ICMP (Ping), les attaques par fragmentation ICMP et les attaques applicatives détournées.
Attaques protocolaires
Les attaques protocolaires exploitent les vulnérabilités des protocoles eux-mêmes pour provoquer un état de déni de service. Le type d’attaque protocolaire le plus courant est l’attaque par inondation SYN. Les autres attaques protocolaires comprennent les attaques par inondation TCP, les attaques de session, slowloris, ping de la mort, les attaques smurf, les attaques fraggle, Low Orbit Ion Cannon (LOIC) et High Orbit Ion Cannon (HOIC).
Attaques applicatives
Les attaques applicatives ciblent les vulnérabilités d’applications ou de services spécifiques exécutés sur un serveur. Le type d’attaque applicative le plus courant est l’attaque par inondation HTTP.
Autres types d’attaques DDoS
Les autres types d’attaques DDoS n’entrent pas clairement dans l’une des trois grandes catégories. Ils comprennent :
- Déni de service par expression régulière (ReDoS) : Les attaques ReDoS ciblent les expressions régulières utilisées par une application donnée pour traiter les données. En envoyant une entrée spécialement conçue qui demande beaucoup de temps à l’expression régulière de l’application pour être traitée, l’attaquant peut surcharger et faire planter le serveur, ou le ralentir considérablement.
- Déni de service persistant avancé (APDoS) : Les attaques APDoS sont similaires aux attaques DDoS, mais elles sont plus longues et plus sophistiquées. L’attaquant lance une attaque relativement limitée pour accéder aux ressources de la cible, puis utilise cette tête de pont pour lancer continuellement des attaques et épuiser les ressources de la cible sur une longue période.
- Attaques multivectorielles : Une attaque multivectorielle utilise simultanément plusieurs types d’attaques, telles que des attaques volumétriques et protocolaires, afin de saturer les ressources de la cible sous plusieurs angles.
- Attaques DDoS zero-day : Ces attaques exploitent des vulnérabilités jusque-là inconnues dans un système ou une application, ce qui les rend particulièrement difficiles à contrer.
En savoir plus : Guide complet des types d’attaques DDoS
Identifier les attaques DDoS
Il peut être difficile de faire la distinction entre un pic soudain de trafic provenant d’utilisateurs légitimes et une attaque DDoS. Il existe toutefois plusieurs signaux d’alerte à surveiller.
- Un volume inhabituellement élevé de trafic provenant d’une seule source ou adresse IP
- Du trafic provenant de plusieurs sources à des heures ou selon des schémas inhabituels
- Des requêtes qui semblent déplacées ou malformées
- Une baisse soudaine des performances du site web ou du réseau
- Une lenteur ou une absence de réponse de certains services ou applications
- L’impossibilité d’accéder à certains sites web ou services
Et s’il s’agissait d’un trafic légitime ?
Il peut s’agir d’un regain soudain de popularité ou d’une campagne de marketing viral. Dans ces cas, il est essentiel de disposer d’une bonne surveillance du réseau et de capacités de mise à l’échelle afin de garantir que votre infrastructure puisse gérer l’augmentation du trafic sans nuire aux performances.
Comment atténuer les attaques DDoS ?
La prévention des attaques DDoS repose sur l’adoption, par les équipes de sécurité informatique, de principes fondamentaux de préparation, de réaction et de récupération.
Se préparer aux attaques DDoS
Les équipes de sécurité peuvent prendre diverses mesures et appliquer des bonnes pratiques pour se préparer aux attaques DDoS et les prévenir. Il s’agit notamment des mesures suivantes :
- Déployer des pare-feu et des systèmes de détection des intrusions (IDS) : Les pare-feu de nouvelle génération peuvent bloquer le trafic inhabituel ou suspect, tandis que les systèmes de détection et de prévention des intrusions peuvent identifier les attaques potentielles et déclencher des alertes.
- Utiliser des protocoles sécurisés : Les protocoles sécurisés tels que Secure Shell (SSH) et Transport Layer Security (TLS) peuvent contribuer à prévenir les attaques protocolaires.
- Maintenir les logiciels et les systèmes à jour : L’application régulière de correctifs et de mises à jour aux logiciels et aux systèmes d’exploitation contribue à atténuer les vulnérabilités que les attaquants peuvent exploiter.
- Segmenter le réseau : La segmentation de votre réseau peut limiter l’impact d’une attaque réussie et faciliter son isolement et son atténuation.
- Restreindre l’accès : Autoriser uniquement les utilisateurs habilités à accéder à certains services et applications peut réduire la surface d’attaque potentielle, conformément au principe des architectures zero trust.
- Utiliser des équilibreurs de charge : Les équilibreurs de charge peuvent répartir uniformément le trafic entre plusieurs serveurs et empêcher qu’un seul serveur soit submergé par une attaque.
- Envisager le surprovisionnement de l’infrastructure : La disponibilité d’une bande passante et de ressources supplémentaires peut contribuer à maintenir les performances en cas d’attaque DDoS.
- Envisager le renforcement de l’infrastructure : En ajustant la configuration des paramètres, en supprimant les fonctionnalités inutiles et en ajoutant des fonctionnalités optionnelles renforçant la sécurité, il est possible de mieux protéger les serveurs, passerelles, pare-feu et autres éléments de l’infrastructure informatique contre les attaques.
- Activer les fonctionnalités anti-DDoS : De nombreux appareils et services réseau proposent des fonctionnalités anti-DDoS, telles que la limitation du débit et le filtrage, qui peuvent contribuer à atténuer les attaques.
- Acheter une protection DDoS supplémentaire : Certains fournisseurs de services proposent une protection DDoS en option. Si vous recherchez une protection contre les attaques DDoS, différents fournisseurs proposent des solutions et des services logiciels et matériels susceptibles de vous aider.
- Créer un plan d’intervention DDoS : Élaborer un plan de réponse aux incidents précisant la marche à suivre en cas d’attaque DDoS peut contribuer à garantir une réponse rapide et efficace. Il s’agit notamment d’identifier les personnes et les rôles clés, d’établir des canaux de communication, de documenter les procédures d’atténuation et d’effectuer régulièrement des tests et des exercices.
- Surveiller en continu les attaques DDoS : La surveillance régulière des performances du réseau, du trafic et des journaux peut aider à identifier les attaques potentielles dès leurs premiers stades et permettre une réponse plus rapide.
Réagir aux attaques DDoS
En cas d’attaque DDoS, il est important d’identifier et de confirmer rapidement l’attaque, de recueillir des informations sur son impact et sa gravité, puis de la contenir et de l’atténuer. Voici quelques mesures spécifiques que vous pouvez prendre :
- Notifier votre FAI ou un service tiers d’atténuation des attaques DDoS : Votre fournisseur d’accès à Internet (FAI) ou un service tiers d’atténuation des attaques DDoS peut contribuer à rediriger et à filtrer le trafic malveillant.
- Caractériser l’attaque : Recueillir des informations sur l’attaque, notamment sur son type et sur les systèmes ou services ciblés, peut aider à orienter les efforts d’atténuation.
- Retracer l’attaque : Retracer l’attaque jusqu’à sa source peut aider à identifier l’attaquant et éventuellement à recueillir des preuves en vue d’une action en justice.
- Tolérance et atténuation de l’attaque : La mise en œuvre de mesures visant à atténuer l’attaque, telles que la limitation du débit ou le filtrage, peut contribuer à en réduire l’impact et à rétablir les services.
Récupérer après des attaques DDoS
Une fois l’attaque DDoS atténuée, il est essentiel d’examiner ce qui s’est passé et ce qui pourrait être fait différemment à l’avenir afin de prévenir des attaques similaires ou de mieux y faire face.
Cela peut notamment consister à appliquer les mises à jour de sécurité nécessaires, à ajuster la configuration du réseau et de l’infrastructure, à revoir votre plan d’intervention DDoS et à organiser une formation du personnel. Il est également important de surveiller les effets persistants éventuels et de continuer à surveiller les attaques futures.
Solutions et services logiciels anti-DDoS
Il existe diverses solutions et divers services logiciels conçus pour se protéger contre les attaques DDoS. Il peut s’agir d’appareils réseau dotés de fonctionnalités anti-DDoS, de pare-feu et de systèmes de prévention des intrusions, ainsi que de logiciels et services spécialisés de protection contre les attaques DDoS. Il est important d’étudier attentivement les options et de déterminer quelle solution convient le mieux.
Lorsque vous recherchez une solution DDoS, nous vous recommandons de vérifier que les solutions envisagées offrent les fonctionnalités suivantes :
- Filtrer et surveiller le trafic web entrant.
- Gérer des volumes élevés de trafic malveillant.
- Réguler le flux de trafic ou définir un niveau minimal ou maximal de trafic.
- Fournir des rapports et des analyses.
- Être faciles à installer et à configurer.
- Proposer un tableau de bord de gestion du trafic.
- Disposer d’un accord de niveau de service (SLA) garantissant la disponibilité et l’assistance.
- Proposer des intégrations avec des logiciels d’infrastructure as code (IaS) et d’autres interfaces de programmation d’applications (API).
- Proposer des mises à jour continues et une assistance technique.
Parmi les principaux fournisseurs de logiciels et de services DDoS figurent :
- Akamai
- Imperva
- Radware
- Cloudflare
- Neustar
- NetScout
- Ribbon
- Amazon Web Services
La fréquence et la gravité des attaques DDoS continuent d’augmenter. Il est donc essentiel que les particuliers et les organisations comprennent ce que sont les attaques DDoS et comment s’en protéger. Même s’il n’existe pas de solution universelle, la mise en œuvre d’une combinaison de mesures de prévention et d’un plan d’intervention peut contribuer à se défendre contre ces attaques perturbatrices.
À lire ensuite : 10 menaces pesant sur la sécurité des réseaux que tout le monde devrait connaître