

















Un rapport de test d’intrusion révèle au client les vulnérabilités découvertes lors d’un test d’intrusion.
Un rapport de pentest doit également présenter les analyses de vulnérabilités et les cyberattaques simulées utilisées par le pentester pour sonder les faiblesses de la sécurité globale d’une organisation ou de systèmes spécifiques, tels que les sites web, les applications, les réseaux et l’infrastructure cloud.
Pour être véritablement utile, le rapport doit être plus qu’une simple liste. Les rapports de test d’intrusion constituent la seule preuve tangible du processus de pentest et doivent apporter de la valeur à un large éventail de lecteurs et d’usages.
Nous explorons ci-dessous l’art de rédiger des rapports de test d’intrusion efficaces :
- Comment rédiger un excellent rapport de pentest en 6 étapes
- 8 sections courantes à inclure dans un rapport de pentest
- 3 facteurs pour des rapports de test d’intrusion efficaces
- Liste de contrôle du rapport de pentest
- 5 exemples de rapports de pentest
- FAQ sur les rapports de pentest
- En résumé : les rapports constituent le produit final du pentest
Comment rédiger un excellent rapport de pentest en 6 étapes
Le processus de rédaction d’un excellent rapport de test d’intrusion est simple et peut être divisé en six étapes clés. Chaque étape s’appuie sur la précédente afin d’améliorer la qualité des informations, l’organisation des résultats et l’utilisabilité du rapport pour les parties prenantes.
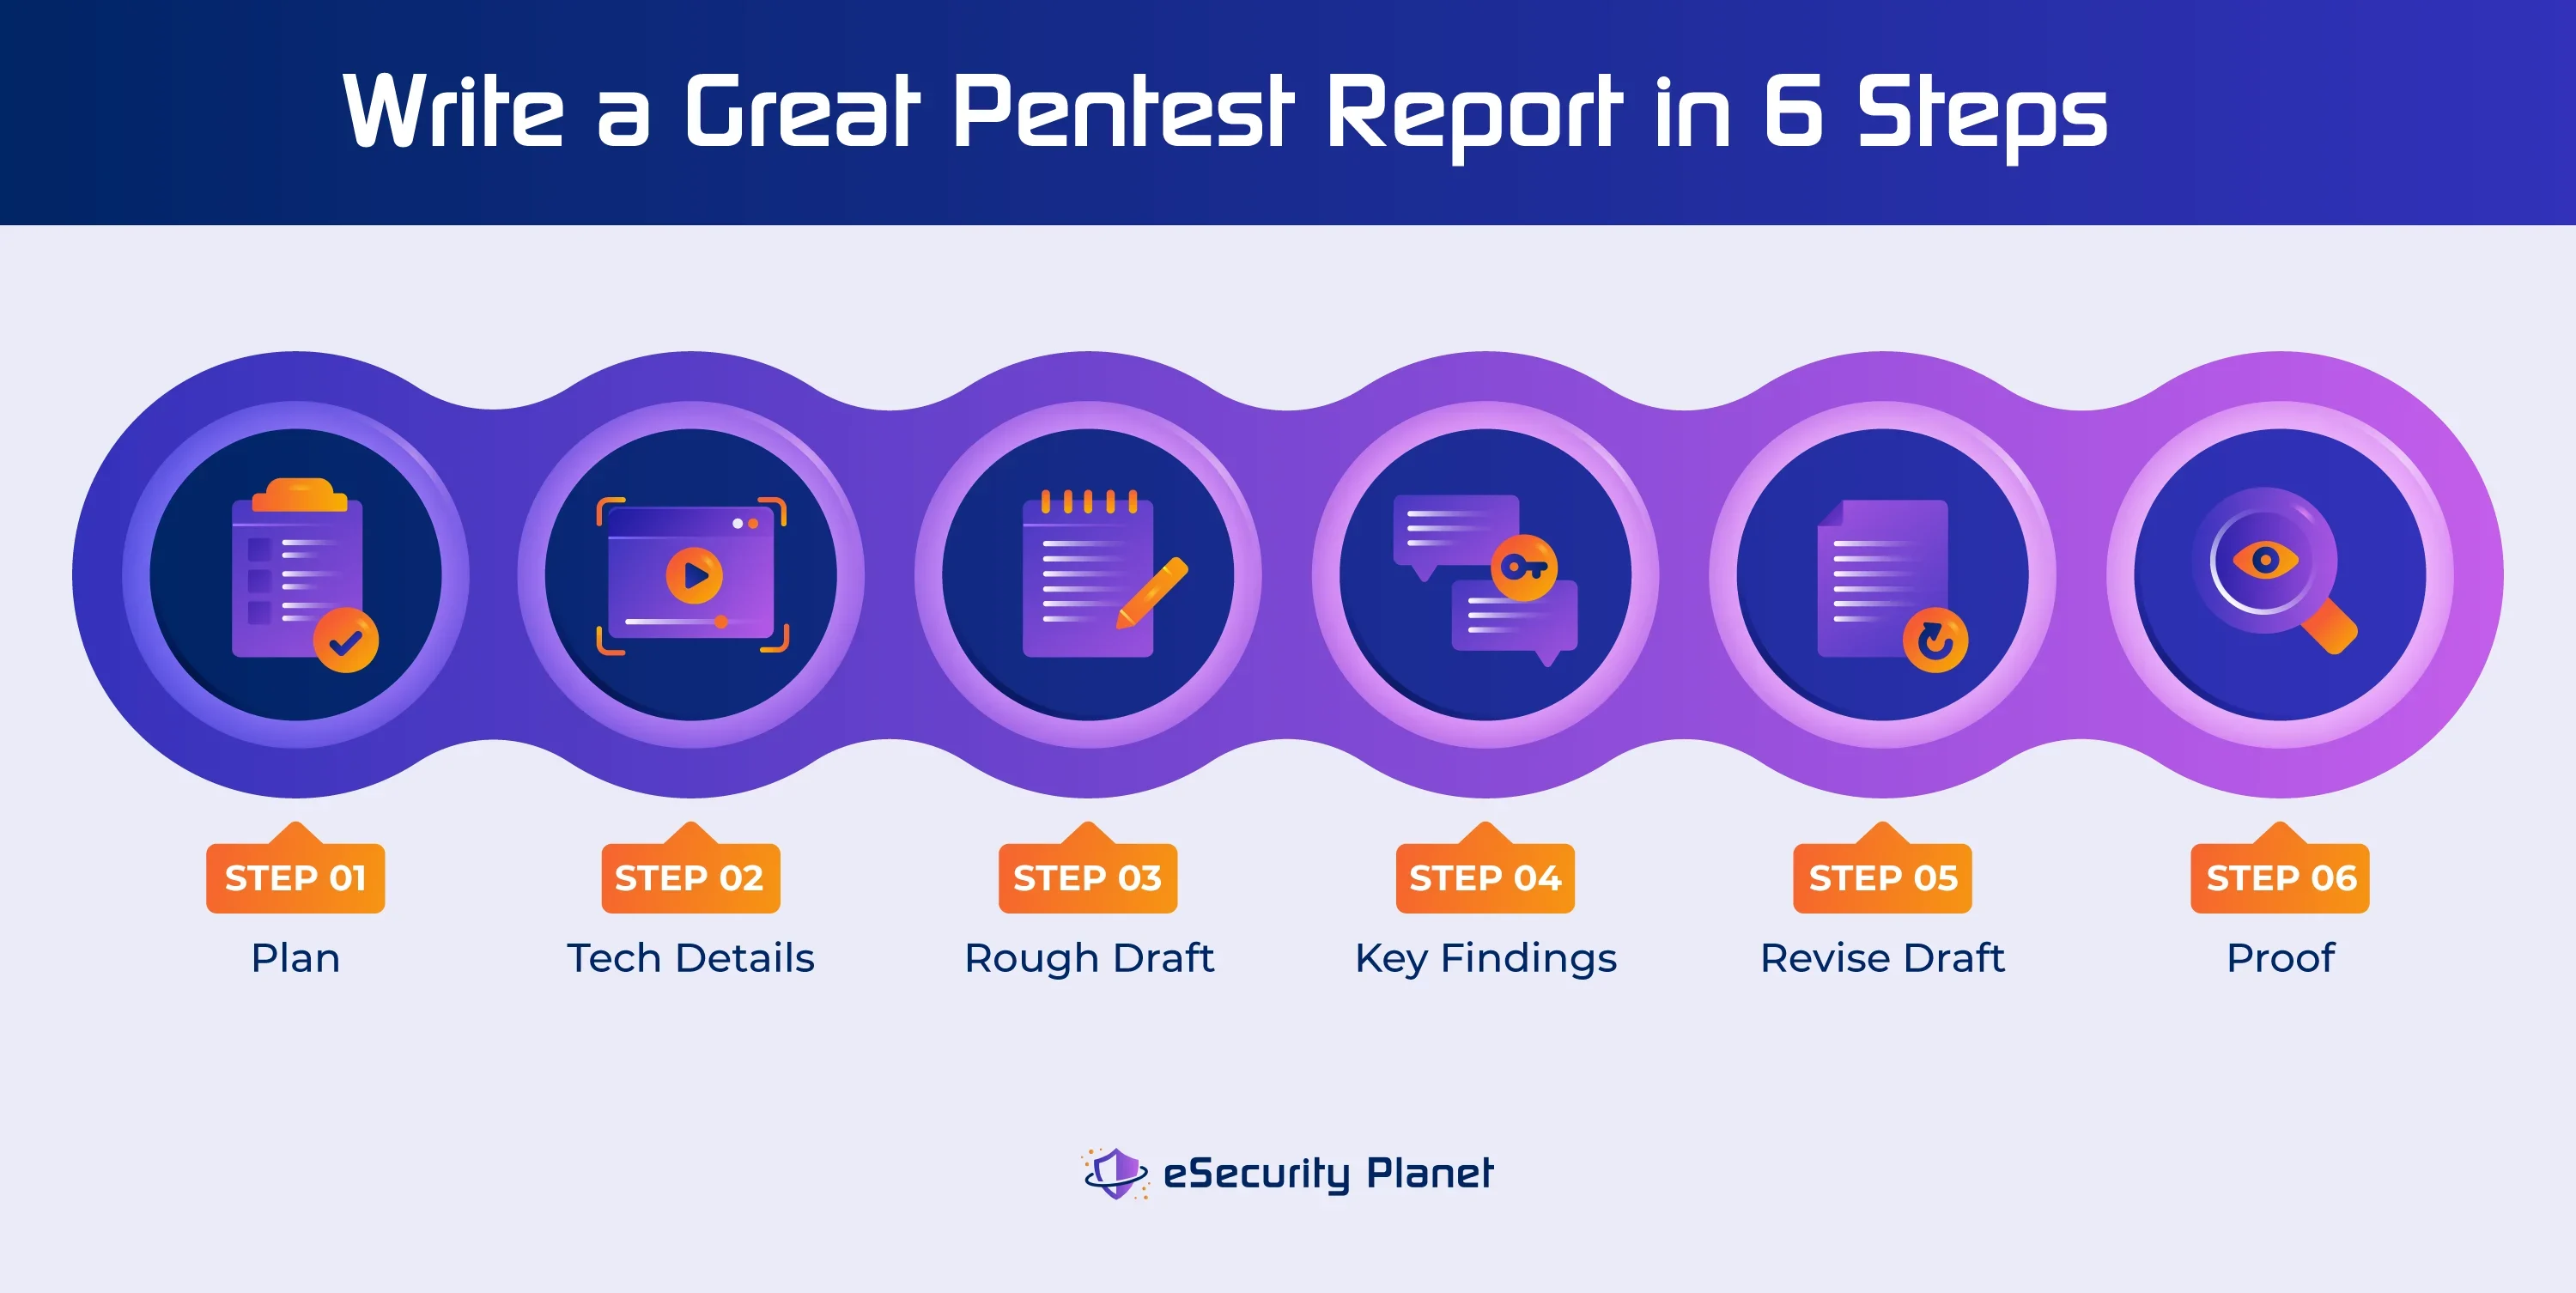
- Planifier : Définir à l’avance le périmètre des tests et créer des modèles de rapport servent à la fois de checklist des informations nécessaires et de référentiel pour les détails des tests.
- Capturer les détails techniques : Incluez dans le rapport les notes, captures d’écran et fichiers journaux, mais pour rendre la documentation moins perturbatrice, filmez et commentez les opérations pendant le pentest, puis prenez les captures d’écran ultérieurement.
- Commencer par un brouillon : Commencez par les vulnérabilités, les mesures correctives et les résultats globaux les plus importants. Ne vous préoccupez pas encore de la grammaire, de l’orthographe ni de la formulation de phrases complètes.
- Catégoriser et résumer les principaux résultats : Inclure la criticité, la vulnérabilité, le système et les autres résultats importants aidera les clients à traiter les problèmes en fonction du niveau de risque qu’ils représentent.
- Réviser le brouillon : C’est à cette étape que vous vous concentrez sur la grammaire, la ponctuation et l’orthographe afin de transformer le contenu en texte clair et formel, en employant un langage non technique pour aider les généralistes de l’informatique et les responsables à comprendre les risques.
- Organiser et relire : Vérifiez attentivement les informations pour éliminer les erreurs, rendre le rapport facile à lire et mettre l’accent sur les résultats les plus importants ; déplacez les informations non critiques dans les annexes.
Bien que le processus soit suffisamment simple, la qualité du rapport dépend de sa bonne exécution et de l’inclusion des informations attendues.
À lire également :
- 7 types de tests d’intrusion : guide des méthodes et types de pentest
- Phases et étapes d’un test d’intrusion expliquées
8 sections courantes à inclure dans un rapport de pentest
Chaque test d’intrusion sera unique, car l’infrastructure informatique, la pile de sécurité, le code des applications, les API des sites web et les vulnérabilités de chaque organisation forment une combinaison qui lui est propre. Cependant, l’utilisabilité du rapport dépend de la capacité de son rédacteur à prendre ces informations uniques et à les organiser clairement et concisément dans un format attendu.
Certains éléments d’un test d’intrusion sont obligatoires et doivent être présents pour apporter de la valeur. D’autres sont souhaitables, car ils contribuent à accroître la valeur du rapport pour les parties prenantes. Le tableau ci-dessous répertorie les informations clés de huit sections courantes d’un rapport de pentest type, que nous détaillerons plus bas.
| Section | Obligatoire / Souhaitable | Ordre dans le rapport | Ordre de rédaction | Niveau de détail | Niveau d’informations techniques |
|---|---|---|---|---|---|
| Résumé exécutif | Obligatoire | 1 | 5 | Faible | Faible |
| Principaux résultats | Obligatoire | 2 | 4 | Élevé | Élevé |
| Résumé de l’intervention | Obligatoire | 3 | 1 | Faible | Faible |
| Résultats complets du test d’intrusion | Obligatoire | 4 | 2 | Moyen | Moyen |
| Évaluations et score de risque | Souhaitable | 5 (annexe) | Avant rédaction | s. o. | s. o. |
| Détails des vulnérabilités | Souhaitable | 6 (annexe) | Avant rédaction | Moyen | Élevé |
| Procédure complète de test | Souhaitable | 7 (annexe) | 3 | Élevé | Élevé |
| Annexe des acronymes | Souhaitable | 8 (annexe) | Avant rédaction | s. o. | s. o. |
Résumé exécutif
À moins qu’une organisation soit extrêmement technique et axée sur la sécurité, les dirigeants de l’entreprise qui prennent les décisions d’allocation des ressources ne comprendront généralement pas la plupart des principaux résultats d’un rapport de pentest. Ils savent peut-être qu’ils disposent d’un réseau, sans pour autant comprendre comment les règles de pare-feu protègent ce réseau.
Un résumé exécutif doit être simple, rédigé dans un français non technique et aller droit au but. Le rédacteur du pentest doit présenter clairement les principaux résultats et les recommandations générales en fonction de l’urgence et du risque.
Le résumé exécutif reprend des sections similaires à celles du reste du rapport, mais sous forme synthétique : principaux résultats, résumé de l’intervention et résultats globaux du test d’intrusion. Lorsque cela est possible, il convient d’utiliser des tableaux, des graphiques et des illustrations pour communiquer rapidement les résultats selon leur niveau de gravité, les éléments à traiter immédiatement, etc.
Le résumé exécutif est généralement placé en première position dans le rapport de pentest, mais il est rédigé en dernier, une fois que tous les autres résultats ont été compilés et mis en forme. Il s’agit sans doute de la section la plus critique du rapport, car les dirigeants non techniques détermineront probablement les budgets futurs consacrés à la correction des vulnérabilités et aux besoins en pentest.
Principaux résultats
Comme il s’agit de la section la plus importante pour l’équipe technique, elle constitue la deuxième grande section du rapport.
Pour chaque vulnérabilité distincte identifiée, le rédacteur du rapport de pentest crée un rapport de vulnérabilité. Toutes les vulnérabilités majeures sont répertoriées et détaillées dans la section consacrée aux principaux résultats, avec des informations complémentaires expliquant :
- Nom de la vulnérabilité, standardisé si possible
- Emplacement de la vulnérabilité (liste des systèmes, applications, etc.)
- Technique utilisée pour détecter la vulnérabilité
- Preuve de concept, ou explication de la manière dont la vulnérabilité a effectivement été exploitée ou aurait pu l’être
- Probabilité d’exploitation dans le contexte de l’organisation et des tendances actuelles
- Impact potentiel de l’exploitation, directement sur les systèmes concernés et indirectement en cas d’effets en cascade sur la sécurité ou les opérations
- Évaluation globale du risque fondée sur la nature de la vulnérabilité, la facilité d’exploitation, la probabilité d’exploitation et l’impact sur la pile de sécurité ainsi que sur l’activité globale
- Recommandations, à un niveau général, pour éliminer ou atténuer la vulnérabilité
Bien qu’elle apparaisse en deuxième position dans le rapport, cette section sera l’une des dernières à être rédigées, car les principaux résultats seront extraits des résultats complets du test d’intrusion.
Cette section ne doit contenir que les vulnérabilités à haut risque qui doivent être traitées. Les vulnérabilités à faible risque peuvent être répertoriées dans un tableau ou un graphique de cette section, mais les détails concernant les vulnérabilités moins importantes doivent être laissés à la section consacrée aux résultats du test d’intrusion.
Pour les clients qui ne souhaitent pas faire appel à l’équipe de test d’intrusion pour la remédiation, il convient d’utiliser une liste générale des mesures correctives possibles, expliquant les solutions envisageables. Une courte recommandation telle que « passer à la version 10.x » sera souvent suffisante, mais elle doit également tenir compte du contexte de l’environnement métier.
Par exemple, une machine sous Windows XP maintenue pour faire fonctionner des équipements industriels critiques sera très vulnérable et facile à exploiter. Cependant, recommander de simplement remplacer l’ancien ordinateur par une machine sous Windows 11 sera inutile pour le client qui ne peut utiliser Windows XP qu’avec cet équipement.
Si le client a confié la remédiation à l’équipe ou s’il s’agit d’un rapport de test d’intrusion interne, les recommandations devront peut-être être très détaillées et inclure les prix des différentes options, les délais et les besoins en main-d’œuvre. Dans certains cas, cela peut justifier une section distincte consacrée à la remédiation.
Résumé de l’intervention
Le résumé de l’intervention peut être la première section rédigée, car il s’appuie sur l’énoncé des travaux. Cette section fournit le contexte des résultats complets du test d’intrusion présentés ensuite et doit décrire à la fois les conditions initiales de l’intervention ainsi que toute exigence ou limitation supplémentaire apparue au cours des tests.
Cette section doit inclure :
- Le périmètre des tests, notamment les adresses IP, les systèmes, les applications, les exclusions, etc.
- Le calendrier, notamment les dates des tests et les horaires (en cas de restriction) pour tester certaines ressources (par exemple : tester l’application web uniquement entre 10 h et 11 h du soir en semaine)
- Les défenses de sécurité testées
- Les hypothèses
- Les normes appliquées aux tests, telles que la norme PTES pour les réseaux et l’OWASP pour les applications
- Les normes de conformité prises en compte lors des tests
Résultats complets du test d’intrusion
La section consacrée aux résultats complets du test d’intrusion contient tous les détails relatifs à l’ensemble des tests réalisés. Plutôt que de se concentrer sur les vulnérabilités, cette section examine le processus de test d’intrusion système par système et test par test.
Cette section décrit toutes les méthodes d’attaque tentées, y compris celles qui n’ont pas abouti. Ces informations détaillées contribueront à mettre en évidence la valeur des éléments de la pile de sécurité qui ont bien fonctionné.
Cette section peut être très longue, car elle contient de nombreux détails. Elle est généralement rédigée sous forme de brouillon ou de notes au début du processus, et les pentesters peuvent y consigner d’abord leurs notes brutes et leurs captures d’écran.
Si la section semble trop longue, certaines informations répétitives concernant les vulnérabilités non critiques peuvent être déplacées dans l’annexe. Par exemple, si un test a été effectué sur les 1 500 points de terminaison d’une organisation et a été bloqué par le pare-feu local, il serait préférable de donner un nom à ce test et d’indiquer que les points de terminaison l’ont réussi. Les détails de la réalisation de ce test peuvent être déplacés dans l’annexe consacrée aux détails complets des procédures de test.
Annexe des évaluations et du score de risque
Lorsqu’elles attribuent une priorité aux vulnérabilités, la plupart des entreprises de test d’intrusion utilisent une méthode et un score standardisés pour déterminer une évaluation ou un score de risque (numérique ou qualitatif). Cette section de l’annexe doit expliquer le système au client et sera généralement rédigée à l’avance comme section standardisée de tous les rapports de test d’intrusion.
Annexe des détails des vulnérabilités
Pour chaque vulnérabilité découverte, celle-ci peut être expliquée en détail dans cette annexe.
Par exemple, la plupart des lecteurs non techniques n’auront pas besoin de connaître les détails d’une injection de code intersite (XSS), et de nombreuses équipes techniques connaissent déjà ce type de vulnérabilité.
Une explication complète peut ne pas être nécessaire et ne sera donc pas incluse dans les sections principales du pentest. Toutefois, certains lecteurs pourraient trouver ces détails utiles ; une annexe peut alors être envisagée. Comme de nombreuses vulnérabilités sont standardisées, cette section peut également être préparée à l’avance pour les vulnérabilités les plus courantes attendues dans le pentest.
Annexe des détails complets des procédures de test
Comme indiqué plus haut, certains tests seront répétitifs et, s’ils ne permettent de découvrir aucune vulnérabilité, ils risquent de ne pas être particulièrement intéressants. Toutefois, certaines équipes techniques et certains auditeurs de conformité voudront voir la méthodologie appliquée à chaque test et apprécieront une section d’annexe détaillée.
Annexe des acronymes
La sécurité et l’informatique utilisent un très grand nombre d’acronymes désignant des technologies, des vulnérabilités, des protocoles, etc. Cette annexe doit expliquer chaque acronyme utilisé dans le rapport afin d’éliminer toute confusion ou incompréhension. Pour les copies électroniques, les acronymes utilisés ailleurs dans le rapport peuvent contenir des liens internes renvoyant directement à cette annexe.
3 facteurs pour des rapports de test d’intrusion efficaces
Pour qu’un rapport de pentest soit efficace, ses résultats doivent être utiles et apporter de la valeur aux lecteurs de tous niveaux, des dirigeants aux techniciens opérationnels.
Les rédacteurs de rapports de pentest doivent garder ces trois facteurs à l’esprit :
- Objectifs du test d’intrusion qui varient selon les niveaux de l’organisation
- Résultats utiles du pentest doivent être fournis pour en tirer de la valeur
- Conseils et mises en garde pour maximiser la valeur du rapport
Objectifs du test d’intrusion
Lorsqu’une organisation autorise un test d’intrusion, elle cherche à tester les contrôles de sécurité existants pour les systèmes autorisés. Pour rentabiliser cet investissement, le rédacteur du test d’intrusion doit démontrer clairement le professionnalisme et la compétence des testeurs, à la fois par les résultats du test et par une communication efficace de ces résultats.
Le contenu du rapport de test d’intrusion doit refléter les objectifs d’un ensemble diversifié de parties prenantes :
- Les dirigeants et les membres du conseil d’administration voudront constater la valeur de leur investissement et auront besoin d’un résumé non technique clair et compréhensible
- Les équipes techniques voudront disposer d’informations claires, détaillées et exploitables permettant de remédier aux vulnérabilités découvertes
- Les équipes chargées de la conformité et des affaires juridiques auront besoin de résultats de test d’intrusion montrant clairement comment l’organisation s’acquitte de ses obligations de conformité
- Les testeurs d’intrusion, bien entendu, voudront démontrer la qualité de leurs compétences et la réalisation des objectifs du processus de test
Résultats utiles du pentest
Les résultats du test d’intrusion serviront à déterminer l’allocation des ressources, les exigences de remédiation, à justifier l’acquisition de nouveaux outils de cybersécurité et à déterminer l’urgence des mesures correctives. Des rapports exploitables permettent d’atteindre ces objectifs de manière efficace et efficiente.
Les principaux facteurs d’exploitabilité sont les suivants : une présentation claire, une personnalisation pour le client et des évaluations standardisées.
Présentation claire
Le rédacteur du rapport de test d’intrusion doit réfléchir à la manière de présenter clairement :
- L’importance des principales constatations
- Les constatations générales
- Les mesures correctives recommandées
- Les détails techniques
- Les systèmes testés et les méthodes utilisées
Les tableaux et les illustrations facilitent souvent l’assimilation des informations et doivent être utilisés fréquemment. De même, un rapport de test d’intrusion doit être rédigé de manière aussi claire et concise que possible, afin d’être compris rapidement et sans ambiguïté.
Personnalisation pour le client
Bien que les principales constatations soient généralement répertoriées par niveau de gravité et que les constatations générales tendent à être classées par système, un rapport de test d’intrusion doit être adapté aux besoins du client. Par exemple, dans une grande entreprise, des groupes distincts peuvent être responsables des réseaux et du développement applicatif. Une telle organisation souhaitera probablement des rapports présentant des principales constatations complètement séparées et des résultats généraux organisés selon les responsabilités de chaque équipe.
Évaluations standardisées
Une simple évaluation bon / mauvais ne fournira pas suffisamment d’informations, mais sera tout aussi utile qu’une matrice excessivement complexe comprenant, par exemple, trois catégories et huit niveaux d’évaluation possibles. Pour être réellement exploitables, les évaluations doivent reprendre des systèmes de notation familiers aux équipes techniques.
La Common Weakness Enumeration (CWE) développée par MITRE, ou les scores fondés sur le Common Vulnerability Scoring System (CVSS), seront familiers à l’ensemble du personnel technique et ne seront pas trop difficiles à expliquer aux dirigeants. Bien que ces scores ne tiennent pas compte du contexte de l’entreprise ni des efforts d’exploitation active, l’utilisation d’évaluations standardisées comme base initiale sera généralement appréciée et facilement comprise.
Conseils et mises en garde
L’objectif principal du pentest est de localiser et de corriger les vulnérabilités avant qu’un attaquant ne puisse les exploiter. Toutefois, des questions connexes liées à la conformité et à la confidentialité doivent être prises en compte lors des tests et de la rédaction du rapport.
Tests d’intrusion liés à la conformité
Les pentests génériques peuvent rechercher des vulnérabilités, mais ne couvrent pas nécessairement tous les éléments permettant de vérifier la conformité. Certaines normes de conformité exigent des tests précis sur des systèmes précis ; les testeurs d’intrusion doivent être informés de ces exigences à l’avance.
De même, le rapport de test d’intrusion doit refléter les besoins en matière de conformité et montrer spécifiquement les résultats du test d’intrusion au regard des normes de conformité concernées, soit au cœur des résultats du test d’intrusion, soit dans les annexes correspondantes. Le rapport doit montrer précisément que la sécurité des systèmes ou des processus protégeant les données réglementées a été testée comme requis, ainsi que les résultats de ces tests obligatoires.
Confidentialité des tests d’intrusion
La confidentialité est essentielle à la sécurité. Pourtant, les résultats détaillés d’un test d’intrusion contiendront de nombreux éléments confidentiels (adresses IP, paramètres des outils de sécurité, code applicatif, etc.) dont la divulgation causerait de graves dommages à une organisation.
Consultez le client afin de déterminer les besoins de diffusion du rapport. Si nécessaire, proposez une version modifiée ou expurgée du rapport, supprimant les informations confidentielles, pour une diffusion plus large auprès des parties prenantes non habilitées (clients, fournisseurs, dirigeants concernés, etc.). Le client doit également être consulté afin de déterminer s’il est nécessaire de produire des rapports spécifiques à la conformité, contenant uniquement les résultats du pentest concernant les systèmes et les actifs traitant les données réglementées.
En cas de diffusion électronique des rapports, envisagez une distribution chiffrée ou restreinte par des moyens technologiques (autorisations réservées à certains utilisateurs, etc.). Les rapports papier doivent être numérotés et suivis.
Liste de contrôle du rapport de pentest
La préparation d’un rapport de test d’intrusion peut être stressante, et il sera facile d’oublier des étapes critiques sous l’effet du stress lié à la rédaction et aux détails techniques. Pour aider les rédacteurs, nous avons créé cette liste de contrôle du rapport de pentest :
| Liste de contrôle du rapport de pentest | ||
|---|---|---|
| Terminé ? | Étape | Élément |
| Planifier | Brouillon du résumé de l’intervention | |
| Planifier | Vérifier les éventuelles exigences de conformité (tests, rapports) | |
| Planifier | Vérifier les éventuelles exigences de confidentialité (brouillons spécifiques, diffusion spécifique, versions expurgées, etc.) | |
| Planifier | Plan des résultats complets du test d’intrusion* | |
| Planifier | Brouillon des évaluations et du score de risque (facultatif) | |
| Planifier | Brouillon des détails des vulnérabilités (facultatif) | |
| Planifier | Brouillon de l’annexe des acronymes (facultatif) | |
| Détails techniques | Vérifier que tous les tests requis ont été effectués | |
| Détails techniques | Obtenir la documentation justificative de tous les tests | |
| Brouillon | Rédiger une première version des résultats complets du pentest | |
| Brouillon | Déplacer les informations de test inutiles dans l’annexe consacrée aux procédures complètes de test | |
| Principaux résultats | Extraire les résultats relatifs aux vulnérabilités critiques dans un brouillon de la section consacrée aux principaux résultats | |
| Principaux résultats | Rédiger le résumé exécutif | |
| Réviser le brouillon | Créer des illustrations et des tableaux pour simplifier la communication des informations clés | |
| Réviser le brouillon | Vérifier les détails techniques avec les techniciens du pentest | |
| Réviser le brouillon | Confirmer la présence des documents essentiels illustrant les tests effectués, les vulnérabilités découvertes, les évaluations des risques et les recommandations | |
| Réviser le brouillon | Convertir toutes les notes en texte formel | |
| Réviser le brouillon | Convertir le jargon technique en anglais clair et courant, en particulier pour le résumé exécutif | |
| Relire | Vérifier la grammaire et l’orthographe | |
| Relire | Vérifier la mise en forme, la table des matières, les notes de bas de page, etc. | |
*Le plan complet du pentest prépare le document en recensant tous les systèmes et tests à réaliser. Ce plan peut permettre aux testeurs d’intrusion d’insérer directement leur documentation dans ce document, ou aux rédacteurs de rapports de pentest de l’utiliser comme liste de contrôle afin de ne manquer aucun détail technique.
5 exemples de rapports de pentest
Il existe presque autant de types de rapports de tests d’intrusion que de systèmes à tester. Heureusement, de nombreux rapports de tests d’intrusion ont été rendus publics et peuvent être consultés dans diverses ressources. Deux référentiels importants, qui contiennent des centaines de rapports, sont disponibles sur Rapports de pentest et dans le dépôt GitHub public-pentesting-reports de JulioCesarFort.
La plupart des rapports publiés portent sur des tests de sécurité des applications qui peuvent être publiés pour des projets open source ou des applications anciennes sans divulguer de secrets dangereux. Les tests d’intrusion de sécurité des réseaux nécessitent une suppression ou une modification des informations afin de masquer les adresses IP et les mesures de sécurité qui sont probablement toujours en place.
Bien sûr, face à des centaines de rapports, il peut être difficile de savoir par où commencer. Nous présentons ci-dessous cinq grands types de rapports et les aspects à examiner pour chacun d’eux :
- Audit du code applicatif : revue du code de Kudelski Security fournit une liste efficace des problèmes et une section regroupant les détails techniques correspondants.
- Rapport de test d’intrusion sur une adresse IP externe : Le pentest de 7ASecurity sur une implémentation de minivpn fournit des résultats et des recommandations de qualité, mais ne comporte pas de résumé exécutif utile permettant de déterminer les résultats en un coup d’œil.
- Pentest du réseau interne : évaluation du réseau par Rhino Security à l’aide des outils open source nmap et nessus comprend un récit de l’attaque qui aide à montrer l’importance et l’impact potentiel sur l’activité des problèmes liés au protocole Server Message Block (SMB).
- Réseau de systèmes de contrôle industriel : Pentest expurgé sur Next Generation Power, Electric, and Water sur un sous-réseau ICS qui montre une utilisation efficace des illustrations et de la mise en forme pour faciliter la communication.
- Rapport de test d’ingénierie sociale ou d’hameçonnage : La campagne d’hameçonnage de Volkis fournit de bons détails sur le processus, mais ne présente pas graphiquement les résultats pour faciliter la compréhension du résumé exécutif.
FAQ sur les rapports de pentest
Quelle est la différence entre les rapports de tests d’intrusion internes et externes ?
La principale différence entre les rapports de tests d’intrusion internes et externes tient généralement à leur degré de formalité. Les tests d’intrusion internes sont souvent réalisés par les employés d’une organisation, tandis que les pentests externes sont effectués par des tiers engagés pour cette mission.
Les tiers doivent démontrer davantage leur valeur et produisent souvent des rapports plus soignés pour y parvenir. Les rapports internes doivent toutefois atteindre les mêmes objectifs et contenir des informations utiles pour tous les lecteurs. Les sections clés (résumé exécutif, principaux résultats, résumé de l’intervention, résultats complets du test d’intrusion) doivent donc être présentes, et le rapport doit également être exploitable.
Quelle est la différence entre les rapports de tests d’intrusion applicatifs, de sites web, d’infrastructures et physiques ?
Il n’existe pas de réelle différence entre les différents types de rapports de tests d’intrusion, même lorsque les méthodes de test et les types d’actifs testés diffèrent. Les éléments probants et les détails techniques associés aux résultats seront complètement différents, mais la méthode, les sections communes, les éléments et les facteurs de réussite des différents types de rapports de tests d’intrusion resteront les mêmes.
En résumé : les rapports constituent le produit final du pentest
Les tests d’intrusion jouent un rôle de plus en plus important dans l’évaluation de l’état des systèmes de sécurité qui protègent les organisations de toutes tailles. Toutefois, sans rapport de test d’intrusion efficace, l’investissement en temps et en ressources peut être perdu, même si l’évaluation réalisée lors du test d’intrusion est de qualité. Les testeurs d’intrusion doivent maîtriser l’art de présenter clairement leurs résultats s’ils veulent que leur travail acharné soit apprécié à sa juste valeur.
Pour aller plus loin :