

















ペネトレーションテスト報告書は、ペネトレーションテスト中に発見された脆弱性をクライアントに開示するものです。
ペンテスト報告書では、組織のセキュリティスタック全体、またはWebサイト、アプリケーション、ネットワーク、クラウドインフラなど特定のシステムの弱点を探るために、ペンテスターが実施した脆弱性スキャンや、サイバーセキュリティ攻撃を模したシミュレーションについても説明する必要があります。
本当に役立つ報告書にするには、単なる一覧表では不十分です。ペネトレーションテスト報告書は、ペンテストのプロセスを示す唯一の具体的な証拠であり、幅広い読者と目的に価値を提供しなければなりません。
以下のセクションでは、効果的なペネトレーションテスト報告書を書く技術について解説します。
優れたペンテスト報告書を書く6つのステップ
優れたペネトレーションテスト報告書を書くプロセスは単純で、6つの主要なステップに分けられます。各ステップは前のステップを土台として、情報の質、調査結果の整理、ステークホルダーにとっての報告書の使いやすさを高めていきます。
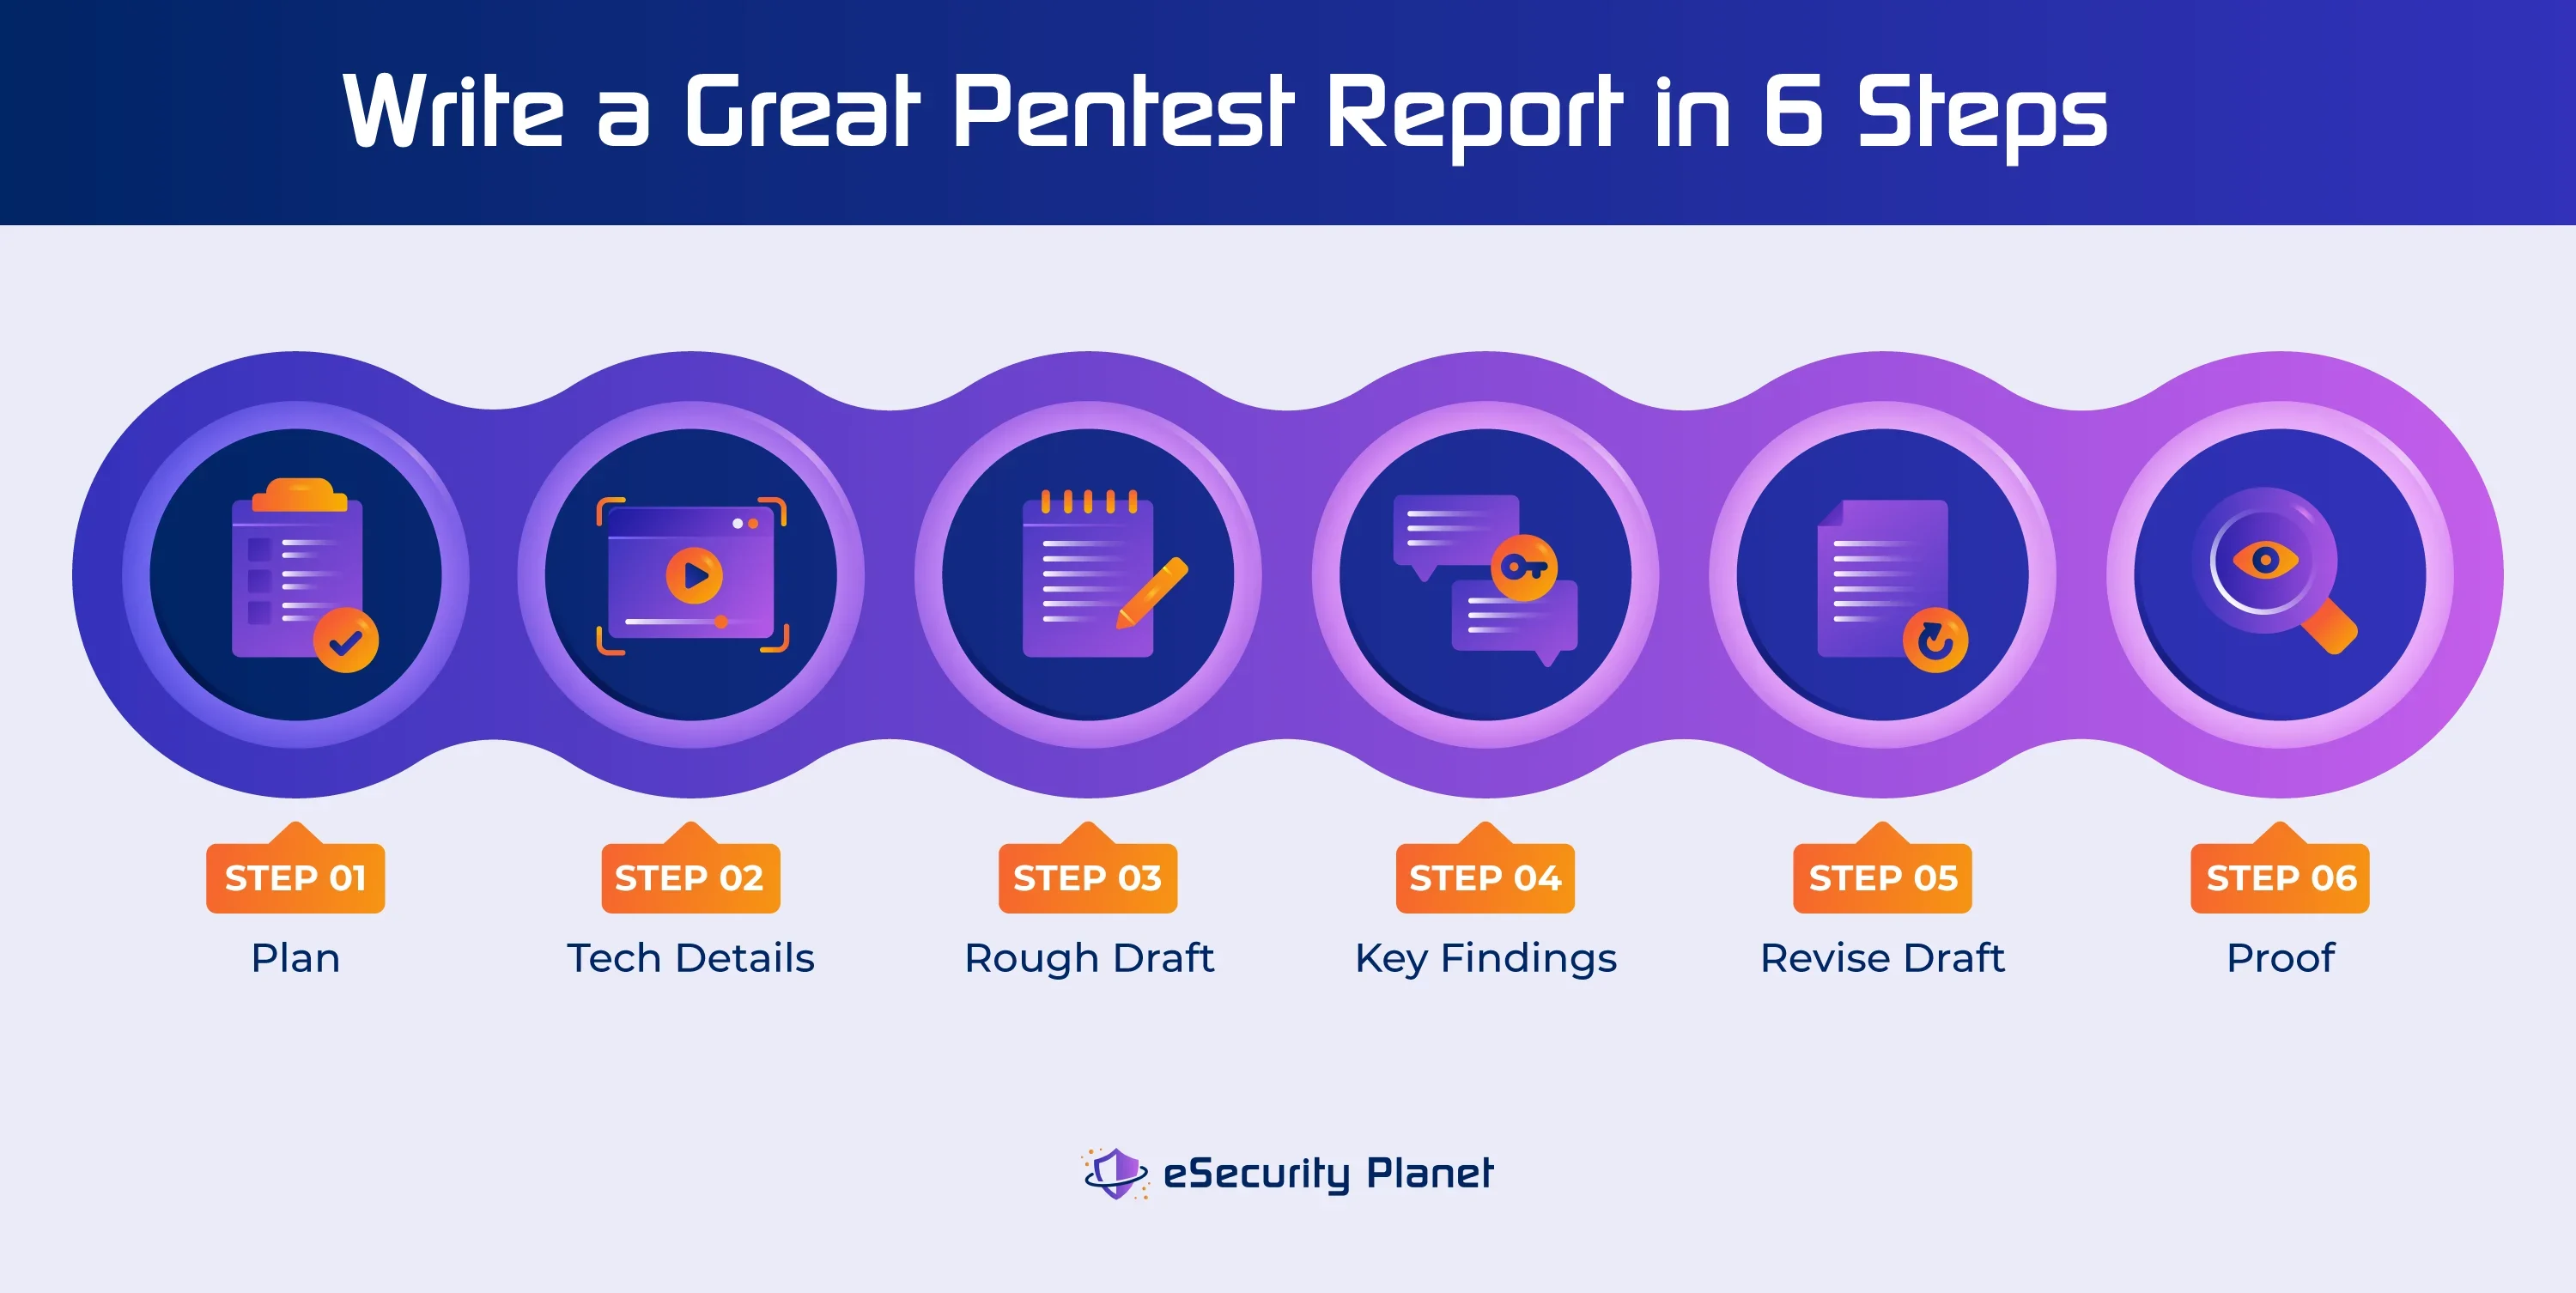
- 計画:テストの概要を作成し、あらかじめ報告書のテンプレートを用意しておくと、必要な情報のチェックリストになると同時に、テストの詳細を記録する保管場所にもなります。
- 技術的な詳細を記録する:報告書にはメモ、スクリーンショット、ログファイルを含めます。ただし、ドキュメント作成による中断を減らすため、ペンテストの実施中に動画を撮影してナレーションを入れ、スクリーンショットは後から撮影します。
- 粗い下書きから始める:最も重大な脆弱性、是正策、全体的な結果から書き始めます。今の段階では、文法やスペル、完全な文章かどうかを気にする必要はありません。
- 主要な調査結果を分類・要約する:重大度、脆弱性、システムなどの重要な調査結果を含めることで、クライアントはリスクの大きさに応じて問題に対処しやすくなります。
- 下書きを修正する:ここでは、文法、句読点、スペルに重点を置き、内容を平易で正式な英語に仕上げます。技術に詳しくないIT担当者や管理職にもリスクを理解してもらえるよう、専門用語を避けます。
- 整理して校正する:情報を再確認して誤りをなくし、報告書を読みやすくするとともに、最も重要な調査結果に焦点を当てます。重要度の低い情報は付録に移します。
プロセス自体は十分に単純ですが、質の高い報告書を作成するには、このプロセスを適切に実行し、必要な情報を盛り込むことが重要です。
こちらもお読みください:
ペンテスト報告書に含める8つの一般的なセクション
組織ごとにITインフラ、セキュリティスタック、アプリケーションコード、WebサイトのAPI、脆弱性の組み合わせが異なるため、ペネトレーションテストは毎回固有のものになります。しかし、報告書の使いやすさは、固有の情報を想定される形式に明確かつ簡潔に整理する執筆者の能力にかかっています。
ペンテストの構成要素には、価値を提供するために必ず含めなければならないものがあります。一方で、ステークホルダーにとって報告書の価値を高めるために、含めておくとよい構成要素もあります。以下の表では、一般的なペンテスト報告書に見られる8つのセクションについて、主要な情報をまとめています。各項目の詳細は以下で説明します。
| セクション | 必須/あるとよい | 報告書内の順序 | 下書きでの順序 | 詳細度 | 技術情報のレベル |
|---|---|---|---|---|---|
| エグゼクティブサマリー | 必須 | 1 | 5 | 低 | 低 |
| 主要な調査結果 | 必須 | 2 | 4 | 高 | 高 |
| エンゲージメントの概要 | 必須 | 3 | 1 | 低 | 低 |
| ペンテストの全結果 | 必須 | 4 | 2 | 中 | 中 |
| 評価とリスクスコア | あるとよい | 5(付録) | 下書き前 | 該当なし | 該当なし |
| 脆弱性の詳細 | あるとよい | 6(付録) | 下書き前 | 中 | 高 |
| テスト手順の全体 | あるとよい | 7(付録) | 3 | 高 | 高 |
| 略語の付録 | あるとよい | 8(付録) | 下書き前 | 該当なし | 該当なし |
エグゼクティブサマリー
組織が非常に技術志向でセキュリティを重視している場合を除き、リソース配分を決定する企業幹部は通常、ペンテスト報告書に記載された主要な調査結果の大半を理解できません。ネットワークがあることは知っていても、ファイアウォールルールがそのネットワークをどのように保護しているかまでは理解していない可能性があります。
エグゼクティブサマリーは、簡潔で、専門用語を使わない平易な言葉で書き、要点を押さえる必要があります。ペンテストの執筆者は、緊急度とリスクに基づく主要な調査結果と大まかな推奨事項を、明確に示さなければなりません。
エグゼクティブサマリーには、報告書の他の部分と同様のセクションが含まれますが、要約形式になっています。主要な調査結果、エンゲージメントの概要、ペネトレーションテスト全体の結果などです。可能であれば、表、チャート、図を使い、重大度による調査結果の評価や、直ちに対処すべき項目などをすばやく伝えられるようにします。
エグゼクティブサマリーは通常、ペンテスト報告書の冒頭に置きますが、他のすべての調査結果をまとめて下書きを作成した後、最後に執筆します。これはおそらく報告書で最も重要なセクションです。技術に詳しくない幹部が、脆弱性の修正やペンテストに必要な将来の予算を決定する可能性が高いからです。
主要な調査結果
技術チームにとって最も重要なセクションであるため、報告書の2番目の主要セクションとして配置します。
特定された固有の脆弱性ごとに、ペンテスト報告書の執筆者は脆弱性レポートを作成します。主要な脆弱性はすべて主要な調査結果のセクションに列挙して詳細を記載し、次の事項を説明する補足情報を添えます。
- 脆弱性の名称(可能であれば標準化)
- 脆弱性の場所(システム、アプリなどの一覧)
- 脆弱性の発見に使用した手法
- 概念実証、実際に脆弱性を悪用した方法、または悪用された可能性の説明
- 悪用される可能性組織の状況と現在の傾向を踏まえた評価
- 潜在的な影響影響を受けるシステムへの直接的な影響、およびセキュリティや運用への連鎖的な影響がある場合の間接的な影響
- 全体的なリスク評価脆弱性の性質、悪用の容易さ、悪用される可能性、セキュリティスタックへの影響、事業全体への影響に基づく評価
- 推奨事項脆弱性を排除または軽減するための大まかな対策
報告書では2番目に登場しますが、主要な調査結果はペネトレーションテストの全結果から抜き出すため、下書きするのは最後のほうになります。
このセクションには、対処が必要な高リスクの脆弱性だけを記載します。低リスクの脆弱性は、このセクションに表やグラフで列挙しても構いませんが、それほど重要でない脆弱性の詳細は、ペネトレーションテスト結果のセクションに残します。
クライアントがペネトレーションテストチームに修正対応を依頼しない場合は、可能な解決策を説明する、修正候補の大まかな一覧を使用します。「バージョン10.xにアップグレードする」といった短い推奨事項で十分なことが多いものの、事業環境の状況も考慮する必要があります。
例えば、重要な産業設備を動かすために維持されているWindows XPマシンは、非常に脆弱で簡単に悪用される可能性があります。しかし、Windows XPでしかその設備を使用できないクライアントに対して、古いコンピューターをWindows 11マシンに置き換えるだけという推奨をしても役に立ちません。
クライアントが修正対応を契約している場合や、社内向けのペネトレーションテスト報告書である場合は、さまざまな選択肢の費用、スケジュール、必要な人員などを含め、推奨事項をかなり詳細に記載する必要があるかもしれません。その場合は、独立した「修正対応」セクションを設ける価値があります。
エンゲージメントの概要
エンゲージメントの概要は、作業範囲記述書に基づいて作成できるため、最初に書くセクションにしても構いません。このセクションでは、続くペネトレーションテスト結果全体の背景を示し、当初のエンゲージメント条件に加えて、テストの過程で追加された要件や制限事項も概説する必要があります。
このセクションには、次の事項を含めます。
- IPアドレス、システム、アプリケーション、除外対象など、テストの範囲
- テストの日程。テストの日付に加え、特定のリソースをテストできる時間帯に制限がある場合はその時間も含めます(例:平日の22時から23時の間だけWebアプリケーションをテストする)
- テストしたセキュリティ防御
- 前提条件
- テストに適用した標準(ネットワークにはPTES標準、アプリケーションにはOWASPなど)
- テストで考慮したコンプライアンス標準
ペンテストの全結果
ペンテストの全結果セクションには、実施したすべてのテストの詳細を記載します。脆弱性に焦点を当てるのではなく、システムごと、テストごとにペネトレーションテストのプロセスを検証します。
このセクションでは、成功しなかったものも含め、試行したすべての攻撃手法について説明します。こうした情報を詳しく記載することで、セキュリティスタックのうち、適切に機能した部分の価値をより明確に示せます。
このセクションには多くの詳細を含めるため、非常に長くなることがあります。通常、プロセスの早い段階では草稿またはメモとして作成し、ペンテスターはまず生のメモやスクリーンショットをここに記載します。
セクションが長くなりすぎる場合は、重要度の低い脆弱性に関する反復的な情報を付録に移せます。例えば、組織内の1,500台すべてのエンドポイントでテストを実施し、ローカルファイアウォールによってブロックされた場合、そのテストに名前を付け、エンドポイントがテストに合格したことを示すほうがよいでしょう。このテストの実施方法の詳細は、「テスト手順の全体」の詳細付録に移せます。
評価とリスクスコアの付録
脆弱性に優先順位を付ける際、ほとんどのペネトレーションテスト会社は、評価またはリスクスコア(数値または定性的な評価)を決定するために、標準化された手法とスコアを使用します。付録のこのセクションでは、その仕組みをクライアント向けに説明します。通常、すべてのペンテスト報告書に共通する標準セクションとして、あらかじめ作成しておきます。
脆弱性の詳細の付録
発見した脆弱性ごとに、この付録で詳細を説明できます。
例えば、技術に詳しくない読者の大半はクロスサイトスクリプティング(XSS)脆弱性の詳細を知る必要はなく、多くの技術チームはすでに理解しています。
そのため、完全な説明は必要なく、ペンテストの主要セクションには含めない場合もあります。ただし、詳細が役立つ読者もいるため、付録を設けることを検討できます。脆弱性の多くは標準化されているため、ペンテストで想定される最も一般的な脆弱性について、このセクションをあらかじめ準備しておくこともできます。
テスト手順の全体の詳細付録
前述のとおり、テストの中には反復的なものがあり、脆弱性が発見されなければ興味深い内容にならない場合もあります。しかし、一部の技術チームやコンプライアンス監査担当者は、各テストで実施した手法を確認したいと考えるため、詳細な付録セクションが役立ちます。
略語の付録
セキュリティやITでは、テクノロジー、脆弱性、プロトコルなどに関して膨大な数の略語を使用します。この付録では、報告書で使用した各略語を説明し、混乱や誤解をなくせるようにします。電子版では、報告書内の別の場所で使用した略語から、この付録に直接移動できる内部文書リンクを設定してもよいでしょう。
効果的なペネトレーションテスト報告書に必要な3つの要素
ペンテスト報告書を効果的なものにするには、経営幹部から実務を担う技術者まで、あらゆる層の読者にとって結果が役立ち、価値を提供する必要があります。
ペンテスト報告書の執筆者は、次の3つの要素を念頭に置く必要があります。
- ペネトレーションテストの目標は組織の階層によって異なる
- 役立つペンテスト結果を提供して価値を引き出す必要がある
- 報告書の価値を最大化するためのヒントと注意点を押さえる
ペネトレーションテストの目標
ペネトレーションテストを承認する際、組織はテスト対象として承認したシステムの既存のセキュリティ制御を検証しようとします。この投資から価値を得るには、ペネトレーションテストの執筆者が、テスト結果と結果の効果的な伝達の両方を通じて、テスターのプロ意識と能力を明確に示す必要があります。
ペネトレーションテスト報告書の内容は、多様なステークホルダーの目標を反映しなければなりません。
- 経営幹部と取締役会メンバーは投資に見合う価値を確認したいと考えるため、明確で理解しやすい非技術的な概要を必要とします
- 技術チームは、発見された脆弱性の修正に利用できる、明確で詳細かつ実行可能な情報を必要とします
- コンプライアンス・法務チームは、組織がコンプライアンス上の義務をどのように満たしているかを明確に示すペネトレーションテスト結果を必要とします
- ペネトレーションテスターはもちろん、自らのスキルの質とテストプロセスの目標を達成したことを示したいと考えます
役立つペンテスト結果
ペネトレーションテストの結果は、リソース配分、修正要件、新しいサイバーセキュリティツールの導入の妥当性、是正措置の緊急度を判断するために使用されます。使いやすい報告書は、これらの目標を効率的かつ効果的に達成できるようにします。
使いやすさを左右する主な要素は、明確な提示、クライアントに合わせたカスタマイズ、標準化された評価です。
明確な提示
ペンテスト報告書の執筆者は、次の事項を明確に提示する方法を検討する必要があります。
- 主要な調査結果の重要性
- 全体的な調査結果
- 推奨される修正対応
- 技術的な詳細
- テストしたシステムと使用した手法
情報を理解しやすくするために、表や図が役立つことが多いため、頻繁に使用します。同様に、ペンテスト報告書は、明確かつ迅速に理解できるよう、できるだけ明瞭かつ簡潔に記述する必要があります。
クライアントに合わせたカスタマイズ
主要な調査結果は通常、重大度順に列挙し、全体的な調査結果はシステムごとに列挙しますが、ペンテスト報告書はクライアントのニーズに合わせてカスタマイズする必要があります。例えば、大企業では、ネットワークとアプリケーション開発をそれぞれ担当するグループが分かれている場合があります。このような組織では、主要な調査結果と全体的な結果をチームの担当範囲ごとに整理し、完全に分離した報告書を求める可能性があります。
標準化された評価
単純な「良い/悪い」の評価では十分な情報を伝えられませんが、例えば8段階の評価レベルを持つ3カテゴリーのような、過度に複雑なマトリックスと比べても、得られる有用性は変わりません。最も使いやすくするには、技術チームになじみのある評価システムに合わせる必要があります。
MITREが策定したCommon Weakness Enumeration(CWE)リストや、Common Vulnerability Scoring System(CVSS)に基づくスコアは、すべての技術スタッフにとってなじみがあり、経営幹部にも説明しやすいものです。こうしたスコアには、ビジネスの状況や実際の悪用活動という文脈が欠けていますが、初期段階の基準として標準化された評価を使用すれば、通常は評価され、容易に理解してもらえます。
ヒントと注意点
ペンテストの主な目的は、攻撃者に悪用される前に脆弱性を発見して修正することです。しかし、テストと報告にあたっては、コンプライアンスや機密性に関連する周辺の問題も考慮する必要があります。
コンプライアンス向けペネトレーションテスト
一般的なペンテストでは脆弱性を確認できますが、コンプライアンスを検証するためのすべての要素を必ずしも網羅できるとは限りません。コンプライアンス標準によっては、特定のシステムに対する特定のテストが必要になるため、ペネトレーションテスターには事前にこうした要件を伝えておく必要があります。
同様に、ペンテスト報告書にはコンプライアンス上のニーズを反映し、主要なペネトレーションテスト結果の一部として、または関連する付録内で、特定のコンプライアンス標準に照らしたペンテスト結果を明確に示す必要があります。規制対象データを保護するシステムやプロセスのセキュリティについて、必要なテストを実施したことと、そのテスト結果を具体的に示さなければなりません。
ペネトレーションテストの機密性
機密性はセキュリティの要です。しかし、徹底したペネトレーションテストの結果には、組織が外部に漏えいすると深刻な被害を受ける多くの機密情報(IPアドレス、セキュリティツールの設定、アプリケーションコードなど)が含まれます。
クライアントと協議し、報告書の配布要件を決定します。必要に応じて、機密情報を削除または墨消しした編集版や秘匿版の報告書を用意し、権限を持たないステークホルダー(顧客、ベンダー、影響を受ける経営幹部など)にも広く配布できるようにします。また、規制対象データに関係するシステムや資産について、ペンテスト結果だけを記載したコンプライアンス専用の報告書が必要かどうかも、クライアントに確認する必要があります。
報告書を電子的に提供する場合は、暗号化した配布や、技術的に制限された配布(特定ユーザーだけに許可する設定など)を検討します。紙の報告書には番号を付け、追跡できるようにします。
ペンテスト報告書のチェックリスト
ペネトレーションテスト報告書の準備はストレスの多い作業です。執筆のプレッシャーと技術的な詳細に追われ、重要な手順を見落としやすくなります。執筆者を支援するため、次のペンテスト報告書チェックリストを作成しました。
| ペンテスト報告書のチェックリスト | ||
|---|---|---|
| 完了? | 手順 | 項目 |
| 計画 | エンゲージメントの概要の下書き | |
| 計画 | コンプライアンス要件(テスト、報告)を確認する | |
| 計画 | 機密性要件(特別な下書き、特別な配布、秘匿版など)を確認する | |
| 計画 | ペンテストの全結果の概要* | |
| 計画 | 評価とリスクスコアの下書き(任意) | |
| 計画 | 脆弱性の詳細の下書き(任意) | |
| 計画 | 略語の付録の下書き(任意) | |
| 技術的な詳細 | 必要なテストがすべて実施されていることを確認する | |
| 技術的な詳細 | すべてのテストの裏付け資料を入手する | |
| 粗い下書き | ペンテストの全結果の初稿を作成する | |
| 粗い下書き | 不要なテスト情報をテスト手順の全体の付録に移す | |
| 主要な調査結果 | 重要な脆弱性の調査結果を抜き出し、主要な調査結果セクションの下書きを作成する | |
| 主要な調査結果 | エグゼクティブサマリーの下書きを作成する | |
| 下書きを修正する | 主要な情報を伝えやすくするため、図や表を作成する | |
| 下書きを修正する | 技術的な詳細をペンテスト担当者と再確認する | |
| 下書きを修正する | 実施したテスト、発見した脆弱性、リスク評価、推奨事項を示す重要な資料がそろっていることを確認する | |
| 下書きを修正する | すべてのメモを正式な文章に変換する | |
| 下書きを修正する | 技術用語を明確で平易な英語に変換する―特にエグゼクティブサマリーでは | |
| 校正 | 文法とスペルを確認する | |
| 校正 | 書式、目次、脚注などを確認する | |
*ペンテストの全体的な概要では、実施するすべてのシステムとテストを含む文書を準備します。この概要を使えば、ペネトレーションテスターは文書をこの文書内に直接記載でき、ペンテスト報告書の執筆者はチェックリストとして活用して技術的な詳細の漏れを防ぐことができます。
ペンテスト報告書の5つの例
テスト対象となるシステムとほぼ同じ数の種類のペネトレーションテスト報告書があります。幸い、多くのペネトレーションテスト報告書が公開されており、さまざまなリソースで見つけることができます。数百件の報告書を収録した主要なリポジトリは、Pentest Reportsと、JulioCesarFortのpublic-pentesting-reports GitHubリポジトリにあります。
公開されている報告書の多くはアプリケーションセキュリティテストに焦点を当てており、オープンソースプロジェクトや、危険な秘密情報を開示せずに公開できる古いアプリケーションを対象としています。一方、ネットワークセキュリティのペネトレーションテストでは、IPアドレスや、引き続き導入されている可能性が高いセキュリティ対策を隠すため、情報の墨消しや変更が必要になります。
もちろん、数百件もの報告書があると、どこから読み始めればよいのか判断するのは大変です。以下では、5つの主要な報告書の種類と、それぞれについて確認すべき点を挙げます。
- アプリケーションコード監査:Kudelski Securityのコードレビューでは、効果的な問題の概要リストと、それを補足する技術的詳細のセクションが提供されています。
- 外部IPアドレスのペネトレーションテスト報告書:7ASecurityによるminivpnの実装へのペンテストでは、質の高い調査結果と推奨事項が示されていますが、結果を一目で把握するための有用なエグゼクティブサマリーがありません。
- 内部ネットワークのペンテスト:Rhino Securityのネットワーク評価で、オープンソースのnmapとnessusのツールを使用しており、サーバーメッセージブロック(SMB)プロトコルの問題の重要性と、ビジネスに及ぼす可能性のある影響を伝える攻撃の経緯が盛り込まれています。
- 産業用制御システムのネットワーク:秘匿化されたペンテストの対象であるNext Generation Power, Electric, and WaterのICSサブネットでは、コミュニケーションを助けるグラフィックと書式が効果的に使われています。
- ソーシャルエンジニアリングまたはフィッシングテスト報告書:Volkisのフィッシングキャンペーン報告書は、プロセスの詳細がよく示されていますが、エグゼクティブサマリーを容易に理解できるよう補強する、調査結果のグラフィカルな表現に欠けています。
ペンテスト報告書に関するFAQ
内部と外部のペネトレーションテスト報告書の違いは何ですか?
内部と外部のペネトレーションテスト報告書の最大の違いは、通常、その形式の厳密さです。内部のペネトレーションテストは組織の従業員が実施することが多いのに対し、外部のペンテストは業務を請け負った第三者が実施します。
第三者はより大きな価値を示す必要があるため、価値を示すために、より洗練された報告書を作成することがよくあります。ただし、内部報告書も同じ目標をすべて達成し、すべての読者にとって有用な情報を含める必要があります。そのため、主要なセクション(エグゼクティブサマリー、主要な調査結果、エンゲージメントの概要、ペンテストの全結果)を設け、報告書を使いやすいものにしなければなりません。
アプリケーション、Webサイト、インフラ、物理環境のペネトレーションテスト報告書の違いは何ですか?
ペネトレーションテストの手法やテスト対象の資産が異なる場合でも、さまざまな種類のペネトレーションテスト報告書の間に実質的な違いはありません。調査結果の証拠と技術的な詳細は完全に異なりますが、さまざまな種類のペネトレーションテスト報告書における手法、共通のセクション、構成要素、成功の要因は同じです。
結論:報告書はペンテストの最終成果物
ペネトレーションテストは、あらゆる規模の組織を守るセキュリティシステムの健全性を評価するうえで、ますます重要な役割を果たしています。しかし、効果的なペネトレーションテスト報告書がなければ、質の高いペネトレーションテスト評価を実施しても、時間とリソースへの投資が無駄になる可能性があります。ペネトレーションテスターは、懸命な作業を評価してもらうために、結果を明確に提示する技術を身につけなければなりません。
さらに読む: