

















Ein Penetrationstest-Bericht legt die während eines Penetrationstests entdeckten Schwachstellen gegenüber dem Kunden offen.
Ein Pentest-Bericht sollte außerdem die Schwachstellenscans und simulierten Cyberangriffe beschreiben, mit denen der Pentester die Schwächen des gesamten Sicherheits-Stacks einer Organisation oder bestimmter Systeme wie Websites, Anwendungen, Netzwerke und Cloud-Infrastrukturen untersucht hat.
Damit der Bericht wirklich nützlich ist, muss er mehr als eine einfache Liste sein. Penetrationstest-Berichte liefern den einzigen greifbaren Nachweis des Pentest-Prozesses und müssen für eine breite Leserschaft und verschiedenste Zwecke einen Mehrwert bieten.
In den folgenden Abschnitten befassen wir uns mit der Kunst, effektive Penetrationstest-Berichte zu verfassen:
So schreiben Sie in 6 Schritten einen hervorragenden Pentest-Bericht
Das Verfassen eines hervorragenden Penetrationstest-Berichts ist unkompliziert und lässt sich in sechs wesentliche Schritte unterteilen. Jeder Schritt baut auf dem vorherigen auf, um die Qualität der Informationen, die Strukturierung der Ergebnisse und die Nutzbarkeit des Berichts für Stakeholder zu verbessern.
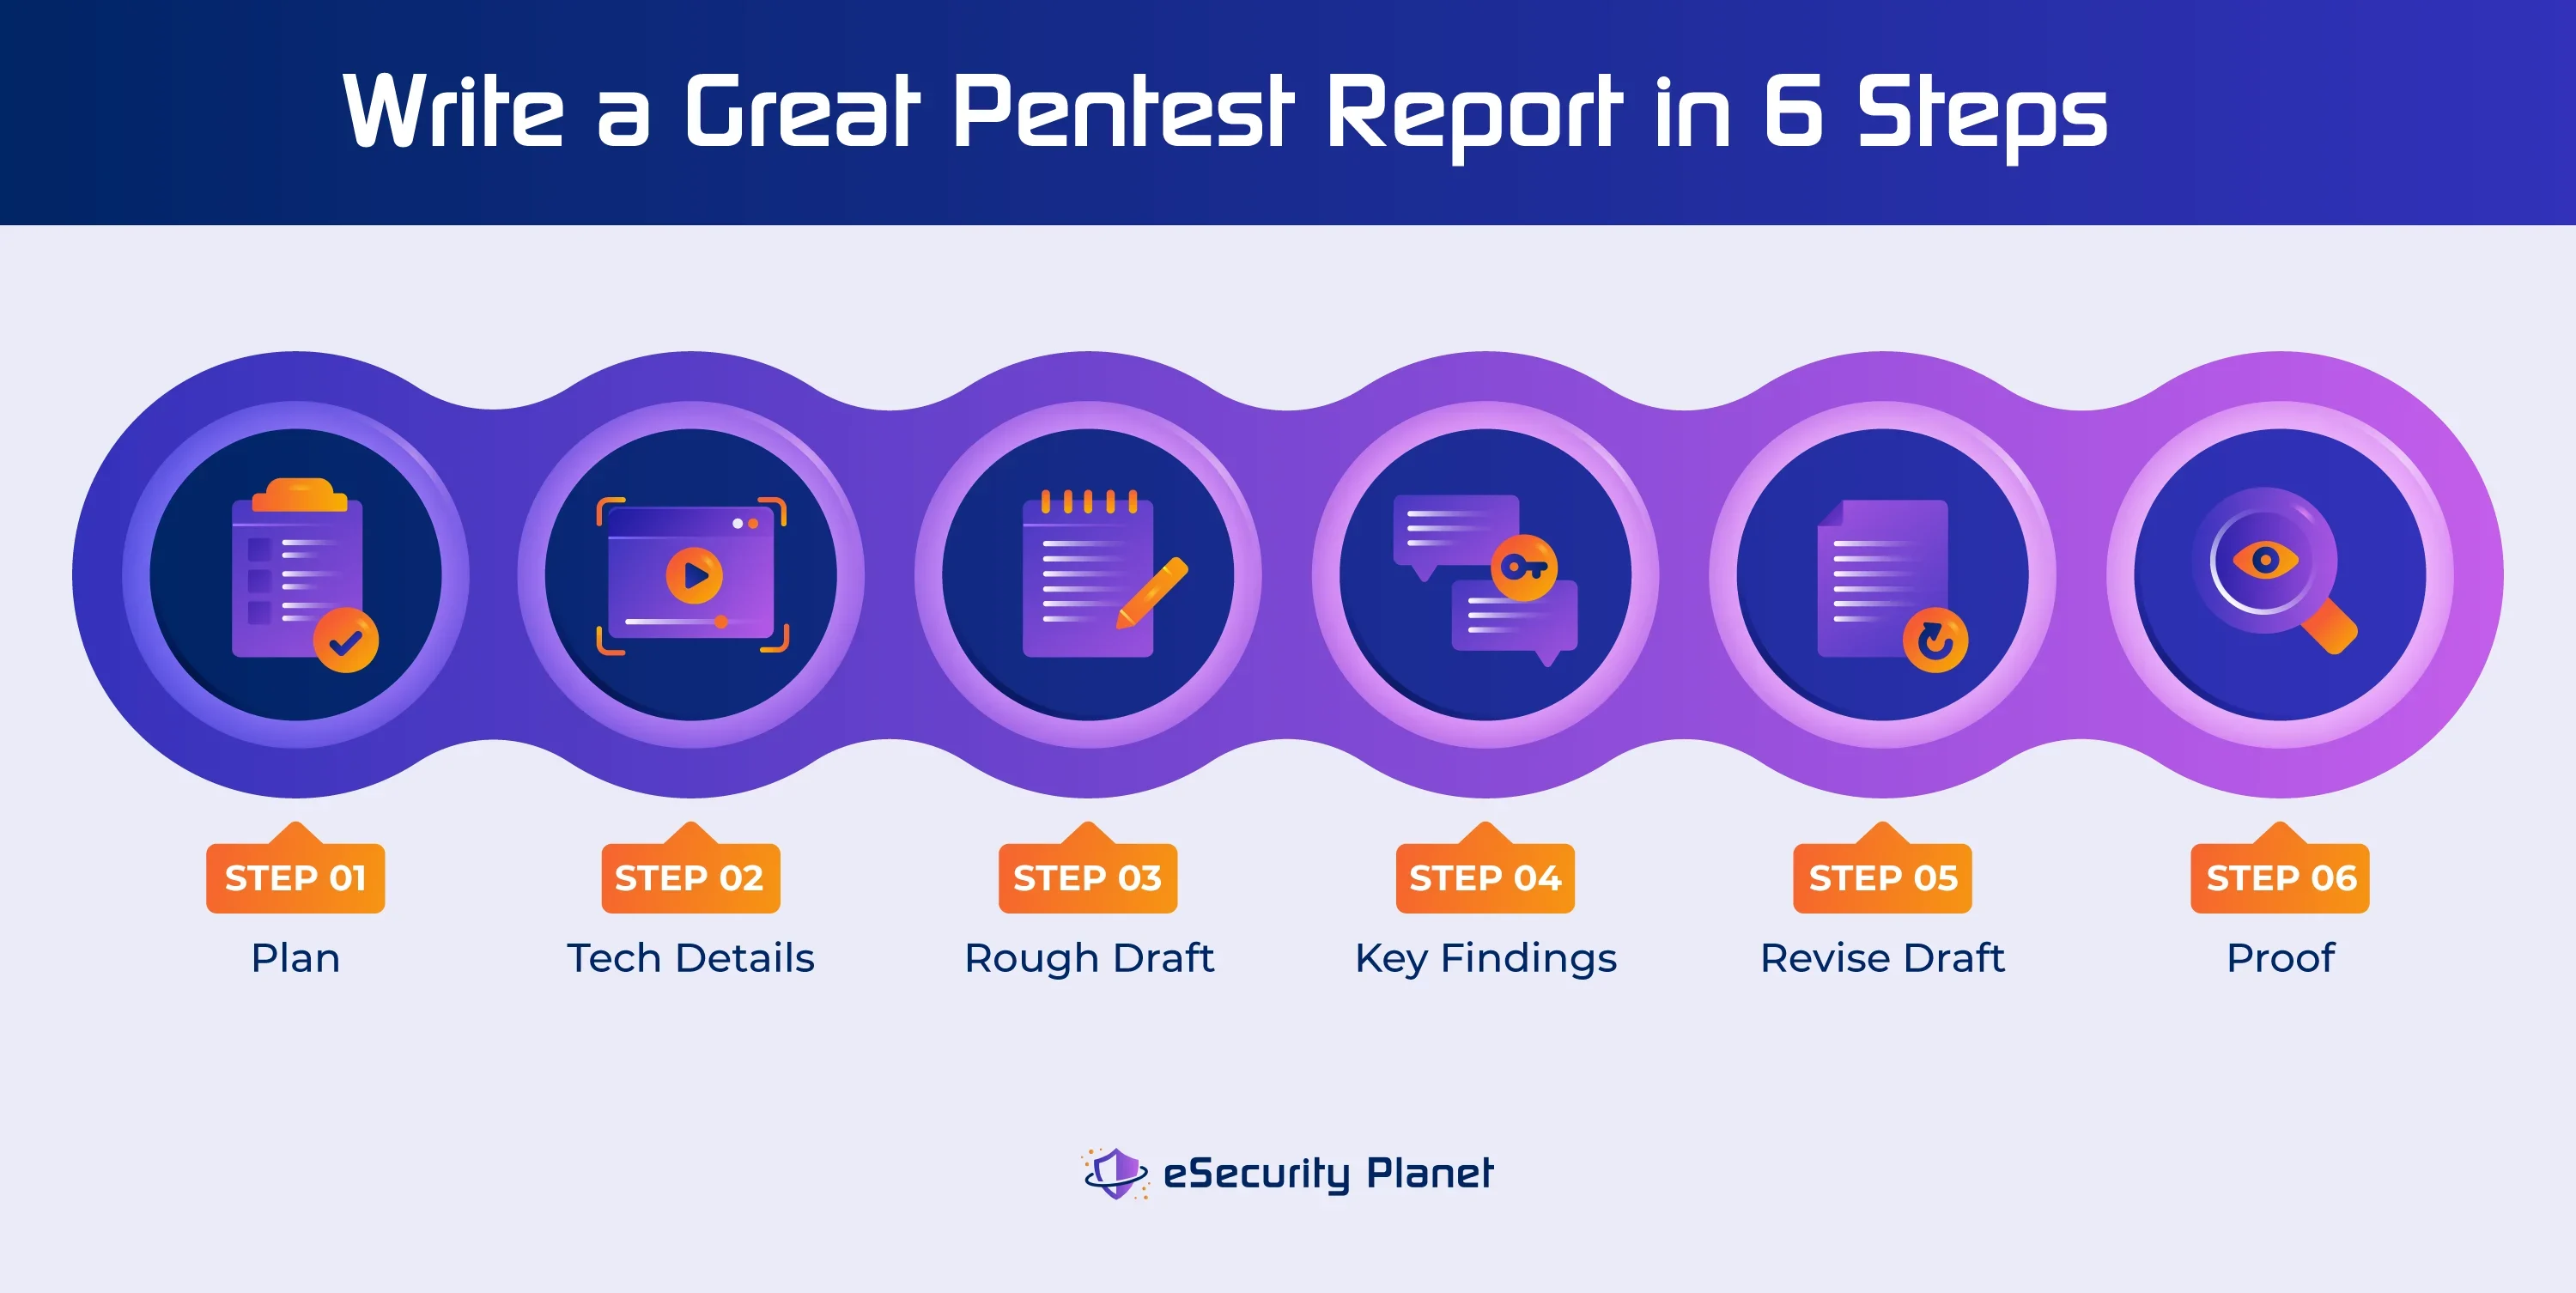
- Planung: Wenn Sie die Tests skizzieren und Berichtsvorlagen im Voraus erstellen, dienen diese sowohl als Checkliste der benötigten Informationen als auch als Ablage für Testdetails.
- Technische Details erfassen: Nehmen Sie Notizen, Screenshots und Logdateien in den Bericht auf. Um die Dokumentation jedoch weniger störend zu gestalten, sollten Sie während des Pentests Videos aufnehmen und kommentieren und die Screenshots später anfertigen.
- Mit einem Rohentwurf beginnen: Beginnen Sie mit den wichtigsten Schwachstellen, Maßnahmen zur Behebung und Gesamtergebnissen. Sorgen Sie sich zunächst nicht um Grammatik, Rechtschreibung oder vollständige Sätze.
- Wichtige Ergebnisse kategorisieren und zusammenfassen: Die Angabe von Kritikalität, Schwachstelle, System und weiteren wichtigen Ergebnissen hilft Kunden, Probleme entsprechend der Höhe des von ihnen ausgehenden Risikos zu beheben.
- Entwurf überarbeiten: Hier konzentrieren Sie sich auf Grammatik, Zeichensetzung und Rechtschreibung, um den Inhalt in eine klare, formelle Sprache zu überführen. Verwenden Sie dabei eine nichttechnische Ausdrucksweise, damit IT-Allrounder und Manager die Risiken verstehen.
- Strukturieren und Korrektur lesen: Überprüfen Sie die Informationen noch einmal, um Fehler zu beseitigen, den Bericht leicht lesbar zu machen und den Fokus auf die wichtigsten Ergebnisse zu legen; verschieben Sie nicht kritische Informationen in Anhänge.
Obwohl der Prozess einfach genug ist, hängt die Qualität eines Berichts von der korrekten Umsetzung dieses Prozesses und der Aufnahme der erwarteten Informationen ab.
Lesen Sie auch:
- 7 Arten von Penetrationstests: Leitfaden zu Pentest-Methoden und -Arten
- Phasen und Schritte von Penetrationstests erklärt
8 häufige Abschnitte eines Pentest-Berichts
Jeder Penetrationstest ist einzigartig, da die IT-Infrastruktur, der Sicherheits-Stack, der Anwendungscode, die Website-APIs und die Schwachstellen jeder Organisation eine einzigartige Kombination bilden. Die Nutzbarkeit des Berichts hängt jedoch davon ab, ob der Verfasser die einzigartigen Informationen klar und prägnant in ein erwartetes Format bringen kann.
Einige Bestandteile eines Penetrationstests sind obligatorisch und müssen enthalten sein, damit der Bericht einen Mehrwert bietet. Andere sind wünschenswert, weil sie dazu beitragen, den Nutzen des Berichts für Stakeholder zu erhöhen. Die folgende Tabelle enthält wichtige Informationen zu acht häufigen Abschnitten eines typischen Pentest-Berichts, auf die wir weiter unten näher eingehen.
| Abschnitt | Obligatorisch / Wünschenswert | Reihenfolge im Bericht | Reihenfolge beim Verfassen | Detailgrad | Grad der technischen Informationen |
|---|---|---|---|---|---|
| Zusammenfassung für die Führungsebene | Obligatorisch | 1 | 5 | Niedrig | Niedrig |
| Wichtige Ergebnisse | Obligatorisch | 2 | 4 | Hoch | Hoch |
| Zusammenfassung des Auftrags | Obligatorisch | 3 | 1 | Niedrig | Niedrig |
| Vollständige Pentest-Ergebnisse | Obligatorisch | 4 | 2 | Mittel | Mittel |
| Bewertungen und Risikowert | Wünschenswert | 5 (Anhang) | Vorentwurf | n/a | n/a |
| Details zu den Schwachstellen | Wünschenswert | 6 (Anhang) | Vorentwurf | Mittel | Hoch |
| Vollständiges Testverfahren | Wünschenswert | 7 (Anhang) | 3 | Hoch | Hoch |
| Akronym-Anhang | Wünschenswert | 8 (Anhang) | Vorentwurf | n/a | n/a |
Zusammenfassung für die Führungsebene
Sofern eine Organisation nicht äußerst technisch ausgerichtet und auf Sicherheit fokussiert ist, werden die Führungskräfte des Unternehmens, die über die Ressourcenverteilung entscheiden, die meisten wichtigen Ergebnisse eines Pentest-Berichts im Allgemeinen nicht verstehen. Sie wissen vielleicht, dass es ein Netzwerk gibt, verstehen aber nicht, wie Firewall-Regeln dieses Netzwerk schützen.
Eine Zusammenfassung für die Führungsebene muss einfach, in nichttechnischer Sprache und prägnant formuliert sein. Der Verfasser des Pentests muss die wichtigsten Ergebnisse und übergeordneten Empfehlungen auf Grundlage von Dringlichkeit und Risiko klar darlegen.
Die Zusammenfassung für die Führungsebene enthält ähnliche Abschnitte wie der restliche Bericht, jedoch in zusammengefasster Form: wichtige Ergebnisse, eine Zusammenfassung des Auftrags und die Gesamtergebnisse des Penetrationstests. Nach Möglichkeit sollten Tabellen, Diagramme und Grafiken verwendet werden, um die Ergebnisse schnell nach Schweregrad, sofort zu bearbeitenden Punkten usw. zu vermitteln.
Die Zusammenfassung für die Führungsebene steht im Pentest-Bericht normalerweise an erster Stelle, wird aber zuletzt verfasst, sobald alle anderen Ergebnisse zusammengetragen und als Entwurf ausgearbeitet wurden. Dies ist möglicherweise der wichtigste Abschnitt des Berichts, da die nichttechnischen Führungskräfte wahrscheinlich über künftige Budgets für die Behebung von Schwachstellen und den Bedarf an Penetrationstests entscheiden.
Wichtige Ergebnisse
Da dies der wichtigste Abschnitt für das technische Team ist, wird er als zweiter Hauptabschnitt des Berichts platziert.
Für jede identifizierte einzigartige Schwachstelle erstellt der Verfasser des Pentest-Berichts einen Schwachstellenbericht. Alle wesentlichen Schwachstellen werden im Abschnitt zu den wichtigen Ergebnissen aufgeführt und detailliert beschrieben, ergänzt durch Informationen zu folgenden Punkten:
- Name der Schwachstelle, nach Möglichkeit standardisiert
- Fundort der Schwachstelle (Liste der Systeme, Apps usw.)
- Zum Auffinden verwendete Technik der Schwachstelle
- Machbarkeitsnachweis oder eine Erläuterung, wie die Schwachstelle tatsächlich ausgenutzt wurde oder hätte ausgenutzt werden können
- Wahrscheinlichkeit einer Ausnutzung im Kontext der Organisation und aktueller Trends
- Potenzielle Auswirkungen des Exploits direkt auf betroffene Systeme und indirekt, falls es zu kaskadierenden Auswirkungen auf die Sicherheit oder den Betrieb kommt
- Gesamtrisikobewertung auf Grundlage der Art der Schwachstelle, der Einfachheit ihrer Ausnutzung, der Wahrscheinlichkeit einer Ausnutzung sowie der Auswirkungen auf den Sicherheits-Stack und das Unternehmen insgesamt
- Empfehlungen auf hoher Ebene, um die Schwachstelle zu beseitigen oder zu entschärfen
Obwohl dieser Abschnitt im Bericht an zweiter Stelle erscheint, wird er als einer der letzten verfasst, da die wichtigen Ergebnisse aus den vollständigen Penetrationstest-Ergebnissen extrahiert werden.
Dieser Abschnitt sollte nur Hochrisiko-Schwachstellen enthalten, die behoben werden müssen. Schwachstellen mit geringem Risiko können in diesem Abschnitt in einer Tabelle oder einem Diagramm aufgeführt werden; Details zu weniger wichtigen Schwachstellen sollten jedoch im Abschnitt zu den Penetrationstest-Ergebnissen verbleiben.
Bei Kunden, die das Penetrationstest-Team nicht mit der Behebung beauftragen möchten, sollte eine übergeordnete Liste möglicher Maßnahmen zur Behebung verwendet werden, in der mögliche Lösungen erläutert werden. Eine kurze Empfehlung wie „auf Version 10.x aktualisieren“ reicht häufig aus, sollte aber auch den Kontext der Geschäftsumgebung berücksichtigen.
Beispielsweise ist ein Windows-XP-Computer, der für den Betrieb kritischer Industrieanlagen gewartet wird, äußerst verwundbar und leicht auszunutzen. Eine Empfehlung, den alten Computer einfach durch ein Gerät mit Windows 11 zu ersetzen, wäre für den Kunden jedoch nutzlos, wenn er mit dieser Anlage ausschließlich Windows XP verwenden kann.
Wenn der Kunde einen Auftrag zur Behebung erteilt hat oder es sich um einen internen Penetrationstest-Bericht handelt, müssen die Empfehlungen möglicherweise sehr detailliert sein und Preise für verschiedene Optionen, Zeitpläne und Arbeitsaufwand enthalten. In manchen Fällen kann dies einen separaten Abschnitt zur Behebung rechtfertigen.
Zusammenfassung des Auftrags
Die Zusammenfassung des Auftrags kann als erster Abschnitt verfasst werden, da sie aus dem Leistungsumfang hervorgeht. Dieser Abschnitt liefert den Kontext für die anschließend dargestellten vollständigen Penetrationstestergebnisse und sollte sowohl die ursprünglichen Auftragsbedingungen als auch zusätzliche Anforderungen oder Einschränkungen aufführen, die im Verlauf der Tests hinzugekommen sind.
Dieser Abschnitt sollte Folgendes enthalten:
- Den Umfang der Tests, einschließlich IP-Adressen, Systeme, Anwendungen, Ausschlüsse usw.
- Den Zeitplan, einschließlich der Testdaten und der Zeitfenster (falls begrenzt) für die Prüfung bestimmter Ressourcen (Beispiel: Die Webanwendung darf werktags nur zwischen 22 und 23 Uhr getestet werden)
- Getestete Sicherheitsmaßnahmen
- Annahmen
- Auf die Tests angewandte Standards, etwa der PTES-Standard für Netzwerke und OWASP für Anwendungen
- Bei den Tests berücksichtigte Compliance-Standards
Vollständige Pentest-Ergebnisse
Der Abschnitt „Vollständige Pentest-Ergebnisse“ enthält sämtliche Details zu allen durchgeführten Tests. Statt sich auf Schwachstellen zu konzentrieren, bietet dieser Abschnitt eine systemweise und testweise Betrachtung des Penetrationstestprozesses.
In diesem Abschnitt werden alle versuchten Angriffsmethoden besprochen, auch diejenigen, die nicht erfolgreich waren. Diese erweiterten Informationen tragen dazu bei, den Wert der Teile des Sicherheits-Stacks zu verdeutlichen, die gut funktioniert haben.
Dieser Abschnitt kann sehr lang werden, da er zahlreiche Details enthält. In der Regel wird er zu Beginn des Prozesses als Entwurf oder als Notizen verfasst; Pentester können hier zunächst unaufbereitete Notizen und Screenshots einfügen.
Wenn der Abschnitt zu lang erscheint, können sich wiederholende Informationen zu nicht kritischen Schwachstellen in den Anhang verschoben werden. Wurde beispielsweise ein Test auf allen 1.500 Endpunkten einer Organisation durchgeführt und von der lokalen Firewall blockiert, wäre es besser, diesem Test einen Namen zu geben und zu zeigen, dass die Endpunkte den Test bestanden haben. Die Details zur Durchführung dieses Tests können in den Anhang mit den Details zum vollständigen Testverfahren verschoben werden.
Anhang: Bewertungen und Risikowert
Bei der Priorisierung von Schwachstellen verwenden die meisten Penetrationstest-Unternehmen eine standardisierte Methode und Bewertung, um einen Bewertungs- oder Risikowert (numerisch oder qualitativ) zu bestimmen. Dieser Abschnitt im Anhang sollte das System für den Kunden erläutern und wird in der Regel im Voraus als standardisierter Abschnitt aller Pentest-Berichte verfasst.
Anhang: Details zu den Schwachstellen
Für jede gefundene Schwachstelle können in diesem Anhang ausführliche Erläuterungen bereitgestellt werden.
Die meisten nichttechnischen Leser müssen beispielsweise keine Details zu einer Cross-Site-Scripting-Schwachstelle (XSS) kennen, und viele technische Teams wissen bereits, worum es sich dabei handelt.
Eine vollständige Erläuterung ist möglicherweise nicht erforderlich und wird daher nicht in die Hauptabschnitte des Pentests aufgenommen. Für manche Leser können weitere Details jedoch hilfreich sein, sodass ein Anhang in Betracht gezogen werden kann. Da viele Schwachstellen standardisiert sind, kann dieser Abschnitt für die häufigsten, im Pentest erwarteten Schwachstellen auch im Voraus erstellt werden.
Anhang mit den Details zum vollständigen Testverfahren
Wie oben erwähnt, sind manche Tests wiederholend, und wenn sie keine Schwachstellen aufdecken, sind sie möglicherweise nicht interessant. Einige technische Teams und Compliance-Prüfer möchten jedoch die für jeden Test angewandte Methodik sehen und würden einen ausführlichen Anhang schätzen.
Akronym-Anhang
Im Sicherheits- und IT-Bereich wird eine enorme Zahl von Akronymen für Technologien, Schwachstellen, Protokolle usw. verwendet. Dieser Anhang sollte jedes im Bericht verwendete Akronym erläutern, um Verwirrung und Missverständnisse zu vermeiden. In elektronischen Versionen könnten die an anderer Stelle im Bericht verwendeten Akronyme mit internen Dokumentverknüpfungen direkt auf diesen Anhang verweisen.
3 Faktoren für effektive Penetrationstest-Berichte
Damit ein Pentest-Bericht effektiv ist, müssen die Ergebnisse für Leser aller Ebenen – von Führungskräften bis hin zu praktisch arbeitenden Technikern – nützlich sein und einen Mehrwert bieten.
Verfasser von Pentest-Berichten müssen diese drei Faktoren berücksichtigen:
- Ziele des Penetrationstests variieren je nach Ebene der Organisation
- Nützliche Pentest-Ergebnisse müssen bereitgestellt werden, damit ein Mehrwert entsteht
- Tipps und Hinweise maximieren den Wert des Berichts
Ziele des Penetrationstests
Wenn eine Organisation einen Penetrationstest genehmigt, möchte sie ihre bestehenden Sicherheitsmaßnahmen für die zum Test autorisierten Systeme prüfen. Um einen Mehrwert aus dieser Investition zu erzielen, muss der Verfasser des Penetrationstests die Professionalität und Kompetenz der Tester deutlich vermitteln – sowohl durch die Testergebnisse als auch durch deren wirksame Kommunikation.
Der Inhalt des Penetrationstest-Berichts muss die Ziele einer vielfältigen Gruppe von Stakeholdern widerspiegeln:
- Führungskräfte und Vorstandsmitglieder möchten den Wert ihrer Investition erkennen und benötigen eine klare und verständliche nichttechnische Zusammenfassung
- Technische Teams benötigen klare, detaillierte und umsetzbare Informationen, mit denen sich die entdeckten Schwachstellen beheben lassen
- Compliance- und Rechtsteams benötigen Penetrationstestergebnisse, die klar zeigen, wie die Organisation ihre Compliance-Verpflichtungen erfüllt
- Penetrationstester möchten natürlich die Qualität ihrer Fähigkeiten und die Erfüllung der Ziele des Testprozesses demonstrieren
Nützliche Pentest-Ergebnisse
Penetrationstestergebnisse werden verwendet, um die Zuweisung von Ressourcen und Anforderungen an die Behebung zu bestimmen, die Anschaffung neuer Cybersicherheitswerkzeuge zu begründen und die Dringlichkeit von Korrekturmaßnahmen festzulegen. Nutzbare Berichte ermöglichen es, diese Ziele effizient und effektiv zu erreichen.
Die entscheidenden Faktoren für die Nutzbarkeit sind: klare Darstellung, Anpassung an den Kunden und standardisierte Bewertungen.
Klare Darstellung
Der Verfasser des Pentest-Berichts muss berücksichtigen, wie sich folgende Punkte klar darstellen lassen:
- Bedeutung der wichtigsten Ergebnisse
- Gesamtergebnisse
- Empfohlene Maßnahmen zur Behebung
- Technische Details
- Getestete Systeme und verwendete Methoden
Tabellen und Grafiken erleichtern häufig die schnelle Erfassung von Informationen und sollten daher regelmäßig verwendet werden. Ebenso sollte ein Pentest-Bericht so klar und prägnant wie möglich verfasst sein, damit er schnell und eindeutig verstanden wird.
Anpassung an den Kunden
Obwohl die wichtigsten Ergebnisse in der Regel nach Schweregrad und die Gesamtergebnisse meist nach System aufgeführt werden, sollte ein Pentest-Bericht an die Anforderungen des Kunden angepasst werden. In einem Großunternehmen können beispielsweise getrennte Gruppen für Netzwerke und Anwendungsentwicklung zuständig sein. Eine solche Organisation wird wahrscheinlich Berichte mit vollständig getrennten wichtigen Ergebnissen und Gesamtergebnissen wünschen, die nach der Zuständigkeit des jeweiligen Teams strukturiert sind.
Standardisierte Bewertungen
Eine einfache Bewertung als gut oder schlecht vermittelt nicht genügend Informationen, ist aber ebenso nützlich wie eine übermäßig komplexe Matrix mit beispielsweise drei Kategorien und acht möglichen Bewertungsstufen. Damit Bewertungen möglichst gut nutzbar sind, sollten sie den Bewertungssystemen entsprechen, mit denen technische Teams vertraut sind.
Die Liste der Common Weakness Enumeration (CWE) von MITRE oder Bewertungen auf Grundlage des Common Vulnerability Scoring System (CVSS) ist allen technischen Mitarbeitern vertraut und lässt sich Führungskräften relativ einfach erklären. Zwar fehlt diesen Bewertungen der Kontext des Unternehmens oder laufender Ausnutzungsversuche, doch standardisierte Bewertungen als Ausgangsbasis werden in der Regel geschätzt und leicht verstanden.
Tipps und Hinweise
Der Hauptzweck von Pentests besteht darin, Schwachstellen zu finden und zu beheben, bevor ein Angreifer sie ausnutzen kann. Es gibt jedoch angrenzende Fragen im Zusammenhang mit Compliance und Vertraulichkeit, die bei Tests und Berichterstattung berücksichtigt werden müssen.
Compliance-Penetrationstests
Allgemeine Pentests können auf Schwachstellen prüfen, decken aber nicht unbedingt alle Elemente zur Überprüfung der Compliance ab. Einige Compliance-Standards verlangen bestimmte Tests auf bestimmten Systemen; die Penetrationstester sollten über solche Anforderungen im Voraus informiert werden.
Ebenso sollte der Pentest-Bericht alle Compliance-Anforderungen widerspiegeln und die Pentest-Ergebnisse ausdrücklich anhand bestimmter Compliance-Standards darstellen – entweder als Kernbestandteil der Penetrationstestergebnisse oder in zugehörigen Anhängen. Der Bericht sollte ausdrücklich zeigen, dass die Sicherheit der Systeme oder Prozesse zum Schutz regulierter Daten wie vorgeschrieben getestet wurde, und die Ergebnisse dieser erforderlichen Tests aufführen.
Vertraulichkeit von Penetrationstests
Vertraulichkeit ist ein zentraler Bestandteil der Sicherheit. Ein gründlicher Penetrationstestbericht enthält jedoch zahlreiche vertrauliche Details (IP-Adressen, Einstellungen von Sicherheitstools, Anwendungscode usw.), deren Offenlegung einer Organisation ernsthaft schaden könnte.
Stimmen Sie sich mit dem Kunden ab, um den erforderlichen Verteiler des Berichts festzulegen. Bieten Sie bei Bedarf eine bearbeitete oder geschwärzte Version des Berichts an, in der vertrauliche Informationen für eine breitere Verteilung an nicht privilegierte Stakeholder (Kunden, Anbieter, betroffene Führungskräfte usw.) entfernt wurden. Der Kunde sollte außerdem konsultiert werden, um den Bedarf an Compliance-spezifischen Berichten zu bestimmen, die nur die Pentest-Ergebnisse für Systeme und Anlagen enthalten, die mit den regulierten Daten in Berührung kommen.
Bei der elektronischen Übermittlung von Berichten sollten eine verschlüsselte oder technisch eingeschränkte Verteilung (Berechtigungen nur für bestimmte Benutzer usw.) in Betracht gezogen werden. Physische Berichte sollten nummeriert und nachverfolgt werden.
Checkliste für Pentest-Berichte
Die Erstellung eines Penetrationstest-Berichts kann stressig sein, und unter dem Druck des Schreibens sowie angesichts der technischen Details können leicht kritische Schritte übersehen werden. Zur Unterstützung der Verfasser haben wir diese Checkliste für Pentest-Berichte erstellt:
| Checkliste für Pentest-Berichte | ||
|---|---|---|
| Erledigt? | Schritt | Element |
| Planung | Entwurf der Zusammenfassung des Auftrags | |
| Planung | Compliance-Anforderungen (Tests, Berichterstattung) überprüfen | |
| Planung | Anforderungen an die Vertraulichkeit überprüfen (spezielle Entwürfe, spezielle Verteilung, geschwärzte Versionen usw.) | |
| Planung | Gliederung der vollständigen Pentest-Ergebnisse* | |
| Planung | Entwurf für Bewertungen und Risikowert (optional) | |
| Planung | Entwurf für die Details zu den Schwachstellen (optional) | |
| Planung | Entwurf des Akronym-Anhangs (optional) | |
| Technische Details | Überprüfen, ob alle erforderlichen Tests durchgeführt wurden | |
| Technische Details | Unterstützende Dokumentation für alle Tests beschaffen | |
| Rohentwurf | Erste vollständige Pentest-Ergebnisse ausarbeiten | |
| Rohentwurf | Nicht erforderliche Testinformationen in den Anhang zum vollständigen Testverfahren verschieben | |
| Wichtige Ergebnisse | Kritische Schwachstellenergebnisse in einen Entwurf des Abschnitts „Wichtige Ergebnisse“ übernehmen | |
| Wichtige Ergebnisse | Die Zusammenfassung für die Führungsebene ausarbeiten | |
| Entwurf überarbeiten | Grafiken und Tabellen erstellen, um die Vermittlung wichtiger Informationen zu vereinfachen | |
| Entwurf überarbeiten | Technische Details gemeinsam mit den Pentest-Technikern überprüfen | |
| Entwurf überarbeiten | Bestätigen, dass die maßgebliche Dokumentation zu den durchgeführten Tests, gefundenen Schwachstellen, Risikobewertungen und Empfehlungen vorhanden ist | |
| Entwurf überarbeiten | Alle Notizen in formellen Text umwandeln | |
| Entwurf überarbeiten | Technischen Jargon in klare, allgemein verständliche Alltagssprache übertragen – insbesondere in der Zusammenfassung für die Führungsebene | |
| Korrektur lesen | Grammatik und Rechtschreibung prüfen | |
| Korrektur lesen | Formatierung, Inhaltsverzeichnisse, Fußnoten usw. überprüfen | |
*Die vollständige Pentest-Gliederung bereitet das Dokument mit allen zu prüfenden Systemen und durchzuführenden Tests vor. Diese Gliederung kann Penetrationstester dabei unterstützen, ihre Dokumentation direkt in dieses Dokument einzufügen, oder Verfassern von Pentest-Berichten als Checkliste dienen, damit keine technischen Details übersehen werden.
5 Beispiele für Pentest-Berichte
Es gibt fast ebenso viele verschiedene Arten von Penetrationstest-Berichten wie zu testende Systeme. Glücklicherweise wurden viele Penetrationstest-Berichte veröffentlicht und sind in verschiedenen Quellen zu finden. Zwei wichtige Sammlungen mit Hunderten von Berichten finden sich unter Pentest Reports und im GitHub-Repository public-pentesting-reports von JulioCesarFort.
Die meisten veröffentlichten Berichte konzentrieren sich auf Anwendungssicherheittests, die für Open-Source-Projekte oder ältere Anwendungen veröffentlicht werden können, ohne gefährliche Geheimnisse offenzulegen. Penetrationstests für Netzwerksicherheit erfordern eine Schwärzung oder Änderung der Informationen, um IP-Adressen und Sicherheitsmaßnahmen zu verbergen, die wahrscheinlich weiterhin bestehen.
Bei Hunderten von Berichten kann es natürlich überwältigend sein, herauszufinden, wo man anfangen soll. Im Folgenden führen wir fünf wichtige Berichtstypen und die jeweils zu untersuchenden Aspekte auf:
- Audit des Anwendungscodes: Code-Review von Kudelski Security bietet eine effektive Liste der Problemzusammenfassungen sowie einen Abschnitt mit unterstützenden technischen Details.
- Penetrationstestbericht zu externen IP-Adressen: Der Pentest von 7ASecurity für eine minivpn-Implementierung bietet hochwertige Ergebnisse und Empfehlungen, enthält jedoch keine nützliche Zusammenfassung für die Führungsebene, anhand derer sich die Ergebnisse auf einen Blick erfassen lassen.
- Interner Netzwerk-Pentest: Netzwerkbewertung von Rhino Security mit den Open-Source-Tools nmap und nessus umfasst eine Angriffserzählung, die dabei hilft, die Bedeutung und potenziellen geschäftlichen Auswirkungen von Problemen mit dem Server Message Block (SMB)-Protokoll zu vermitteln.
- Netzwerk eines Industrial Control Systems: Geschwärzter Pentest zu Next Generation Power, Electric, and Water in einem ICS-Subnetz zeigt, wie Grafiken und Formatierung sinnvoll zur besseren Kommunikation eingesetzt werden können.
- Bericht über einen Social-Engineering- oder Phishing-Test: Der Phishing-Kampagnenbericht von Volkis enthält gute Details zum Ablauf, lässt jedoch eine grafische Darstellung der Ergebnisse vermissen, die das schnelle Verständnis der Zusammenfassung für die Führungsebene unterstützen würde.
FAQ zu Pentest-Berichten
Was ist der Unterschied zwischen Berichten über interne und externe Penetrationstests?
Der größte Unterschied zwischen Berichten über interne und externe Penetrationstests ist typischerweise der Formalitätsgrad. Interne Penetrationstests werden häufig von Mitarbeitern einer Organisation durchgeführt, während externe Pentests von für diese Aufgabe beauftragten Dritten durchgeführt werden.
Dritte müssen einen größeren Mehrwert zeigen und verfügen daher häufig über professioneller gestaltete Berichte, die diesen Mehrwert belegen. Interne Berichte müssen jedoch ebenfalls alle dieselben Ziele erfüllen und nützliche Informationen für alle Leser enthalten. Daher müssen die zentralen Abschnitte (Zusammenfassung für die Führungsebene, Wichtige Ergebnisse, Zusammenfassung des Auftrags, vollständige Pentest-Ergebnisse) vorhanden sein, und der Bericht muss zudem benutzbar sein.
Was ist der Unterschied zwischen Berichten über Anwendungs-, Website-, Infrastruktur- und physische Penetrationstests?
Es gibt keinen wirklichen Unterschied zwischen den verschiedenen Arten von Penetrationstest-Berichten – auch nicht bei unterschiedlichen Penetrationstest-Methoden und Arten getesteter Anlagen. Die Belege und technischen Details zu den Ergebnissen unterscheiden sich vollständig, doch Methode, gemeinsame Abschnitte, Elemente und Erfolgsfaktoren sind bei den verschiedenen Arten von Penetrationstest-Berichten gleich.
Fazit: Berichte sind das Endprodukt von Pentests
Penetrationstests spielen eine immer wichtigere Rolle bei der Bewertung des Zustands der Sicherheitssysteme, die Organisationen jeder Größe schützen. Ohne einen effektiven Penetrationstest-Bericht kann die Investition von Zeit und Ressourcen jedoch vergeblich gewesen sein – selbst wenn die Bewertung durch den Penetrationstest von hoher Qualität war. Penetrationstester müssen die Kunst beherrschen, ihre Ergebnisse klar zu präsentieren, wenn ihre harte Arbeit gewürdigt werden soll.
Weiterführende Literatur: