

















Une attaque par déni de service distribué (DDoS) est une cyberattaque au cours de laquelle des acteurs malveillants inondent un système ou un réseau cible d’importants volumes de données qui le submergent et le rendent indisponible pour les utilisateurs légitimes.
Lorsqu’ils sont assiégés par une attaque DDoS, les systèmes ralentissent jusqu’à l’arrêt et deviennent souvent totalement inaccessibles. Les défenseurs doivent agir rapidement pour bloquer l’attaque, ce qui peut nécessiter une assistance extérieure, voire l’arrêt temporaire de la ressource ; déterminer le type d’attaque DDoS à l’aide des journaux, des alertes et d’autres ressources ; puis se remettre de l’attaque en modifiant l’architecture de sécurité et en investissant dans des outils capables de prévenir les attaques futures.
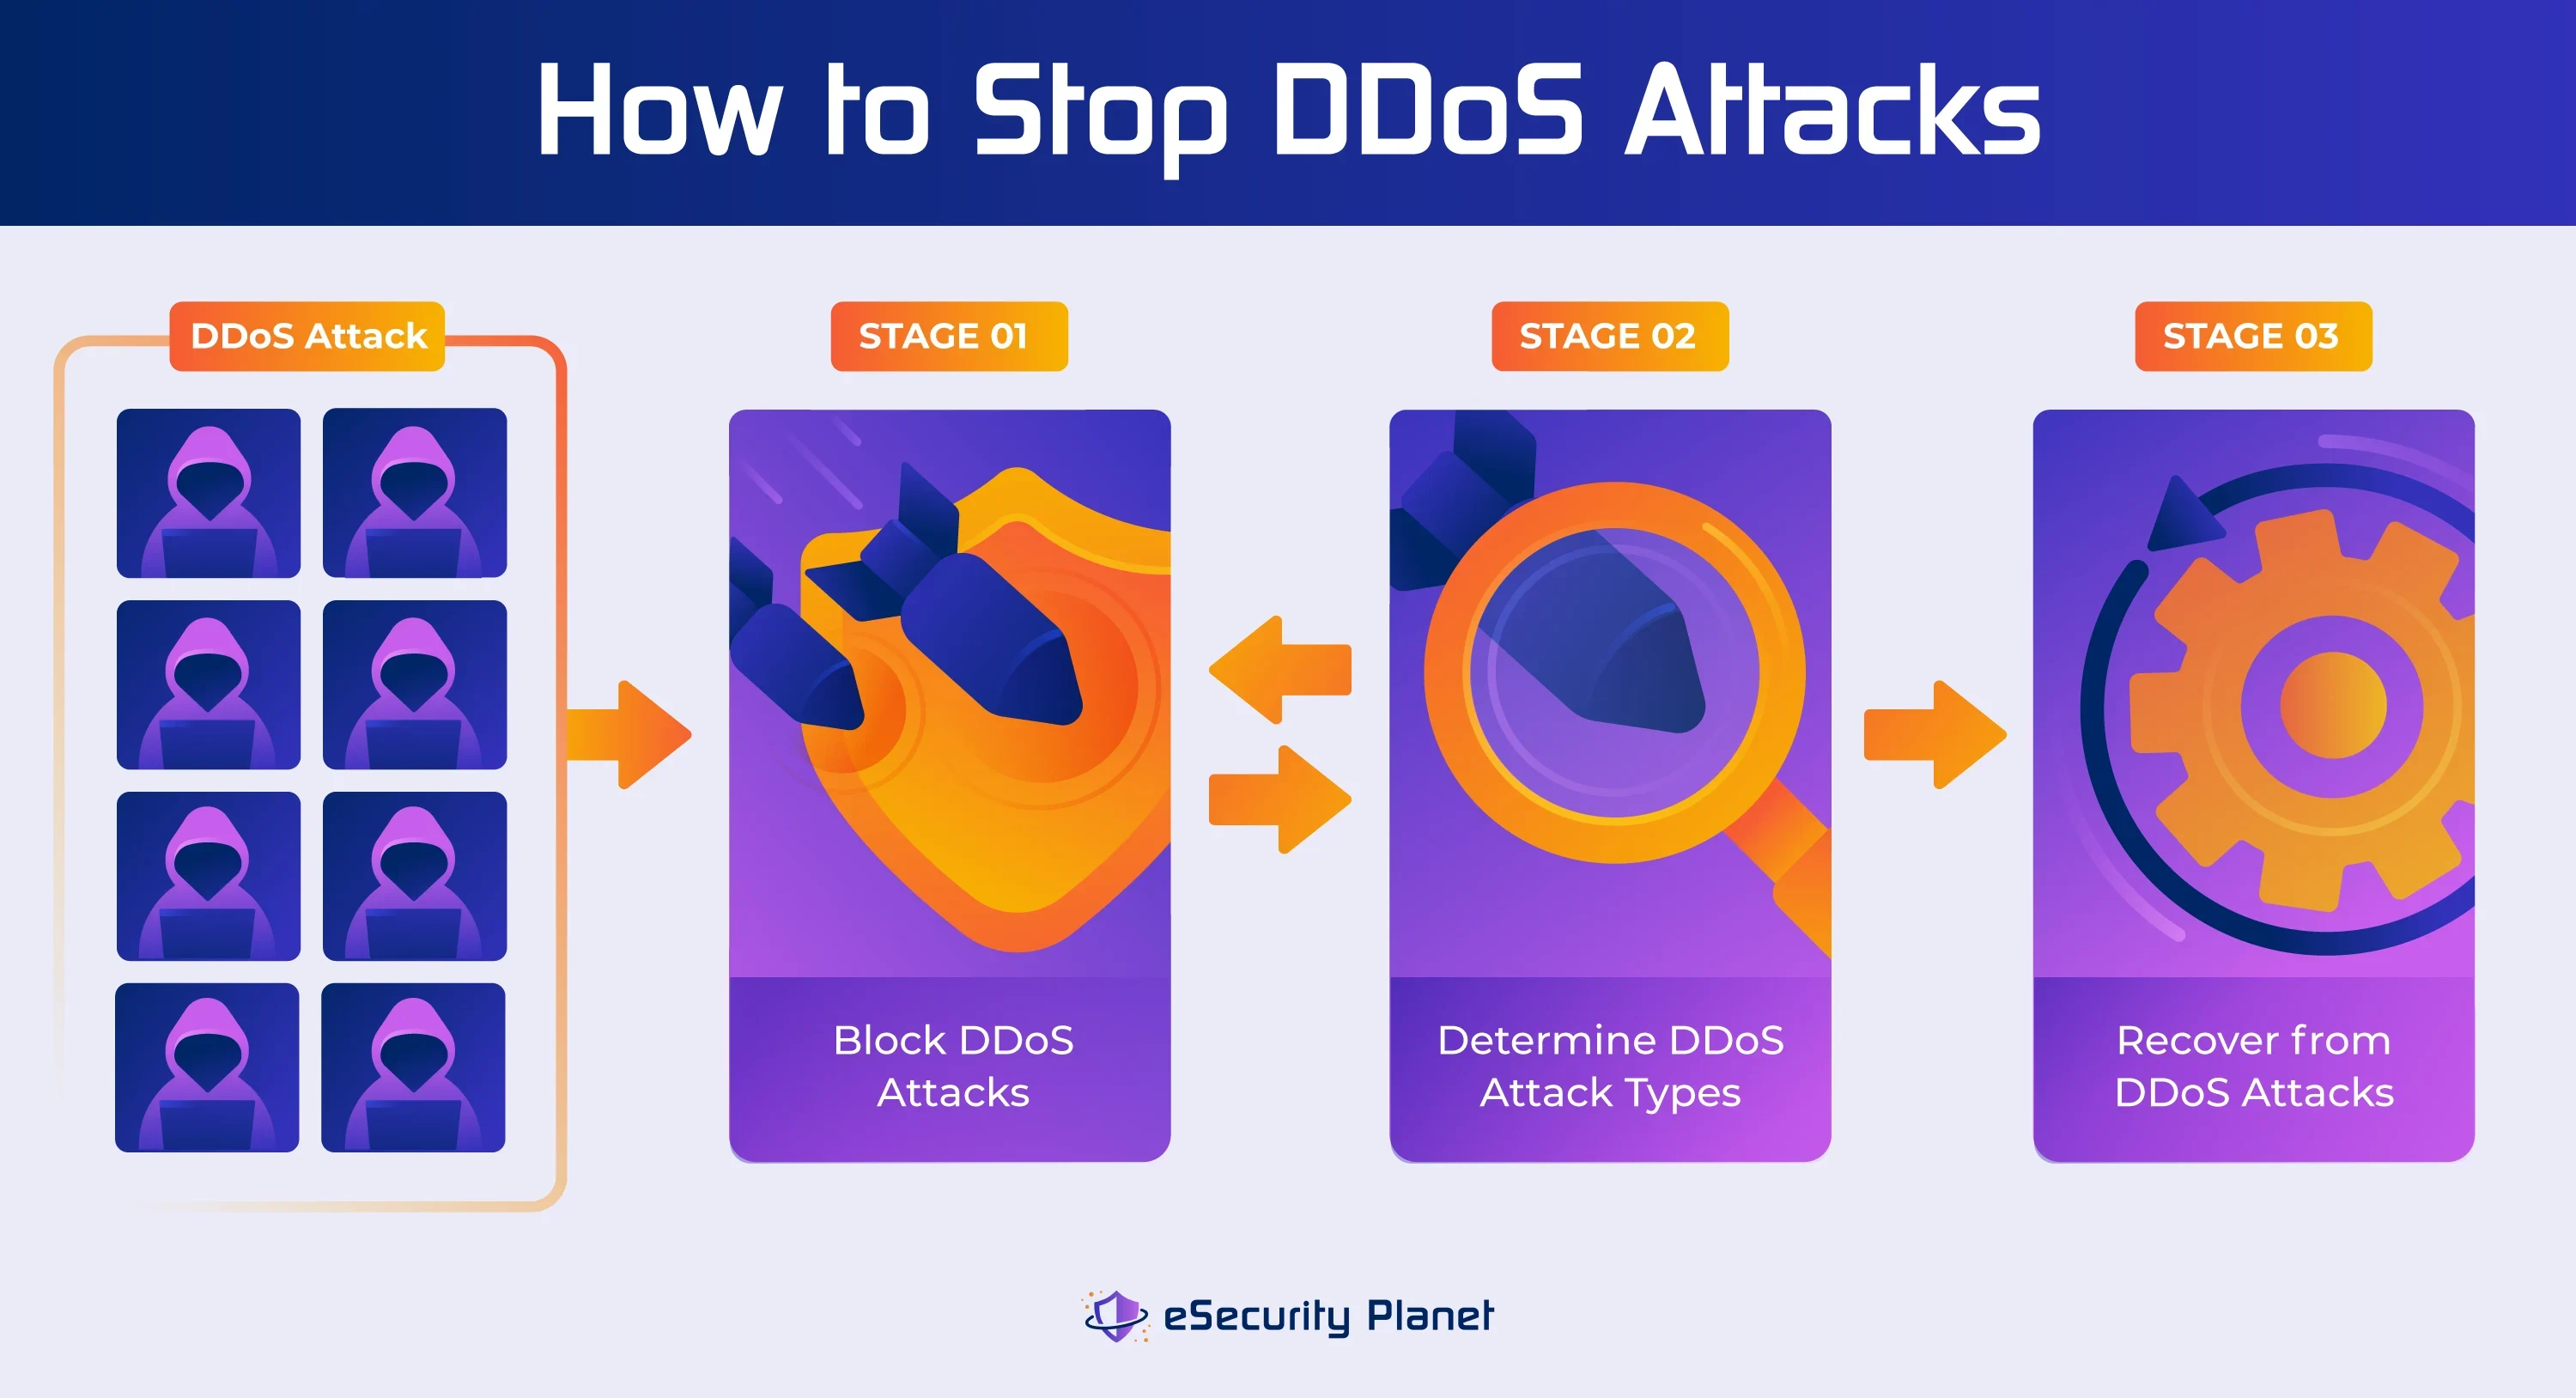
Étape I : confinement
Une fois victime d’une attaque DDoS, les ressources fonctionnent au ralenti et même les modifications destinées à les protéger peuvent être difficiles à mettre en œuvre. Bien qu’il soit impossible de stopper complètement les attaques sans les identifier, cette identification est irréalisable si les systèmes sont inaccessibles parce qu’ils sont submergés de trafic malveillant.
L’attaque doit être stoppée — ne serait-ce que temporairement — afin de récupérer des ressources internes telles que la capacité du processeur et la mémoire. Les entreprises qui envoient leurs journaux vers d’autres ressources (stockage séparé, solutions SIEM, etc.) peuvent peut-être travailler au blocage de l’attaque tout en déterminant simultanément son type.
Tactiques initiales de réponse aux attaques DDoS
Les attaques DDoS simples peuvent souvent être bloquées à l’aide de ressources internes compétentes. Gardez toutefois à l’esprit que même les attaques DDoS élémentaires peuvent devoir être bloquées en amont, avec l’aide du fournisseur d’accès à Internet (FAI) hôte ; sinon, le trafic de l’attaque DDoS bloqué peut continuer à menacer la bande passante des connexions et l’infrastructure du FAI.
Les options de réponse initiale à une attaque DDoS comprennent l’appel à votre fournisseur de services (par exemple pour Internet et l’hébergement web), le recours à des experts en cybersécurité, la modification de votre réseau pour bloquer l’attaque et renforcer la protection contre les DDoS, l’arrêt de vos services pour effectuer des changements avant leur remise en ligne et/ou la mise en œuvre de nouvelles technologies pour une meilleure protection.
Contactez vos fournisseurs de services
Dans certaines situations, il peut suffire de contacter votre fournisseur d’accès à Internet ou d’hébergement web et de l’informer de la situation pour stopper net une attaque DDoS. Il est possible qu’il soit déjà au courant et travaille au blocage du trafic. Les fournisseurs de services peuvent confirmer l’existence d’une attaque et mettre en œuvre certaines modifications pour empêcher le trafic malveillant d’atteindre votre réseau. Il peut notamment s’agir des mesures suivantes :
- Augmenter la bande passante : Augmenter la bande passante peut vous aider à résister à une attaque DDoS ou à l’atténuer complètement, mais cette solution n’est pas toujours rentable.
- Modifier les adresses/plages IP : Modifier votre adresse IP et vos informations DNS peut stopper temporairement l’attaque, jusqu’à ce que l’attaquant cible la nouvelle adresse IP. De plus, plusieurs systèmes internes devront être modifiés pour prendre en compte cette nouvelle adresse IP.
Bien que contacter vos fournisseurs de services soit utile, cela peut ne pas suffire. Les attaques DDoS classiques menées par des robots Internet peuvent atteindre 100 à 500 Gbit/s, certaines attaques de plus grande ampleur dépassant 100 millions de requêtes par seconde. Même les plus grandes entreprises auront du mal à bloquer des attaques de cette ampleur sans assistance professionnelle.
Faites appel à des experts en cybersécurité
L’association de professionnels qualifiés et d’outils et services haut de gamme est l’un des moyens les plus efficaces de se défendre contre les attaques DDoS et de se protéger contre les attaques futures. Ces ressources peuvent notamment inclure :
- Professionnels de la cybersécurité : Des consultants en sécurité, des experts en détection et réponse managées (MDR) et d’autres professionnels doivent être sollicités pour contribuer à stopper l’attaque, améliorer les systèmes contre les attaques futures et recommander d’autres outils de réponse aux incidents et services.
- Services cloud : Les services cloud de protection contre les attaques DDoS offrent souvent l’option la plus complète pour bloquer les attaques DDoS. Les entreprises migrent donc fréquemment une partie ou la totalité de leur infrastructure vers un fournisseur cloud tel qu’AWS, Microsoft Azure ou Google Cloud.
Veillez à mettre à jour vos listes de contrôle d’accès afin d’autoriser la connexion entre les services et le système protégé, et de bloquer les autres connexions pour que rien ne contourne le service DDoS. Gardez toutefois à l’esprit que même les fournisseurs cloud ne peuvent pas empêcher les attaques DDoS provenant du réseau de l’entreprise.
Bien que disposer d’outils et de services professionnels justifie l’investissement, celui-ci reste coûteux, dépasse le prix de toute solution interne et peut représenter une dépense que l’entreprise n’est pas prête à assumer. De plus, trouver un professionnel qualifié alors que vous subissez activement une attaque peut s’avérer difficile et stressant.
En outre, les experts en sécurité tiennent généralement à jour des informations sur les botnets et les vecteurs d’attaque, ce qui leur permet d’agir rapidement et même de stopper les attaques avant leur déclenchement.
Filtrer les adresses IP et les emplacements ciblés
L’examen des fichiers journaux révèle souvent des informations précieuses sur votre réseau, notamment les adresses IP et les emplacements à l’origine de la majeure partie du trafic DDoS. Vous pouvez ensuite utiliser ces informations pour mettre rapidement en place des défenses peu coûteuses sur votre réseau. Voici quelques options :
- Filtrage des adresses IP : Le filtrage des adresses IP permet de bloquer des adresses IP spécifiques.
- Blocage géographique : Le blocage géographique permet de bloquer les connexions provenant d’une zone géographique donnée.
Ces mesures peuvent donner aux équipes le temps nécessaire pour élaborer et déployer d’autres stratégies, mais constituent rarement une solution permanente, car les attaquants peuvent usurper leurs adresses IP ou utiliser des botnets provenant de régions non bloquées. Les défenseurs se retrouvent alors pris dans un jeu du chat et de la souris, à tenter constamment de suivre le rythme des attaquants.
Par ailleurs, aucun trafic légitime provenant d’une zone bloquée ne pourra accéder à vos ressources, ce qui peut entraîner des pertes financières et nuire à la réputation de l’entreprise dans cette région. Enfin, il est généralement recommandé d’appliquer également ces filtres au niveau du FAI afin d’éviter de saturer les ressources avec le trafic qui est bloqué.
Activer ou renforcer les options de protection contre les DDoS
Les entreprises doivent vérifier si leurs ressources existantes (logiciels de serveur, micrologiciels de routeur, etc.) disposent d’options de protection contre les DDoS qui ne seraient pas encore activées. Vérifiez la présence des options de sécurité suivantes sur vos équipements réseau :
- Protection contre les DDoS sur les routeurs : Son activation contribue à protéger votre réseau contre les DDoS en surveillant le nombre de paquets de données qui y entrent.
- Limitation du débit : La limitation du débit est une fonction de sécurité qui restreint le nombre de requêtes pouvant être effectuées sur une période donnée.
Puisque ces fonctions sont déjà intégrées à plusieurs équipements réseau, leur configuration et leur activation sur votre réseau AVANT une attaque devraient être relativement simples et peu coûteuses. Elles peuvent ne pas être efficaces pendant une attaque, et vous pourriez ne pas être en mesure de les déployer avant la fin de celle-ci.
Arrêter les services
Parfois, arrêter le système visé par l’attaque constitue la meilleure option. Le service ou la ressource peut être isolé et renforcé contre de nouvelles attaques avant d’être remis en ligne. Voici quelques exemples :
- Bloquer certaines requêtes : Si vous constatez que vous êtes bombardé par une requête réseau spécifique (par exemple, une inondation SYN), vous pouvez limiter le débit des demandes de connexion entrantes.
- Bloquer les téléchargements : Si un service donné tente de télécharger de très gros fichiers, une mesure défensive peut consister à désactiver temporairement les téléchargements sans affecter le reste du site web.
Il s’agit d’un moyen rapide, peu coûteux et efficace de stopper les attaques DDoS visant votre service. Toutefois, cette interruption peut également perturber l’entreprise et lui coûter cher, en particulier en cas d’arrêt complet du système.
Mettre en œuvre de nouvelles technologies
Cette étape nécessite le plus de planification et de configuration. Elle doit idéalement être mise en œuvre suffisamment tôt, et non après une attaque, lorsque les décisions risquent d’être prises dans la précipitation et que certains éléments peuvent être négligés. Voici quelques outils à envisager :
- Pare-feu : Un pare-feu est un outil qui surveille le trafic réseau et applique des politiques de sécurité afin de bloquer les activités réseau suspectes ou les attaques malveillantes.
- Passerelles web sécurisées : Cet outil ressemble à un pare-feu, mais se concentre principalement sur le blocage du trafic web suspect.
- Appliance de protection contre les DDoS : Une appliance de protection contre les DDoS est un équipement dédié conçu pour analyser le trafic réseau afin de détecter et de stopper les attaques DDoS.
L’inconvénient de ces outils est qu’ils peuvent être coûteux et longs à déployer, et qu’ils nécessitent d’importantes ressources pour leur maintenance. De plus, ils ne protègent pas contre les attaques externes et peuvent ne pas évoluer assez rapidement pour se prémunir contre des attaques de plus grande ampleur.
Toute entreprise victime d’une attaque doit étudier toutes les options et mettre en œuvre celle qui, selon elle, offre les meilleures chances de réussite compte tenu de sa situation immédiate.
Réponses non techniques aux attaques DDoS
Même si l’équipe chargée de la réponse aux incidents s’emploie à faire face à l’attaque DDoS, l’entreprise doit continuer à gérer ses autres parties prenantes. Après l’attaque, suivez les mesures non techniques ci-dessous :
- Informez les dirigeants et les parties prenantes : Tous les dirigeants et toutes les parties prenantes doivent être informés et régulièrement tenus au courant conformément au plan de réponse aux incidents.
- Mettez en place des communications internes : Informez les employés de la disponibilité de ressources internes ou de méthodes alternatives pour accomplir leurs tâches.
- Coordonnez les relations publiques : Contactez les clients pour les informer de l’état des systèmes, conformément au plan de réponse aux incidents.
- Contactez votre assureur : Les compagnies d’assurance cybersécurité, les autorités de réglementation (la Securities and Exchange Commission, etc.) et les forces de l’ordre doivent être informées.
La direction doit intégrer une assistance non technique à l’équipe de réponse aux incidents afin de coordonner, gérer et effectuer les communications écrites, verbales et téléphoniques avec les parties prenantes. Les dirigeants peuvent même souhaiter intégrer à l’équipe une personne habilitée à autoriser les dépenses ou à coordonner l’autorisation rapide des achats nécessaires pour se remettre de l’attaque DDoS.
Consultez notre article complet sur la création d’un plan de réponse aux incidents, qui comprend un modèle gratuit pour commencer.
Attaques internes ou externes
Les techniques DDoS initiales mentionnées ci-dessus s’appliquent à toutes les attaques. Toutefois, selon le type d’attaque DDoS et l’architecture touchée, certaines techniques seront plus utiles que d’autres. Vous devrez connaître la différence entre la protection des réseaux internes et celle de ressources externes, comme les systèmes de jeux vidéo, contre les attaques DDoS.
Stopper les attaques DDoS visant les routeurs, serveurs et sites web internes et externes
Les actifs exposés à Internet pour des services, des applications et des sites web sont souvent ciblés par les attaquants DDoS, car ce sont les plus faciles à affecter. Les serveurs qui hébergent ou prennent en charge ces ressources subissent souvent une surcharge du processeur, de la mémoire et de la bande passante.
Ces attaques sont très différentes des attaques DDoS internes visant les serveurs et les routeurs, qui ciblent les protocoles et les ressources réseau internes. Toutefois, une fois l’attaque lancée, les étapes de protection de chacune de ces ressources sont assez similaires.
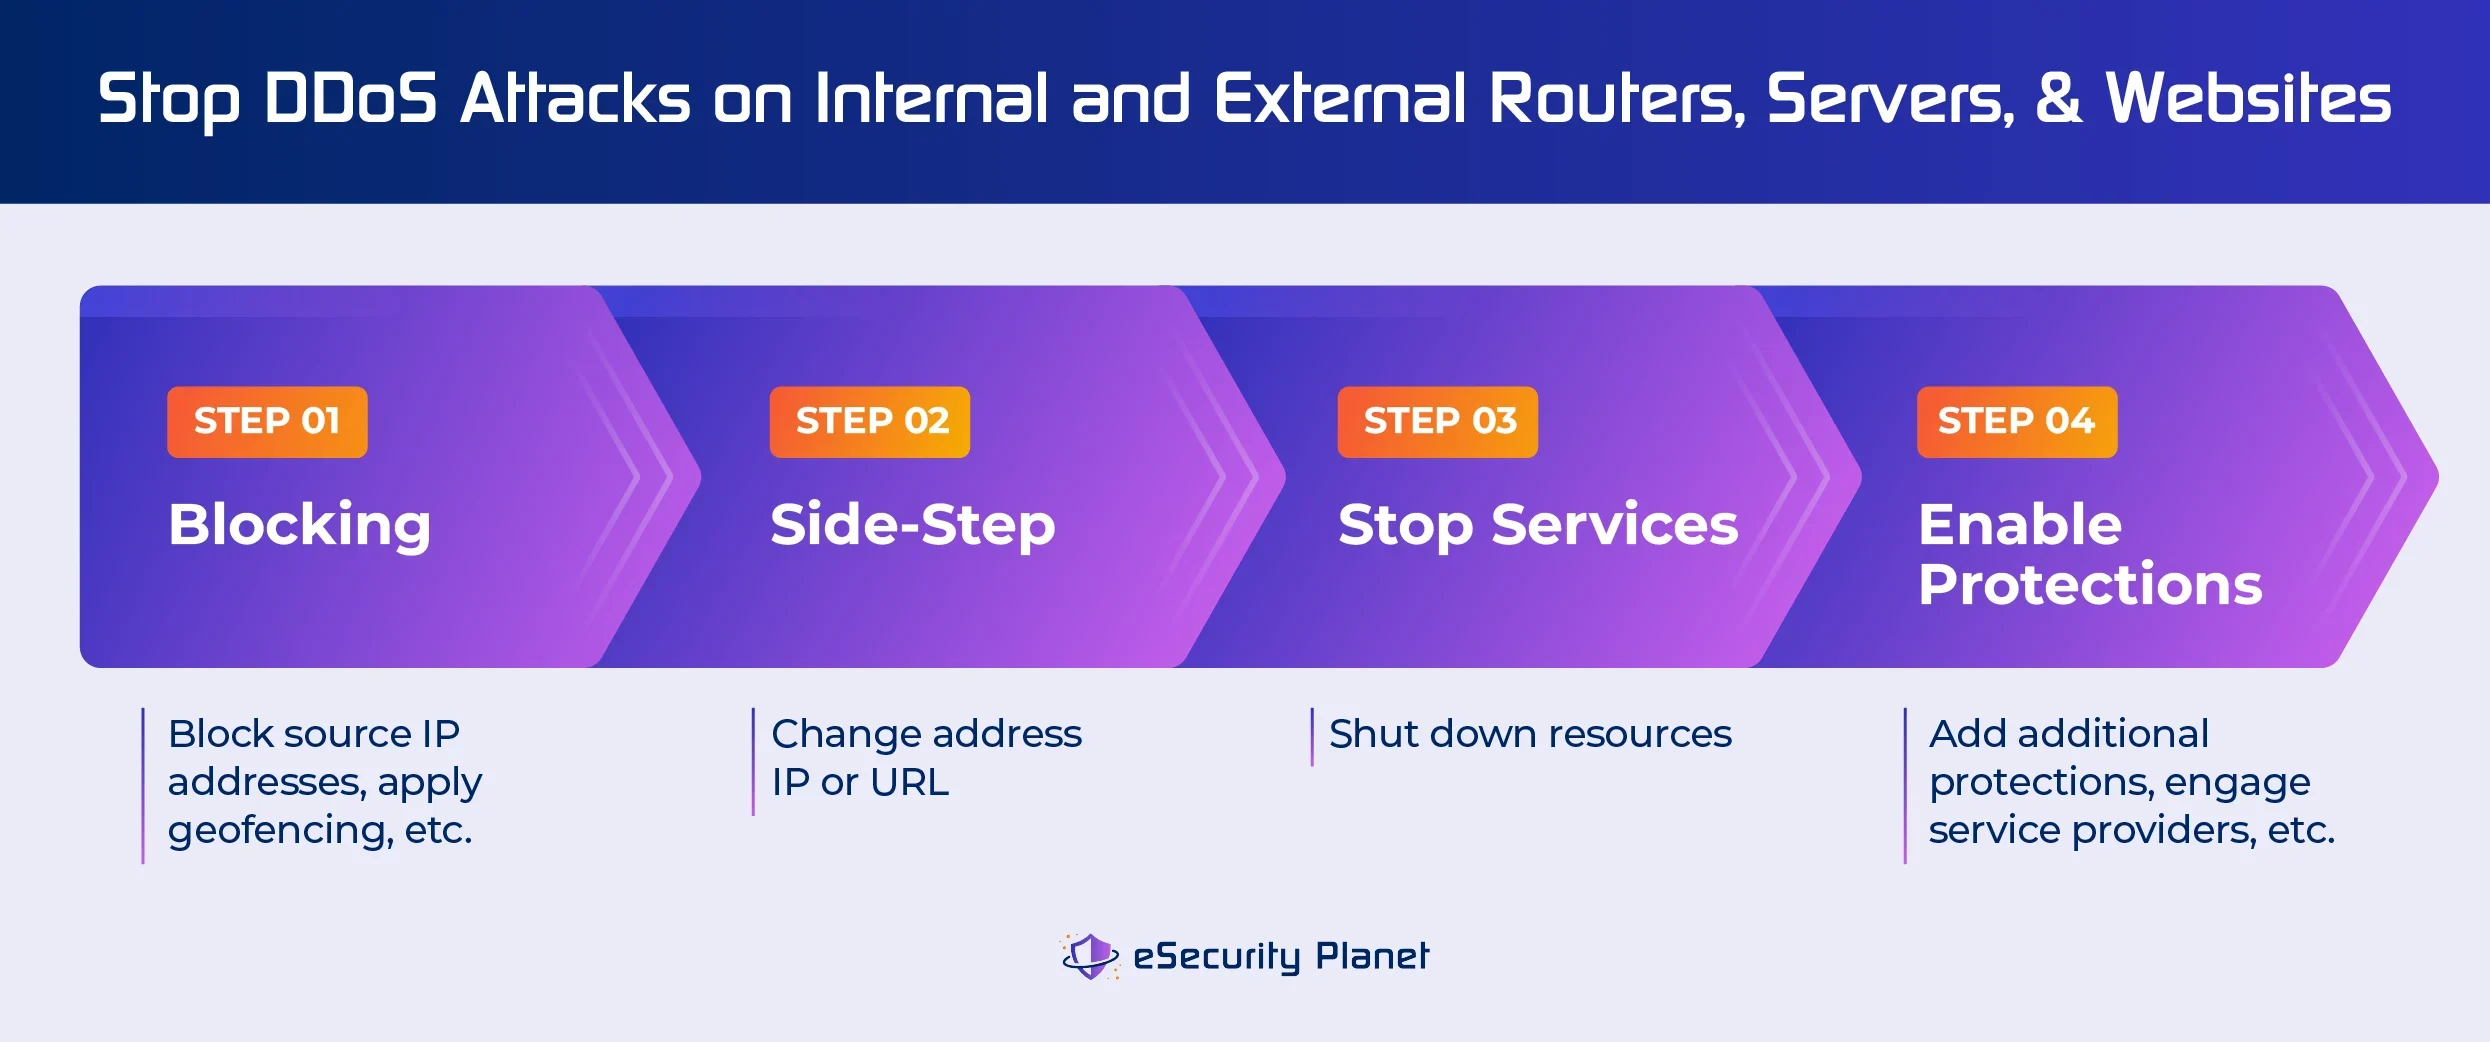
1. Bloquer l’attaque initiale
Examinez les fichiers journaux et commencez à bloquer les adresses IP associées à l’attaque (interne ou externe), à utiliser le géorepérage pour bloquer certaines régions ou, dans le cas d’attaques internes, à éteindre les appareils locaux compromis qui génèrent du trafic.
Cependant, certaines circonstances peuvent interdire l’arrêt des appareils utilisés par les attaquants DDoS. Par exemple, si un attaquant transforme les respirateurs d’un hôpital en botnet, l’hôpital ne peut pas simplement éteindre les respirateurs sans mettre gravement en danger la santé des patients.
En outre, de nombreux attaquants sont suffisamment sophistiqués pour changer de tactique et de source dès qu’ils se rendent compte que l’attaque a été bloquée. Même si le blocage n’est efficace que temporairement, il permet de gagner du temps pour mettre en place une protection plus efficace.
2. Dévier l’attaque
Si le blocage s’avère inefficace, essayez de modifier l’adresse IP du serveur, l’adresse IP du routeur ou l’URL du site web afin de sortir le serveur du chemin de l’attaque DDoS. Comme le blocage de l’attaque, cette mesure peut n’offrir qu’un répit temporaire, mais elle permet de gagner du temps pour mettre en œuvre d’autres tactiques qui nécessitent davantage de temps.
3. Arrêter le service
Si le blocage ou la déviation de l’attaque ne fonctionne pas, l’entreprise devra peut-être arrêter le service visé (par exemple, le téléchargement d’un PDF, un panier d’achat, un routeur interne, etc.).
L’arrêt partiel ou total d’un site web, d’une application ou d’un réseau interne serait si perturbant que cette mesure ne doit pas être prise à la légère. Elle ne doit être envisagée que si les étapes 1 et 2 ne permettent pas de gagner suffisamment de temps pour appliquer les mesures suivantes.
4. Activer des protections supplémentaires
Pendant qu’une partie de l’équipe de réponse aux incidents tente de stopper l’attaque en cours, les autres membres doivent s’employer à activer d’autres protections contre les attaques DDoS de la manière suivante :
- Appelez le FAI : Le FAI peut aider à mettre en place des services externes de protection contre les DDoS pour les sites web, les applications et les appareils exposés au public qui sont attaqués (pare-feu, serveurs, routeurs, etc.).
- Évaluez les protections du pare-feu : L’installation de services WAF ou l’ajustement des paramètres et des politiques de votre WAF actuel peut renforcer les défenses de votre réseau pour bloquer les attaques. Vous pouvez également réacheminer votre trafic interne via des pare-feu de nouvelle génération (NGFW).
- Ajustez les limites de débit : La configuration de la limitation du débit sur vos équipements réseau permet de modifier les seuils de requêtes des pare-feu, serveurs et autres ressources associées existants afin de limiter la quantité de trafic entrant dans votre réseau.
- Ajouter des outils : Ajouter ou renforcer la protection des réseaux et des sites web, des produits de sécurité réseau, des systèmes de détection des intrusions réseau (IDS) et des systèmes de prévention des intrusions (IPS), ainsi que des solutions de pare-feu cloud comme FWaaS peuvent vous protéger contre de futures attaques.
- Demander de l’aide : Le recours à une équipe de réponse aux incidents ou à un fournisseur de services de sécurité informatique managés (MSSP) peut aider à localiser et à supprimer les logiciels malveillants à l’origine de l’attaque DDoS.
Cependant, sachez que des protections supplémentaires peuvent avoir une incidence sur l’architecture ou les performances existantes. Par exemple, les équilibreurs de charge peuvent être contournés par les outils DDoS, ou l’inspection des paquets effectuée par les appliances de protection contre les DDoS peut introduire un délai dans le trafic.
Gardez également à l’esprit qu’une enquête criminalistique ou de sécurité fera partie du processus de récupération, en particulier pour toute attaque susceptible de déclencher une demande d’indemnisation au titre d’une cyberassurance. L’infection initiale, les points d’accès, les logiciels malveillants et les modifications apportées aux systèmes par les attaquants devront être localisés et supprimés afin de prévenir de futures attaques DDoS ou d’autres types d’attaques (rançongiciel, vol de données, etc.).
En savoir plus sur les meilleurs outils de criminalistique utilisés par les experts, notamment sur leurs principales fonctionnalités, leurs tarifs et leurs performances comparées à celles d’autres outils.
Stopper les attaques DDoS visant un routeur externe ou une console de jeu
Les petites entreprises, les serveurs de jeu et les streamers connectent souvent leurs routeurs directement à Internet, ce qui permet aux attaquants de trouver leurs adresses IP pour les cibler. En l’absence de professionnel de l’informatique pour assurer la maintenance de l’environnement, les attaques contre ces systèmes exposés peuvent entraîner une coupure complète de l’accès à Internet. Pour stopper ces attaques, il est notamment possible de modifier l’adresse IP, d’activer les fonctions de défense des équipements et d’ajouter des couches de sécurité supplémentaires.
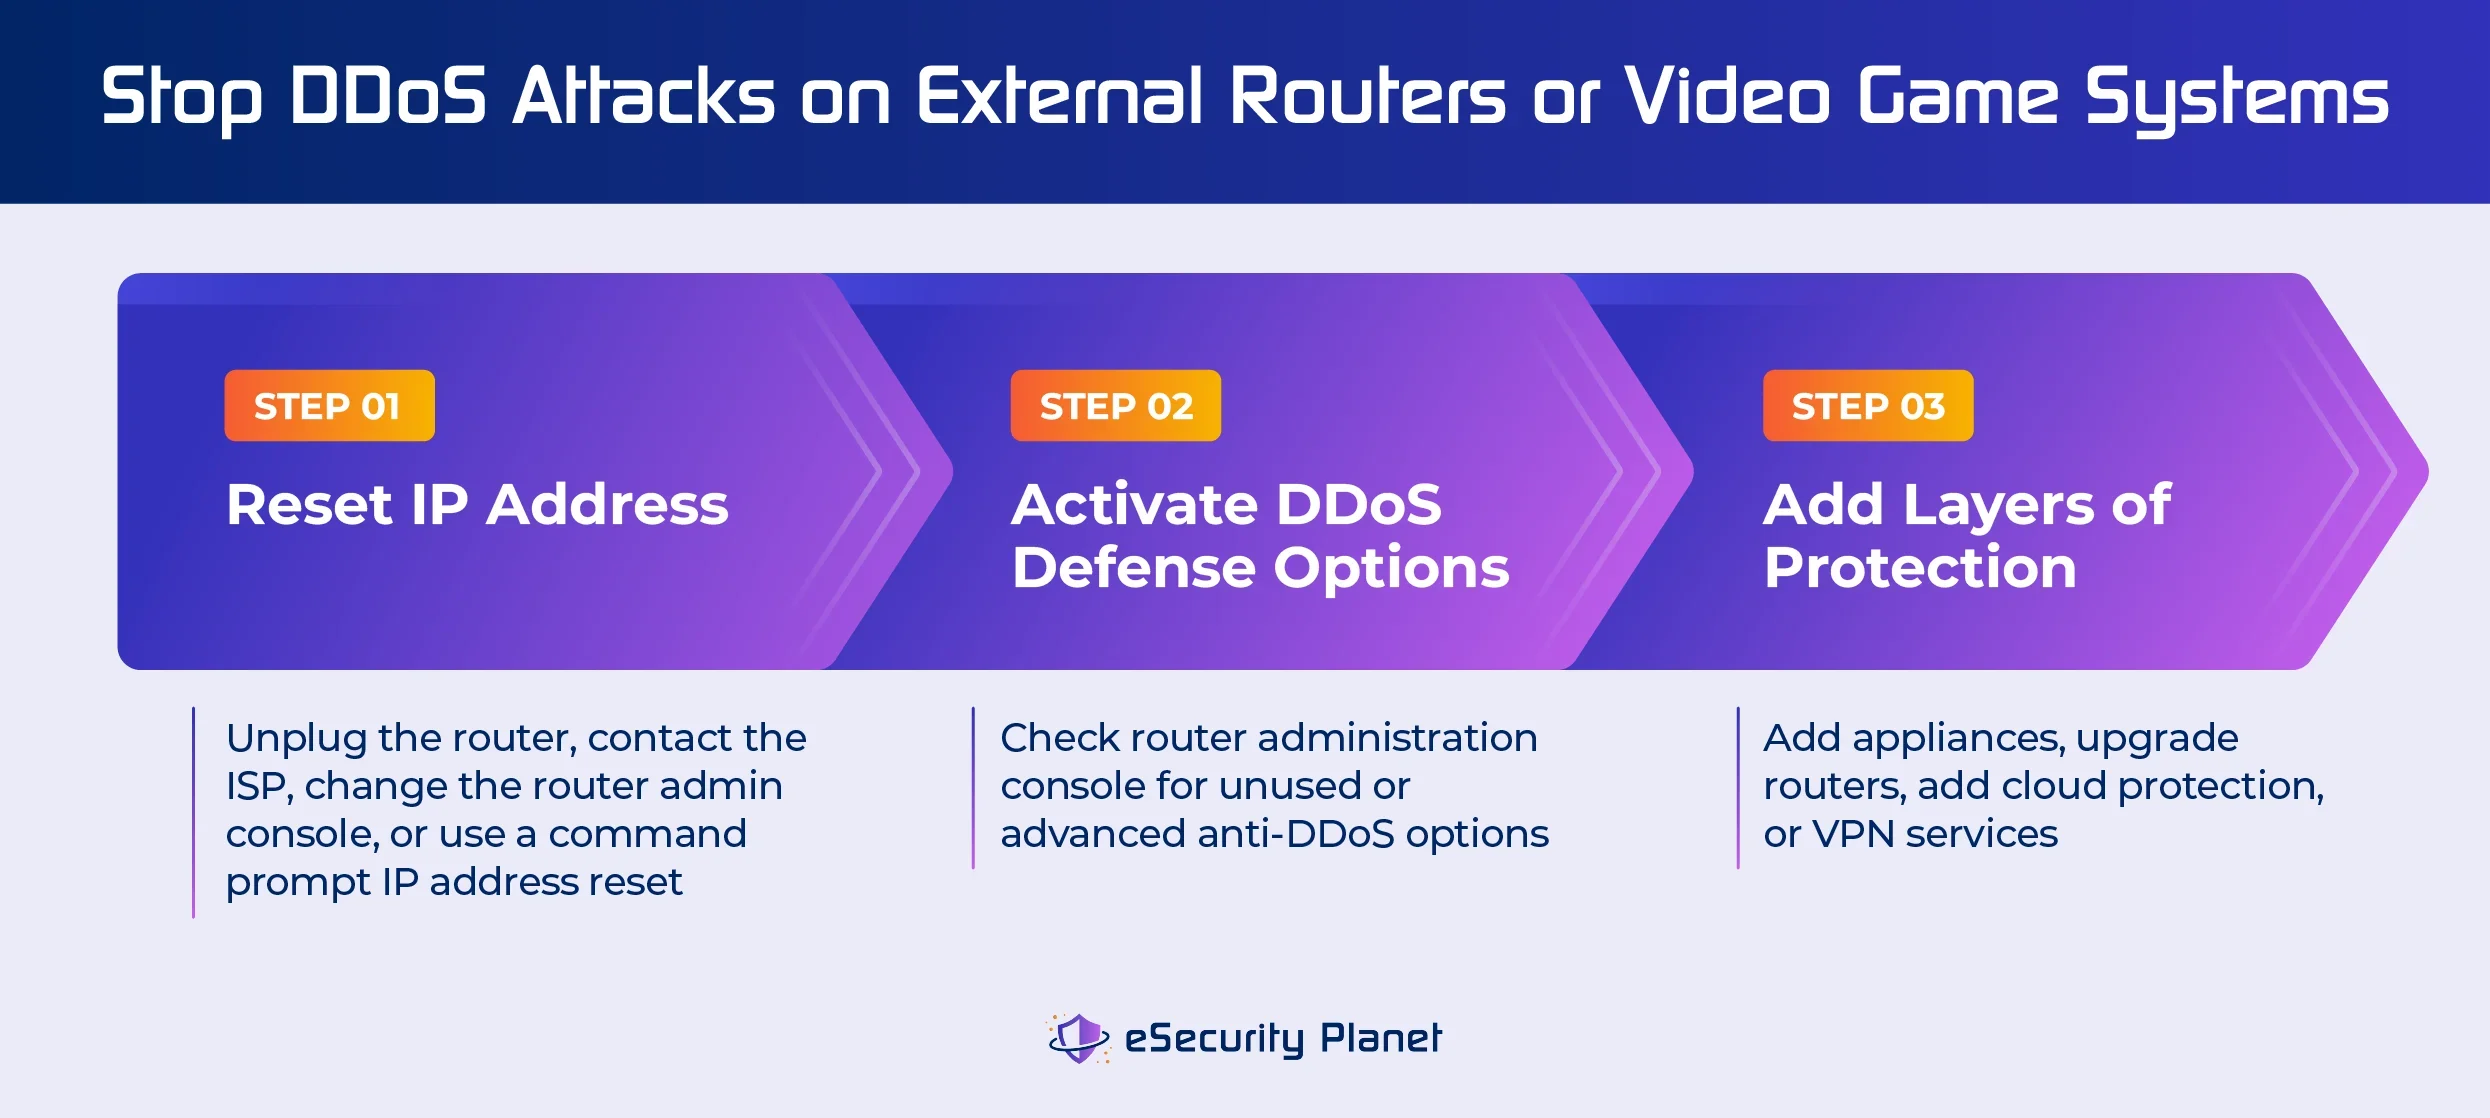
1. Réinitialiser l’adresse IP
La méthode la plus rapide pour éviter une attaque DDoS consiste à réinitialiser l’adresse IP. Plusieurs méthodes permettent d’y parvenir :
- Méthode la plus rapide — Débrancher : Débranchez le routeur, la console de jeu et, parfois, le modem également. La réinitialisation de l’adresse IP du routeur peut prendre aussi peu que 5 minutes pour attribuer une nouvelle adresse IP, ou jusqu’à 24 heures, selon le FAI.
- Meilleure méthode — Contacter le FAI : Contactez le fournisseur d’accès à Internet (FAI) ; certains FAI limitent les changements d’adresse IP et doivent être contactés directement, mais ils peuvent également mettre en œuvre des mesures de sécurité supplémentaires ou proposer des services additionnels pour bloquer les attaques DDoS.
- Réinitialisation de l’adresse IP depuis la console d’administration : Connectez-vous à la console du routeur en tant qu’administrateur à l’aide d’un navigateur web et modifiez l’adresse IP ; consultez le manuel du routeur pour connaître la procédure.
- Réinitialisation de l’adresse IP avec l’invite de commandes : Libérez et renouvelez l’adresse IP à l’aide de commandes telles qu’ipconfig (Windows, MacOS) ou ip (Linux) ; les utilisateurs de MacOS peuvent également utiliser les préférences système avancées pour sélectionner TCP/IP et « Renouveler le bail DHCP ».
Bien entendu, cette technique rend Internet ou le réseau indisponible jusqu’au redémarrage du routeur, et les attaquants peuvent toujours rechercher la nouvelle adresse IP pour attaquer le routeur.
2. Activer les options de défense contre les DDoS
Vous pouvez également explorer les options de défense des équipements que vous utilisez. Voici quelques options de défense :
- Protection du routeur : Consultez les consoles d’administration et les manuels de votre routeur pour trouver d’autres options de protection contre les DDoS qui peuvent être activées ou renforcées. Elles peuvent être activées rapidement, mais avoir une incidence sur les performances.
- Mettre à niveau les équipements : Les routeurs anciens ou grand public peuvent ne pas disposer des fonctionnalités nécessaires pour se protéger contre les attaques DDoS modernes et d’autres menaces réseau courantes. Envisagez de passer à des appareils offrant davantage de fonctionnalités ou de capacités de sécurité.
- Activer le mode privé : Certaines consoles de jeu proposent dans leurs menus des options de confidentialité et de sécurité en ligne qui peuvent être utilisées pour réduire la quantité d’informations publiques. Par exemple, Xbox dispose d’une fonction de « mode privé », accessible via More Options>Xbox Settings>Privacy and Online Safety.
3. Ajouter des couches de protection
Pour bloquer de futures attaques contre les routeurs, envisagez d’ajouter des couches de protection supplémentaires :
- Ajouter des appliances : Ajoutez des appareils de protection réseau comme des pare-feu, des passerelles web sécurisées et une protection contre les DDoS entre le routeur et Internet.
- Mettre à niveau ou ajouter des équipements de qualité professionnelle : Envisagez d’acheter des routeurs plus récents et des pare-feu de nouvelle génération offrant une sécurité renforcée.
- Protection cloud : Ajoutez des solutions cloud telles que FWaaS ou un service de protection contre les DDoS fourni par un fournisseur comme Cloudflare ou Sucuri.
- Service réseau VPN : Utilisez un réseau privé virtuel (VPN) pour masquer les adresses IP ; toutefois, cela peut augmenter le ping en raison des sauts réseau supplémentaires. Les joueurs et les streamers peuvent rechercher des services VPN offrant des connexions à faible latence et des adresses IP sécurisées.
Le meilleur choix dépendra du budget et des capacités techniques de l’entreprise ou de la personne, ainsi que de la rapidité avec laquelle la solution doit être mise en place.
Étape II : Analyse
Certaines attaques deviennent évidentes parce que tout s’arrête, mais il y a souvent une période pendant laquelle la ressource « se comporte étrangement » alors qu’elle peine à gérer les premières phases d’une attaque DDoS. Dans les deux cas, l’attaque ne peut pas être complètement stoppée tant qu’elle n’a pas été identifiée, que les journaux n’ont pas été examinés pour caractériser le type d’attaque DDoS et qu’il n’a pas été éventuellement possible de remonter jusqu’à sa source.
Reconnaître les signes d’une attaque DDoS
Les premiers signes d’une attaque DDoS seront des ralentissements. Les applications mettront du temps à s’exécuter, les sites web seront longs à charger, les serveurs tarderont à répondre aux requêtes, etc.
Les utilisateurs dont la connexion Internet est attaquée peuvent se retrouver coupés d’Internet ou dans l’impossibilité d’utiliser les ressources locales. Les centres d’opérations réseau, les outils de surveillance des pare-feu, les outils de suivi de l’utilisation du cloud et d’autres solutions de supervision peuvent détecter des pics du trafic réseau ou Internet.
À un stade avancé de l’attaque, les ressources deviennent tout simplement indisponibles — même pour exécuter des outils de diagnostic ou accéder aux fichiers journaux et autres rapports. Les équipes doivent réagir aussi rapidement que possible ou veiller à ce que les ressources donnent la priorité à l’envoi des journaux pour analyse.
Examiner et analyser les journaux, alertes et enregistrements
Idéalement, les premiers indicateurs de problème prendront la forme de journaux et d’alertes provenant d’outils de surveillance et de logiciels qui vérifient la bande passante, les performances des applications, la mémoire ou le processeur. Les alertes peuvent aider une équipe de réponse à passer à l’action et à empêcher l’attaque DDoS de mettre les ressources hors service.
CONSEIL : Documentez tout. Ces enregistrements de l’attaque DDoS contiennent des informations précieuses pour plusieurs équipes et parties prenantes, notamment les suivantes :
- Équipes de réponse aux incidents : Les équipes de criminalistique numérique et de réponse aux incidents utiliseront les journaux pour les aider à analyser l’attaque, afin de mieux comprendre ce qui s’est passé et comment prévenir de futures attaques.
- Cyberassurance : La plupart des compagnies d’cyberassurance exigeront une copie des journaux avec les rapports lors de l’examen d’une demande d’indemnisation, afin de calculer les dommages.
En l’absence d’alertes, une entreprise devra peut-être s’appuyer sur les réclamations des clients ou les signalements internes, qui peuvent être retardés en raison de la saturation de la ressource concernée (application, serveur, etc.), ou attendre que l’ensemble du réseau soit paralysé par l’attaque DDoS.
Caractérisation de l’attaque
La caractérisation de l’attaque aide à séparer le trafic malveillant du trafic légitime et à déterminer le type d’attaque. Par exemple, les attaques qui utilisent des protocoles pour désactiver l’infrastructure nécessiteront une réponse différente de celle d’une attaque au niveau applicatif ciblant une fonction précise d’une application.
Compte tenu du grand nombre de types d’attaques DDoS, il peut être difficile de déterminer exactement laquelle est utilisée. Toutefois, l’équipe de réponse analysera les journaux pour trouver des informations sur l’attaque et les défenses potentielles.
Une enquête de criminalistique numérique peut être nécessaire pour les attaques DDoS, afin de déterminer comment le logiciel malveillant est entré dans le réseau et a lancé l’attaque DDoS. Les enquêteurs recueilleront les preuves et s’assureront que les attaquants et les logiciels malveillants ont été supprimés du réseau.
Remonter à la source de l’attaque
La traçabilité d’une attaque DDoS vise à identifier sa source. Par exemple, si l’attaque peut être reliée à une plage d’adresses IP, elle peut être bloquée par filtrage des adresses IP. Toutefois, la traçabilité peut être extrêmement difficile et ne pas permettre de remonter jusqu’à l’attaquant réel.
Étape III : Récupération
Les entreprises qui parviennent à éliminer rapidement une attaque DDoS peuvent ne subir qu’un simple désagrément. Les entreprises moins chanceuses devront évaluer les dommages, apporter les ajustements nécessaires à la remédiation de l’attaque DDoS, déterminer les mesures immédiates à prendre pour éviter qu’elle ne se reproduise et envisager d’autres mesures préventives.
Dommages causés par une attaque DDoS
Les dommages causés par les attaques DDoS varient d’une entreprise à l’autre et dépendent des ressources touchées. Toutefois, une enquête récente de Corero estime que les attaques DDoS peuvent coûter aux entreprises des centaines de milliers de dollars par heure et jusqu’à 1 million de dollars aux grandes entreprises, soit en moyenne un peu plus de 6 000 dollars par minute. Aucun de ces rapports ne tient toutefois compte des autres coûts ni de la perte d’activité et de réputation.
Après une attaque DDoS, les entreprises devront documenter leurs coûts et leurs dommages à des fins d’assurance et pour établir une estimation budgétaire des outils et services nécessaires à la prévention de futures attaques DDoS.
Ajustements correctifs après une attaque DDoS
Dans la précipitation pour stopper l’attaque, les entreprises peuvent apporter à l’architecture ou aux logiciels des modifications qui provoquent involontairement d’autres problèmes. Le processus de récupération exige notamment d’examiner l’infrastructure pour détecter et réparer ces composants ou connexions défaillants. Par exemple, le déplacement d’un site web derrière un fournisseur de services de filtrage DDoS peut ne concerner que le domaine principal. Les sous-domaines devront peut-être être migrés manuellement.
De même, l’intégration avec d’autres outils tiers peut nécessiter une configuration supplémentaire. Par exemple, un site de publication peut constater que son système de gestion de contenu web ne se connecte plus correctement au contenu publié protégé par le fournisseur de services DDoS et que des modifications sont nécessaires pour rétablir cette connexion.
Pour les attaques DDoS lancées depuis le réseau, il peut être nécessaire d’assainir les systèmes informatiques individuels afin de supprimer les logiciels malveillants ou la possibilité pour un attaquant d’accéder à l’appareil lors de futures attaques. Cela peut parfois entraîner également des besoins de récupération des données et des systèmes.
Leçons tirées de l’attaque DDoS
Établissez un rapport de retour d’expérience qui explique tout ce qui s’est passé et décrit clairement comment se protéger contre des attaques similaires. Les mesures d’atténuation doivent être mises en œuvre immédiatement, mais si cela n’est pas possible, elles doivent être planifiées et proposées au budget dès que possible.
Les coûts de remédiation de l’attaque DDoS et les pertes d’activité dues à l’interruption fourniront une cible approximative à comparer au budget d’atténuation.
Si l’attaque était importante par son ampleur ou son impact, signalez l’incident aux forces de l’ordre ou à des organisations du secteur telles que les CERT. Le signalement des attaques peut contribuer à établir le profil des principaux attaquants et à démanteler d’importants botnets comme 911 S5 et Raptor Train.
Parcourir les 3 étapes
Les équipes de réponse aux incidents se retrouvent souvent à exécuter ces étapes simultanément. En outre, lorsque les attaquants observent les actions des défenseurs, ils changent souvent de tactique, obligeant l’équipe de défense à alterner entre ces étapes et les mesures qu’elles comprennent.
Bien entendu, les modalités de chaque étape seront fortement personnalisées et dépendront de nombreux facteurs, à commencer par le type d’attaque DDoS, la ressource attaquée (routeur, site web, application, serveur, etc.) et les protections ou mesures d’atténuation contre les DDoS déjà en place.
Par ailleurs, l’architecture informatique, les ressources du défenseur et la détermination de l’attaquant joueront également un rôle important dans la manière dont les étapes et les techniques devront être appliquées.
Heureusement, les FAI et les fournisseurs peuvent proposer des services cloud de protection contre les attaques DDoS professionnels aux personnes qui en ont besoin. Toutefois, plusieurs tâches qu’ils réalisent sont similaires à celles que nous avons présentées, la différence tenant potentiellement à une expérience plus importante et à des outils plus sophistiqués.
Le modèle OSI et les attaques DDoS
Toutes les communications sur un réseau sont envoyées sous forme de paquets réseau. Lorsqu’un ordinateur ou un pare-feu reçoit un paquet, l’appareil en examine le contenu et le traite conformément aux instructions de l’en-tête. Les attaques DDoS détournent ces paquets et tentent d’exploiter des vulnérabilités potentielles pour surcharger les systèmes. Les différentes couches du modèle OSI peuvent être utilisées pour déterminer le type d’attaque DDoS :
| # | Nom de la couche | Type de trafic | Types d’attaques DDoS |
|---|---|---|---|
| 1 | Physique | Bits traversant le matériel | Aucune attaque à ce niveau |
| 2 | Liaison de données | Trames pour l’adressage | Aucune attaque à ce niveau |
| 3 | Réseau | Paquets pour l’acheminement | Attaques par réflexion UDP, Ping of Death, etc. |
| 4 | Transport | Segments pour une communication fiable | Inondations ACK, inondations SYN, etc. |
| 5 | Session | Données pour la communication interhôte | Exploits Telnet (qui devraient être obsolètes) |
| 6 | Présentation | Représentation et chiffrement des données | Abus de SSL |
| 7 | Application | Données destinées aux applications | Inondations de requêtes DNS, inondations HTTP |
Toutefois, savoir quelle couche est attaquée n’aide guère à bloquer ou à stopper l’attaque. Dans leur essence, toutes les attaques relèvent généralement de deux catégories :
- Attaques de la couche infrastructure (couches 3 et 4) : Ces attaques DDoS touchent les pare-feu, les serveurs et les routeurs au moyen d’attaques volumétriques ou de paquets malformés. Les FAI et les partenaires d’hébergement peuvent généralement aider à contrer ces attaques lorsqu’elles proviennent de l’extérieur.
- Attaques de la couche application (couches 6 et 7) : Ces attaques ciblent les sites web et les applications en surchargeant les requêtes d’informations. Elles peuvent être stoppées par des pare-feu d’applications web , mais peuvent nécessiter des fonctionnalités supplémentaires, comme l’ajout de captchas pour bloquer les requêtes automatisées.
Après avoir exécuté les trois étapes essentielles pour stopper une attaque DDoS, une organisation sera mieux préparée. Toutefois, la récupération à elle seule ne peut pas empêcher de futures attaques DDoS, car elle ne traite que les dernières attaques. La meilleure façon de stopper une attaque DDoS sera toujours pour les organisations d’adopter une démarche proactive et d’ajouter des mesures de défense avant d’être attaquées.
5 étapes pour prévenir les futures attaques DDoS
Les équipes informatiques et de sécurité peuvent déployer de nombreuses options en prévision d’une attaque DDoS afin de contribuer à contrôler et à gérer son impact futur lorsqu’elle se produira. Parmi celles-ci :
- Renforcez vos défenses contre les attaques : Mettez à jour, appliquez les correctifs et modifiez les paramètres pour protéger les ressources contre les attaques.
- Déployez une architecture anti-DDoS : Configurez les ressources et mettez en œuvre des politiques qui les protègent contre les attaques potentielles et réduisent l’impact d’une attaque réussie.
- Utilisez des outils anti-DDoS : Activez des fonctionnalités et ajoutez des outils pour détecter les attaques DDoS, vous en protéger ou en atténuer les effets.
- Concevez un playbook de réponse aux attaques DDoS : Élaborez un plan précisant comment les équipes de sécurité, d’exploitation et de direction réagiront à une attaque DDoS.
- Installez une surveillance des DDoS : Installez une solution de surveillance pour détecter les signes d’une attaque et alerter le personnel.
Une organisation doit également prendre en compte les motivations possibles des attaquants. Certaines attaques DDoS peuvent servir de diversion ou de couverture à d’autres attaques, comme l’espionnage, les rançongiciels ou la compromission de la messagerie professionnelle. Tout playbook DDoS doit également prévoir l’activation de
En savoir plus sur les cinq étapes pour prévenir les attaques DDoS ainsi que sur trois stratégies de défense fondamentales.
Top 3 des fournisseurs anti-DDoS
Malgré l’importance de la menace, les mesures anti-DDoS ne doivent pas être optimisées au point de compromettre d’autres priorités opérationnelles et de sécurité. Les meilleures solutions de pare-feu d’applications web pour contribuer à atténuer les attaques DDoS sont notamment AppTrana, Cloudflare et F5.
AppTrana
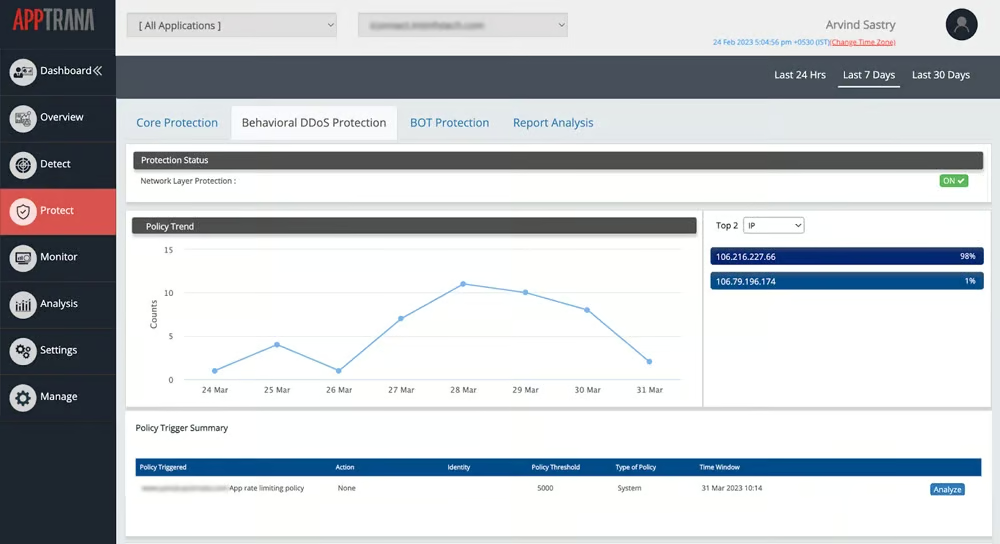
AppTrana est un pare-feu d’applications web (WAF) entièrement managé et alimenté par l’IA. Il comprend une analyse des applications web pour obtenir une visibilité sur les vulnérabilités de la couche application, une protection instantanée et managée fondée sur les risques grâce à son service WAF, Managed DDOS and Bot Mitigation, ainsi que plusieurs autres fonctionnalités. L’ensemble est soutenu par un service d’experts en sécurité managé disponible 24×7, qui fournit des règles personnalisées et des mises à jour des politiques, avec une garantie de zéro faux positif.
AppTrana propose un essai gratuit de 14 jours de son WAF, et ses tarifs commencent à 99 $ par mois pour l’offre Advanced. Les clients peuvent demander une démonstration et obtenir les tarifs de ses offres premium et entreprise.
Cloudflare
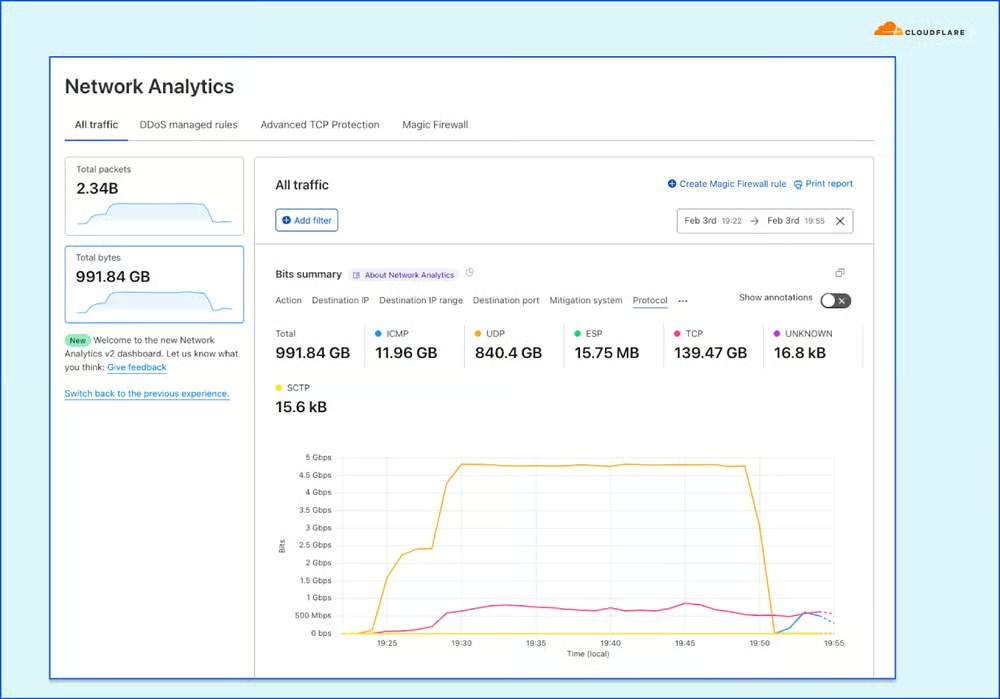
Cloudflare est une entreprise spécialisée dans les infrastructures web et la cybersécurité, qui protège les sites web et les organisations contre les cyberattaques. Le WAF de Cloudflare utilise le renseignement sur les menaces et l’apprentissage automatique pour se défendre contre les cybermenaces.
Cloudflare propose bien une offre gratuite. Toutefois, ses fonctionnalités sont très limitées par rapport à celles de ses autres offres, dont les tarifs commencent à 20 $ par mois pour la licence Pro et atteignent 200 $ par mois pour la licence Business (en cas de paiement annuel).
F5
Le WAF primé de F5 propose des fonctionnalités telles que l’analyse comportementale et l’apprentissage automatique, ainsi que le chiffrement des données dans le navigateur et bien plus encore, afin d’inspecter et de bloquer toute activité malveillante. Son WAF fourni en mode SaaS est rapide à configurer et à déployer, et facile à gérer.
Les tarifs ne sont pas disponibles sur le site web de F5. Toutefois, les clients peuvent contacter l’entreprise pour demander un essai ou une démonstration, ou utiliser le service Distributed Cloud à la carte de F5, disponible sur la marketplace AWS.
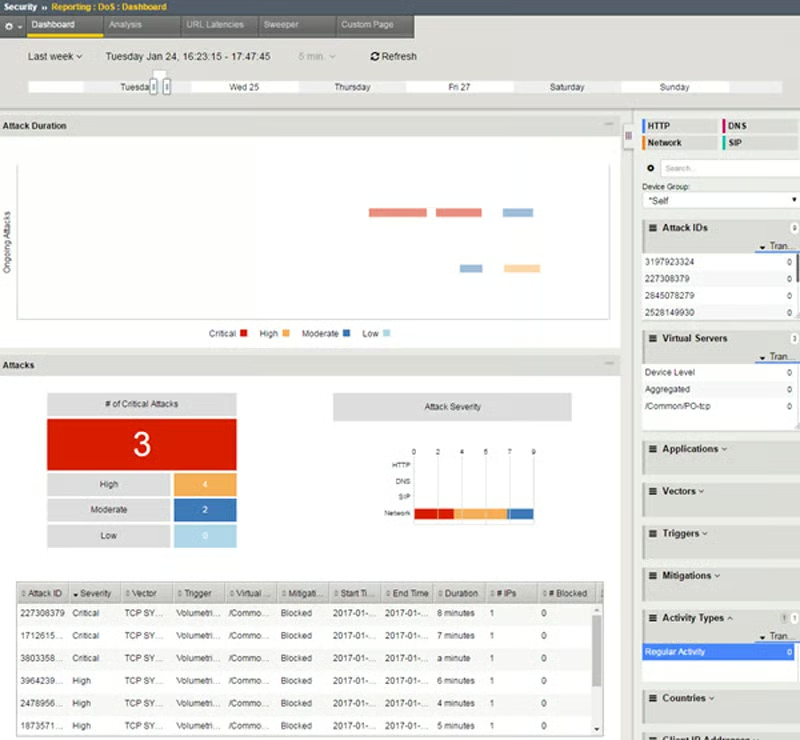
Lors du choix de fournisseurs d’outils ou de services anti-DDoS, il est important de travailler avec des spécialistes des DDoS. Toutefois, comme toute autre mesure informatique, ces fournisseurs doivent s’intégrer aux stratégies globales d’informatique et de sécurité qui assurent une défense fondamentale contre les attaques DDoS visant les sites web (pare-feu d’applications web, etc.), les applications (sécurité des applications, etc.), ou les réseaux (pare-feu, etc.).
Types de solutions de protection contre les DDoS
Lorsqu’on étudie les outils de protection, les solutions se répartissent souvent en trois catégories : les outils à déployer soi-même (DIY), les appliances sur site et les outils hors site. Chaque approche présente des avantages et des inconvénients intrinsèques :
- Outils DIY : Ils sont généralement créés à partir d’outils open source, ce qui signifie qu’ils sont généralement gratuits ou moins coûteux que les outils commerciaux. Leur inconvénient est qu’ils nécessitent souvent une expertise pour être intégrés et qu’ils offrent des capacités limitées de filtrage et de mise à l’échelle.
- Appliances sur site : Les outils sur site peuvent être installés localement, offrent de bonnes capacités de filtrage et sont plus simples à utiliser et à intégrer. Toutefois, ces outils peuvent être coûteux, offrir une évolutivité limitée et n’être compatibles qu’avec une infrastructure spécifique.
- Protection hors site :Ces outils sont hébergés dans le cloud et souvent désignés sous le nom de Software-as-a-Service, ou SaaS. Les outils cloud sont généralement faciles à utiliser et à intégrer, et offrent une bonne évolutivité et compatibilité. Leur seul inconvénient est leur coût.
En définitive, les compromis portent sur le prix, la vitesse et le contrôle. Les outils DIY seront toujours les moins coûteux et offriront un contrôle total, mais ils ne réagiront pas rapidement et ne pourront pas facilement changer d’échelle pour gérer des attaques de grande ampleur. La mise à l’échelle représente une capacité, mais elle influe aussi directement sur la vitesse, car un appareil qui dépasse sa capacité allonge le délai de récupération.
Les appliances sur site peuvent offrir davantage de vitesse et un contrôle total, mais elles coûteront plus cher et leur évolutivité sera limitée. Les outils hébergés dans le cloud réagiront toujours plus rapidement et pourront atteindre une évolutivité quasiment illimitée, mais ils coûteront plus cher et échapperont également au contrôle direct de l’organisation.
En résumé : préparez-vous maintenant ou subissez les conséquences plus tard
Face à la sophistication et aux capacités croissantes des attaquants, les défenseurs doivent rester vigilants. Non seulement il deviendra plus difficile de stopper les attaques DDoS, mais les attaquants continueront également d’accélérer la vitesse à laquelle ils exploitent les fenêtres d’opportunité. Les organisations doivent se préparer dès maintenant aux futures attaques DDoS et tirer parti des outils et services performants disponibles pour les aider.
Découvrez les meilleurs outils pour se défendre contre les bots qui provoquent des attaques DDoS. Vous trouverez dans cet article leurs fonctionnalités, leurs avantages et inconvénients, et bien plus encore.