

















Starke Verschlüsselung schützt Daten zuverlässig vor unbefugtem Zugriff. Welche Algorithmen als stark gelten, ändert sich jedoch im Laufe der Zeit, da die Rechenleistung zunimmt und Forschende neue Möglichkeiten entwickeln, Verschlüsselungen zu knacken. In der Praxis bieten Sicherheitstools zahlreiche Verschlüsselungsoptionen, die ungeschulte Anwender verwirren – darunter auch unsichere Verschlüsselungsverfahren. Doch selbst die stärksten Verschlüsselungsoptionen sind auf grundlegende Best Practices angewiesen, um eine wirksame Bereitstellung der Verschlüsselung zu unterstützen.
Was macht einen Verschlüsselungsalgorithmus stark?
Ein starker Verschlüsselungsalgorithmus erfordert einen starken Verschlüsselungsschlüssel, einen starken mathematischen Algorithmus und einen komplexen Verschlüsselungsprozess.
Starke Verschlüsselungsschlüssel sind Passwörter für die Verschlüsselung. Je länger oder komplexer das Passwort ist, desto schwieriger lässt es sich erraten. Als Binärzahlen sind Verschlüsselungsschlüssel jedoch nicht komplex und benötigen daher Länge. Die meisten Verschlüsselungsalgorithmen erfordern mindestens 128 Bit (eine Kombination aus 128 Nullen und Einsen).
Starke mathematische Algorithmen verwenden den Schlüssel als Eingabe für einen Algorithmus, der aus einfachen mathematischen Vorgängen besteht. Moderne Verschlüsselungsalgorithmen verwenden Punkte auf einer Ellipse, multiplizieren große Primzahlen oder führen logische Exklusiv-ODER-Operationen (XOR) auf Teilen der Daten aus, die als Grundlage des Algorithmus dienen.
Ein komplexer Verschlüsselungsprozess verwendet über mehrere Verschlüsselungsrunden hinweg eine komplexe Kombination aus dem Verschlüsselungsschlüssel und den mathematischen Algorithmen auf Datenblöcken. Der Blowfish-Algorithmus verwendet beispielsweise einfache XOR-Funktionen und führt in jeder der 16 Verschlüsselungsrunden vier Aktionen aus:
- Die linke Datenhälfte per XOR mit einem P-Array aus 18 Einträgen verknüpfen.
- Die XOR-Daten als Eingabe für eine F-Funktion verwenden (zur Transformation der Daten).
- Die Ausgabe der F-Funktion per XOR mit der rechten Datenhälfte verknüpfen.
- Die linke und rechte Hälfte der Ergebnisse vertauschen und als Eingaben für die nächste Runde verwenden.
Jedes Element bietet für sich genommen nur teilweisen Schutz. Die Kombination aus Schlüsseln, Algorithmen und Verschlüsselungsprozess sorgt für die vollständige Stärke des Verschlüsselungsprozesses. Dabei ist zu beachten, dass die Verschlüsselung die Daten transformiert, um ihre Aufdeckung zu verhindern, und die Daten nicht einfach wie bei der Tokenisierungmaskiert oder wie beim Hashing eine Ausgabe zur Prüfung auf Manipulationen liefert.
Wann starke Verschlüsselung schwach wird
Jede Art starker Verschlüsselung ist zunächst unknackbar. Doch alle Verschlüsselungsverfahren werden durch verbesserte Techniken zur kryptografischen Analyse und höhere Rechenleistung schwach. Diese Kombination mindert die Leistungsfähigkeit älterer Verschlüsselungsalgorithmen, ermöglicht aber auch die Entwicklung neuer Algorithmen.
Der früheste von der Regierung empfohlene Verschlüsselungsalgorithmus DES verschlüsselte beispielsweise mit 64-Bit-Blöcken, 16 Verschlüsselungsrunden und einem Schlüssel von nur 56 Bit. Dieser 56-Bit-Schlüssel beanspruchte ursprünglich die vorhandenen Rechenressourcen stark, wurde aber mit zunehmender Rechenleistung anfällig für Brute-Force-Angriffe.
1997 ersetzte die AES-Verschlüsselung DES durch eine stärkere Verschlüsselung, die die Blockgröße auf 128 Bit erhöhte, 10 bis 14 Verschlüsselungsrunden verwendete und die Schlüssellänge auf mindestens 128 Bit erhöhte. Das National Institute of Standards and Technology (NIST) empfiehlt AES derzeit als Standard für starke Verschlüsselung, räumt aber auch ein, dass Quantencomputer AES wahrscheinlich irgendwann in den nächsten 20 Jahren verwundbar machen werden.
Die Nutzung immer leistungsfähigerer Computer wird die Wirksamkeit von Verschlüsselungsalgorithmen infrage stellen. Derzeit legen jedoch fehlerhafte Verschlüsselungsprozesse mehr Daten offen als die geringe Stärke schwacher Verschlüsselungsalgorithmen. Die Einführung von Best Practices schützt den Verschlüsselungsprozess und verhindert gestohlene, offengelegte oder erratbare Verschlüsselungsschlüssel.
6 Best Practices für die Bereitstellung starker Verschlüsselung
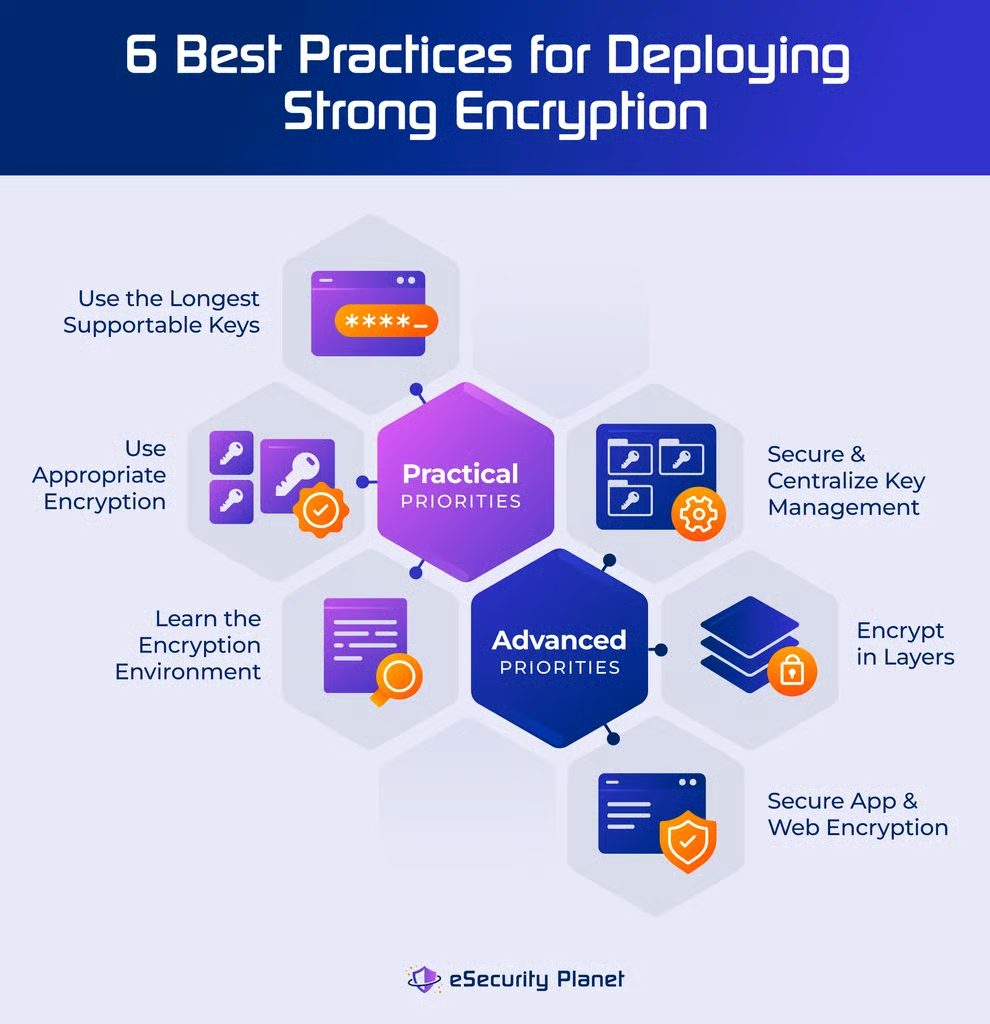
Wie bei jedem anderen Sicherheitswerkzeug in der Netzwerk- oder Cloud-Sicherheituntergräbt eine fehlerhafte Bereitstellung selbst die stärksten Fähigkeiten. Obwohl sie gleich wichtig sind, werden die meisten Unternehmen bei der Umsetzung der sechs wichtigsten Best Practices für Verschlüsselung eine praktische Hierarchie feststellen.
Sicherheitsteams setzen in der Regel zunächst eine geeignete Verschlüsselung ein, machen sich mit der Verschlüsselungsumgebung vertraut und verwenden die längsten unterstützbaren Schlüssel. Diese Best Practices erfordern keine zusätzlichen Tools und bieten sofortige Sicherheitsvorteile. Anschließend verschlüsselt ein Unternehmen in mehreren Ebenen, sichert und zentralisiert die Schlüsselverwaltung und schützt die Verschlüsselung von Anwendungen und Websites. Diese zweite Gruppe von drei Best Practices ist ähnlich entscheidend und nützlich wie die erste, erfordert für die Umsetzung jedoch häufig zusätzliche Tools, Ressourcen und Unterstützung.
Geeignete Verschlüsselung verwenden
Beseitigen Sie bekanntermaßen schlechte oder schwache Verschlüsselungsverfahren und verwenden Sie für die jeweilige Aufgabe die geeignete Verschlüsselung. Schwache Verschlüsselungsalgorithmen (siehe unten) schützen Daten nicht mehr, da Angreifer die Algorithmen mit moderner Rechenleistung leicht knacken oder die Schlüssel erraten können. Sicherheitstools enthalten weiterhin schwache Optionen, um die Abwärtskompatibilität für zuvor verschlüsselte Daten zu gewährleisten. Die derzeitige Verwendung bekanntermaßen unsicherer Verschlüsselungsverfahren sollten Sie jedoch beenden.
Außerdem werden für unterschiedliche Einsatzbereiche verschiedene Verschlüsselungsarten benötigt. Asymmetrische Verschlüsselung verwendet beispielsweise öffentliche Verschlüsselungsschlüssel, um Datenübertragung und Datenaustausch besonders gut zu schützen. Für Datenbankfelder, Festplatten oder lokale Dateienist asymmetrische Verschlüsselung jedoch zu ressourcenintensiv, um einen effizienten und praktikablen Schutz zu bieten.
Die Verschlüsselungsumgebung kennenlernen
Bewerten und inventarisieren Sie die Nutzung von Verschlüsselung umfassend, um veraltete Schutzmaßnahmen zu ersetzen und die durchgängige Anwendung weiterer Best Practices für Verschlüsselung sicherzustellen. Wie bei jeder anderen Sicherheitsmaßnahme, etwa der Erkennung von Assets oder der Datenanalyse, lassen sich unbekannte Elemente weder überwachen noch kontrollieren.
Vergleichen Sie außerdem die aktuelle Nutzung verschlüsselter Daten mit der Datennutzung im gesamten Unternehmen. Fast alle Unternehmen verwenden Festplattenverschlüsselungfür Server, um wichtige ruhende Daten zu schützen. Sensible Daten benötigen jedoch kontinuierlichen Schutz, und bei ihrer Nutzung können zusätzliche Datei-, E-Mail- oder Datenbankverschlüsselungen erforderlich sein.
Die längsten unterstützbaren Verschlüsselungsschlüssel verwenden
Setzen Sie Passwortmanager oder eine zentrale Verschlüsselungsverwaltung ein, um die begrenzte Fähigkeit des Menschen, sich Passwörter zu merken, auszugleichen und die zunehmende Rechenleistung als Ausgleich für betriebliche Einschränkungen zu nutzen. Je länger der Schlüssel, desto stärker die Sicherheit.
Eine allgemeine Verlängerung der Verschlüsselungsschlüssel erhöht jedoch die Kosten, und manche Unternehmen können sich nicht für alle Daten die stärkste Option leisten. Der beste Ansatz besteht meist darin, Daten auf bestimmte Systeme zu beschränken und anschließend je nach Zweck unterschiedliche Schlüssellängen anzuwenden. Kürzere Schlüssel schützen beispielsweise weniger sensible Daten auf einem Laptop, während längere Schlüssel sensible Daten auf einem Server schützen.
In mehreren Ebenen verschlüsseln
Verwenden Sie mehrere Verschlüsselungsarten und -ebenen, um die Widerstandsfähigkeit gegen Angriffe zu erhöhen. Wie jede andere Sicherheitstechnologie erfordert auch die Verschlüsselung eine mehrschichtige Verteidigung. Mehrere Verschlüsselungsebenen begrenzen den möglichen Schaden beim Ausfall einer einzelnen Verschlüsselungslösung – insbesondere bei besonders kritischen Daten.
Jede weitere Ebene härtet die Umgebung und widersteht Entschlüsselungsversuchen durch Unbefugte noch besser. Microsoft empfiehltbeispielsweise, ruhende Daten per Festplattenverschlüsselung zu verschlüsseln, eine separate Datenbankverschlüsselung einzusetzen und für die Datenübertragung verschlüsselte VPN-Gateways zu verwenden.
Schlüsselverwaltung absichern und zentralisieren
Setzen Sie Verschlüsselungsexperten ein und zentralisieren Sie die Verwaltung der Verschlüsselungsschlüssel, um die Sicherheit zu verbessern. Angreifer zielen auf die schwächste Stelle und müssen keine Ressourcen zum Knacken eines Verschlüsselungsalgorithmus aufwenden, wenn sie die Schlüssel einfach stehlen können. Je wichtiger die Daten sind, desto wichtiger ist es, dass Sicherheitsexperten den Prozess der Schlüsselverwaltung kontrollieren und verwalten.
Ein vollständig geschultes Sicherheitsteam kann eine zentrale Schlüsselverwaltung einführen, um Verschlüsselungsschlüssel professionell zu erzeugen, zu rotieren, zu erneuern und außer Betrieb zu nehmen. Die zentrale Verwaltung ermöglicht ein höheres Sicherheitsniveau und verbesserte Sicherheitsprozesse, etwa regelmäßige Prüfungen von Zugriffs- und Auditprotokollen, die Nachverfolgung der Verschlüsselung in Langzeit-Backups sowie eine sichere Zugriffsverwaltung für Verschlüsselungsressourcen.
Anwendungs- und Webverschlüsselung absichern
Verbessern Sie die Verschlüsselung von Anwendungen und Websites durch professionelle Tools und Schulungen zur Verschlüsselung. Die OWASP Top 10führt die schwerwiegendsten und häufigsten Schwachstellen für Entwickler (DevOps) und die Sicherheit von Webanwendungen auf. Kryptografische Fehler stehen auf dieser Liste an zweiter Stelle – aufgrund der mangelhaften Verwaltung von Verschlüsselungskomponenten, der Verwendung schwacher Verschlüsselungsalgorithmen oder der fehlerhaften Bereitstellung von Verschlüsselungsalgorithmen.
Schwache Verschlüsselungsalgorithmenbeeinträchtigen die Sicherheit. DevOps-Programmierer verfügen jedoch nicht immer über das nötige Verschlüsselungswissen, um schwache Verschlüsselung zu erkennen. Sicherheitsteams schulen Dev-Teams mit Listen zugelassener und nicht zugelassener Verschlüsselungsalgorithmen oder -bibliotheken, um das Risiko schwacher Verschlüsselung zu reduzieren. DevOps senkt dieses Risiko zusätzlich mit Scannern für Anwendungsschwachstellen, die eine ungeeignete Verwendung von Verschlüsselung erkennen.
Eine mangelhafte Verwaltung von Verschlüsselungskomponentenweicht vom Prinzip einer sicheren und zentralisierten Schlüsselverwaltung ab, indem Schlüssel offengelegt oder Zertifikate unsachgemäß verwaltet werden. Pflegen und sichern Sie beispielsweise digitale Zertifikate für Secure Sockets Layer (SSL) von Webservern, um verschlüsselte Verbindungen zu ermöglichen und zu verhindern, dass Angreifer Unternehmenszertifikate stehlen und für Identitätsvortäuschungsangriffe verwenden.
Eine fehlerhafte Bereitstellung von Verschlüsselungist häufig auf Programmierfehler oder ein mangelndes Verständnis für die Ausführung komplexer Prozesse von Verschlüsselungsalgorithmen zurückzuführen. Verwenden Sie eine etablierte Verschlüsselungslösung, um häufige Probleme zu vermeiden, etwa das Nichtändern von Variablen, die fehlerhafte Erzeugung von Zufallszahlen für die Schlüsselgenerierung oder die Verwendung von Code, der durch bösartige oder unerwartete Eingaben in den Algorithmus verwundbar wird.
Die stärksten Verschlüsselungsoptionen
Wenn Best Practices umgesetzt sind, wählen Sie die stärksten Verschlüsselungsoptionen. In vielen Fällen bieten Verschlüsselungstoolseine Auswahl, die bekannte unsichere (siehe unten), gute und bessere Algorithmen umfasst. Die Menüoptionen geben jedoch selten Hinweise darauf, welche Optionen welcher Kategorie zuzuordnen sind oder welche unsicher sein könnten.
Als gut eingestufte Verschlüsselung bietet ausreichenden Schutz. Wählen Sie jedoch eine bessere Verschlüsselung, sobald Zeit, Fähigkeiten und Budget dies erlauben. Je höher das Risiko eines Datendiebstahls oder je sensibler die Daten sind, desto dringlicher sollte der Wechsel zu einer besseren Verschlüsselung erwogen werden.
Derzeit besteht kein Konsens darüber, welche Verschlüsselung die „beste“ ist, da Kosten und Einsatzszenario maßgeblich bestimmen, was ein Unternehmen einsetzen kann. Selbst neuere quantenresistente Algorithmen gelten noch nicht als überlegene Lösungen, da sie kommerziell nur begrenzt verfügbar und noch nicht lange genug auf dem Markt sind, um gründlich getestet worden zu sein.
Untersuchen Sie außerdem die in den Systemen integrierten Algorithmen, um festzustellen, ob Ihr Unternehmen in stärkere Verschlüsselungsoptionen investieren muss. Die in UNIX integrierte Verschlüsselungsbibliothek bcrypt verwendet beispielsweise die Blowfish-Chiffre (gute Verschlüsselung), während die Password-Based Key Derivation Function 2 (PBKDF2) RSA-Schlüsselstandards (bessere Verschlüsselung) verwendet.
Gute Verschlüsselungsoptionen
Gute Verschlüsselungsalgorithmen wie Blowfish, Triple DES und WPA2 bieten akzeptablen Schutz, sofern das Unternehmen zugleich Best Practices für Verschlüsselung befolgt.
- Blowfishbietet eine quelloffene symmetrische Verschlüsselung, die in vielen Unix- und Linux-Bibliotheken für Datei- und Festplattenverschlüsselung integriert ist. Die Verwendung einer kleinen Blockgröße beschränkt den praktischen Einsatz jedoch auf Dateien unter 4 GB.
- Triple DES (TDES oder 3DES)wird noch in älteren Zahlungssystemen oder zum Schutz von PIN-Codes an Geldautomaten eingesetzt, gilt jedoch als anfällig für den Sweet32-Birthday-Angriff und wurde 2019 von Microsoft aus Office 365 entfernt.
- Wi-Fi Protected Access Version 2 (WPA2)ist in den meisten WLAN-Routern zu finden und bietet angemessenen Schutz für verschlüsselte Kommunikation.
Bewahren Sie weniger sensible Daten, die derzeit mit solchen Protokollen verschlüsselt werden, und erlauben Sie die Übertragung weniger sensibler Daten mit diesen Verschlüsselungsalgorithmen.
Bessere Verschlüsselungsoptionen
Bessere Verschlüsselungsverfahren wie AES, ECC, RSA, Twofish und WPA3 bieten die derzeit besten, breit verfügbaren Optionen für Best-Practice-Verschlüsselung und sind den guten Verschlüsselungsalgorithmen (siehe oben) überlegen.
- Der Advanced Encryption Standard (AES), der vom NIST empfohlen wird, unterstützt Verschlüsselungsschlüssellängen zwischen 128 und 256 Bit und verwendet für die Verschlüsselung sowohl Substitutions- als auch Permutationstransformationen.
- Elliptic-Curve-Kryptografie (ECC)verwendet Punkte auf einer Ellipse, um starke Verschlüsselung mit Schlüssellängen ab 192 Bit bereitzustellen (Standard sind 256 Bit).
- Rivest-Shamir-Adleman (RSA)verwendet bei der Verschlüsselung große Primzahlen als Verschlüsselungsschlüssel mit einer Länge zwischen 512 und 4096 Bit.
- Twofishist der Nachfolger des Blowfish-Algorithmus und bietet eine verbesserte Verschlüsselung mit Schlüssellängen zwischen 128 und 256 Bit.
- Wi-Fi Protected Access Version 3 (WPA3)bietet gegenüber WPA2 verbesserte Verschlüsselungsfunktionen und sollte auf unterstützter WLAN-Hardware eingesetzt werden.
Wenden Sie diese besseren Verschlüsselungsstandards auf wichtige, sensible und regulierte Daten an, um einen stärkeren Schutz gegen Brute-Force- und Algorithmenangriffe zu bieten.
Beispiele für schwache Verschlüsselung
Professionelle vermeiden veraltete oder bekanntermaßen schwache Verschlüsselungsstandards wie DES, WEP und WPA. Daten, die zuvor mit diesen Standards verschlüsselt wurden, sollten aktiv mit stärkeren Algorithmen (siehe oben) neu verschlüsselt werden.
- Data Encryption Standard (DES)war der erste Verschlüsselungsstandard des NIST. Die 56-Bit-Schlüssel sind jedoch zu kurz und anfällig für Brute-Force-Angriffe.
- Wired Equivalent Privacy (WEP)führte drahtlose Sicherheit als Teil des drahtlosen Standards IEEE 802.11 ein. Schwerwiegende Designfehler im Algorithmus machen dieses Verfahren jedoch obsolet und gefährlich.
- Wi-Fi Protected Access (WPA)ersetzte WEP durch eine verbesserte Verschlüsselung, blieb jedoch anfällig für Spoofing-Angriffe und wurde durch WPA2 und WPA3 ersetzt.
Viele ältere Computerprotokolle wie Secure Sockets Layer (SSL) und die ursprünglichen Standards für Transport Layer Security (TLS) enthalten ebenfalls veraltete Verschlüsselungsalgorithmen. IT-Sicherheitsteams müssen diese älteren Protokolle im gesamten Unternehmen finden und ihre Verwendung deaktivieren.
Fazit: Verschlüsselungslösungen regelmäßig bewerten
Die stärkste Verschlüsselung der 1970er-Jahre überlebte ihre Ablösung durch stärkere Verschlüsselung in den 1990er-Jahren nicht. Doch die damals stärksten Verschlüsselungsoptionen zeigen inzwischen Schwächen gegenüber moderner Rechenleistung. Glücklicherweise untergräbt die zunehmende Rechenleistung zwar ältere Verschlüsselungsstandards, ermöglicht aber zugleich den Einsatz stärkerer und komplexerer Verschlüsselungen mit größeren Schlüssellängen.
Die wirksame Umsetzung von Best Practices schafft eine Sicherheitsumgebung, in der Verschlüsselungsprozesse kontinuierlich verwaltet und bewertet werden können. Die Aktualisierung von Verschlüsselungstoolsreicht in der Regel aus, um die Verschlüsselung als grundlegende Ebene jedes Sicherheits-Stacks aufrechtzuerhalten. Bewerten Sie Verschlüsselungsoptionen jedoch weiterhin regelmäßig, um sicher zu bleiben.