

















分散型サービス妨害(DDoS)攻撃とは、複数の侵害されたシステムを使って1つのシステムを標的にするサイバー攻撃の一種で、通常はそのリソースを圧倒し、ユーザーが利用できない状態にすることを目的とします。DDoS攻撃は、ノートパソコン、デスクトップパソコン、ルーター、スマートフォン、さらにはインターネット接続された家電製品など、侵害可能なあらゆる種類のデバイスを使い、世界中のどこからでも仕掛けることができます。
DDoS攻撃の意図、普及状況、深刻度
DDoS攻撃の実行者は、単独で活動する個人から、組織化された犯罪グループ、さらには外国政府までさまざまです。DDoS攻撃の意図も多岐にわたりますが、標的組織に金銭的損害を与えることや、単に混乱と無秩序を引き起こすことがしばしば目的となります。
近年、DDoS攻撃はますます一般化しており、著名なウェブサイトやオンラインサービスが数多く攻撃の被害に遭っています。例えば2016年には、セキュリティジャーナリストのBrian Krebs氏のウェブサイトが、当時としては史上最大規模となるDDoS攻撃を受け、ピーク時には推定毎秒665ギガビット(Gbps)のトラフィックが流入しました。
近年の攻撃は、はるかに大規模になっています。例えば2020年2月、Amazonはピーク時に毎秒2.3テラビットに達したDDoS攻撃を阻止しました。また2021年末には、ロシアのYandexもDDoS攻撃を受け、毎秒2,180万件のペースで数百万件のウェブページリクエストが殺到しました。ほかにも記録的な攻撃が発生しています。
過去1年間のDDoS攻撃は政治的な動機によるものが多く、その多くがロシア・ウクライナ紛争に関連しています。Kasperskyによると、2022年上半期に大規模なDDoS攻撃の標的となった組織には、NATO、イスラエル空港庁、英国のロンドン港湾局、トルコ国防省、チェコ政府および公共交通機関のウェブサイト、ウクライナ政府のウェブサイト、さらには米国の主要空港も含まれます。
DDoS攻撃の深刻度はさまざまですが、標的となった組織に重大な影響を及ぼす可能性があります。収益の損失や評判の低下に加え、攻撃によって義務を果たせなくなった場合、被害者は罰金やペナルティーを科される可能性もあります。Ponemonによると、DDoS攻撃による損害額は平均で1分当たり2万2,000ドルに上り、通常は1時間弱続くため、平均コストは100万ドルを超えます。この損害は企業規模によって大きく異なります。
関連記事:3段階でDDoS攻撃を阻止する方法
分散型サービス妨害攻撃はどのように機能するのか?
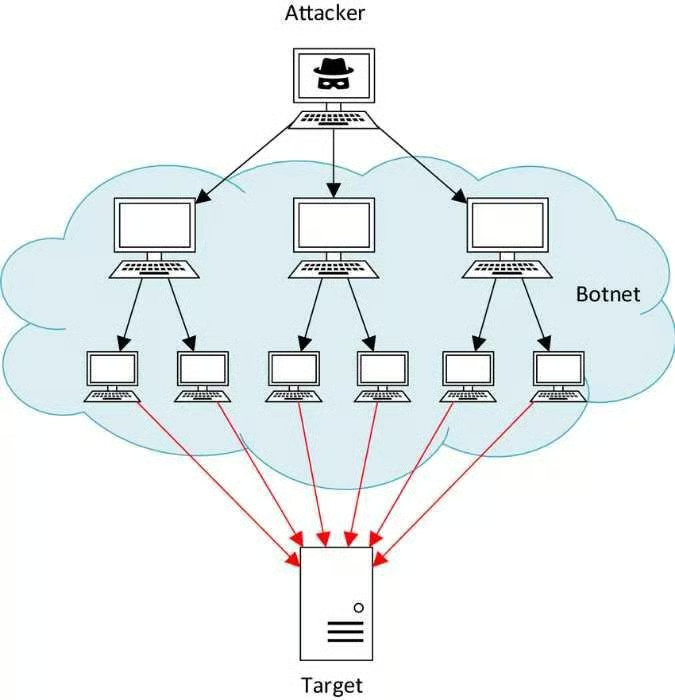
DDoS攻撃では、ボットネットと呼ばれる、侵害されたコンピューターやデバイスのネットワークを使い、標的システムに膨大な量のトラフィックを送り込みます。多数の送信元から複数のリクエストを同時に送ることで、攻撃者は標的のリソースを過負荷状態にし、正規ユーザーがアクセスできないようにします。
攻撃者はどのようにボットネットを構築するのか?
攻撃者は通常、デバイスにマルウェアを感染させ、密かに制御できるようにします。十分な数のデバイスを掌握すると、それらに同時に同じ標的へトラフィックを送るよう指示し、DDoS攻撃を仕掛けます。
しかし、DDoS攻撃のサービス化により、攻撃はさらに一般化し、被害も拡大しています。現在では、自分でボットネットを構築しなくても、誰でもDDoS攻撃を仕掛けられるサービスがあります。DDoSフォーハイヤー、またはDDoSアズ・ア・サービスと呼ばれるこれらのサービスは、技術的な専門知識がなくても強力なDDoS攻撃を実行できる機能を攻撃者に提供します。
例えば、イリノイ州の33歳の男性は最近、懲役2年の判決を受けました。サブスクリプション型のDDoS攻撃サービスを運営していたためです。
DDoS攻撃のカテゴリーと種類
DDoS攻撃には、主に3つのカテゴリーがあります。ボリューム型、プロトコル型、アプリケーション型です。
ボリューム型
ボリューム型攻撃は、DDoS攻撃の中で最も一般的なタイプです。標的にトラフィックを送り続け、受信リクエストの量に対応できなくなるまで負荷を高め、過負荷状態にします。ボリューム型攻撃には、UDPフラッド攻撃、CharGENフラッド、ICMP(Ping)フラッド、ICMPフラグメンテーションフラッド、アプリケーションの悪用攻撃などがあります。
プロトコル型
プロトコル型攻撃は、プロトコル自体の脆弱性を悪用してDoS状態を引き起こします。最も一般的なプロトコル型攻撃はSYNフラッド攻撃です。そのほか、TCPフラッド攻撃、セッション攻撃、Slowloris、Ping of Death、Smurf攻撃、Fraggle攻撃、Low Orbit Ion Cannon(LOIC)、High Orbit Ion Cannon(HOIC)などがあります。
アプリケーション型
アプリケーション型攻撃は、サーバー上で稼働する特定のアプリケーションやサービスの脆弱性を標的にします。最も一般的なアプリケーション型攻撃はHTTPフラッド攻撃です。
その他のDDoS攻撃の種類
その他のDDoS攻撃は、主な3つのカテゴリーのいずれにも明確には分類されません。これには次のようなものがあります。
- 正規表現DoS(ReDoS):ReDoS攻撃は、特定のアプリケーションがデータ処理に使用する正規表現を標的にします。アプリケーションの正規表現による処理に長時間かかるよう細工した入力を送ることで、攻撃者はサーバーを過負荷状態にしてクラッシュさせたり、大幅に遅延させたりできます。
- 高度持続型DoS(APDoS):APDoS攻撃はDDoS攻撃に似ていますが、より長期間にわたり、手口も高度です。攻撃者はまず比較的小規模な攻撃を仕掛けて標的のリソースへのアクセスを得た後、その足場を利用して継続的に攻撃を繰り返し、長期間にわたって標的のリソースを枯渇させます。
- マルチベクトル攻撃:マルチベクトル攻撃では、ボリューム型攻撃やプロトコル型攻撃など複数の攻撃手法を同時に用い、さまざまな方向から標的のリソースを圧倒します。
- ゼロデイDDoS攻撃:これらの攻撃は、システムやアプリケーションに存在する未知の脆弱性を悪用するため、防御が特に困難です。
詳しく読む:DDoS攻撃の種類に関する完全ガイド
DDoS攻撃を見分ける
正規ユーザーによるトラフィックの突然の急増とDDoS攻撃を区別するのは難しい場合があります。しかし、注意すべき危険信号はいくつかあります。
- 単一の送信元またはIPアドレスから異常に大量のトラフィックが送られてくる
- 異常な時間帯やパターンで複数の送信元からトラフィックが送られてくる
- 場違い、または形式が不正に見えるリクエスト
- ウェブサイトまたはネットワークのパフォーマンスが突然低下する
- 特定のサービスやアプリケーションが遅くなる、または応答しなくなる
- 特定のウェブサイトやサービスにアクセスできなくなる
正規のトラフィックだった場合は?
人気の突然の高まりや、バイラルマーケティングキャンペーンが原因かもしれません。このような場合は、適切なネットワーク監視とスケーリング機能を導入し、パフォーマンスに影響を与えずにインフラが増加したトラフィックに対応できるようにすることが重要です。
DDoS攻撃を軽減するには?
DDoS攻撃の防止は、ITセキュリティチームが基本的な準備、対応、復旧の原則を採用することにかかっています。
DDoS攻撃に備える
セキュリティチームがDDoS攻撃に備え、DDoS攻撃を防止するために実行できる対策やベストプラクティスはさまざまです。これには次のようなものがあります。
- ファイアウォールと侵入検知システム(IDS)を導入する: 次世代ファイアウォールは異常または不審なトラフィックを遮断でき、侵入検知・防御システムは潜在的な攻撃を特定して警告できます。
- 安全なプロトコルを使用する:Secure Shell(SSH)やTransport Layer Security(TLS)などの安全なプロトコルは、プロトコル型攻撃の防止に役立ちます。
- ソフトウェアとシステムを最新の状態に保つ:ソフトウェアやオペレーティングシステムに定期的にパッチを適用して更新することで、攻撃者に悪用される可能性のある脆弱性を軽減できます。
- ネットワークをセグメント化する: ネットワークを分割することで、攻撃が成功した場合の影響を抑え、攻撃の隔離と軽減を容易にできます。
- アクセスを制限する:認証されたユーザーだけが特定のサービスやアプリケーションにアクセスできるようにすることで、潜在的な攻撃対象領域を限定できます。これはゼロトラストアーキテクチャの原則です。
- ロードバランサーを使用する:ロードバランサーは複数のサーバーにトラフィックを均等に分散し、単一のサーバーが攻撃によって過負荷状態になるのを防ぎます。
- インフラの過剰プロビジョニングを検討する:余分な帯域幅とリソースを確保しておくと、DDoS攻撃を受けた場合でもパフォーマンスを維持しやすくなります。
- インフラの強化を検討する:設定方法を調整し、不要な機能を削除し、セキュリティを高めるオプション機能を追加することで、サーバー、ゲートウェイ、ファイアウォールなどのITインフラを攻撃に対して大幅に強化できます。
- DDoS対策機能を有効にする:多くのネットワークデバイスやサービスには、レート制限やフィルタリングなどのDDoS対策機能が搭載されており、攻撃の軽減に役立ちます。
- 追加のDDoS対策を購入する:一部のサービスプロバイダーは、追加サービスとしてDDoS対策を提供しています。DDoS攻撃への対策を探している場合は、役立つソフトウェアやハードウェアのソリューション、サービスをさまざまなベンダーが提供しています。
- DDoS対応手順書を作成する:DDoS攻撃が発生した場合に何をすべきかを定めたインシデント対応計画を策定すると、迅速かつ効果的な対応を確実に実行しやすくなります。これには、主要な担当者と役割の特定、連絡手段の確立、軽減手順の文書化、定期的なテストと訓練の実施が含まれます。
- DDoSを継続的に監視する:ネットワークのパフォーマンス、トラフィック、ログを定期的に監視すると、攻撃の初期段階で潜在的な攻撃を特定し、より迅速に対応できます。
DDoS攻撃に対応する
DDoS攻撃が発生した場合は、攻撃を速やかに特定して確認し、その影響と深刻度に関する情報を収集したうえで、攻撃を封じ込め、軽減することが重要です。具体的な対応には次のようなものがあります。
- ISPまたは第三者のDDoS軽減サービスに通知する:インターネットサービスプロバイダー(ISP)または第三者のDDoS軽減サービスが、悪意のあるトラフィックのリダイレクトやフィルタリングを支援できる場合があります。
- 攻撃の特性を把握する:攻撃の種類や、どのシステムまたはサービスが標的になっているかなど、攻撃に関する情報を収集すると、軽減策の立案に役立ちます。
- 攻撃元の追跡:攻撃をその発信元まで追跡することで、攻撃者の特定や、法的措置に向けた証拠の収集につながる可能性があります。
- 攻撃への耐性と軽減:レート制限やフィルタリングなど、攻撃を軽減する対策を実施することで、影響を最小限に抑え、サービスを復旧しやすくなります。
DDoS攻撃からの復旧
DDoS攻撃を軽減したら、何が起きたのか、また今後同様の攻撃を防いだり、より適切に対処したりするために何を変えられるかを検証することが重要です。
これには、必要なセキュリティ更新の実施、ネットワークとインフラ構成の調整、DDoS対応手順書の見直し、従業員研修を実施することが含まれます。また、残存する影響がないかを監視し、今後の攻撃についても監視を続けることが重要です。
DDoSソフトウェアソリューションとサービス
DDoS攻撃からの保護を目的に設計されたソフトウェアソリューションやサービスはさまざまあります。これには、DDoS対策機能を備えたネットワークデバイス、ファイアウォールや侵入防止システム、専用のDDoS対策ソフトウェアやサービスなどがあります。どのソリューションが最適かを慎重に調査し、検討することが重要です。
DDoS対策ソリューションを選ぶ際は、候補となるソリューションに次の機能が含まれていることを推奨します。
- 受信ウェブトラフィックをフィルタリングおよび監視できる。
- 大量の悪意のあるトラフィックを処理できる。
- トラフィックの流れを制御したり、トラフィックの最小値/最大値を設定したりできる。
- レポートと分析を提供できる。
- 簡単にセットアップして構成できる。
- トラフィック管理ダッシュボードが付属している。
- 稼働時間とサポートを保証するサービスレベル契約(SLA)がある。
- Infrastructure as code(IaS)ソフトウェアやその他のアプリケーション・プログラミング・インターフェース(API)と連携できる。
- 継続的な更新とテクニカルサポートを提供する。
主要なDDoSソフトウェアおよびサービスベンダーには、次の企業があります。
- Akamai
- Imperva
- Radware
- Cloudflare
- Neustar
- NetScout
- Ribbon
- Amazon Web Services
DDoS攻撃の発生件数と深刻度は増加し続けており、個人や組織がDDoS攻撃とは何か、そして攻撃からどのように身を守れるかを理解することが不可欠になっています。すべてのケースに適用できる単一の解決策はありませんが、防止策と対応計画を組み合わせて実施することで、こうした業務を妨げる攻撃から防御しやすくなります。