

















DNS-Sicherheit schützt das Domain Name System (DNS) vor Angreifern, die den Datenverkehr auf bösartige Websites umleiten wollen. Da der Großteil des geschäftlichen IT-Datenverkehrs inzwischen auf das Internet zugreift oder darüber geleitet wird, spielt DNS eine zunehmend wichtige – und anfällige – Rolle.
Dieser Artikel gibt einen Überblick über DNS-Sicherheit und gängige Angriffe und zeigt, wie DNS-Sicherheit zur Verhinderung von DNS-Angriffen und Manipulationen eingesetzt wird.
Warum DNS-Sicherheit wichtig ist
DNS-Sicherheit ist wichtig, weil alle Computer DNS verwenden, wenn sie versuchen, mit Websites und Anwendungen zu kommunizieren, die im Internet gehostet werden. DNS wandelt URL-Domainnamen wie www.esecurityplanet.com in eine für Maschinen verständliche IP-Adresse wie 146.75.93.91 um, die von Routern tatsächlich zum Herstellen der Verbindungen verwendet wird.
Das DNS-Protokoll wurde für die Verwendung innerhalb einer Firewall in einem sicheren Netzwerk entwickelt und kommuniziert standardmäßig im Klartext. Das DNS-Protokoll ist auf Servern installiert und speichert typischerweise die am häufigsten angeforderten Websites – etwa Google.com, Outlook.com usw. – im DNS-Cache, um Informationen effizienter an Benutzer auszuliefern.
Eine moderne Computing-Umgebung umfasst Zweigstellen, Remote-Mitarbeiter und Mobilgeräte, die von außerhalb der Firewall DNS-Server erreichen müssen. Dieser zusätzliche und ungesicherte Datenverkehr kann dazu führen, dass herkömmliche DNS-Server Schwierigkeiten haben, die Sicherheitsstandards einer Organisation zur Verhinderung von Angriffen zu erfüllen.
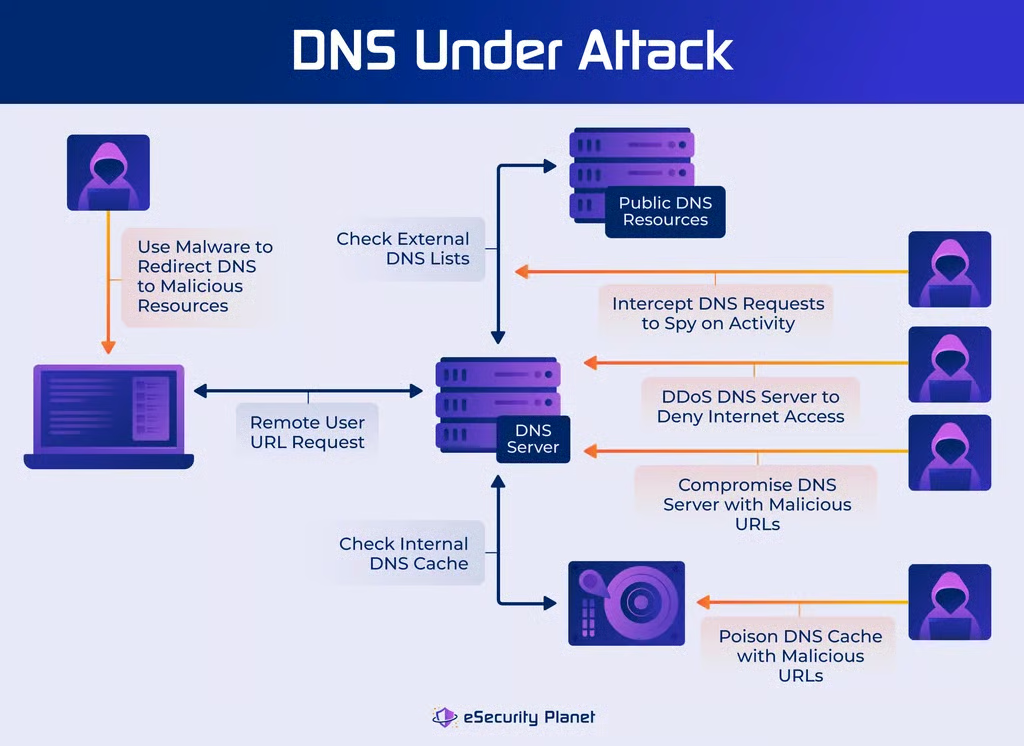
Hacker versuchen, den DNS-Prozess zu kompromittieren, indem sie:
- DNS-Kommunikation im Klartext zum Ausspionieren abfangen
- den DNS-Cache mit falschen Informationen vergiften, um die Kommunikation für künftige DNS-Abfragen auf bösartige Websites umzuleiten
- DNS-Server kompromittieren, um den Datenverkehr auf bösartige Websites umzuleiten
- DNS-Dienste durch Distributed-Denial-of-Service-(DDoS-)Angriffe verweigern, um die Kommunikation zu unterbrechen
Ohne eine funktionierende DNS-Lösung können Organisationen webbasierte Ressourcen nicht erreichen und ihren Kunden keine internetbasierten Dienste bereitstellen. Außerdem nutzen manche Angreifer DNS-Störungen, um gefährlichere Cyberangriffe wie Datendiebstahl, die Vorbereitung von Ransomware-Angriffen oder das Einfügen von Hintertüren in andere Ressourcen zu verschleiern. Um DNS-Angriffe zu verhindern, müssen Organisationen ihre DNS-Prozesse sowohl für lokale als auch für Remote-Benutzer absichern.
5 häufige DNS-Angriffe
Hacker untersuchen entdeckte DNS-Systeme kontinuierlich, weil diese Systeme mit allen Benutzern in einem Netzwerk in Kontakt kommen. Zu den häufigsten DNS-Angriffen gehören:
- DNS-Cache-Poisoning hackt einen lokalen DNS-Server, um die IP-Adressen legitimer Websites im Cache durch bösartige IP-Adressen zu ersetzen, die bei künftigen DNS-Abfragen an Benutzer ausgeliefert werden
- DNS-Domain-Lock-up-DDoS-Angriffe überlasten legitime DNS-Server, indem sie das DNS-Protokoll missbrauchen mit:
- Langsame TCP-Verbindungen = Domain-Lock-up-DDoS
- Übermäßig viele Anfragen = Flood-DDoS
- Nicht vorhandene Einträge = NXDOMAIN-(No-Existence-Domain-)DDoS
- Abfragen mit gefälschten IP-Adressen = Reflection-Amplification-DDoS
- Nicht vorhandene URL-Subdomains = Subdomain-DDoS
- DNS-Hijacking leitet Abfragen auf einen bösartigen DNS-Server um, indem Informationen im DNS-Eintrag durch Malware, ein kompromittiertes Gerät (DNS-Server, Router usw.) oder ein kompromittiertes Konto beim Domain-Registrar ersetzt werden
- DNS-Spoofing gibt sich als legitime Website aus, um Zugangsdaten abzugreifen, Besucher mit Malware zu infizieren oder andere Angriffe durchzuführen; dieser Angriff profitiert häufig von erfolgreich durchgeführten DNS-Poisoning-Angriffen, die zwischengespeicherte DNS-Abfragen auf die per DNS-Spoofing gefälschte Website umleiten
- DNS-Tunneling liefert Benutzern Malware, betreibt Botnetze wie DNS Beaconing oder schleust Daten über eine vertrauenswürdige, aber kompromittierte DNS-Kommunikation über Port 53 aus oder über verschlüsselte DNS-Abfragen via SSH-, TCP- oder HTTP-Protokoll
Weitere Informationen zum DDoS-Schutz finden Sie in unserer Liste der führenden Anbieter von DDoS-Schutzlösungen sowie in unseren Anleitungen zum Stoppen und Verhindern von DDoS-Angriffen.
So funktioniert DNS-Sicherheit
DNS-Sicherheit schützt durch mehrere Sicherheits- und Filterebenen vor einer Kompromittierung, ähnlich wie Firewalls der nächsten Generation (NGFW) Kommunikationsdatenströme schützen. Zu den typischen Sicherheitsmaßnahmen gehören:
- Verschlüsselung des Kommunikationskanals durch authentifizierte und verschlüsselte Kommunikation über DNS over TLS (DoT) oder DNS over HTTPS (DoH)
- DNS-Protokollierung und Protokollanalyse zur Suche nach Anzeichen einer Kompromittierung oder bösartigem Zugriff und bösartiger Kommunikation
- Die wichtigsten DNS-Server verbergen vor dem öffentlichen Zugriff oder Zugriffen mit geringer Sicherheitsstufe und stattdessen sekundäre DNS-Server zur Bearbeitung von Anfragen von Endbenutzern verwenden
- Stärkung des Protokolls durch die zusätzlichen Protokolle DNS Security Extension (DNSSEC) oder DNSCrypt zur Authentifizierung und Verschlüsselung der DNS-Kommunikation mit bekannten, vertrauenswürdigen DNS-Ressourcen
- Reputationsfilterung blockiert oder leitet DNS-Anfragen für bekannte bösartige Domains und IP-Adressen direkt um, indem Whitelist-/Blacklist-Verfahren oder rekursive DNS-Dienste verwendet werden
- Schutz der Serverauslastung verringert die Wirksamkeit von DDoS-Angriffen durch typische Verfahren zur Serverhärtung wie dedizierte Server, Load-Balancing, Redundanz und eine überdimensionierte Kapazität der Server, die DNS-Dienste bereitstellen
- Datenverkehrsüberprüfung für DNS geht nicht länger davon aus, dass das Protokoll vertrauenswürdig ist, und überprüft den DNS-Abfrageverkehr mithilfe von NGFWs oder DNS-Firewalls auf Malware und anderen bösartigen Datenverkehr
Eine starke Kombination dieser DNS-Sicherheitslösungen kann der gesamten Organisation zusätzlichen Schutz vor Malware, Phishing und Botnetzen bieten. Eine der wichtigsten Optionen ist DNSSEC, das von Organisationen jeder Größe eingesetzt werden sollte.
Was sind DNS Security Extensions (DNSSEC)?
Die Protokolle der Domain Name System Security Extension (DNSSEC) authentifizieren DNS-Datenverkehr, indem sie Unterstützung für kryptografisch signierte Antworten hinzufügen. DNSSEC kann kostenlos implementiert werden und ist typischerweise der erste Schritt zur Verbesserung der DNS-Sicherheit. Die meisten kommerziellen DNS-Sicherheitslösungen integrieren DNSSEC als grundlegendes Angebot für alle Kunden.
DNSSEC bietet Funktionen und Vorteile, die sich direkt mit den wichtigsten Schwachstellen des DNS-Protokolls befassen. Es kann jedoch leicht mit anderen DNS-Lösungen verwechselt werden, da ihre Namen sehr ähnlich sind. Zur Verdeutlichung von DNSSEC untersuchen wir sowohl die Funktionen und Vorteile von DNSSEC als auch die Unterschiede zu DNS-Sicherheit, DNSCrypt und verschlüsseltem DNS.
DNSSEC-Funktionen und -Vorteile
Wenn ein ungeschützter DNS-Server eine Anfrage sendet, um eine URL in eine IP-Adresse aufzulösen, lässt sich nur schwer feststellen, ob die empfangene Antwort echt ist. DNSSEC fügt durch die Veröffentlichung öffentlicher Verschlüsselungsschlüssel zusammen mit der IP-Adresse und dem URL-Verzeichnis eine Authentifizierung des Datenursprungs und einen Schutz der Datenintegrität hinzu.
Zu den DNSSEC-Funktionen gehören:
- Authentifizierte Nichtexistenzbestätigung (DoE) liefert DNS-Resolvern – DNS-Servern, die für die Übersetzung von Domainnamen in IP-Adressen zuständig sind – maßgebliche Informationen darüber, dass eine Domain nicht existiert, sodass Anfragen für diese Domain schnell aufgelöst werden können
- Authentifiziertes NODATA liefert DNS-Resolvern maßgebliche Informationen darüber, dass eine Domain existiert, die angeforderten Daten, etwa eine IPv6-Adresse, für diese Domain jedoch nicht vorhanden sind
- DNS-Zonen veröffentlichen öffentliche Verschlüsselungsschlüssel, um von Domain-Registraren in dieser Zone veröffentlichte Domains und Adressen zu validieren
- DNS-Resolver validieren Signaturen für DNSSEC-signierte Domains, um zu überprüfen, dass die Adressen echt und korrekt sind
Diese Funktionen schützen direkt vor:
- DNS-Cache-Poisoning, da ausgelieferte DNS-Ergebnisse anhand der digitalen Signatur auf ihre Authentizität geprüft werden können
- DNS-NXDOMAIN- und Subdomain-DDoS-Angriffen, da authentifizierte DoE- und NODATA-Ergebnisse nicht vorhandene Abfragen effizienter eliminieren können
DNS-Sicherheit vs. DNSSEC vs. DNSCrypt vs. verschlüsseltes DNS
DNSSEC bietet zwar einen leistungsstarken Schutz, aber keine umfassende Sicherheit oder Absicherung. Ein DNS-Server oder -Dienst, der lediglich DNSSEC-Protokolle aktiviert, sendet Anfragen weiterhin im Klartext und bleibt für andere Arten von DNS-Angriffen anfällig.
Um zu verstehen, wie andere DNS-Sicherheitskomponenten DNSSEC ergänzen, vergleichen wir die Begriffe DNSCrypt, verschlüsseltes DNS und DNS-Sicherheit:
- DNSSEC bietet Quellenauthentifizierung und Integritätsprüfung für DNS-Abfragen
- DNSCrypt verwendet Kryptografie mit elliptischen Kurven, um eine quelloffene und kostenlose Ende-zu-Ende-Verschlüsselung zwischen Servern und Endpunkten für DNS-Abfragen bereitzustellen
- Verschlüsseltes DNS verwendet authentifizierte und verschlüsselte Protokolle für DNS-Abfragen über DNS over TLS (DoT) oder DNS over HTTPS (DoH)
- DNS-Sicherheit ist ein Sammelbegriff für alle Methoden zum Schutz der DNS-Sicherheit – von speziellen Protokollen (DNSSEC, DNSCrypt usw.) über Verschlüsselung und Verfahren zur Verbesserung der Sicherheit von DNS-Servern bis hin zu gekauften Diensten zum Schutz von DNS
Können DNS-Angriffe verhindert werden?
DNS-Angriffe können verhindert oder ihre Auswirkungen reduziert werden. Unser Artikel So verhindern Sie DNS-Angriffe geht näher darauf ein. Grundsätzlich sind verschiedene Lösungen gegen bestimmte Arten von DNS-Angriffen effektiver und gegen andere weniger wirksam.
DNSSEC erhöht beispielsweise die Widerstandsfähigkeit gegen DNS-Cache-Poisoning, geht aber nicht gegen DNS-Tunneling oder DNS-DDoS-Angriffe vor. Ebenso kann eine Firewall, die DNS-Pakete überprüft, DNS-Tunneling und einige DDoS-Angriffe direkt bekämpfen, aber nicht vor DNS-Cache-Poisoning schützen.
Wie bei allen Cybersicherheitslücken lässt sich die Sicherheit am besten durch mehrere Verteidigungsebenen, verbesserte Protokolle und Netzwerksicherheits-Best Practices wie regelmäßiges Patchen, Zugriffsverwaltung und Überwachung zur Erkennung von Angriffen verbessern. Jede IT-Umgebung ist anders, daher kann die spezifische Sicherheitslösung, die für die jeweilige Organisation die besten Ergebnisse liefert, unterschiedlich ausfallen. Alle Lösungen zur Verhinderung von DNS-Angriffen sollten jedoch Schutz vor DDoS-Angriffen, die Überprüfung von DNS-Ergebnissen und die Überwachung des DNS-Datenverkehrs bieten.
Die 3 wichtigsten DNS-Sicherheitslösungen
In der Praxis können Organisationen viel erreichen, wenn sie sich darauf konzentrieren, wie sie DNS sichern – auf ihrem bestehenden DNS-Server, ohne große Investitionen in Dienste oder Tools. DNS spielt jedoch eine so entscheidende Rolle in unserer internetabhängigen IT-Infrastruktur, dass zusätzliche Investitionen die Angriffsrisiken in der gesamten Organisation drastisch senken können.
Bei der Auswahl einer Sicherheitslösung sind vor allem folgende Punkte zu berücksichtigen:
- Schutz des DNS-Prozesses zum Schutz davor, kompromittierte DNS-Informationen zu empfangen
- Schutz des DNS-Servers zur Wahrung der Integrität der DNS-Daten und zur Abwehr von DNS-DDoS-Angriffen
- Schutz des DNS-Datenverkehrs vor DNS-Tunneling-Angriffen, bei denen der DNS-Datenverkehr als Deckmantel für andere Aktivitäten dient
Die drei wichtigsten Lösungen gehen diese Probleme direkt an:
- Rekursive DNS-Lookup-Dienste (Google Public DNS, Quad9 usw.) gewährleisten die Integrität des DNS-Prozesses, indem sie autoritative und authentifizierte DNS-Quellen bereitstellen.
- Cloudbasierte DNS-Filterung und -Sicherheit (Cisco Umbrella, Palo Alto DNS Security, NS1 usw.) schützen den DNS-Prozess ähnlich wie Lookup-Dienste, blockieren aber zusätzlich bekannte schädliche Quellen, um den DNS-Datenverkehr zu schützen und den DNS-Server gegen DDoS-Angriffe abzuschirmen.
- DNS-Dienst mit proprietären DNS-Servern (Google Cloud DNS, Cloudflare DNS, F5 Distributed Cloud DNS usw.) lagert das gesamte DNS an einen Anbieter aus, der globalen Zugriff und umfassenden Schutz für den DNS-Prozess, den Server und den Datenverkehr bietet.
Zusätzlich zu den oben genannten dedizierten DNS-Lösungen ist DNS-Sicherheit häufig auch als Funktion in vielen anderen integrierten Sicherheitslösungen enthalten, etwa in Firewalls der nächsten Generation (NGFW), sicheren Web-Gateways (SWG), Secure Service Edge (SSE) und Secure Access Service Edge (SASE). Einige Anbieter bieten sogar Tools für den lokalen Einsatz an, mit denen sich DNS, das Dynamic Host Configuration Protocol (DHCP) und die IP-Adressverwaltung (IPAM) in eine integrierte DDI-Lösung für lokale und cloudbasierte Server einbinden lassen, um diese grundlegenden Netzwerkprotokolle zu verwalten.
Fazit: DNS-Sicherheit lieber früher als später umsetzen
Bei so vielen Optionen für unterschiedlichste Anforderungen und Budgets sollten Organisationen noch heute Maßnahmen ergreifen, um DNS-Server und die Kommunikation zu sichern. Angreifer suchen bereits nach verwundbaren DNS-Lösungen und missbrauchen sie täglich.
Schon ein moderater Zeitaufwand kann die grundlegende DNS-Sicherheit verbessern, und umfangreichere Investitionen können das Risiko drastisch senken. Schließlich greifen inzwischen die meisten Prozesse auf das Internet zu. Eine sichere DNS-Lösung kann daher über DNS-Prozesse hinaus Bedrohungen blockieren und zum Schutz von E-Mail, Endpunkten, Remote-Benutzern und mehr beitragen.
Weiterlesen: Netzwerkschutz: So sichern Sie ein Netzwerk