

















La sécurité DNS protège le système de noms de domaine (DNS) contre les attaquants qui cherchent à rediriger le trafic vers des sites malveillants. Comme la majorité du trafic informatique des entreprises accède désormais à Internet ou y transite, le DNS joue un rôle de plus en plus important — et vulnérable —.
Cet article présente la sécurité DNS, les attaques courantes et la manière d’utiliser la sécurité DNS pour prévenir les attaques et les manipulations du DNS.
Pourquoi la sécurité DNS est importante
La sécurité DNS est importante, car tous les ordinateurs utilisent le DNS lorsqu’ils tentent de communiquer avec des sites web et des applications hébergés sur Internet. Le DNS convertit les noms de domaine des URL, tels que www.esecurityplanet.com, en adresses IP compréhensibles par les machines, comme 146.75.93.91, que les routeurs utilisent ensuite pour établir effectivement les connexions.
Le protocole DNS a été conçu pour être utilisé derrière un pare-feu, sur un réseau sécurisé, et communique par défaut en texte clair. Le protocole DNS est installé sur des serveurs et stocke généralement les sites les plus fréquemment demandés — tels que Google.com, Outlook.com, etc. — dans le cache DNS afin d’accélérer la transmission des informations aux utilisateurs.
Un environnement informatique moderne comprend des agences, des télétravailleurs et des appareils mobiles qui doivent accéder aux serveurs DNS depuis l’extérieur du pare-feu. Ce trafic supplémentaire et non sécurisé peut empêcher les serveurs DNS traditionnels de respecter les normes de sécurité nécessaires à toute organisation pour prévenir les attaques.
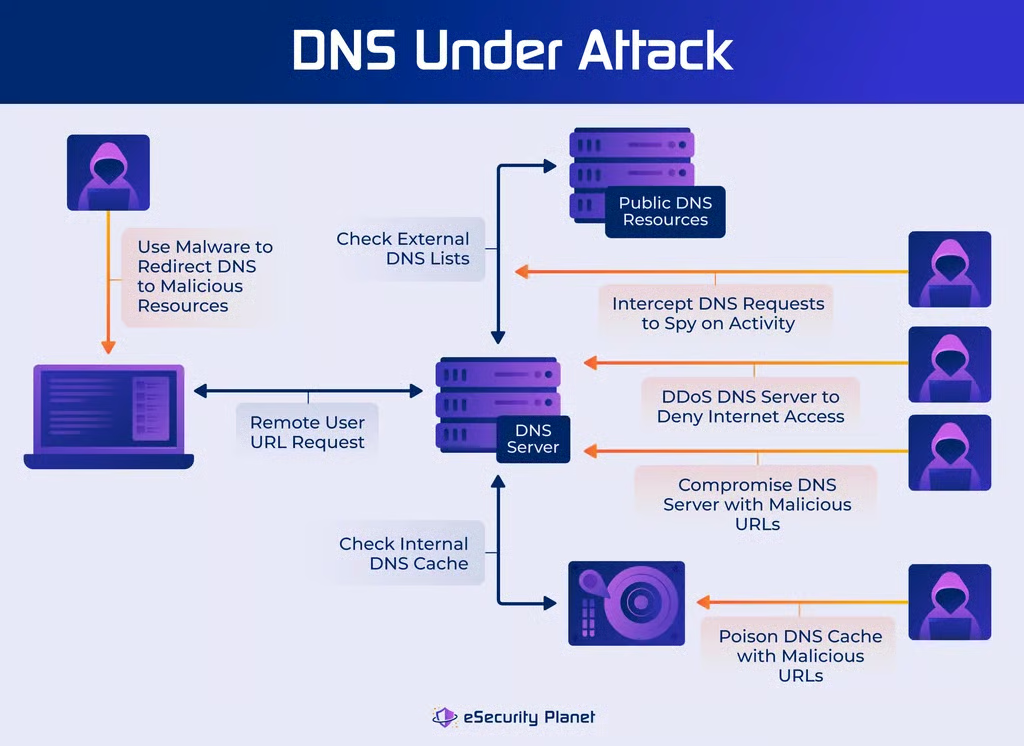
Les pirates tenteront de compromettre le processus DNS en :
- interceptant les communications DNS en texte clair à des fins d’espionnage
- empoisonnant le cache DNS avec de fausses informations afin de rediriger les communications vers des sites web malveillants
- compromettant les serveurs DNS afin de rediriger le trafic vers des sites web malveillants
- refusant les services DNS au moyen d’attaques par déni de service distribué (DDoS) afin d’interrompre les communications
Sans solution DNS fonctionnelle, les organisations ne pourront pas accéder aux ressources web ni fournir de services basés sur Internet à leurs clients. En outre, certains attaquants utilisent les perturbations du DNS pour dissimuler des cyberattaques plus dangereuses, comme le vol de données, la préparation d’attaques par rançongiciel ou l’insertion de portes dérobées dans d’autres ressources. Pour prévenir une attaque DNS, les organisations doivent sécuriser leurs processus DNS, tant pour les utilisateurs locaux que distants.
5 attaques DNS courantes
Les pirates sondent en permanence les systèmes DNS découverts, car ces systèmes sont en contact avec tous les utilisateurs d’un réseau. Les attaques DNS les plus courantes sont les suivantes :
- L’empoisonnement du cache DNS pirate un serveur DNS local afin de remplacer dans le cache les adresses IP des sites légitimes par des adresses IP malveillantes qui seront transmises aux utilisateurs lors de futures requêtes DNS
- Les attaques DDoS de verrouillage de domaine DNS submergent les serveurs DNS légitimes en exploitant le protocole DNS avec :
- Connexions TCP lentes = DDoS de verrouillage de domaine
- Requêtes en surnombre = DDoS par saturation
- Enregistrements inexistants = DDoS NXDOMAIN (domaine inexistant)
- Requêtes avec des adresses IP usurpées = DDoS par réflexion-amplification
- Sous-domaines d’URL inexistants = DDoS par sous-domaine
- Le détournement DNS redirige les requêtes vers un serveur DNS malveillant en remplaçant les informations de l’enregistrement DNS au moyen d’un logiciel malveillant, d’un équipement compromis (serveur DNS, routeur, etc.) ou d’un compte compromis auprès du bureau d’enregistrement du domaine
- L’usurpation DNS se fait passer pour un site web légitime afin de récupérer des identifiants, d’infecter les visiteurs avec des logiciels malveillants, ou de mener d’autres attaques ; cette attaque tire souvent parti d’attaques d’empoisonnement DNS réussies qui redirigent les requêtes DNS mises en cache vers le site web usurpé
- Le tunneling DNS distribue des logiciels malveillants aux utilisateurs, exécute des botnets tels que DNS Beaconing, ou exfiltre des données par l’intermédiaire de communications DNS fiables mais compromises sur le port 53, ou de requêtes DNS chiffrées via les protocoles SSH, TCP ou HTTP
Pour plus d’informations sur la protection contre les attaques DDoS, consultez notre liste des principaux fournisseurs de protection contre les attaques DDoS ainsi que nos guides pour stopper et prévenir les attaques DDoS.
Comment fonctionne la sécurité DNS
La sécurité DNS protège contre les compromissions grâce à des couches de sécurité et de filtrage, de manière similaire à la façon dont les pare-feu de nouvelle génération (NGFW) protègent les flux de données des communications. Les mesures de sécurité courantes comprennent :
- Chiffrement du canal de communication au moyen de communications authentifiées et chiffrées via DNS over TLS (DoT) ou DNS over HTTPS (DoH)
- Journalisation DNS et analyse des journaux pour détecter les signes de compromission ou d’accès et de communications malveillants
- Masquage des serveurs DNS principaux vis-à-vis des accès publics ou faiblement sécurisés, et utilisation de serveurs DNS secondaires pour traiter à leur place les requêtes des utilisateurs finaux
- Renforcement du protocole au moyen des protocoles supplémentaires DNS Security Extension (DNSSEC) ou DNSCrypt afin d’authentifier et de chiffrer les communications DNS vers des ressources DNS connues comme fiables
- Filtrage fondé sur la réputation bloque ou redirige directement les requêtes DNS vers des domaines et adresses IP connus comme malveillants, au moyen de listes blanches/noires ou de services DNS récursifs
- Protection contre la surcharge des serveurs réduit l’efficacité des attaques DDoS grâce à des techniques classiques de renforcement des serveurs, comme les serveurs dédiés, l’équilibrage de charge, la redondance et le surdimensionnement de la capacité des serveurs fournissant les services DNS
- Inspection du trafic DNS : le protocole n’est plus considéré comme fiable par défaut, et le trafic DNS interrogatif est analysé à la recherche de logiciels malveillants et d’autres flux malveillants au moyen de NGFW ou de pare-feu DNS
L’utilisation d’une combinaison robuste de ces solutions de sécurité DNS peut renforcer la protection de toute l’organisation contre les logiciels malveillants, le hameçonnage, et les botnets. Parmi ces options, DNSSEC est l’une des plus importantes et devrait être adopté par les organisations de toutes tailles.
Que sont les extensions de sécurité DNS (DNSSEC) ?
Les protocoles d’extension de sécurité du système de noms de domaine (DNSSEC) authentifient le trafic DNS en ajoutant la prise en charge des réponses signées cryptographiquement. DNSSEC peut être déployé gratuitement et constitue généralement la première mesure prise pour améliorer la sécurité DNS. La plupart des solutions commerciales de sécurité DNS intègrent DNSSEC comme fonctionnalité de base proposée à tous leurs clients.
DNSSEC offre des fonctionnalités et des avantages qui répondent directement aux principales faiblesses du protocole DNS, mais peut facilement être confondu avec d’autres solutions DNS en raison de leurs noms très similaires. Pour clarifier le rôle de DNSSEC, nous examinerons ses fonctionnalités et ses avantages, puis le comparerons à la sécurité DNS, à DNS Crypt et au DNS chiffré.
Fonctionnalités et avantages de DNSSEC
Lorsqu’un serveur DNS non protégé demande de convertir une URL en adresse IP, il envoie une requête. Lorsque la réponse arrive, il peut être difficile d’en déterminer l’authenticité. DNSSEC ajoute l’authentification de l’origine des données et la protection de leur intégrité en publiant des clés de chiffrement publiques avec l’adresse IP et l’annuaire des URL.
Les fonctionnalités de DNSSEC comprennent :
- Déni d’existence authentifié (DoE) fournit aux résolveurs DNS — des serveurs DNS chargés de traduire les noms de domaine en adresses IP — des informations faisant autorité indiquant qu’un domaine n’existe pas, afin que les requêtes concernant ce domaine puissent être résolues rapidement
- NODATA authentifié fournit aux résolveurs DNS des informations faisant autorité indiquant qu’un domaine existe, mais que les données demandées, comme une adresse IPv6, n’existent pas pour ce domaine
- Zones DNS publient des clés de chiffrement publiques afin de valider les domaines et les adresses publiés par les bureaux d’enregistrement de domaines dans cette zone
- Les résolveurs DNS valident les signatures des domaines signés avec DNSSEC afin de vérifier que les adresses sont authentiques et exactes
Ces fonctionnalités protègent directement contre :
- L’empoisonnement du cache DNS, car les résultats DNS transmis peuvent être comparés à la signature numérique pour en vérifier l’authenticité
- Les attaques DDoS DNS NXDOMAIN et par sous-domaine, car les résultats DoE et NODATA authentifiés peuvent éliminer plus efficacement les requêtes inexistantes
Sécurité DNS, DNSSEC, DNSCrypt et DNS chiffré : quelles différences ?
Bien que DNSSEC offre une protection puissante, il ne fournit ni une sécurité ni une protection complètes. Un serveur ou service DNS qui active uniquement les protocoles DNSSEC continue d’envoyer les requêtes en texte clair et reste vulnérable à d’autres types d’attaques DNS.
Pour comprendre comment les autres composants de sécurité DNS complètent DNSSEC, comparons-le aux termes DNSCrypt, DNS chiffré et sécurité DNS :
- DNSSEC fournit l’authentification de la source et la validation de l’intégrité des requêtes DNS
- DNSCrypt utilise la cryptographie à courbe elliptique pour fournir un chiffrement de bout en bout, libre et open source, entre les serveurs et les terminaux pour les requêtes DNS
- DNS chiffré utilise des protocoles authentifiés et chiffrés pour les requêtes DNS via DNS over TLS (DoT) ou DNS over HTTPS (DoH)
- Sécurité DNS est un terme générique qui englobe toutes les méthodes utilisées pour assurer la sécurité du DNS : protocoles spécifiques (DNSSEC, DNSCrypt, etc.), chiffrement, méthodes destinées à améliorer la sécurité des serveurs DNS et services achetés pour protéger le DNS
Peut-on prévenir les attaques DNS ?
Il est possible de prévenir les attaques DNS ou d’en réduire l’impact. Notre article Comment prévenir les attaques DNS fournit davantage de détails, mais, à un niveau général, certaines solutions seront plus efficaces contre certains types d’attaques DNS et moins efficaces contre d’autres.
Par exemple, DNSSEC renforce la résistance à l’empoisonnement du cache DNS, mais ne s’attaque ni au tunneling DNS ni aux attaques DDoS DNS. De même, un pare-feu qui inspecte les paquets DNS s’attaquera directement au tunneling DNS et à certaines attaques DDoS, mais ne pourra pas protéger contre l’empoisonnement du cache DNS.
Comme pour toutes les vulnérabilités de cybersécurité, la sécurité s’améliore au mieux grâce à des couches de défense, à des protocoles améliorés et à de bonnes pratiques de sécurité réseau telles que l’application régulière de correctifs, la gestion des accès et la surveillance des attaques. Chaque environnement informatique est distinct ; la sécurité spécifique qui fournit les meilleures solutions à chaque organisation peut donc différer. Cependant, toutes les solutions de prévention des attaques DNS devraient assurer une protection contre les attaques DDoS, la vérification des résultats DNS et la surveillance du trafic DNS.
3 principales solutions de sécurité DNS
En pratique, une organisation peut obtenir de nombreux résultats en concentrant ses efforts sur la sécurisation du DNS sur son serveur DNS existant, sans investissements importants dans des services ou des outils. Cependant, le DNS joue un rôle si essentiel dans notre infrastructure informatique tributaire d’Internet que des investissements supplémentaires peuvent réduire considérablement les risques d’attaque dans toute l’organisation.
Lors du choix d’une solution de sécurité, les principaux points à prendre en compte sont les suivants :
- Protéger le processus DNS pour éviter de recevoir des informations DNS compromises
- Protéger le serveur DNS afin de préserver l’intégrité des données DNS et d’atténuer les attaques DDoS DNS
- Protéger le trafic DNS contre les attaques de tunneling DNS qui utilisent le trafic DNS pour masquer d’autres activités
Les trois principales solutions répondent directement à ces enjeux :
- Services de résolution DNS récursive (Google Public DNS, Quad9, etc.) garantissent l’intégrité du processus DNS en fournissant des sources DNS faisant autorité et authentifiées.
- Filtrage et sécurité DNS dans le cloud (Cisco Umbrella, Palo Alto DNS Security, NS1, etc.) protègent le processus DNS comme les services de résolution, mais bloquent également les sources connues comme malveillantes afin de contribuer à protéger le trafic DNS et d’isoler le serveur DNS contre les attaques DDoS.
- Service DNS avec serveurs DNS propriétaires (Google Cloud DNS, Cloudflare DNS, F5 Distributed Cloud DNS, etc.) externalisent l’intégralité du DNS auprès d’un fournisseur qui assure un accès mondial et une sécurité étendue pour le processus, le serveur et le trafic DNS.
Outre les solutions DNS dédiées ci-dessus, la sécurité DNS est souvent proposée comme fonctionnalité dans de nombreuses autres solutions de sécurité intégrées, telles que les pare-feu de nouvelle génération (NGFW), les passerelles web sécurisées (SWG), Secure Service Edge (SSE) et le Secure Access Service Edge (SASE). Certains fournisseurs proposent même des outils sur site permettant d’intégrer le DNS, le protocole de configuration dynamique des hôtes (DHCP) et la gestion des adresses IP (IPAM) dans une solution DDI intégrée destinée aux serveurs locaux et cloud, afin de gérer ces protocoles réseau fondamentaux.
En résumé : adoptez la sécurité DNS au plus tôt
Avec autant d’options adaptées à un large éventail de capacités et de budgets, les organisations devraient prendre dès aujourd’hui des mesures pour sécuriser leurs serveurs et communications DNS. Les attaquants recherchent déjà les solutions DNS vulnérables et les exploitent au quotidien.
Un investissement modeste en temps peut améliorer la sécurité DNS de base, tandis que des investissements plus conséquents peuvent réduire considérablement les risques. Après tout, la plupart des processus faisant désormais appel à Internet, une solution DNS sécurisée peut bloquer des menaces qui dépassent le cadre des processus DNS et contribuer à sécuriser les e-mails, les terminaux, les utilisateurs distants et bien plus encore.
À lire ensuite : Protection des réseaux : comment sécuriser un réseau