

















DNSセキュリティは、トラフィックを悪意のあるサイトへリダイレクトしようとする攻撃者から、ドメインネームシステム(DNS)を保護します。現在、企業のITトラフィックの大半がインターネットにアクセスするか、インターネットを経由しているため、DNSはますます重要になる一方で、脆弱性も高い役割を担っています。
この記事では、DNSセキュリティの概要、一般的な攻撃、そしてDNS攻撃や改ざんを防ぐためにDNSセキュリティを利用する方法を説明します。
DNSセキュリティが重要な理由
DNSセキュリティが重要なのは、すべてのコンピューターが、インターネット上でホストされているWebサイトやアプリケーションと通信しようとする際にDNSを利用するためです。DNSは、www.esecurityplanet.comのようなURLのドメイン名を、146.75.93.91のようなコンピューターが理解できるIPアドレスに変換します。このIPアドレスを使って、ルーターが実際の接続を確立します。
DNSプロトコルは、安全なネットワーク上のファイアウォール内部で利用するよう設計されており、デフォルトでは平文で通信します。DNSプロトコルはサーバーにインストールされ、通常、Google.comやOutlook.comなど、頻繁にリクエストされるサイトをDNSキャッシュに保存して、ユーザーへの情報配信を効率化します。
現代のコンピューティング環境には、ファイアウォールの外部からDNSサーバーにアクセスしなければならない支社、リモートワーカー、モバイルデバイスが含まれます。この追加のセキュリティ保護されていないトラフィックにより、従来のDNSサーバーは、組織が攻撃を防ぐために必要なセキュリティ基準を満たすことが難しくなる場合があります。
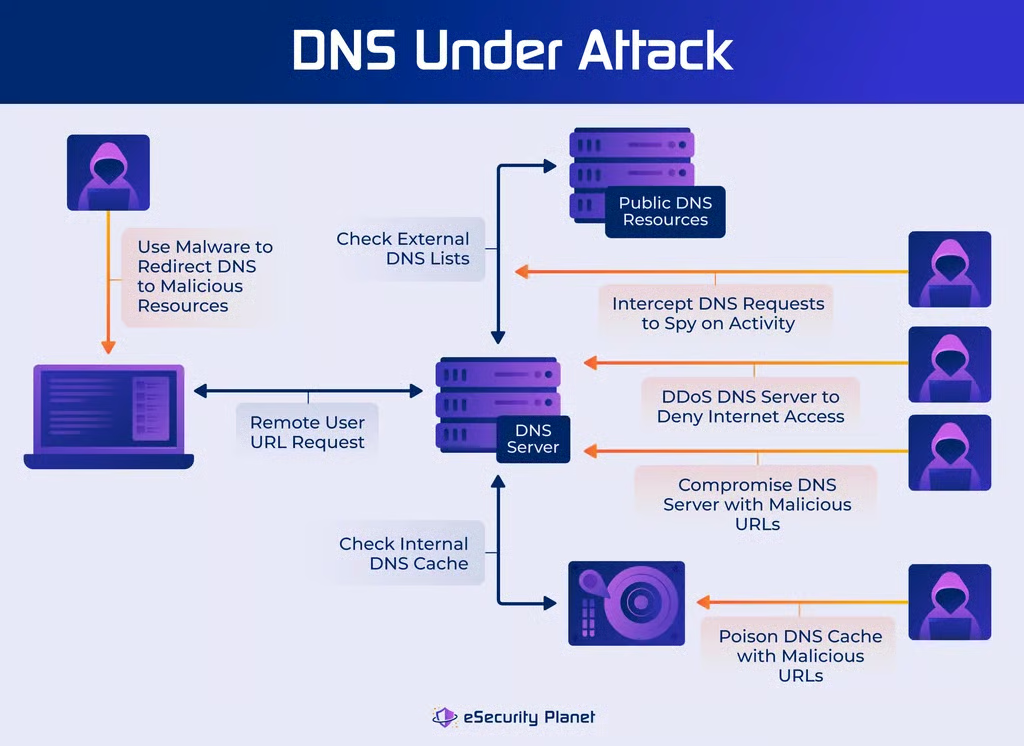
ハッカーは、次の方法でDNSプロセスの侵害を試みます。
- 平文のDNS通信を傍受して諜報活動を行う
- DNSキャッシュに偽情報を仕込み、通信を悪意のあるWebサイトへリダイレクトする
- DNSサーバーを侵害し、トラフィックを悪意のあるWebサイトへリダイレクトする
- DNSサービスを、分散型サービス拒否(DDoS)攻撃によって停止させ、通信を妨害する
機能するDNSソリューションがなければ、組織はWebベースのリソースにアクセスしたり、顧客にインターネットベースのサービスを提供したりできなくなります。さらに、攻撃者の中には、DNSの障害を利用して、データ窃取、ランサムウェアの準備、他のリソースへのバックドア挿入など、より危険なサイバー攻撃を隠す者もいます。DNS攻撃を防ぐには、組織は社内ユーザーとリモートユーザーの双方に向けてDNSプロセスを保護する必要があります。
DNS攻撃の代表例5つ
ハッカーは、DNSシステムがネットワーク上のすべてのユーザーに関わるため、発見したDNSシステムを継続的に調査します。最も一般的なDNS攻撃には、次のようなものがあります。
- DNSキャッシュポイズニングは、ローカルDNSサーバーを攻撃し、キャッシュ内の正規サイトのIPアドレスを悪意のあるIPアドレスに置き換えて、今後のDNSクエリに対する応答としてユーザーに配信します
- DNSドメインロックアップDDoS攻撃は、次のような方法でDNSプロトコルを悪用し、正規のDNSサーバーに過剰な負荷をかけます。
- 低速なTCP接続=ドメインロックアップDDoS
- 過剰なリクエスト=フラッドDDoS
- 存在しないレコード=NXDOMAIN(存在しないドメイン)DDoS
- 偽装IPアドレスによるクエリ=リフレクション・アンプ攻撃型DDoS
- 存在しないURLサブドメイン=サブドメインDDoS
- DNSハイジャックは、マルウェア、侵害された機器(DNSサーバー、ルーターなど)、または侵害されたドメインレジストラーアカウントを介してDNSレコードの情報を置き換え、クエリを悪意のあるDNSサーバーへリダイレクトします
- DNSスプーフィングは、正規のWebサイトになりすまして認証情報を窃取し、訪問者にマルウェアを感染させるなどの攻撃を行います。この攻撃は、キャッシュされたDNSクエリをDNSスプーフィングサイトへリダイレクトするDNSポイズニング攻撃が成功した場合、その恩恵を受けることがよくあります
- DNSトンネリングは、ユーザーにマルウェアを配布し、ボットネット(DNSビーコニングなど)を実行したり、ポート53上の信頼されているものの侵害されたDNS通信、またはSSH、TCP、HTTPプロトコル経由の暗号化されたDNSクエリを通じてデータを流出させたりします
DDoS対策の主要ベンダー一覧と、阻止および防止に関するガイドをご覧ください。
DNSセキュリティの仕組み
DNSセキュリティは、次世代ファイアウォール(NGFW)が通信データフローを保護するのと同様に、セキュリティ対策とフィルタリングを幾層にも重ねて侵害から保護します。一般的なセキュリティ対策には次のようなものがあります。
- 通信チャネルの暗号化により、DNS over TLS(DoT)またはDNS over HTTPS(DoH)を使用した認証済み・暗号化通信を実現する
- DNSログとログ分析により、侵害や悪意のあるアクセス・通信の兆候を確認する
- 主要DNSサーバーを非公開にすることで、公開アクセスや低レベルのセキュリティアクセスから保護し、代わりにセカンダリDNSサーバーを使用してエンドユーザーからのリクエストを処理する
- プロトコルの強化により、追加のDNS Security Extension(DNSSEC)またはDNSCryptプロトコルを使用してDNS通信を認証・暗号化し、信頼できるDNSリソースとの通信を確立する
- レピュテーションフィルタリングは、既知の悪意あるドメインやIPアドレスへのDNSリクエストを、ホワイトリスト/ブラックリストを直接利用するか、再帰DNSサービスを通じてブロックまたはリダイレクトする
- サーバー負荷の保護は、専用サーバー、負荷分散、冗長化、DNSサービスを提供するサーバーの容量に余裕を持たせるなど、一般的なサーバー強化技術によってDDoS攻撃の効果を低減する
- トラフィック検査では、DNSプロトコルをもはや信頼できるものとはみなさず、NGFWまたはDNSファイアウォールを使用してDNS問い合わせトラフィック内のマルウェアやその他の悪意のあるトラフィックを検査する
これらのDNSセキュリティソリューションを適切に組み合わせることで、組織全体をマルウェア、フィッシング、ボットネットからさらに保護できます。これらの選択肢の中でも特に重要なのがDNSSECであり、規模を問わずあらゆる組織が導入すべきです。
DNS Security Extensions(DNSSEC)とは?
Domain Name System Security Extension(DNSSEC)プロトコルは、暗号学的に署名された応答への対応を追加することでDNSトラフィックを認証します。DNSSECは無料で実装でき、通常、DNSセキュリティを改善するための第一歩となります。商用DNSセキュリティソリューションの多くは、基本機能としてDNSSECをすべての顧客に提供しています。
DNSSECは、DNSプロトコルの主要な弱点に直接対処する機能とメリットを備えていますが、名称が非常によく似ているため、他のDNSソリューションと簡単に混同されます。DNSSECを明確にするため、ここではDNSSECの機能とメリットを確認し、DNS Security、DNS Crypt、Encrypted DNSと比較します。
DNSSECの機能とメリット
保護されていないDNSサーバーがURLをIPアドレスに解決するリクエストを送信すると、リクエストが送られます。応答を受け取ったとき、その応答が本物かどうかを判断するのは困難です。DNSSECは、IPアドレスやURLディレクトリとともに公開暗号鍵を公開することで、データの送信元認証と完全性保護を追加します。
DNSSECの機能には次のようなものがあります。
- 認証済み不存在証明(DoE)は、DNSリゾルバー(ドメイン名をIPアドレスに変換するDNSサーバー)に対し、ドメインが存在しないことを権威ある情報として提供し、そのドメインへのリクエストを迅速に解決できるようにします
- 認証済みNODATAは、ドメインが存在するものの、IPv6アドレスなどリクエストされたデータがそのドメインには存在しないことを、DNSリゾルバーに権威ある情報として提供します
- DNSゾーンは、ゾーン内でドメインレジストラーが公開したドメインとアドレスを検証するため、公開暗号鍵を公開します
- DNSリゾルバーは署名を検証することで、DNSSEC署名付きドメインのアドレスが本物で正確であることを確認します
これらの機能は、次の攻撃から直接保護します。
- DNSキャッシュポイズニング:配信されたDNSの結果をデジタル署名と照合し、本物かどうか確認できるためです
- DNS NXDOMAINおよびサブドメインDDoS攻撃:認証済みのDoEおよびNODATAの結果により、存在しないクエリをより効率的に排除できるためです
DNS Security、DNSSEC、DNSCrypt、Encrypted DNSの比較
DNSSECは強力な保護を提供しますが、包括的なセキュリティや保護を提供するものではありません。DNSSECプロトコルだけを有効にしたDNSサーバーやサービスは、リクエストを平文で送信し続けるため、他の種類のDNS攻撃に対して脆弱なままです。
他のDNSセキュリティコンポーネントがDNSSECをどのように補完するかを理解するため、ここではDNSCrypt、Encrypted DNS、DNS Securityという用語を比較します。
- DNSSECは、DNS問い合わせの送信元認証と完全性検証を提供します
- DNSCryptは、楕円曲線暗号を使用し、DNS問い合わせについてサーバーとエンドポイント間のオープンソースかつ無料のエンドツーエンド暗号化を提供します
- Encrypted DNSは、DNS over TLS(DoT)またはDNS over HTTPS(DoH)を通じたDNS問い合わせに、認証済み・暗号化プロトコルを使用します
- DNS Securityは、特定のプロトコル(DNSSEC、DNSCryptなど)、暗号化、DNSサーバーのセキュリティ向上に使われる手法、DNS保護のために購入するサービスなど、DNSを保護するために用いられるすべての方法を包括する総称です
DNS攻撃は防げるのか?
DNS攻撃は防止したり、影響を抑えたりできます。DNS攻撃を防ぐ方法については別の記事で詳しく説明していますが、大まかに言えば、さまざまなソリューションは、ある種のDNS攻撃には高い効果を発揮する一方、別の攻撃には効果が低くなります。
例えば、DNSSECはDNSキャッシュポイズニングへの耐性を高めますが、DNSトンネリングやDNS DDoS攻撃には対処できません。同様に、DNSパケット検査を行うファイアウォールは、DNSトンネリングや一部のDDoS攻撃には直接対処できますが、DNSキャッシュポイズニングから保護することはできません。
すべてのサイバーセキュリティ脆弱性と同様、セキュリティは防御を多層化し、プロトコルを改善し、ネットワークセキュリティのベストプラクティス、たとえば定期的なパッチ適用、アクセス管理、および監視を実施することで最も効果的に向上します。IT環境はそれぞれ異なるため、各組織に最適な具体的なセキュリティ対策も異なる可能性があります。ただし、DNS攻撃防止ソリューションはすべて、DDoS攻撃への対策、DNS結果の検証、DNSトラフィックの監視を提供すべきです。
主要なDNSセキュリティソリューション3選
実際には、組織は大規模なサービスやツールへの投資を行わなくても、既存のDNSサーバーでDNSを保護する方法に注力することで多くのことを実現できます。しかし、DNSはインターネットに依存するITインフラにおいて非常に重要な役割を果たしているため、追加投資によって組織全体の攻撃リスクを大幅に低減できます。
セキュリティソリューションを選定する際に考慮すべき主なポイントは次のとおりです。
- DNSプロセスを保護することで、侵害されたDNS情報を受け取らないようにする
- DNSサーバーを保護することで、DNSデータの完全性を維持し、DNS DDoS攻撃を軽減する
- DNSトラフィックを保護することで、DNSトラフィックを他の活動の隠れみのに利用するDNSトンネリング攻撃に対処する
主要な3つのソリューションは、これらの問題に直接対処します。
- 再帰DNSルックアップサービス(Google Public DNS、Quad9など)は、権威ある認証済みDNSソースを提供することで、DNSプロセスの完全性を実現します。
- クラウドベースのDNSフィルタリングおよびセキュリティ(Cisco Umbrella、Palo Alto DNS Security、NS1など)は、ルックアップサービスと同様にDNSプロセスを保護するだけでなく、既知の悪意あるソースをブロックしてDNSトラフィックを保護し、DDoS攻撃からDNSサーバーを隔離します。
- 独自DNSサーバーを使用するDNSサービス(Google Cloud DNS、Cloudflare DNS、F5 Distributed Cloud DNSなど)は、DNSプロセス、サーバー、トラフィックに対するグローバルなアクセスと幅広いセキュリティを提供するプロバイダーに、DNS全体を委託します。
上記の専用DNSソリューションに加え、DNSセキュリティは、次世代ファイアウォール(NGFW)、セキュアウェブゲートウェイ(SWG)、Secure Service Edge(SSE)、Secure Access Service Edge(SASE)など、他の多くの統合セキュリティソリューションの機能として含まれていることも少なくありません。ベンダーによっては、DNS、動的ホスト構成プロトコル(DHCP)、IPアドレス管理(IPAM)を統合したDDIソリューションに組み込み、オンプレミスおよびクラウドベースのサーバー向けに、これらの基本的なネットワークプロトコルを管理するためのオンサイトツールを提供している場合もあります。
結論:DNSセキュリティには早めに取り組む
幅広い機能や予算に対応する選択肢が数多くあるため、組織は今すぐDNSサーバーと通信の保護に取り組むべきです。攻撃者はすでに脆弱なDNSソリューションを狙い、日常的に悪用しています。
わずかな時間の投資でも基本的なDNSセキュリティを改善でき、より積極的に投資すればリスクを大幅に低減できます。今やほとんどのプロセスがインターネットに接続していることを考えれば、安全なDNSソリューションはDNSプロセス以外の脅威もブロックし、メール、エンドポイント、リモートユーザーなどの保護にも役立ちます。