















新たなAndroidマルウェアチェーン、銀行サポート詐欺をNFCカード詐欺に転じる

研究者は、SpyNoteとWindRelayを組み合わせ、端末の遠隔操作や銀行詐欺、NFCカードのリアルタイム悪用を可能にするAndroidマルウェアチェーンを発見した。

Aug 14, 2026
1 minute read
eSecurity Planet content and product recommendations are editorially independent. We may make money when you click on links to our partners. Learn More

脅威アクターは、何気ない銀行サポートの電話を、わずか13分で遠隔操作によるリアルタイムの非接触カード詐欺に変えた。

Group-IBは、偽の銀行サポート電話を通じて被害者を狙い、攻撃者がAndroid端末に悪意のあるソフトウェアをインストールするよう説得したキャンペーンで使われたマルウェアを発見した。端末が侵害されると、攻撃者は金銭詐欺を行うための足場を手に入れた。

このキャンペーンは、端末の侵害と決済技術を連鎖させる攻撃へと、モバイル詐欺が広がっていることを示している。NFC対応マルウェアはすでに増大する脅威として浮上しているが、WindRelayは、この手法を別のマルウェアと連鎖させ、より包括的な詐欺活動を構築できることを示した。

1台の侵害端末で、金銭を盗む2つの手口

攻撃はソーシャルエンジニアリングから始まる。Group-IBが調査した事例では、犯罪者は電話をかけ、正規のアプリに見えるアプリをインストールするよう被害者を説得した。

Group-IBは、このアプリがAndroid向けリモートアクセス型トロイの木馬(RAT)であるSpyNoteをカスタマイズしたものだと突き止めた。試みをより信頼できるものにするため、攻撃者はマルウェアに標的に関する情報を組み込み、被害者の名前などを記載していた。

SpyNoteアプリはサイドロードされた。つまり、公式のGoogle Playストア以外からインストールされたということだ。さらに被害者は、Androidのユーザー補助サービスの権限を付与するよう説得され、攻撃者が画面の内容に遠隔からアクセスできる状態になった。

このアクセスが転機となった。SpyNoteが動作すると、攻撃者は端末を遠隔操作し、WindRelayをインストールできた。

つまり、2つのマルウェアは同じ攻撃の中で異なる役割を担っていた。SpyNoteが端末を制御し、WindRelayがカード詐欺を処理した。

Group-IBによると、攻撃者は被害者名義でローンを組み、被害者に支払いを行うよう指示した後、WindRelayを使ってNFC取引をリアルタイムで送信した。

その結果、1つの攻撃で従来型の銀行詐欺と非接触カード詐欺を組み合わせ、金銭を盗む手段を1つに依存しない攻撃が成立した。

これほど複雑な攻撃が成功してしまう理由

このキャンペーンで興味深いのは、一見すると複雑でありながら、非常に効果的な点だ。攻撃者はまず、電話をかける前に標的を偵察しなければならない。標的にアプリをインストールさせるだけでなく、サイドロードさせ、さらにカードを使わせる必要もある。

それぞれの段階で、成功させるには異なる種類の手口が必要になる。
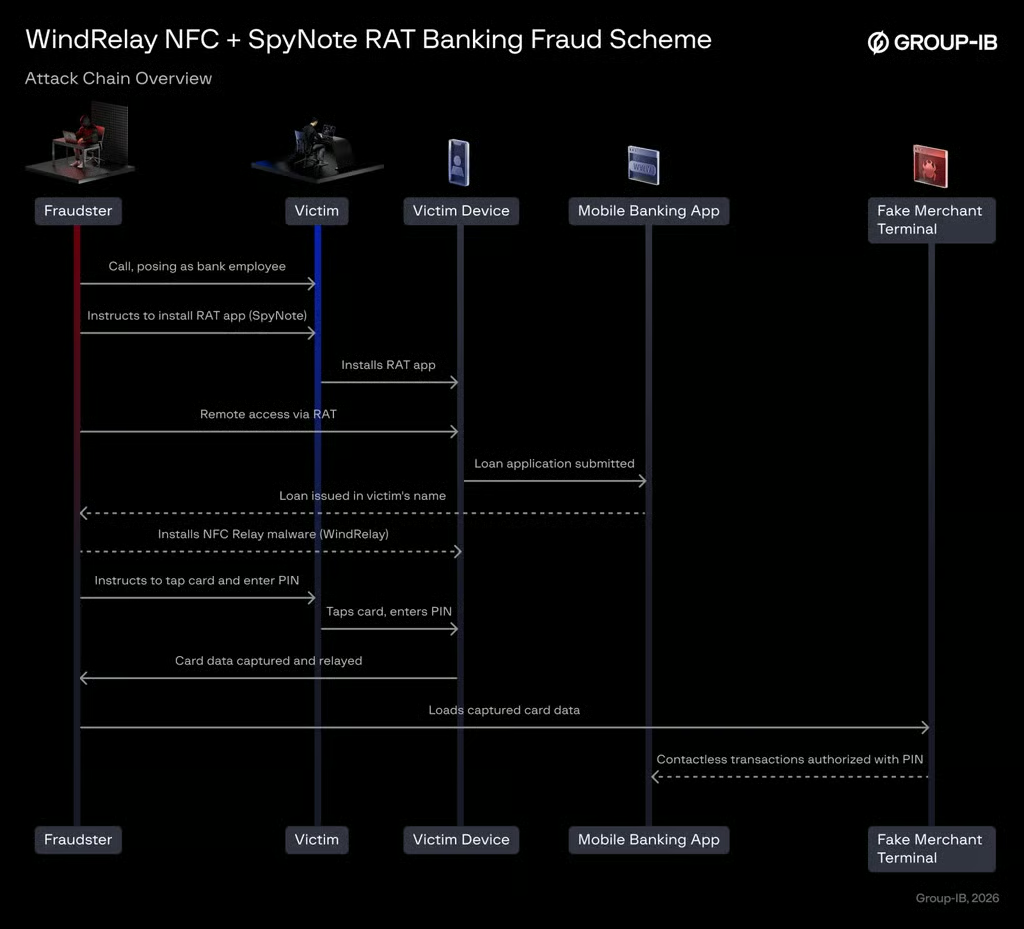
windRelay NFC
Image: Group-IB

そのため、いくつもの条件がうまく整わなければならないからといって、このキャンペーンを単純に過小評価すべきではない。攻撃者が電話を信用させ、SpyNoteに必要なアクセス権を付与させれば、残りの作業の大部分は遠隔で実行される。

Googleは、Google Playからアプリを入手することを推奨し、他のソースから入手したソフトウェアは端末や個人情報を危険にさらす可能性があると警告している。

WindRelayが注目されるのは、まったく新しい詐欺手法を生み出したからではなく、既存の複数の手法を1つの急速に進行する攻撃へと結び付けたからだ。偽のサポート電話から、数分以内に端末の遠隔操作、銀行詐欺、NFCのリアルタイム悪用へと発展する可能性がある。

ユーザーにとって最も分かりやすい警告サインは、もっと早い段階に現れる。銀行員がサポート対応のために、アプリのサイドロードやユーザー補助機能へのアクセス権の付与、決済カードの使用を求めることはない。

その他のニュース:研究者は、Google Password Managerに保存された同期済みパスキーが攻撃に悪用され、侵害されたGoogleアカウントがより広範な認証リスクに転じる可能性があると警告している。

Joseph Chisom Ofonagoro

Joseph is a Technical Writer with about 3 years of experience in the industry, also advancing a career in cyber threat intelligence. He is passionate about the responsible use of technology, a passion that led him into cybersecurity. As an undergrad, he leads a novel community of technology enthusiasts at his school, NOUN, where he guides and shares resources for beginners in tech. His writing experience includes a diverse range of topics, from consumer tech to startups to tutorials. Additionally, he periodically shares case studies and research reports on cybersecurity on his social media pages.

eSecurity Planet Logo

eSecurity Planet is a leading resource for IT professionals at large enterprises who are actively researching cybersecurity vendors and latest trends. eSecurity Planet focuses on providing instruction for how to approach common security challenges, as well as informational deep-dives about advanced cybersecurity topics.

Property of TechnologyAdvice. © 2026 TechnologyAdvice. All Rights Reserved

Advertiser Disclosure: Some of the products that appear on this site are from companies from which TechnologyAdvice receives compensation. This compensation may impact how and where products appear on this site including, for example, the order in which they appear. TechnologyAdvice does not include all companies or all types of products available in the marketplace.