

















Ein Bedrohungsakteur benötigte nur 13 Minuten, um aus einem routinemäßigen Bank-Supportanruf einen kontaktlosen Kartenbetrug in Echtzeit zu machen.
Group-IB stellte Malware fest, die in einer Kampagne gegen Opfer über gefälschte Bank-Supportanrufe eingesetzt wurde. Dabei überzeugten die Angreifer die Betroffenen, Schadsoftware auf ihren Android-Geräten zu installieren. Sobald das Smartphone kompromittiert war, verfügten die Angreifer über eine Plattform für Finanzbetrug.
Die Kampagne spiegelt einen breiteren Wandel beim mobilen Betrug hin zu Angriffen wider, die die Kompromittierung von Geräten mit Zahlungstechnologie verknüpfen. NFC-fähige Malware hat sich bereits zu einer wachsenden Bedrohung entwickelt, doch WindRelay zeigt, wie sich diese Technik mit einer weiteren Schadsoftware zu einem umfassenderen Betrugsangriff verbinden lässt.
Ein kompromittiertes Smartphone, zwei Möglichkeiten, Geld zu stehlen
Der Angriff beginnt mit Social Engineering. Im von Group-IB untersuchten Fall nutzten die Kriminellen einen Anruf, um das Opfer zur Installation einer scheinbar legitimen App zu bewegen.
Group-IB stellte fest, dass es sich bei der App um eine angepasste Version von SpyNote, einem Android-Trojaner für den Fernzugriff (RAT), handelte. Um den Versuch glaubwürdiger zu machen, personalisierten die Angreifer die Malware mit Informationen über das Ziel, darunter dem Namen des Opfers.
Die SpyNote-App wurde per Sideloading installiert, das heißt, sie stammte nicht aus dem offiziellen Google Play Store. Außerdem wurde das Opfer dazu gebracht, die Berechtigung für den Android-Bedienungshilfedienst zu erteilen, wodurch der Angreifer aus der Ferne auf die Bildschirminhalte zugreifen konnte.
Dieser Zugriff war der Wendepunkt. Sobald SpyNote ausgeführt wurde, konnte der Angreifer das Smartphone aus der Ferne steuern und WindRelay installieren.
Die beiden Schadprogramme erfüllten bei demselben Angriff daher unterschiedliche Rollen: SpyNote steuerte das Smartphone, während WindRelay den Kartenbetrug übernahm.
Group-IB stellte fest, dass die Angreifer im Namen des Opfers einen Kredit aufnahmen und WindRelay zur Übermittlung von NFC-Transaktionen in Echtzeit nutzten, nachdem sie das Opfer angewiesen hatten, eine Zahlung vorzunehmen.
Das Ergebnis war ein einziger Angriff, der herkömmlichen Bankbetrug mit kontaktlosem Kartenbetrug kombinierte, statt sich zum Diebstahl von Geld nur auf einen einzigen Weg zu verlassen.
Warum ein derart komplexer Angriff trotzdem funktionieren konnte
Ein interessanter Aspekt dieser Kampagne ist, wie komplex sie wirkt und wie effektiv sie dennoch ist. Der Angreifer muss zunächst das Ziel ausspionieren, bevor er den Anruf startet. Er muss das Opfer nicht nur dazu bringen, eine App zu installieren, sondern sie auch per Sideloading zu beziehen und seine Zahlungskarte zu verwenden.
Jeder Schritt erfordert eine andere Art von Täuschung, damit er funktioniert.
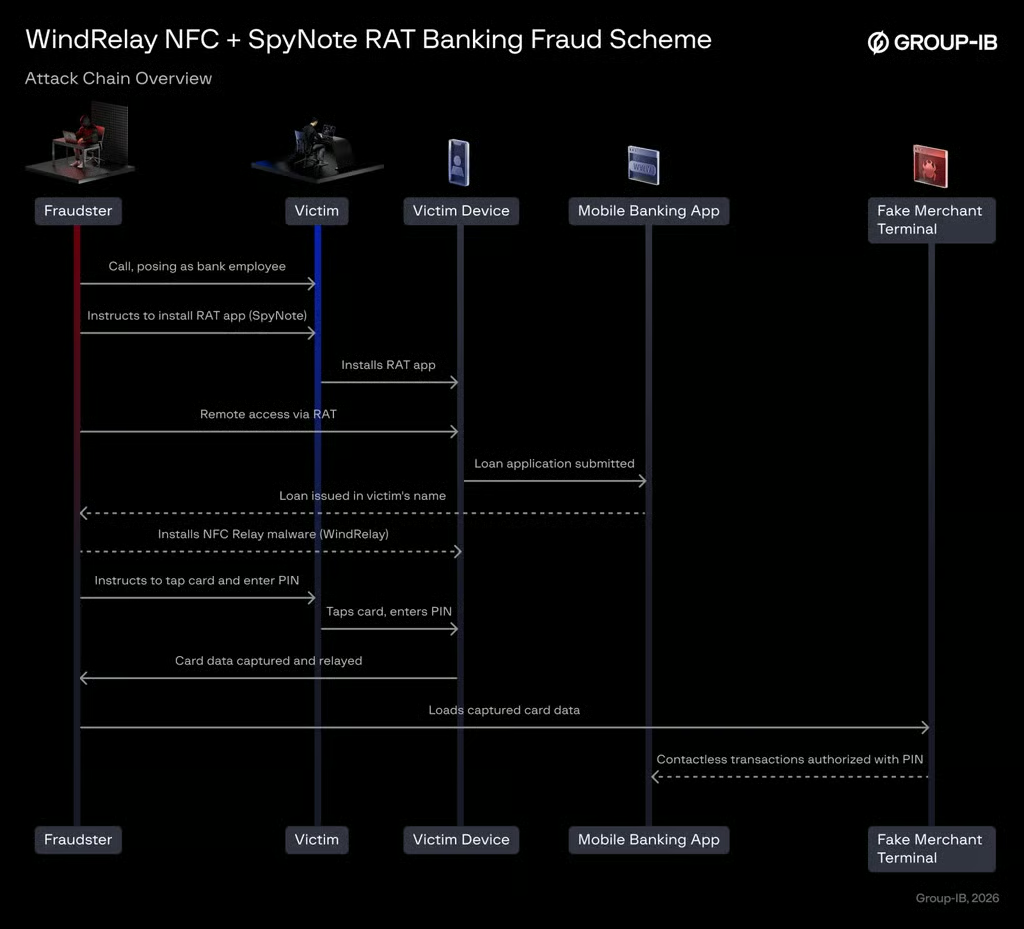
Das erklärt, warum die Kampagne nicht einfach deshalb abgetan werden sollte, weil dafür mehrere Dinge zusammenpassen müssen. Sobald der Angreifer das Opfer davon überzeugt hat, dem Anruf zu vertrauen und SpyNote die nötigen Berechtigungen zu erteilen, läuft ein Großteil des restlichen Vorgangs aus der Ferne ab.
Google empfiehlt, Apps über Google Play zu beziehen und warnt, dass Software aus anderen Quellen Geräte und persönliche Daten gefährden kann.
WindRelay ist nicht deshalb bemerkenswert, weil es eine völlig neue Form des Betrugs einführt, sondern weil es mehrere bestehende Techniken zu einem schnell ablaufenden Angriff verbindet. Ein gefälschter Supportanruf kann innerhalb weniger Minuten zur Fernsteuerung eines Geräts, zu Bankbetrug und zum Missbrauch von NFC in Echtzeit führen.
Für Nutzer kommt das deutlichste Warnsignal viel früher: Ein Bankmitarbeiter sollte nicht von Ihnen verlangen, eine App per Sideloading zu installieren, den Zugriff auf Bedienungshilfen zu gewähren oder Ihre Zahlungskarte zur Lösung eines Supportproblems zu verwenden.
Weitere Nachrichten: Forscher warnen, dass Angreifer möglicherweise synchronisierte, im Google Password Manager gespeicherte Passkeys missbrauchen können, wodurch ein kompromittiertes Google-Konto zu einem umfassenderen Authentifizierungsrisiko werden könnte.