

















クラウド移行セキュリティとは、データやアプリをクラウドへ移行する際に、標準的なセキュリティ手順を安全に実行することを指します。移行前の準備、クラウド移行セキュリティ戦略、移行後のセキュリティ管理と保守が含まれます。効果的なクラウド移行セキュリティは、データの機密性と完全性、アプリケーションの継続的なパフォーマンスを維持し、潜在的な侵害や業務中断から企業を守ります。
クラウド移行セキュリティの仕組み
完全なクラウド移行セキュリティ戦略は、移行前、移行中、移行後という3つの主要な段階で構成されます。
移行前のセキュリティでは、現在のインフラを評価し、弱点を特定して、セキュリティ目標を設定します。この段階では、詳細なリスク評価の実施、既存システムの見直し、安全な移行を確実にするための重要業績評価指標(KPI)の設定を行います。
クラウド移行セキュリティでは、転送中のデータを保護し、アクセス制御を実現します。不要なアクセスを防ぐためのデータ暗号化、ユーザー権限を管理する強力なID・アクセス管理(IAM)プロトコルの導入、脅威をリアルタイムで検知・緩和するためのアクティビティの継続的な監視などが含まれます。
移行後のセキュリティでは、セキュリティ強化のためにクラウドリソースを最適化し、パフォーマンスを定期的に監視して、適用される規制への準拠を確認する必要があります。この段階では、セキュリティ監査を頻繁に実施し、脆弱性を防ぐためにリソース配分を微調整し、コンプライアンス基準を満たしていることを確認するとともに、セキュリティ侵害にできるだけ早く対処するため、インシデント対応戦略を適用します。
クラウド移行の2つのタイプ
クラウド移行には、オンプレミスからクラウドへの移行と、クラウド間の移行という2つのタイプがあります。オンプレミスからクラウドへの移行(リフト&シフト)は、変更を最小限に抑えた迅速な移行に適しています。クラウド間の移行では、クラウドプロバイダーを変更する際に、より高い柔軟性と最適化を実現できます。適切なクラウド移行タイプは、具体的なニーズや目標によって異なります。どの方法を使う場合でも、安全な移行を実現できるよう、セキュアな手順を適切に計画・実行してください。
オンプレミスからクラウドへの移行
オンプレミスからクラウドへの移行は「リフト&シフト」とも呼ばれる、基本的なクラウド移行のタイプです。このプロセスでは、オンプレミスのデータセンターからクラウド環境へデータやアプリケーションを移動します。手動で行うことも、移行ソフトウェアを使うこともできます。
この方法は一般に高速で難易度も低く、アプリケーションやデータへの小規模な適応だけで済みます。迅速な導入が可能になり、オンプレミスのハードウェアを維持する必要がなくなるため、インフラコストも削減できます。ただし、プログラムをクラウドのパフォーマンス向けに完全に最適化できない場合があり、互換性の問題が生じる可能性もあります。
クラウド間の移行
クラウド間の移行とは、あるクラウド環境から別のクラウド環境へ、データ、ワークロード、アプリケーションを移行するプロセスです。企業がクラウドプロバイダーを変更したり、異なるクラウドサービスを統合したりする際に行われます。新しいクラウド環境に適合させるため、アプリケーションやデータの再構成が必要になる場合があります。
新しいクラウドプロバイダーのより良い料金、機能、パフォーマンスを活用できるため、企業の柔軟性が高まります。また、より高度なクラウドサービスを利用しながら、単一のクラウドプロバイダーへの依存を減らすこともできます。一方で、クラウド間のデータ移動は複雑で時間がかかる場合があり、停止やセキュリティ上の問題が発生する可能性もあります。
クラウド移行セキュリティのメリット
クラウド移行セキュリティは、セキュリティ、スケーラビリティ、柔軟性、生産性、コンプライアンスを向上させることで企業にメリットをもたらします。データを保護し、リソースを効率的に管理して、新たな機会に迅速に対応するための強固な基盤となります。
- セキュリティを強化:高度なセキュリティ技術を適用し、侵害、不正アクセス、サイバー脅威からデータを保護します。
- スケーラビリティを改善:需要に応じて規模を簡単に拡大・縮小できるため、より効率的な管理とコスト削減につながります。
- 柔軟性を向上:新しいアプリケーションやサービスを迅速に立ち上げ、市場の変化や顧客のニーズに素早く対応できます。
- 生産性を向上:どこからでもデータやアプリケーションに安全にアクセスできるため、リモートワークとコラボレーションが可能になります。
- コンプライアンスを維持:データの完全性とプライバシーを保護しながら、強力なセキュリティ手法と制御によって業界の要件や基準を満たします。
According to Gartnerのクラウド予測によると、2026年までに4社に3社がクラウドコンピューティングを基盤とするデジタルトランスフォーメーションに取り組むことになります。これは、上記のメリットを得るために、企業がクラウドへの投資を始めるべきであることを示しています。
安全なクラウド移行のリスクと課題
メリットがある一方で、クラウドへの移行には企業が認識しておくべきリスクと課題があります。クラウド移行のリスクはデータやシステムへの直接的な脅威であり、侵害やデータ損失につながる可能性があります。一方、規制上の難しさやスキル不足などの課題は、セキュリティの実装を妨げます。リスクと課題を管理することで脆弱性を減らし、クラウドへのシームレスな移行が可能になります。
クラウド移行におけるセキュリティリスク
クラウド移行のセキュリティリスクとは、クラウドへの転送中および転送後に、データの完全性、機密性、可用性を脅かす可能性のある脅威です。さまざまな緩和策を実施して、データ侵害、IAMの不備、APIの脆弱性、鍵管理の問題、内部脅威に対処します。
| リスク | 原因 | 緩和策 |
|---|---|---|
| データの侵害 | •クラウドリソースの設定ミス。 •データ送信時のセキュリティ対策が不十分。 | •効果的なセキュリティ設定を実装する。 •転送中および保存中のデータに強力な暗号化を使用する。 •セキュリティ監査を頻繁に実施する。 •を活用するDLPツール。 |
| ID・アクセス管理(IAM)の不備 | •アクセス権限の監督不足。 •IAM制御の設定不良。 | •厳格なIAMポリシーを実装する。 •多要素認証を有効にする。 •アクセス制御を見直し、更新する。 •を使用するIAMツール。 •最小権限の原則を徹底する。 •異常なアクティビティがないかアクセス記録を確認する。 |
| APIの脆弱性 | •アプリケーションの保護対策が不十分。 | •堅牢なAPIゲートウェイを構築し、適用する。 •セキュリティテストを定期的に実施する。 •予期しないAPIアクティビティを追跡する。 •APIで適切な認証、認可、暗号化メカニズムが使用されていることを確認する。 |
| 暗号化の弱さと不十分な鍵管理 | •古い暗号化アルゴリズムを使用している。 •暗号化鍵の管理が不十分。 •デフォルトの鍵や共有鍵を使用している。 | •を使用する強力な暗号化技術。 •厳格な鍵管理慣行を採用する。 •専用の鍵管理サービス(KMS)を使用して暗号化鍵をローテーションする。 |
| 内部脅威 | •不満を抱えた従業員による悪意ある行為。 •過失による行動。 | •採用時に包括的な身元調査を実施する。 •厳格なアクセス制御を実装する。 •ユーザーアクティビティを定期的に監査する。 •包括的なセキュリティトレーニングを提供する。 •退職する従業員向けに明確なオフボーディング手順を策定する。 |
クラウド移行におけるセキュリティ上の課題
環境の増殖、監視の問題、スキル不足、新たなコンプライアンス要件、責任共有モデルへの誤解など、クラウド移行の課題は事業継続性に影響を与えます。幸い、こうした課題を管理する方法はいくつかあります。
| 課題 | 企業への影響 | 解決策 |
|---|---|---|
| 制御されない環境の増殖 | •脅威検知におけるセキュリティ上の死角。 | •クラウド管理・ガバナンスフレームワークを導入する。 •クラウドリソースを管理下に置く。 •を使用するクラウドセキュリティポスチャ管理ツール。 |
| 監視の問題 | •潜在的なセキュリティインシデントを可視化し続けることが困難。 | •を導入するセキュリティ情報・イベント管理システム。 •クラウドアクティビティを監視する。 •監視設定を調整する。 |
| クラウドセキュリティのスキル不足 | •効果的なインシデント対応とセキュリティ管理を妨げる。 | •既存の従業員向けのトレーニングプログラムに投資する。 •マネージドセキュリティサービスプロバイダー(MSSP)と連携する。 •自動化とAIを活用したセキュリティツールを使用する。 |
| 新たなコンプライアンス要件 | •コンプライアンス上のギャップ | •適用される規則を常に最新の状態に保つ。 •コンプライアンスの専門家と連携する。 •クラウドガバナンスフレームワークを導入する。 •内部監査と外部監査を定期的に実施する。 |
| 責任共有モデルへの誤解 | •セキュリティ上のギャップ •コンプライアンス上の問題 | •CSPとの責任共有モデルを定義し、文書化する。 •セキュリティポリシーを評価し、変更する。 •すべての関係者が自身の役割と義務を理解していることを確認する。 |
クラウドにおける問題はクラウド移行時だけでなく、全体的なクラウドセキュリティの実装時にも発生します。詳しくは、主要なクラウドセキュリティの問題と、それらを緩和するさまざまな方法について解説したガイドをご覧ください。
クラウド移行セキュリティの実装方法(チェックリスト付き)
クラウド移行プロセス全体にセキュリティを組み込むには、まず移行前に徹底的な評価と計画を行います。次に、アプリケーションの準備状況を確認し、データとインフラを安全に移行して、厳格なテストと検証を実施したうえで、スムーズな本稼働を実現します。最後に、クラウド環境を管理して、移行後の最適化を維持します。
安全なクラウド移行プロセスを実装するためのサンプルチェックリストを作成しました。下の画像をクリックしてファイルをダウンロードし、独自のクラウド移行セキュリティチェックリストにカスタマイズしてください。その後、以下を読み進めて、チェックリストの各タスクを実行する方法を手順ごとに確認してください。
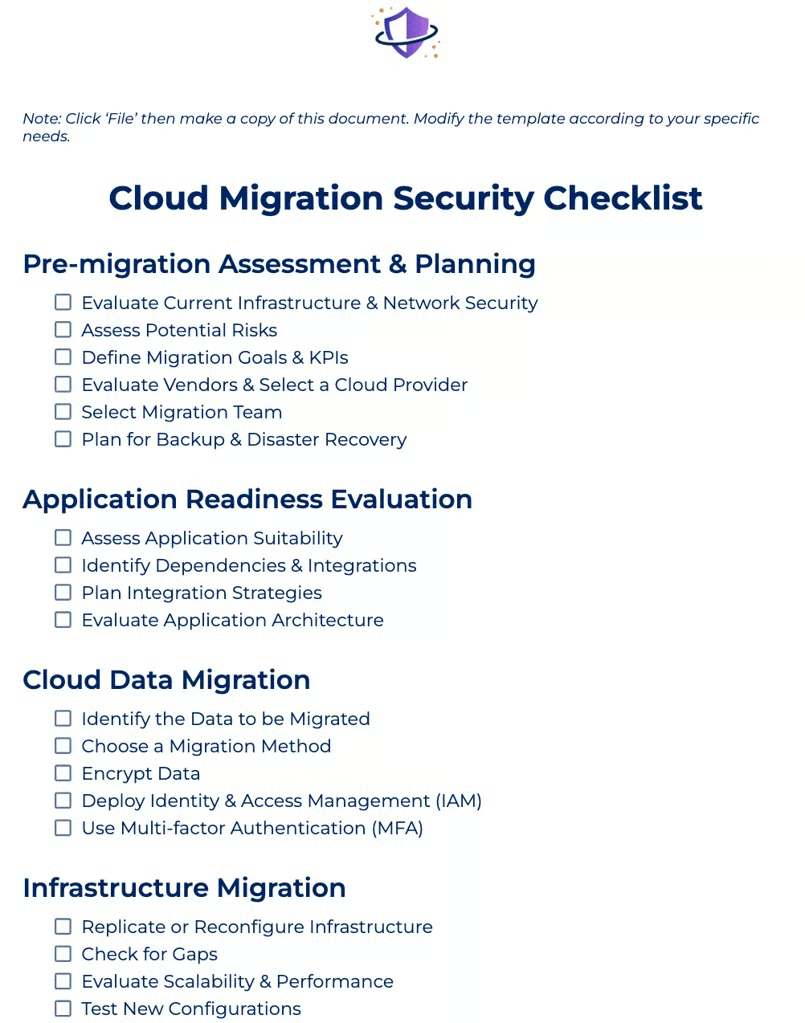
1. 移行前の評価と計画を実施する
クラウド移行を開始する前に、次の手順を実行して準備状況を評価します。
- 現在のITインフラとネットワークセキュリティを評価する:データセンターのハードウェア、ソフトウェア、ネットワークインフラ、ファイアウォール、セキュリティ対策をすべて完全に棚卸しする。
- 潜在的なリスクを評価する:移転プロセス中に発生する可能性のあるセキュリティリスクや問題を特定し、対策を計画する。その後、リスク評価を実施して、弱点と潜在的な脅威を特定する。
- 移行の目標とKPIを定義する:移行プロセスを推進するため、具体的な目標と成功指標を設定する。具体的で、測定可能かつ達成可能で、関連性があり、期限を定めた(SMART)目標とKPIを設定する。
- ベンダーを評価し、クラウドプロバイダーを選択する:要件を満たし、信頼できるサービスを提供するクラウドプロバイダーを選択する。信頼性、スケーラビリティ、料金、サポート、コンプライアンス対応能力に基づいてプロバイダーを比較する。
- 移行チームを選定する:移行プロセスを成功裏に監督する専門チームを編成する。プロジェクトマネージャー、クラウドアーキテクト、セキュリティスペシャリストなどの重要な役職を決め、業務を割り当てる。
- バックアップとディザスタリカバリの計画を準備する:予期しない問題が発生した場合でも、データの完全性と可用性を確保する。データ損失を防ぐため、堅牢なバックアップおよびディザスタリカバリ計画を作成する。
2. アプリケーションの準備状況を評価する
次の作業を行ってアプリケーションを評価し、クラウド移行プロセスに備えます。
- アプリケーションの適合性を評価する:アプリケーションがクラウド環境と互換性があるかどうかを確認する。
- 依存関係と統合を特定する:相互依存関係と必要な統合を整理する。
- 統合戦略を計画する:異なるアプリケーションを新しいクラウドシステムと統合するための詳細な計画を作成する。
- アプリケーションアーキテクチャを検討する:アプリケーションアーキテクチャがスケーラビリティ、信頼性、パフォーマンスをサポートしていることを確認する。
3. 安全なクラウドデータ移行を実施する
安全なデータ移行を実施し、次の項目を実行したか確認します。
- 移行対象のデータを特定する:必要なデータがすべて移行に含まれていることを確認する。各チームと連携して主要なデータソースを特定し、データサイロを解消する。
- 移行方法を選択する:データをクラウドに移行する最適な方法を決定する。データ量、複雑さ、許容できるダウンタイムに基づいて選択する。
- データを暗号化する:転送中もデータプライバシーポリシーと完全性を維持する。転送中および保存中のデータを保護するため、暗号化ツールを使用する。
- クラウドリソースへのアクセスを制御する:ユーザーの権限と責任を管理するID・アクセス管理プロトコルを使用する。
- 多要素認証を使用する:複数の認証を要求する。承認されたユーザーだけがクラウド環境にアクセスできるよう、MFAを有効にする。
4. インフラ移行を安全に実施する
インフラ移行を安全に実施するには、次の方法を行います。
- インフラを複製または再構成する:現在の構成を再現または改善するクラウドアーキテクチャを作成する。
- インフラを再確認する:ギャップを特定し、スケーラビリティとパフォーマンスを確認して、新しい構成をテストする。
5. 環境とアプリケーションをテスト・検証する
以下のプロセスを実行して、環境をテストおよび検証します。
- 機能テストを適用する:新しい環境でアプリケーションが意図どおりに動作することを確認する。重要な機能をすべて検証するため、テストケースとシナリオを作成する。
- パフォーマンステストを実施する:さまざまなシナリオでアプリケーションがどのように動作するかを確認する。システムパフォーマンスを評価するため、負荷、ストレス、耐久性のテストを行う。
- セキュリティとコンプライアンスを検証する:移行後の環境がセキュリティ基準と規制基準を満たしていることを確認する。スキャン、脆弱性評価、監査を実施する。
6. 本稼働する
本稼働時のセキュリティを確保するため、次の手順を実行します。
- データの正確性を確認する:すべてのデータが正確かつ一貫して送信されていることを確認する。移行後にデータ検証チェックを実施する。
- 最終データ同期を実施する:移行中に行われた変更を記録する。システム間の一貫性を維持するため、最終データを同期する。
7. 移行後の安全なクラウド環境を管理・維持する
次の方法を使用して、移行後のクラウド環境のパフォーマンスを監視・分析します。
- DNSとネットワークパラメータを更新する:新しいクラウド環境にトラフィックを迂回させる。DNSとネットワークの設定を検証する。
- 接続性を検証する:すべてのユーザーがシームレスに接続できることを確認する。ネットワーク接続を確認・検証する。
- クラウドツールでリソース割り当てを最適化する:クラウドリソースの活用を最大化する。動的なスケーリングとコスト最適化には、クラウドプロバイダーのツールを使用する。
- パフォーマンスを監視し、微調整する:システムが最適かつ安全に動作していることを確認する。監視システムを設定し、リソースを変更する。
- 新たなコンプライアンスと規制の遵守状況を確認・更新する:適用される規則への継続的なコンプライアンスを維持する。ポリシーの監査と更新を定期的に実施する。
よくある質問(FAQ)
クラウド移行中のデータを保護するにはどうすればよいですか?
転送中のクラウドデータセキュリティを維持するには、重要度に応じてデータを分類します。転送中および保存中のデータを暗号化してセキュリティを保護します。強力なID・アクセス管理と多要素認証を使用して、重要なデータへのアクセスを管理・保護します。
クラウド移行の4つのフェーズとは?
クラウド移行は、評価、計画、実行、移行後という4つのフェーズで構成されます。
- 評価:現在のインフラを調査してデータを収集し、ワークロードが移行可能かどうかを判断します。
- 計画:クラウド環境の設計、移行段階の整理、適切なクラウドサービスプロバイダーの選定を行います。
- 実行:移行を完了し、新しい環境を構成して、アプリケーションが正しく機能することをテストします。
- 移行後:パフォーマンスを監視し、データをバックアップして、発生する問題や危険に対処します。
クラウド移行の7つの戦略とは?
AWSの7R移行モデルには、クラウド移行におけるリホスト、リロケート、リプラットフォーム、リファクタリング、リパーチェス、リタイア、リテインが含まれます。
- リホスト:既存のIT資産をほとんど調整せずにクラウドへ移行します。「Lift and Shift」とも呼ばれます。
- リロケート:ハイパーバイザーを変更せずに仮想化環境全体をクラウドへ移行し、効率とパフォーマンスを向上させます。
- リプラットフォーム:クラウドネイティブ機能を活用するために一部調整を加え、アプリケーションをクラウドへ移行します。「Lift and Reshape」とも呼ばれます。
- リファクタリング:セキュアコーディングの原則やクラウドプラットフォームの機能など、クラウドの能力を最大限に活用できるようアプリケーションを再設計します。
- リパーチェス:既存のアプリケーションを、SaaSプロバイダーのセキュリティ制御を活用できるクラウドベースのSaaS製品に置き換えます。
- リタイア:移行中に、脅威の対象範囲を縮小し、セキュリティ管理を簡素化するため、古いプログラムや不要なプログラムを廃止します。
- リテイン:セキュリティ上の懸念や技術的な制約がある場合は、リスクとメリットを慎重に比較したうえで、一部のプログラムをオンプレミスに残します。
結論:データ保護を強化するクラウド移行セキュリティの実践
クラウド移行におけるセキュリティ対策は、初期計画から実行、移行後まで、すべての重要なフェーズで実施する必要があります。現在はさまざまなクラウドツールを容易に利用できるため、これらを活用してクラウドの保護対策を強化しましょう。クラウド移行セキュリティをより広範なクラウドセキュリティ戦略と統合することで、一般的な脅威から新たな脅威まで、データ、アプリケーション、インフラを効果的に保護する一貫した防御アーキテクチャを構築できます。
クラウド移行に成功した後は、移行後の取り組みとしてクラウドデータを維持・管理する必要があります。詳しくは主要なクラウドデータ管理ソリューションのレビューを読み、主要な機能、長所、短所を比較して、どれが最適かを評価してください。