













Le Zero Trust est un cadre de sécurité qui considère que votre réseau est déjà compromis et que, par conséquent, les utilisateurs et les appareils ne doivent pas être considérés comme fiables par défaut. En appliquant le principe « ne jamais faire confiance, toujours vérifier » et en mettant en place des contrôles d’accès stricts, les organisations peuvent réduire leur surface d’attaque et le risque de violation de données. Le Zero Trust redéfinit la sécurité informatique en remplaçant l’ancien modèle de défense fondé sur le périmètre et le pare-feu, à mesure que les pratiques modernes en matière de données et de sécurité évoluent.
La mise en œuvre d’une architecture Zero Trust, en particulier dans un environnement de télétravail, peut aider les entreprises à minimiser les dommages potentiels causés par les compromissions réussies et à obtenir une meilleure visibilité sur l’activité du réseau en limitant les accès selon les exigences liées à l’authentification de l’utilisateur et à l’état de l’appareil.
- Comment fonctionne le Zero Trust
- Quels sont les principes fondamentaux du Zero Trust ?
- Comment le Zero Trust répond aux menaces modernes de cybersécurité
- Les idées reçues sur le Zero Trust
- 4 étapes pour mettre en œuvre une stratégie Zero Trust concrète
- Avantages de l’architecture Zero Trust
- Défis et considérations liés au Zero Trust
- 3 meilleures solutions Zero Trust
- En résumé : le Zero Trust est un changement de culture, mais il produit des résultats
Comment fonctionne le Zero Trust
Le Zero Trust vise à protéger les ressources et à évaluer en continu le niveau de confiance entre les utilisateurs et les actifs. Il propose une approche de bout en bout de la sécurité des ressources et des données de l’entreprise, couvrant l’authentification, l’autorisation, la gestion des accès, les opérations ainsi que l’infrastructure ou le réseau interconnecté.
Les entreprises qui mettent en place une architecture Zero Trust suivent trois piliers : considérer que leur réseau est compromis, accorder aux utilisateurs le niveau d’accès minimal au réseau en fonction de leurs responsabilités professionnelles et valider toutes les demandes d’accès aux ressources :
- Partir du principe qu’une compromission a eu lieu : Le Zero Trust considère que le réseau a déjà été compromis et qu’aucun utilisateur ni appareil ne doit être considéré comme fiable ou se voir accorder implicitement l’accès aux actifs et aux ressources du réseau.
- Appliquer le principe du moindre privilège : Les utilisateurs ne doivent disposer que des privilèges minimaux nécessaires à l’accomplissement de leurs tâches. Le Zero Trust considère que les menaces et la compromission du réseau peuvent provenir aussi bien de l’intérieur que de l’extérieur de l’organisation.
- N’accorder aucun accès implicite : Aucune ressource ni aucun trafic réseau ne doit être considéré comme fiable par nature, et chaque demande de connexion doit être vérifiée et validée avant que l’autorisation d’accéder au réseau ne soit accordée, qu’il s’agisse d’un appareil interne ou externe. Cela peut se faire au moyen de l’authentification et d’une surveillance continue.
Cela peut sembler représenter un changement de culture pour les organisations qui appliquent déjà des pratiques traditionnelles de cybersécurité. Toutefois, les entreprises peuvent tirer parti des avantages liés à la combinaison d’un état d’esprit adapté et des bons outils pour se protéger efficacement contre les menaces modernes.
Quels sont les principes fondamentaux du Zero Trust ?
La publication de l’Institut national des normes et de la technologie (NIST), SP 800-207 suit sept principes fondamentaux qui fournissent des recommandations pour mettre en œuvre des architectures Zero Trust. Ils consistent notamment à considérer les appareils comme des ressources, à sécuriser l’ensemble du trafic réseau, à exiger une authentification des utilisateurs pour chaque session, à définir les accès accordés aux ressources, à surveiller en permanence les actifs et le réseau, à n’autoriser l’accès que dans les circonstances appropriées et à collecter et examiner fréquemment les données.
Considérer toutes les sources de données et tous les services comme des ressources
Cette règle stipule que, quelle que soit la taille ou la catégorie de l’appareil présent sur le réseau — ou la destination des données et l’endroit où elles sont transmises — tout appareil qui transmet des données sur le réseau et peut accéder au système de l’entreprise constitue une ressource. En outre, une entreprise peut classer un appareil personnel comme une ressource si celui-ci permet d’accéder à des ressources appartenant à l’entreprise.
Sécuriser les communications quelle que soit la localisation du réseau
La localisation de l’appareil qui demande l’accès ne doit pas impliquer qu’il est digne de confiance. Les demandes d’accès provenant d’appareils situés sur le réseau de l’entreprise doivent satisfaire aux mêmes exigences de sécurité que les demandes d’accès et les communications provenant de tout autre réseau.
Autrement dit, toutes les communications doivent s’effectuer de la manière la plus sécurisée disponible, que la demande provienne d’un appareil interne ou externe. Cela protège la confidentialité et l’intégrité des données et assure l’authentification de la source.
Accorder l’accès aux ressources session par session
Ce principe suit la règle du moindre privilège, selon laquelle les utilisateurs ne doivent bénéficier que des privilèges minimaux nécessaires à l’accomplissement de leur tâche. Le NIST va plus loin en exigeant que chaque demande soit évaluée avant d’accorder l’accès à une ressource. Ainsi, l’authentification et l’autorisation pour une ressource ne donnent pas automatiquement accès à une autre ressource.
Établir une politique définissant les accès accordés aux ressources
En définissant correctement leurs ressources, les utilisateurs qui doivent y accéder et les niveaux d’accès à attribuer à chacun, les organisations peuvent mieux protéger leurs ressources. En outre, l’identité d’un client peut inclure le compte utilisateur ou l’identité du service ainsi que tous les attributs associés à ce compte et attribués par l’entreprise. Ces attributs comprennent :
- Caractéristiques de l’appareil : Les informations telles que les versions des logiciels installés, la localisation du réseau, la date et l’heure de la demande, le comportement observé précédemment et les identifiants installés.
- Attributs comportementaux : Ils peuvent inclure des analyses automatisées du sujet et de l’appareil ainsi que les écarts mesurés par rapport aux habitudes d’utilisation observées.
- Politique : L’ensemble des règles d’accès fondées sur les attributs qu’une organisation associe à un sujet, un actif de données ou une application.
- Attributs environnementaux : Il s’agit de facteurs tels que la localisation du réseau du demandeur, l’heure, les attaques actives signalées, etc.
Ces règles et attributs sont déterminés par les besoins de l’entreprise et le niveau de risque qu’elle juge acceptable. Par conséquent, les politiques d’accès aux ressources et d’autorisation des actions peuvent varier selon la sensibilité de la ressource ou des données. En outre, les principes du moindre privilège sont appliqués afin de limiter à la fois la visibilité et l’accessibilité.
Surveiller et mesurer l’intégrité et le niveau de sécurité des actifs
Le NIST indique qu’aucun actif ne doit être considéré comme fiable par nature et que l’entreprise doit évaluer le niveau de sécurité de l’actif lors de chaque demande de ressource. En outre, une entreprise qui met en œuvre une architecture Zero Trust doit déployer un système de diagnostic et d’atténuation continus (CDM) ou un système similaire pour surveiller l’état des appareils et des applications et appliquer les correctifs nécessaires.
Tout actif ou appareil qui échoue aux contrôles de diagnostic — par exemple en raison de vulnérabilités connues ou de correctifs manquants, ou parce qu’il n’est pas géré par l’entreprise — doit bénéficier d’un accès limité ou être bloqué pour toutes les connexions aux ressources réseau, contrairement aux appareils considérés comme « sécurisés ».
Appliquer l’authentification et l’autorisation
Le Zero Trust est un cycle permanent d’obtention de l’accès, d’analyse et d’évaluation des menaces, d’adaptation et de réévaluation continue de la confiance. Les entreprises qui mettent en œuvre une architecture Zero Trust sont donc censées disposer de systèmes de gestion des identités, des identifiants et des accès (ICAM) ainsi que de systèmes de gestion des actifs. Ceux-ci peuvent comprendre :
- Authentification multifacteur (MFA) : Exiger des utilisateurs qu’ils présentent au moins deux moyens d’authentification pour accéder à tout ou partie des ressources de l’entreprise, avec une éventuelle réauthentification et réautorisation selon les transactions effectuées par l’utilisateur.
- Surveillance continue : Les systèmes doivent assurer une surveillance en temps réel de l’activité des utilisateurs sur les systèmes informatiques, les appareils et les réseaux, et alerter les administrateurs en cas de comportements anormaux s’écartant d’une référence définie.
- Politiques appliquées : Les mesures de sécurité prises lorsqu’une activité anormale est détectée. Par exemple, un utilisateur qui demande l’accès à une ressource en dehors de ses heures habituelles de travail peut déclencher une alerte basée sur l’heure, et l’équipe de sécurité doit en être informée.
Les organisations doivent s’efforcer d’utiliser ces systèmes pour parvenir à un équilibre entre sécurité, disponibilité, facilité d’utilisation et rentabilité.
Collecter et examiner les données
Les entreprises doivent recueillir des données sur le niveau de sécurité des actifs, notamment le trafic réseau et les demandes d’accès, traiter ces données et exploiter les informations obtenues pour améliorer la création et l’application des politiques. Pour mieux protéger vos actifs, collectez autant d’informations que possible sur votre infrastructure et testez vos contrôles afin d’identifier les éventuelles faiblesses.
Le Zero Trust est un processus continu et ne peut être garanti par l’adoption d’outils ou de produits spécifiques. Il peut toutefois aider les organisations à se protéger contre plusieurs problèmes courants de cybersécurité.
Comment le Zero Trust répond aux menaces modernes de cybersécurité
En partant du principe qu’une compromission est déjà en cours et en appliquant les sept principes fondamentaux, le Zero Trust peut répondre aux menaces modernes de la manière suivante :
- Réduire les attaques par hameçonnage et les rançongiciels : Le Zero Trust peut empêcher les attaques par hameçonnage en limitant les privilèges des utilisateurs et en exigeant des étapes de vérification supplémentaires, quels que soient l’appareil, le rôle de l’utilisateur ou son niveau d’accès.
- Minimiser les menaces internes : En appliquant le principe du moindre privilège et en surveillant activement l’activité des utilisateurs, le Zero Trust peut détecter et empêcher les menaces potentielles provenant d’utilisateurs internes.
- Réduire l’emprise des attaquants : La vérification de l’accès des utilisateurs à chaque ressource, la mise en œuvre de l’authentification multifacteur et la surveillance continue peuvent limiter, voire bloquer, l’accès d’un attaquant ou d’un acteur de menace persistante avancée à un réseau compromis.
Le Zero Trust limite l’accès des utilisateurs à ce qui est strictement nécessaire et surveille en permanence toutes les ressources du réseau, réduisant ainsi les points d’entrée des attaquants et atténuant l’impact d’une attaque réussie.
Les idées reçues sur le Zero Trust
Bien que les entreprises aient adopté le Zero Trust, deux idées reçues majeures à son sujet peuvent compliquer son adoption par les organisations :
- Les petites organisations n’ont pas besoin du Zero Trust : Certains estiment que le Zero Trust est trop complexe ou inutile pour les petites organisations. En réalité, le Zero Trust est important pour les organisations de toutes tailles et, même si sa mise en place exige une certaine planification, il simplifie la gestion de la sécurité sur le long terme.
- Le Zero Trust est axé sur les produits : La principale idée reçue sur le Zero Trust est qu’il s’agit d’un outil. Or, le Zero Trust est un cadre, et les cadres nécessitent un changement de mentalité et d’infrastructure. Cet état d’esprit est tout aussi important que la mise en œuvre des outils.
Pour adopter une mentalité Zero Trust, les équipes informatiques doivent adhérer à l’idée qu’il n’existe plus de périmètres ni de réseaux de confiance : tout est considéré comme compromis par défaut. Elles doivent élaborer une approche globale et un plan de protection détaillé couvrant les utilisateurs, les appareils, les technologies, les politiques et les procédures.
Par exemple, au lieu de se limiter aux pare-feu, aux passerelles ou aux solutions de détection et de prévention des intrusions (IDPS) qui fournissent un point de contrôle unique pour toute l’organisation, il faut également se concentrer sur l’autorisation, l’authentification, la détection des logiciels malveillants et la surveillance des terminaux, des conteneurs et des applications.
L’objectif de l’architecture Zero Trust est de créer stratégiquement des couches de protection qui peuvent être gérées de manière centralisée et déployées localement, afin de remplacer les couches de défense traditionnelles. Chaque application, conteneur, base de données et système doit devenir à lui seul une forteresse de défense pleinement opérationnelle.
4 étapes pour mettre en œuvre une stratégie Zero Trust concrète
Maintenant que vous avez adopté le bon état d’esprit, il est temps de mettre en œuvre votre stratégie Zero Trust. Pour cela, identifiez les actifs critiques et les surfaces d’attaque, mettez en place des contrôles pour les protéger, définissez une politique Zero Trust et surveillez en permanence l’activité du réseau.
1. Identifier vos ressources et votre surface d’attaque
Quelle que soit votre infrastructure réseau, la définition de votre surface d’attaque doit être votre première priorité. Concentrez-vous sur tous les éléments à protéger, notamment les services et applications critiques, les actifs et les données.
- Protéger les données sensibles : Mettez en œuvre des contrôles et des mesures de sécurité pour protéger les données des clients et des employés ainsi que les autres informations sensibles auxquelles vous ne voulez pas qu’un utilisateur non autorisé ou un attaquant puisse accéder.
- Identifier les applications critiques : Toutes les applications ou tous les services jouant un rôle essentiel dans vos opérations quotidiennes et vos processus métier doivent être identifiés et sécurisés.
- Surveiller les actifs physiques : Les actifs physiques tels que les dispositifs médicaux, les terminaux de point de vente (PoS), les systèmes et composants de contrôle industriel ainsi que les autres éléments d’infrastructure critiques doivent être localisés, protégés et surveillés.
2. Élaborer votre architecture
Une fois vos actifs critiques identifiés, concevez votre architecture de manière à minimiser votre surface d’attaque. Il n’existe pas de solution universelle, mais toutes les solutions doivent respecter le principe « ne jamais faire confiance, toujours vérifier ».
L’architecture Zero Trust doit intégrer les mécanismes familiers suivants :
- Appliquer le principe du moindre privilège : Limitez l’accès aux seules ressources nécessaires à l’exercice de la fonction et restreignez les services ou applications susceptibles de fournir un accès étendu à des réseaux et actifs qui ne sont pas nécessaires.
- Utiliser l’authentification multifacteur (MFA) : L’authentification multifacteur ajoute un niveau d’authentification supplémentaire pour les utilisateurs et les protège contre le vol de leurs identifiants par un acteur malveillant qui chercherait à s’authentifier sur le réseau.
- Créer des politiques pour les utilisateurs et les appareils : Exigez des utilisateurs et des appareils qu’ils passent un « contrôle d’intégrité ». Tous les appareils, systèmes d’exploitation et applications doivent atteindre un niveau minimal d’intégrité avant que l’accès au réseau ou à la ressource ne leur soit accordé.
- Effectuer des contrôles réguliers : Réalisez régulièrement des audits et des évaluations afin de valider les modifications apportées au réseau, de confirmer que les appareils et les applications fonctionnent correctement, d’identifier les éventuelles lacunes de couverture, de découvrir les vulnérabilités ou les erreurs de configuration et de vérifier qu’elles ont été corrigées, et d’obtenir une vision claire de l’état de sécurité global de votre réseau.
3. Créer une politique Zero Trust
Après avoir identifié les actifs critiques et développé l’architecture, documentez votre politique Zero Trust. Définissez clairement les principes de la stratégie Zero Trust et les détails relatifs à ses différents éléments, tels que la vérification des identités, l’infrastructure réseau, les contrôles d’accès, la sécurité des données et les attentes envers le personnel.
- Gestion des identités et des accès (IAM) : Dans cette section de la politique, détaillez les méthodes d’authentification et d’autorisation des utilisateurs, les processus de vérification des utilisateurs ou les contrôles d’accès fondés sur les rôles au sein de l’organisation.
- Segmentation du réseau : Incluez les éventuelles zones réseau, plages d’adresses IP, informations de segmentation et autorisations d’accès pour les utilisateurs et les appareils sur chaque segment du réseau.
- Gestion des appareils : Documentez les informations relatives aux appareils, notamment les systèmes d’exploitation, les versions des applications, les correctifs, etc.
- Protection des données : Indiquez les méthodes de chiffrement, les autorisations des utilisateurs et les contrôles d’accès.
- Exigences de conformité : Répertoriez les normes et réglementations auxquelles la politique doit se conformer, telles que HIPAA ou PCI-DSS. Incluez également les formations ou évaluations des employés nécessaires au respect de ces normes.
Pour créer une politique efficace, posez les questions qui, quoi, quand, où, pourquoi et comment pour chaque utilisateur, appareil, application, service et autre ressource qui cherche à obtenir un accès.
4. Surveiller continuellement votre réseau
Surveiller en continu l’activité de votre réseau à l’aide d’outils de surveillance réseau permet aux équipes informatiques et de sécurité d’observer l’activité du réseau, d’être informées des éventuels problèmes et de recueillir des informations sur l’état général de votre réseau.
- Analyser le trafic : Collectez en temps réel des journaux détaillés des actions effectuées sur le réseau et par les utilisateurs afin d’identifier les références, les tendances ou les anomalies.
- Alerter les équipes de sécurité : Les outils de surveillance réseau peuvent alerter le personnel en cas d’activité suspecte ou de comportements anormaux des utilisateurs sur le réseau.
- Obtenir des informations : Les organisations peuvent utiliser les outils de reporting pour évaluer l’efficacité de leur stratégie Zero Trust et identifier les possibilités d’amélioration.
Testez votre mise en œuvre du Zero Trust de manière approfondie afin de vérifier que toute l’infrastructure a été identifiée et prise en compte, que les politiques ont été créées et que les outils, services et applications ont été intégrés au réseau de l’organisation sans créer de lacunes ni de vulnérabilités.
Pour en savoir plus sur certains des meilleurs outils de surveillance réseau disponibles, notamment leurs fonctionnalités et leur comparaison avec d’autres solutions du marché.
Avantages de l’architecture Zero Trust
L’adoption d’une architecture Zero Trust réduit considérablement les vecteurs d’attaque potentiels tout en renforçant les exigences en matière de journalisation et de vérification, et en augmentant les chances de détecter les activités malveillantes internes et externes.
- Réduire votre surface d’attaque : Le respect du principe du « moindre privilège » et la mise en place de contrôles d’accès stricts sur les appareils et les ressources réduisent la surface d’attaque ainsi que les dommages causés par une compromission réussie.
- Améliorer votre sécurité : La surveillance et la journalisation continues des accès des utilisateurs et des appareils au réseau améliorent la visibilité et ont un effet positif sur l’état de sécurité de l’organisation.
L’architecture Zero Trust constitue une amélioration considérable par rapport aux méthodes de sécurité traditionnelles grâce aux outils et fonctionnalités de sécurité robustes qui peuvent être mis en œuvre. Les organisations peuvent par exemple intégrer à leur architecture des fonctionnalités telles que la gestion des identités et des accès (IAM), les contrôles d’accès au réseau (NAC) ou les vérifications par authentification multifacteur (MFA) afin de rechercher l’adresse IP d’origine d’un appareil et d’effectuer des contrôles pour déterminer si l’appareil de l’utilisateur pourrait être compromis.
Défis et considérations liés au Zero Trust
Les organisations sont confrontées à des contraintes constantes en matière de ressources, ce qui peut contribuer aux principaux défis du Zero Trust présentés ci-dessous :
- Remplacer l’infrastructure existante : L’architecture Zero Trust peut être adoptée pour un sous-groupe d’utilisateurs ou des actifs clés. Cependant, la maintenance de plusieurs technologies peut entraîner des coûts et une charge de travail supplémentaires pour le personnel informatique et de sécurité. Idéalement, l’architecture Zero Trust devrait remplacer des éléments entiers de la sécurité traditionnelle (accès réseau, authentification, etc.) afin de réduire la complexité liée à la prise en charge d’outils qui se chevauchent et d’équipements obsolètes.
- Trouver un budget suffisant : Les fournisseurs d’architectures Zero Trust soulignent que leur adoption réduira les dépenses au fil du temps, car leur solution peut remplacer plusieurs produits et services distincts ainsi que l’infrastructure nécessaire à leur prise en charge. En réalité, ce calcul sera toutefois beaucoup plus nuancé.
- Anticiper : De nombreux outils de sécurité informatique traditionnels ont encore plusieurs années de durée de vie, et la plupart des organisations ne peuvent pas se permettre de repartir de zéro. Les responsables informatiques et de la sécurité doivent analyser quels outils d’architecture Zero Trust s’intègrent à l’infrastructure actuelle qu’ils ne prévoient pas de remplacer, afin de créer des transitions rentables.
L’adoption d’une architecture Zero Trust présente de nombreux avantages, mais elle peut également entraîner une réaction en chaîne nécessitant la mise à niveau de composants existants ou la création de contrôles compensatoires, ce qui peut s’avérer complexe et coûteux. Les responsables informatiques et de la sécurité doivent étudier attentivement les différentes solutions Zero Trust et collaborer en amont avec les fournisseurs afin d’identifier cette éventualité et de s’y préparer.
3 meilleures solutions Zero Trust
Lorsqu’elles recherchent une solution Zero Trust, les organisations constatent que certains produits offrent une réelle valeur tandis que d’autres relèvent surtout du battage médiatique. La valeur réelle d’une solution dépend de la compréhension qu’a l’organisation de son infrastructure et des capacités de la solution mise en œuvre. Bien qu’il existe de nombreuses solutions parmi lesquelles choisir, trois se distinguent : NordLayer, Twistedgate et ManageEngine AD360.
NordLayer
NordLayer propose une solution SASE et Zero Trust clé en main qui incarne les principes du Zero Trust en donnant la priorité à l’authentification des utilisateurs, des appareils et des connexions. Elle applique une approche consistant à « ne faire confiance à personne et tout vérifier » et intègre la gestion des identités et des accès (IAM) ainsi que la segmentation du réseau afin d’établir une sécurité robuste.
NordLayer propose plusieurs forfaits, la version Lite étant proposée à partir de 8 dollars US par mois et par utilisateur. Ses autres forfaits offrent toutefois davantage de fonctionnalités et commencent à 11 et 14 dollars US par mois et par utilisateur. Une offre Enterprise est également disponible au tarif de 7 dollars US par mois et par utilisateur pour les organisations comptant au moins 50 utilisateurs (tous les tarifs indiqués correspondent à un paiement annuel).
Twingate
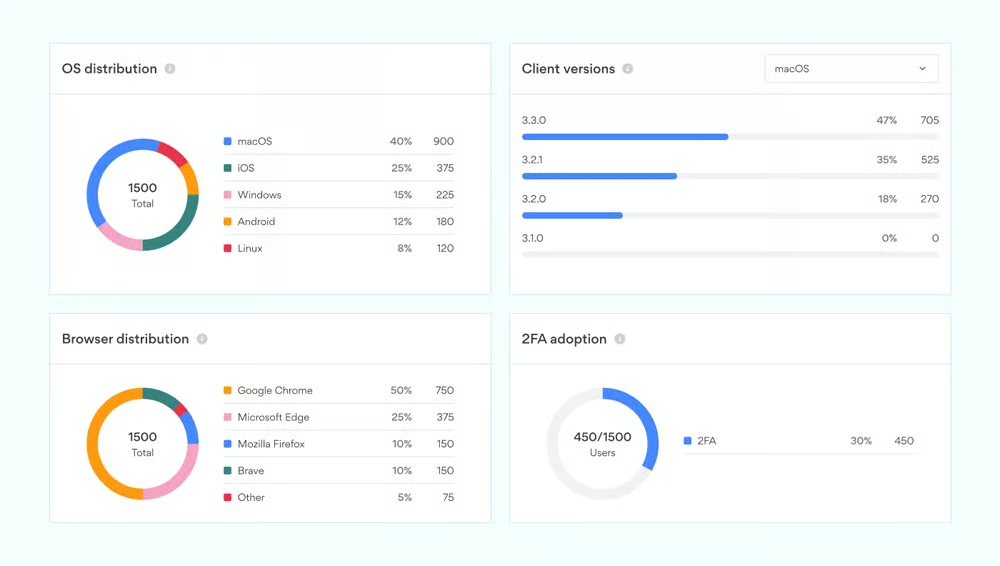
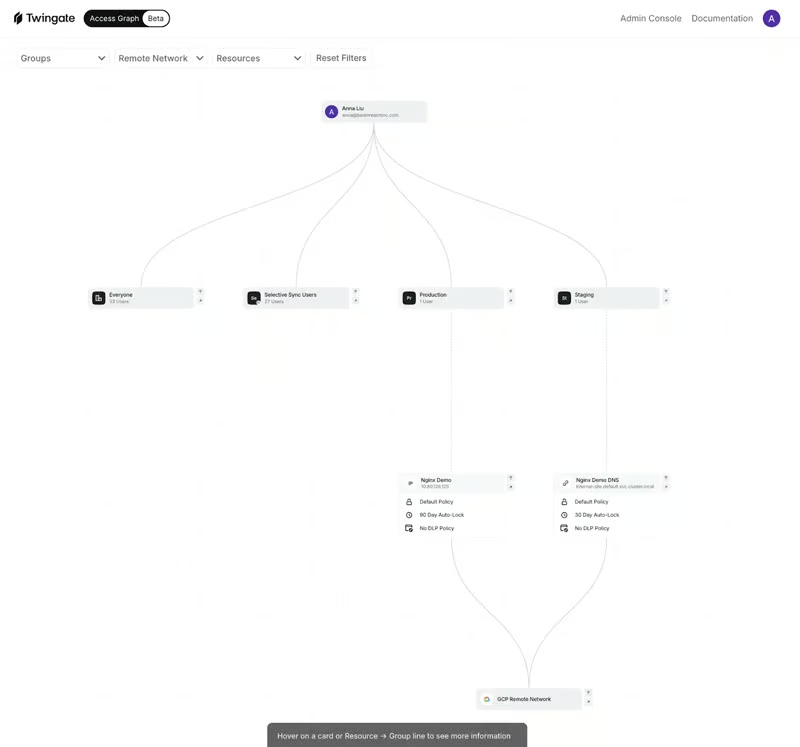
Twingate propose un processus d’authentification en plusieurs étapes qui aide les entreprises en forte croissance à mettre facilement en œuvre une solution d’accès réseau Zero Trust sécurisée sans compromettre la convivialité ni les performances. La solution Identity-First Networking de Twingate associe une sécurité de niveau entreprise à une expérience utilisateur de qualité grand public.
Twingate propose un forfait gratuit ; toutefois, ses fonctionnalités sont très limitées par rapport à ses autres forfaits, qui commencent à 5 dollars US par mois et par utilisateur pour la licence Team et atteignent 10 dollars US par mois et par utilisateur pour la licence Business (en cas de paiement annuel).
ManageEngine AD360
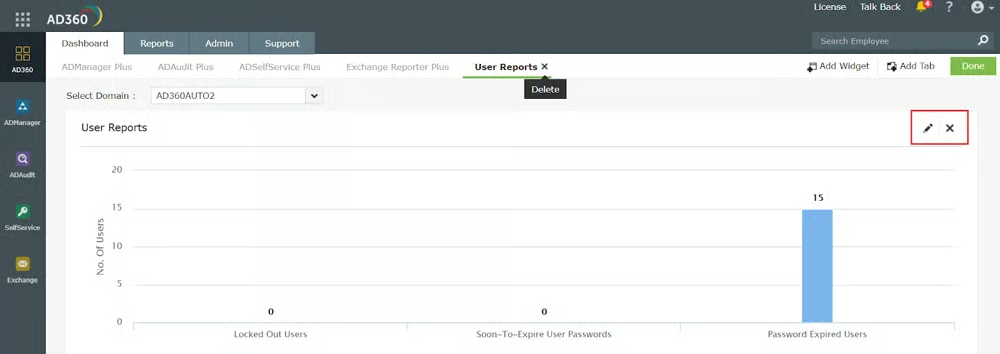
ManageEngine AD360 est une solution intégrée de gestion des identités et des accès (IAM) qui aide les organisations à gérer et à sécuriser les identités des utilisateurs, à faciliter la gouvernance des identités et à garantir la conformité. Ses fonctionnalités principales comprennent l’authentification unique sécurisée, la gestion automatisée du cycle de vie des identités, les rapports d’audit historiques, et bien plus encore.
Les tarifs ne sont pas disponibles sur le site de ManageEngine. Les clients peuvent toutefois contacter l’entreprise pour obtenir un devis.
Pour consulter notre liste complète de 80 solutions Zero Trust réparties en six catégories, découvrez notre article sur les meilleures solutions Zero Trust.
En résumé : le Zero Trust est un changement de culture, mais il produit des résultats
Une enquête de la Cloud Security Alliance (CSA) a révélé que 77 % des dirigeants prévoient d’augmenter leurs dépenses consacrées au Zero Trust. Toutefois, les équipes informatiques et de sécurité doivent parfaitement comprendre leur infrastructure actuelle et les actifs critiques qu’elles doivent protéger, définir des objectifs précis et clairs avant d’effectuer un investissement important, et ne jamais faire confiance, toujours vérifier. Une mise en œuvre correcte et l’adoption des principes du Zero Trust peuvent avoir un impact considérable sur l’état de sécurité de votre organisation et créer un environnement réseau plus efficace et résilient.
Ensuite, découvrez comment utiliser le Zero Trust pour renforcer l’IAM de votre réseau.