

















Un cybercriminel utilisant le pseudonyme « TheHatman » affirme vendre plus de 3,6 millions d’enregistrements d’annuaires d’employés obtenus depuis les environnements Microsoft Entra ID de grandes entreprises, dont McDonald’s, Vodafone et Tata Consultancy Services.
Le vendeur a commencé à faire la publicité de ces bases de données volées sur plusieurs forums de la cybercriminalité, dont DarkForum, PwnForums et BreachForumsSt, entre le 31 juillet et la mi-août.
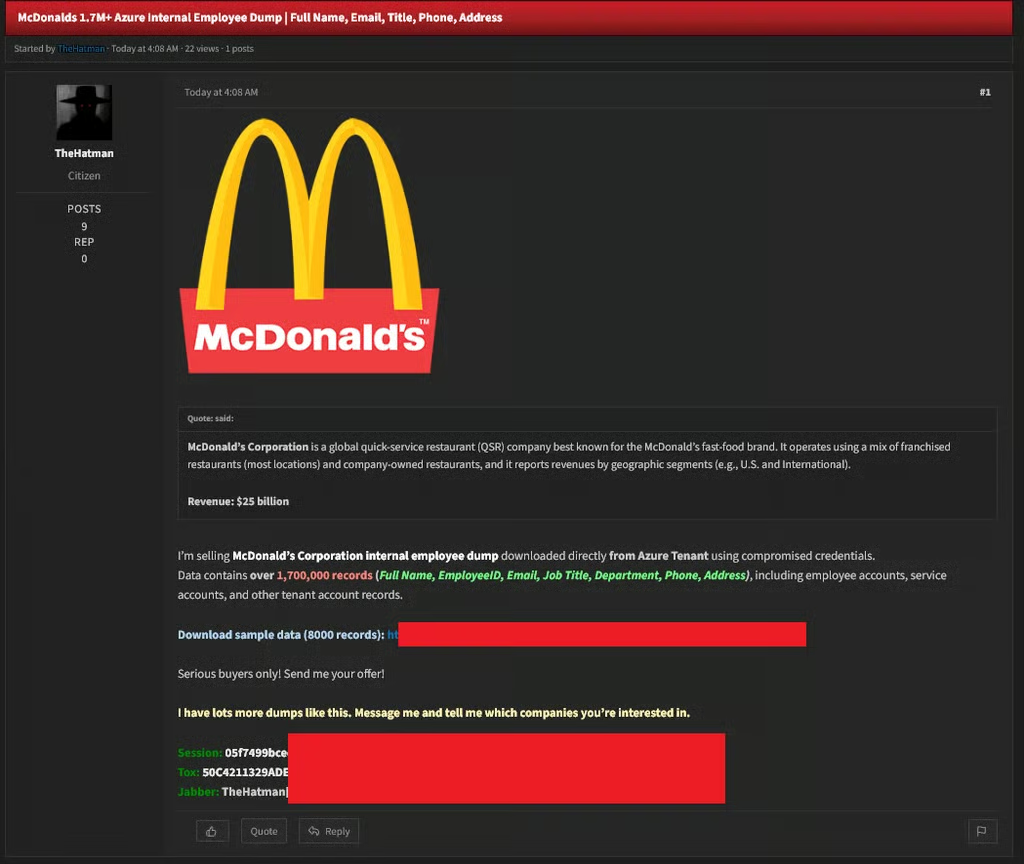
Le plus important jeu de données pris individuellement prétend exposer plus de 1,7 million d’enregistrements de McDonald’s Corporation, présenté comme un « dump interne d’employés téléchargé directement depuis le locataire Azure à l’aide d’identifiants compromis ».
Parmi les autres offres importantes concernant des entreprises figurent :
- Tata Consultancy Services (TCS) : environ 800 000 enregistrements
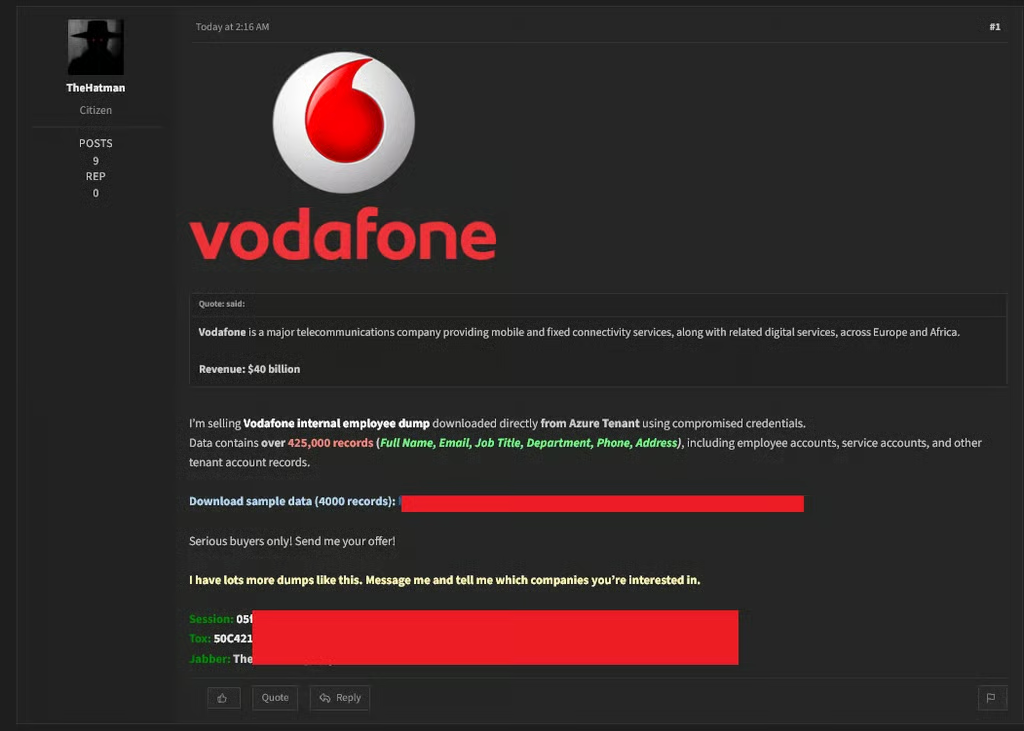
- Vodafone : environ 425 000 enregistrements
- HCL Technologies : environ 250 000 enregistrements
- InterContinental Hotels Group (IHG) : environ 185 000 enregistrements
- Kyndryl : environ 170 000 enregistrements
- Gap Inc. : environ 80 000 enregistrements
- Hexaware Technologies : environ 20 000 enregistrements
- Wyndham Hotels : environ 9 000 enregistrements
Les jeux de données contiennent les principaux attributs des annuaires d’entreprise : noms complets, identifiants d’employés, numéros de téléphone, adresses postales, adresses e-mail professionnelles (y compris le routage natif en .onmicrosoft.com), intitulés de poste, rattachements hiérarchiques, appartenances à des groupes, ainsi que des listes de comptes de service et d’administrateurs généraux.
Des vols ciblés tirant parti des failles de la plateforme
La société de renseignement sur les menaces Hudson Rock a estimé que des échantillons des données proposées étaient « très probablement authentiques », en invoquant des structures d’adresses e-mail professionnelles et des champs cohérents avec des exportations d’annuaires Microsoft Entra ID. Cependant, la provenance, l’ancienneté et la méthode d’extraction des jeux de données n’ont pas été confirmées indépendamment.
« L’exposition des comptes de service et des noms des administrateurs généraux est particulièrement préoccupante, car elle fournit une feuille de route directe pour de futures attaques d’ingénierie sociale, d’hameçonnage ciblé ou d’élévation de privilèges visant ces organisations », a indiqué Hudson Rock.
Plutôt que d’être imputées à une faille zero-day d’Azure elle-même, les compromissions sont attribuées par les analystes en sécurité à des logiciels malveillants de type infostealer, qui dérobent les mots de passe enregistrés dans les navigateurs et les jetons de session sur les ordinateurs d’employés infectés. Hudson Rock a identifié des identifiants compromis provenant de journaux d’infostealers associés à plusieurs entreprises touchées, dont TCS, Gap, HCL Technologies et Kyndryl.
Selon BleepingComputer, TCS et Gap ont toutes deux rejeté les allégations d’une récente intrusion. TCS a informé la National Stock Exchange of India que son examen n’avait révélé aucun élément crédible attestant d’une intrusion, ajoutant que les données semblaient dater de plus de quatre ans. Un porte-parole de Gap a également déclaré que les examens préliminaires n’avaient montré aucune compromission des systèmes de l’entreprise et que les données proposées n’étaient ni sensibles ni récentes.
Le véritable risque réside dans la suite
Même si certains enregistrements sont anciens, des annuaires détaillés d’employés peuvent devenir des supports d’attaque précieux. Connaître le responsable, l’intitulé de poste, le numéro de téléphone et l’adresse e-mail professionnelle d’un employé fournit aux criminels suffisamment de contexte pour rendre crédibles des tentatives d’hameçonnage ou d’usurpation d’identité.
L’exposition des informations relatives aux administrateurs et aux comptes de service augmente encore les risques, car elle peut aider les attaquants à prioriser les comptes susceptibles de leur fournir un accès plus étendu. Pour les entreprises, cet incident souligne l’évolution de la sécurité cloud : protéger uniquement les mots de passe ne suffit plus. Les organisations doivent également rechercher les jetons de session volés et les infections par des infostealers, limiter la visibilité des annuaires et contrôler étroitement les applications ayant accès aux environnements Entra.
Pour les employés, les appels ou messages inattendus qui connaissent déjà leur intitulé de poste, leur responsable ou des détails sur leur lieu de travail doivent faire l’objet d’une vigilance accrue.
En savoir plus : découvrez comment les attaquants vont au-delà du simple vol de mots de passe pour cibler les flux d’authentification Microsoft et les jetons de session dans Tactiques d’hameçonnage ciblant les jetons de session et diffusant des logiciels malveillants.