












Telefonbetrug ist nie verschwunden. Er hat sich weiterentwickelt.
Vishing, auch Voice-Phishing genannt, ist eine Social-Engineering-Technik, bei der Telefonanrufe genutzt werden, um Opfern Geld oder sensible Informationen zu entlocken. Vor einigen Jahren gingen diese Angriffe typischerweise von unaufgeforderten Anrufen aus, bei denen sich Kriminelle als IRS, FBI oder Microsoft-Support ausgaben. Der Ansatz war einfach und auf eine hohe Anzahl von Anrufen ausgelegt.
Dann begannen Telekommunikationsanbieter, verdächtige Anrufe mit Warnungen wie „Wahrscheinlich Betrug“ zu kennzeichnen. Anrufblockierung und Analysen beeinträchtigten die Wirtschaftlichkeit ausgehender Vishing-Anrufe. Die Angreifer reagierten, indem sie änderten, wer den Anruf initiiert.
Statt das Opfer direkt anzurufen, begannen sie, E-Mails zu versenden, in denen der Empfänger aufgefordert wurde, wegen einer gefälschten Rechnung, einer Abonnementverlängerung oder eines Kontoproblems eine Telefonnummer anzurufen.
Indem sie den Ausgangspunkt verlagerten, umgingen die Kriminellen den Schutz durch Anrufkennzeichnung und gewannen sofort an Glaubwürdigkeit. Das Opfer tätigte den Anruf selbst, sodass die Interaktion legitim wirkte.
Ich bezeichne dieses Modell als hybrides Vishing, weil es die Zustellung per E-Mail mit sprachbasiertem Social Engineering kombiniert.
Als sich sichere E-Mail-Gateways verbesserten und Erkennungsmodelle Rechnungs- und Rechnungsthemen in Ködern zuverlässiger identifizierten, standen die Angreifer vor einer neuen Herausforderung: der Zustellbarkeit von Nachrichten.
Wenn herkömmliche Phishing-E-Mails die Posteingänge nicht zuverlässig erreichen konnten, war ein alternativer, vertrauenswürdiger Zustellungskanal erforderlich.
Diese Anforderung führte zur jüngsten Weiterentwicklung der Vishing-Taktiken: dem Missbrauch von Diensten.
Vertrauenswürdige Plattformen zur Zustellung von Nachrichten missbrauchen
Anstatt schädliche E-Mails von einer von den Angreifern kontrollierten Infrastruktur zu versenden, missbrauchen Kriminelle zunehmend legitime SaaS-Plattformen, um ihre Köder zuzustellen.
Nachfolgend ein Beispiel dafür, wie Google Kalender zur Zustellung einer hybriden Vishing-Nachricht missbraucht wurde:
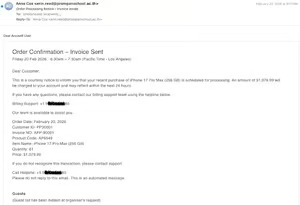
In diesem Fall erstellte der Angreifer eine Kalendereinladung mit dem Besprechungstitel „Auftragsbestätigung – Rechnung versendet“ und bettete die Vishing-Anweisungen in die Besprechungsbeschreibung ein. Wenn sichere E-Mail-Gateways die Nachricht bewerten, sehen sie eine legitime Kalendereinladung, die von der Infrastruktur von Google erzeugt wurde. Struktur und Header der Nachricht sowie die sendende IP-Adresse entsprechen den erwarteten Mustern für den Datenverkehr von Google Workspace.
Aus Sicht der Authentifizierung besteht die Nachricht SPF-, DKIM- und DMARC-Prüfungen. Aus Sicht der Reputation stammt sie von einer äußerst vertrauenswürdigen Domain. Inhaltlich ist sie als standardmäßige Kalenderbenachrichtigung formatiert.
Viele Filtersysteme stufen die Nachricht daher als legitimes Kollaborationsartefakt und nicht als Phishing-Versuch ein.
In den vergangenen Monaten haben wir einen ähnlichen Missbrauch bei Kalendereinladungen von Microsoft und Google, Zoom-Besprechungseinladungen und anderen Tools für die Zusammenarbeit beobachtet.
Ein jüngstes Beispiel betraf den Missbrauch des Workflows für die Website-Zusammenarbeit von Squarespace.
Squarespace ermöglicht es Kunden, Websites gemeinsam zu erstellen und zu verwalten. Administratoren können Mitwirkende einladen, indem sie einen Namen und eine E-Mail-Adresse eingeben. Squarespace versendet anschließend eine automatische Einladungs-E-Mail mit dem Projektnamen und weiteren Angaben.
Die E-Mail stammt von den Servern von Squarespace und besteht die SPF-, DKIM- und DMARC-Validierung. Da die sendende Domain über eine starke Reputation verfügt, wird die Nachricht den Posteingang des Empfängers mit hoher Wahrscheinlichkeit erreichen.
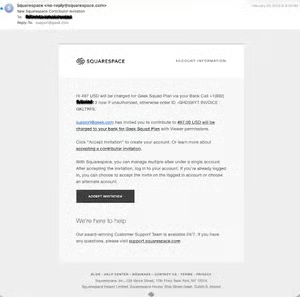
Im beobachteten Fall füllte der Angreifer das Feld „Name“ mit folgendem Text:
„497 US-Dollar werden für den Geek Squad Plan über Ihre Bank abgebucht. Rufen Sie jetzt +1 (802) XXX – XXXX an. Wenn nicht autorisiert, andernfalls Bestell-ID -GHD59IYT RECHNUNG: GKLTRF9“
Als Projektname wurde festgelegt:
„497,00 US-Dollar werden für den Geek Squad Plan von Ihrer Bank abgebucht“
Das Ergebnis war eine vollständig authentifizierte, von einer legitimen Marke stammende E-Mail mit einem klassischen Köder für einen Rückerstattungsbetrug. Spoofing war nicht erforderlich. Es wurde keine schädliche Infrastruktur verwendet.
Der Angreifer bewaffnete einfach von Benutzern kontrollierte Eingabefelder innerhalb einer vertrauenswürdigen Plattform. Nachfolgend sehen Sie, was der Empfänger in seinem Posteingang sah:
Warum das funktioniert
Diese Technik nutzt eine strukturelle Asymmetrie in der E-Mail-Sicherheit aus.
E-Mail-Authentifizierungsprotokolle wie SPF, DKIM und DMARC validieren die Kontrolle über eine Domain.
Sie validieren nicht die Absicht. Wenn ein Angreifer schädliche Inhalte in eine legitime Plattform einschleusen kann, die authentifizierte E-Mails versendet, übernimmt die Nachricht die Reputation dieser Plattform.
Sichere E-Mail-Gateways gewichten die Reputation des Absenders und die Übereinstimmung der Authentifizierung stark.
Wenn beide Indikatoren positiv sind, muss die inhaltsbasierte Erkennung die vollständige Last der Betrugserkennung tragen. Da die Nachricht jedoch als legitime Workflow-Benachrichtigung formatiert ist, können Erkennungsmodelle sie anders behandeln als eine herkömmliche Phishing-E-Mail.
Der Angreifer lagert Infrastruktur, Reputation und Zustellbarkeit praktisch an den missbrauchten Dienstanbieter aus.
Geschäftsrisiken und Auswirkungen
Diese Verlagerung schafft Risiken auf mehreren Ebenen.
Für Endbenutzer und Unternehmen führen hybride Vishing-Angriffe häufig zu direkten finanziellen Verlusten.
Opfer, die die angegebene Nummer anrufen, werden durch Social Engineering dazu gebracht, Fernzugriff zu gewähren, Geld zu überweisen oder sensible Informationen preiszugeben.
Da das Opfer den Anruf selbst initiiert, bieten herkömmliche Abwehrmaßnahmen im Telefoniebereich keinen Schutz.
Für Dienstanbieter sind die Auswirkungen reputationsbezogener und betrieblicher Natur. Plattformen, die wiederholt für Betrug missbraucht werden, können Folgendes erleben:
- Schädigung der Marke und Verlust des Nutzervertrauens
- Mehr Missbrauchsmeldungen und höhere Supportkosten
- Mögliche aufsichtsrechtliche Prüfungen, wenn die Kontrollen als unzureichend eingestuft werden
- Eine verstärkte Filterung oder Blockierung ihres legitimen E-Mail-Verkehrs durch nachgelagerte Mailanbieter
In Extremfällen kann groß angelegter Missbrauch die Zustellbarkeit aller von der Plattform ausgehenden Transaktions-E-Mails beeinträchtigen.
Maßnahmen zur Abwehr für Dienstanbieter
Jeder Dienst, der automatische Nachrichten mit von Benutzern kontrollierten Inhalten versendet, kann auf diese Weise missbraucht werden.
Dienstanbieter sollten mehrschichtige Kontrollen implementieren, darunter:
- Eingabevalidierung und -bereinigung
Zeichensätze beschränken, numerische Inhalte in Namensfeldern begrenzen und angemessene Längenbeschränkungen durchsetzen. Beispielsweise sollte ein Feld „Name“ keine vollständigen Sätze mit Geldbeträgen und Telefonnummern akzeptieren.
- Erkennung von Inhaltsanomalien
Automatisierte Prüfungen ausgehender Transaktions-E-Mails durchführen. Einladungen kennzeichnen oder blockieren, die risikoreiche Schlüsselwörter, Telefonnummern in Verbindung mit Währungsangaben oder typische Formulierungen von Rückerstattungsbetrug enthalten.
- Kontextbezogene Warnbanner
Bei Plattformen für die Zusammenarbeit wie Kalendersystemen Warnhinweise voranstellen, wenn Einladungen verdächtige Finanzformulierungen oder externe Telefonnummern enthalten. Dies ist zwar keine vollständige Lösung, aber sichtbare Reibung verringert die Erfolgsquote der Angreifer.
- Ratenbegrenzung und Missbrauchsüberwachung
Muster erkennen, etwa große Mengen von Einladungen mit Finanzbegriffen oder die wiederholte Verwendung von Telefonnummern in voneinander unabhängigen Konten.
Hinweise für Endbenutzer
Endbenutzer bleiben die letzte Verteidigungslinie.
Rufen Sie niemals die Telefonnummer an, die in einer unaufgeforderten Rechnung, einem Abonnementhinweis oder einer Besprechungseinladung angegeben ist. Suchen Sie stattdessen unabhängig die offiziellen Kontaktdaten der Organisation heraus und nehmen Sie über eine vertrauenswürdige Quelle Kontakt auf.
Wenn eine Nachricht Dringlichkeit im Zusammenhang mit einer finanziellen Transaktion erzeugt, sollten Sie bis zum Beweis des Gegenteils von Social Engineering ausgehen.
Das Wichtigste
Vishing ist nicht neu, aber die Zustellmechanismen entwickeln sich weiter.
Während die Verteidiger Kontrollen auf einer Ebene einführen, wechseln die Angreifer zu einer anderen. Heute nutzen sie das Vertrauen und die Infrastruktur legitimer Onlinedienste aus, um sicherzustellen, dass ihre Köder den Posteingang erreichen.
Der Sprachkanal bleibt die Monetarisierungsmaschine, aber SaaS-Plattformen sind zum Zustellfahrzeug geworden.
Organisationen, die die E-Mail-Authentifizierung als vollständige Lösung betrachten, werden weiterhin überrascht werden. Die Authentifizierung beweist, wer die Nachricht gesendet hat. Sie beweist nicht, dass die Nachricht überhaupt hätte gesendet werden dürfen.